








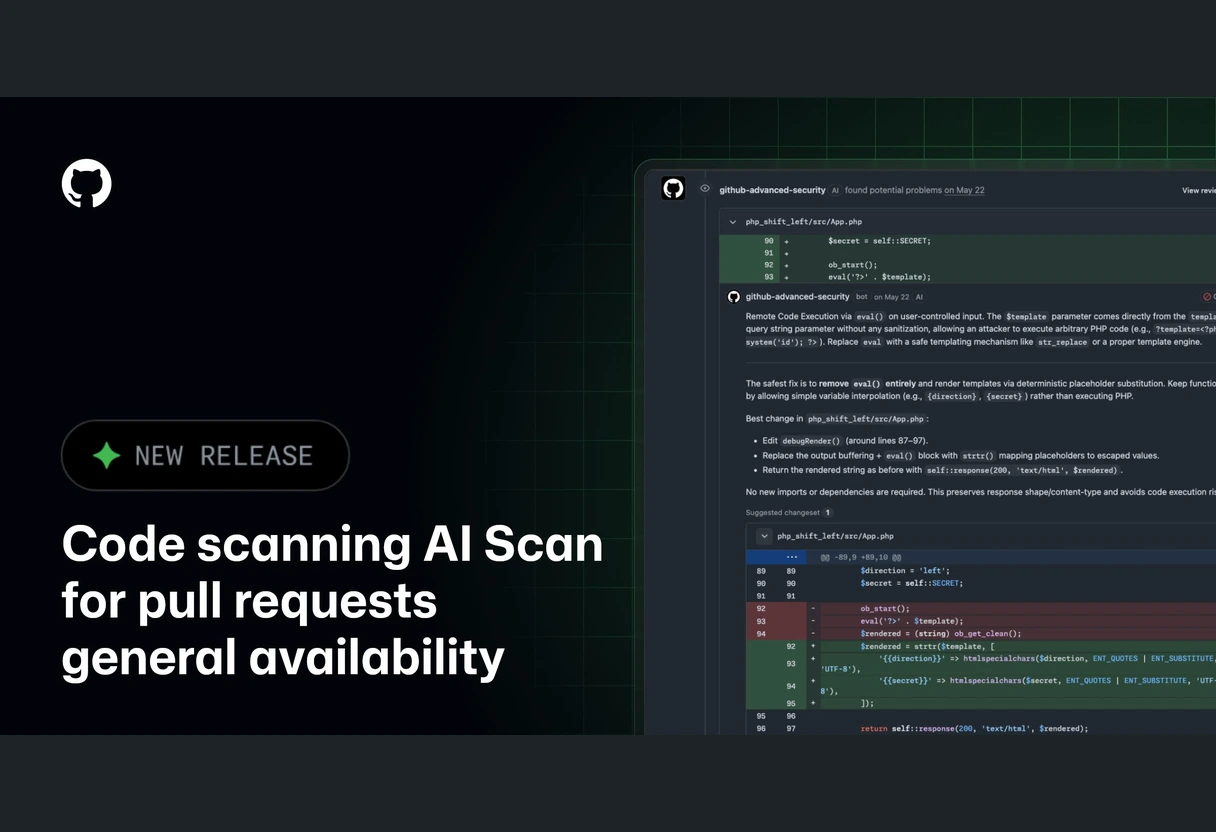
GitHub 将 AI Scan 代码安全扫描推至正式版:覆盖 CodeQL 之外的漏洞
新闻原文
10 月 15 日,GitHub 将面向拉取请求的 AI Scan 代码扫描(code scanning AI Scan for pull requests)正式发布。它作为 CodeQL 静态分析的补充,专门发现后者当前未覆盖的语言与框架里的漏洞。
GitHub 列出首批支持示例,包括 PHP、Shell/Bash、Terraform 配置(HCL)、Dockerfile、JSP for Java、Blazor for C# 等。扫描在代码扫描与对应 AI Scan 设置均开启时自动运行,结果出现在对话与变更文件标签页,并带有「AI」标识以区别于 CodeQL 警报。
一条发现可以包含对安全风险的自然语言说明,以及建议的自动修复。GitHub 明确:这些结果只是建议性质,不会让代码扫描检查失败,也无法通过规则集要求阻止合并。来自分叉仓库或 Dependabot 创建的拉取请求会被跳过。
可用性按仓库归属划分:组织或个人名下的公开仓库无需额外许可即可启用;私有或内部组织仓库则需要 GitHub Code Security 或 Advanced Security。关键是,运行它不需要 Copilot 许可,计费走独立的「Code Security AI Credits」,管理员可设预算上限。
企服观察
这则发布最值得注意的,是它把 AI 安全扫描和 Copilot 许可彻底解耦。过去企业安全团队想用 GitHub 的 AI 能力,往往被绑进 Copilot 席位采购;现在只要已有 Advanced Security,就能直接开扫描,采购链路被砍断。
对中小团队尤其友好的是公开仓库零门槛。任何组织或个人名下的公开项目都能免费启用,等于给开源生态补了一层原本要付费才能在私有仓用的安全护栏,这对供应链安全是实打实的增量。
但「建议不阻断」这一点要讲清楚。AI Scan 的发现不会让检查失败,也不能接进规则集去卡合并。也就是说它目前只是个「提醒器」,真正的强制门禁还得靠 CodeQL 或外部策略,企业别误以为开了它就自动守住了底线。
跳过分叉与 Dependabot 的设定很务实。外部贡献者提交的 PR 往往是最容易被投毒的入口,但 GitHub 选择先不在这里跑 AI 扫描,可能出于误报干扰与算力成本的权衡,也意味着供应链最危险的一环暂时还不在 AI Scan 覆盖内。
从技术定位看,AI Scan 是「补 CodeQL 的盲区」而非替代它。CodeQL 靠规则与数据流分析,但新语言、新框架、胶水脚本常常来不及写规则;AI Scan 用模型去嗅这些边缘处的风险,二者是互补关系。
对企业落地,真正的成本变量是 AI Credits 计量。每次符合条件的 PR 被扫描就消耗额度,安全团队需要在 Advanced Security 预算里单独给扫描划账,并设置 SKU 级上限,否则一次大规模重构可能把额度烧穿。
一个被低估的风险是误报疲劳。当 AI 建议越来越多却都不阻断,开发者容易养成「看见 AI 标识就跳过」的习惯,反而让真正关键的发现被埋没。建议把 AI Scan 结果和人工复核流程绑定,而不是只挂在那里。
从行业节奏看,GitHub 在 10 月密集上线了一系列安全能力:密钥扫描默认拦 Anthropic 密钥、本地沙箱 GA、Agentic 自动修复 GA,AI Scan 是这条线上的重要一环,方向是「把安全审查嵌进 PR 而不是留到上线前」。
对国内的企服与开源团队,这是个可以直接用起来的能力。很多团队没有专职安全工程师,PR 阶段靠人工 review 很容易漏掉 PHP、Shell、Dockerfile 这类「非主语言」里的坑,AI Scan 恰好补的是这个最弱的位置。
值得警惕的是,AI Scan 只扫 PR 的 diff,不是全仓扫描,也暂不支持分叉。对已经合入主线的历史债务,它无能为力;企业仍需配合定期的全量扫描和依赖审计,别把新工具当成安全体系的全部。
治理层面,GitHub 把 AI Scan 的用量放进企业账单的「AI usage」并以 Advanced Security 产品列示,还支持预算封顶。这种「可计量、可封顶」的设计,恰恰是大型企业采购 AI 安全能力时最看重的合规前提。
对集成商和 DevSecOps 厂商,AI Scan 既是助力也是压力。它把基础的安全扫描免费化、内建化,独立扫描工具若不能提供更强的阻断、合规报表或跨平台聚合,价值会被进一步挤压。
一个微妙的信号是,GitHub 没有承诺何时(或是否)会给 AI Scan 加上「阻断合并」的强制能力。这说明平台对 AI 误报的代价仍有顾虑,企业今天能依赖的仍是「人审加规则集」,而非模型的一票否决。
对开源维护者而言,AI Scan 免费覆盖公开仓库还有个隐性好处:它把安全审查的门槛降到「人人可用」,让小型项目也能享受过去只有大厂才配备的自动化安全能力,长期看有助于抬高整个开源生态的代码安全基线。
总体判断:AI Scan 正式版不是颠覆性产品,而是把 AI 安全审查从「预览玩具」推进到「可计量、可嵌入 PR 流程」的生产组件。它的价值在于降低启用门槛、扩大覆盖盲区,而不是替团队做最终的安全决策。
评论
请评价真实、客观、有价值的内容请回复有价值的信息,无意义的评论将很快被删除,账号将被禁止发言。