








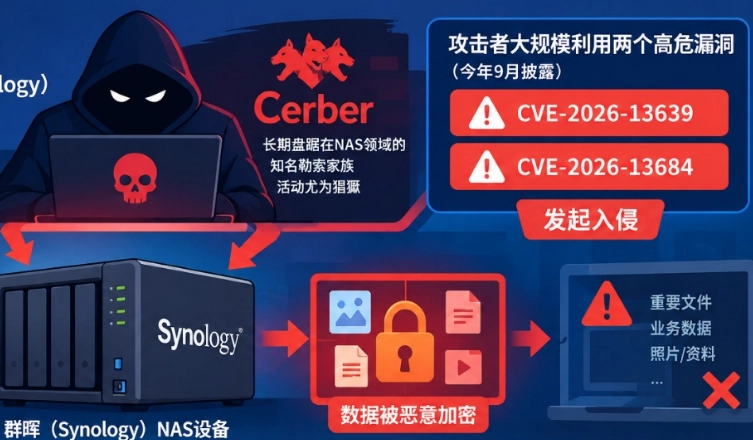
群晖NAS陷入勒索风暴,连备份也中招?(附全球备份真实评测)
作为国内唯一一家关注于中国IT企服的ToB产业互联网平台:qidao123.com企服评测-应用市场:我们帮助甲方决策选型;帮助乙方营销获客 。我们长期跟踪全球IT产业的动向和发展.
建立了国内唯一的企服软件市场:聚集了全球几百个技术分类和几十个行业的几千家头部软件厂商产品及用户真实评测数据.(登录查看)
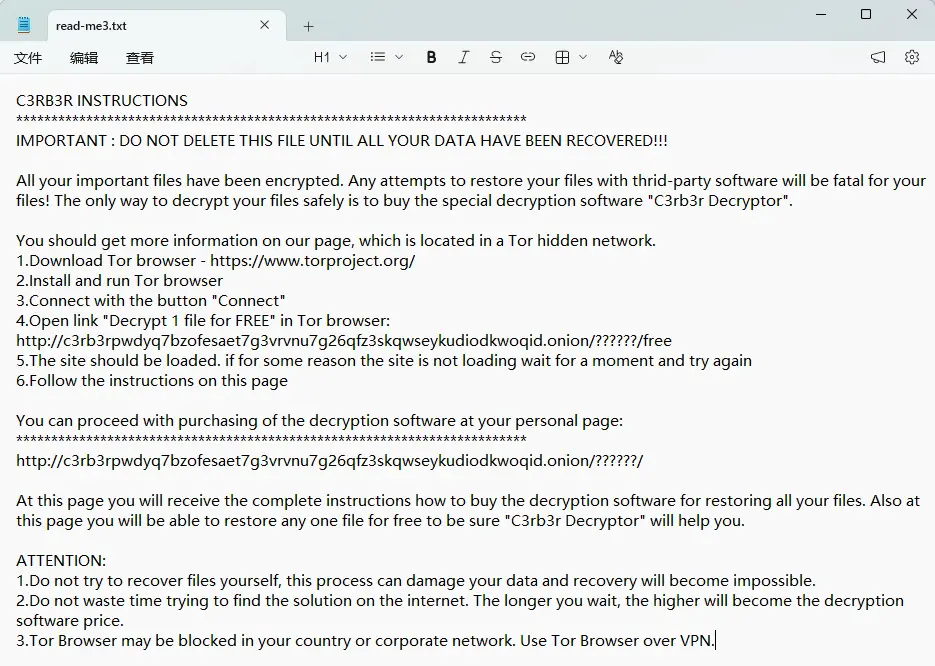
如果你在2026年10月的最后一周,恰好打开过某个技术论坛或安全社区的评论区,大概会看到一幅颇具黑色幽默意味的景象:一群平日里最热衷于讨论RAID级别、快照策略和异地备份的技术爱好者,正在用近乎相同的句式描述着自己的灾难——“所有文件后缀变成了.L0CK3D”、“每个文件夹里躺着一封read-me3.txt”、“Hyper Backup里的备份也被加密了”。
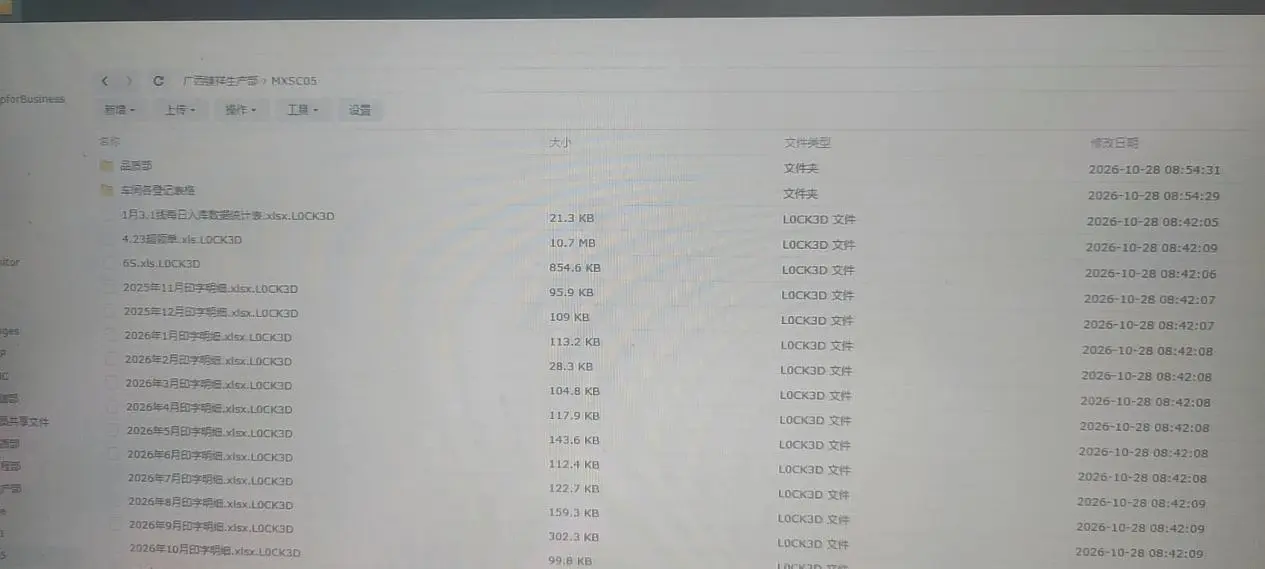
这不是演习。这是一场针对群晖(Synology)NAS设备的、高度自动化的、全球性的勒索攻击。而它最令人不安的地方,恰恰在于它精准地击中了我们对于“备份”这件事最根深蒂固的信任。
一、现象:当“保险箱”自己上了锁
根据多家安全机构和群晖官方的确认,这波攻击的核心特征相当清晰:受害设备中的共享文件夹、数据库映像档乃至日常备份文件,被统一加密并追加.L0CK3D后缀,勒索信以read-me3.txt之名散落在各层目录中。安全团队将幕后黑手锁定为老牌勒索家族Cerber的一个变种,代号“C3RB3R”。
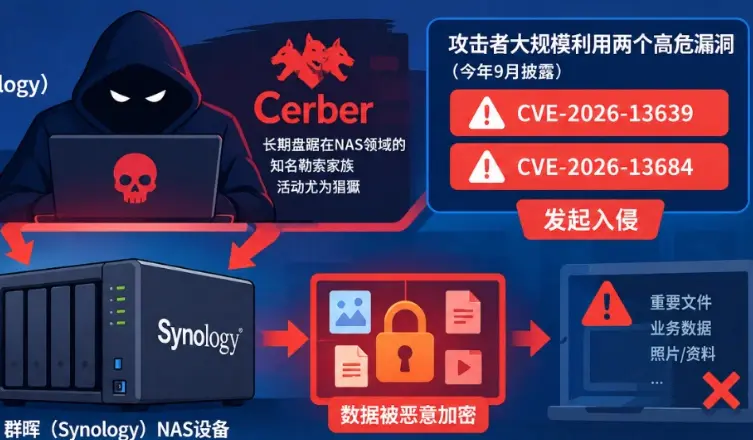
真正让这次事件从“又一起勒索软件攻击”升级为“行业级警示”的,是攻击路径的颠覆性。过去我们谈论NAS安全时,最常提及的场景是:某台Windows工作站中毒,病毒通过SMB共享协议横向移动到NAS上。这种攻击模式虽然讨厌,但至少给NAS用户留出了一道心理防线——只要管好内网的终端,NAS本身是相对安全的。
这一次,防线被绕过了。安全团队逆向分析显示,攻击者并未走SMB横向移动的老路,而是直接瞄准了暴露在公网上的群晖设备本身,利用远程代码执行漏洞发起全网自动化扫描与攻击。攻击入口主要有两个:一是用户在群晖Container Manager中自行搭建的Docker服务(如GitLab、Confluence),端口映射到公网后,未修补的容器漏洞成为跳板,攻击者利用容器逃逸或高权限挂载,将恶意脚本写入宿主机的crond定时任务中静默潜伏;二是群晖原生套件中的PHP核心漏洞,影响MailStation、Synology Calendar等组件,攻击者无需任何账号密码即可从外部直捣DSM底层。
二、官方回应与用户的困惑:一个并不令人安心的“已修复”
群晖官方的反应不算慢。10月29日,官方发布安全公告,确认了攻击的存在,并初步排查认为攻击者利用了2024年12月就已修补的漏洞(CVE-2024-10441,CVSS 9.8分),同时列出了各DSM分支的最低安全版本要求。澳门司法警察局也迅速发布了警情通告,呼吁公众更新系统、停用默认admin账号、启用双因素验证、避免直接将NAS登录界面暴露于互联网。
但这份公告并未平息所有疑虑。有用户在社区反馈,自己的DSM版本比官方建议的还要新,却依然中了.L0CK3D的招。Solar应急响应团队也公布了一台运行着最新DSM 7.4.1-90080 Update 1的受害设备。这意味着,要么官方对攻击入口的判断存在偏差,要么存在尚未被发现的新的攻击向量。在安全事件中,“原因不明”四个字,往往比“已知漏洞被利用”更让人不安。
另一个被广泛吐槽的问题是更新机制。多名用户反映,DSM管理界面会显示设备“已是最新状态”,但实际上仍有需要手动安装的关键安全更新。产品手册显示,只有2025年及以后推出的机型才具备自动更新能力,更早的机型需要用户自行配置。在勒索软件自动化扫描、分钟级完成加密的今天,把补丁安装的决策权和执行力完全交给用户,本身就是一种风险。一封邮件就能解决的告警推送,被搁置了;一个自动更新开关就能覆盖的场景,被留给了“用户自觉”。
三、没有离线备份,在线备份时刻会中招
这次事件最值得深挖的,不是漏洞本身,而是它暴露出的一个关于“数据备份”的结构性悖论。
过去十年,安全行业不厌其烦地教育用户:要备份,要3-2-1,要异地,要离线。这些原则当然是对的。但在NAS这个具体场景里,大量用户——包括相当比例的中小企业和专业个人用户——所执行的“备份”,本质上是一种同机备份。Hyper Backup把数据从存储池A备份到存储池B,或者从NAS备份到连接在同一台NAS上的USB硬盘。在用户的心智模型里,这已经是“两份数据”了,安全感由此而生。
但勒索软件不关心你的心智模型。它只关心文件系统的挂载点和写入权限。只要备份目录对当前用户(或攻击者获取的权限)是可写的,它就会和主数据一起被遍历、一起被加密。RAID也是如此:镜像阵列忠实地把加密后的文件同步到每一块硬盘上,冗余在此时成了帮凶。快照如果未启用不可变(immutable)或隔离保护,同样可能被删除或加密。
一位安全研究人员的遭遇颇具代表性。他的NAS被加密后,之所以能恢复,是因为他恰好采用了多份异地备份的策略。注意关键词:异地。不是同一台机器上的另一个卷,不是同一间机房里的另一台NAS,而是物理隔离、独立认证、攻击者无法通过同一条路径触及的副本。
这引出了一个或许有些残酷的结论:在勒索软件的时代,“备份”和“可恢复性”之间的等号,只有在备份副本具备独立的安全边界时才成立。同一台NAS上的Hyper Backup目录,在功能列表上叫“备份”,在攻击者的执行流程里叫“待加密文件列表的第N项”。
备份软件哪家强?
- 在qidao123.com企服评测-应用市场的备份软件几十位真实的实名数据评测中.
CommVaul分数位居第一:86分
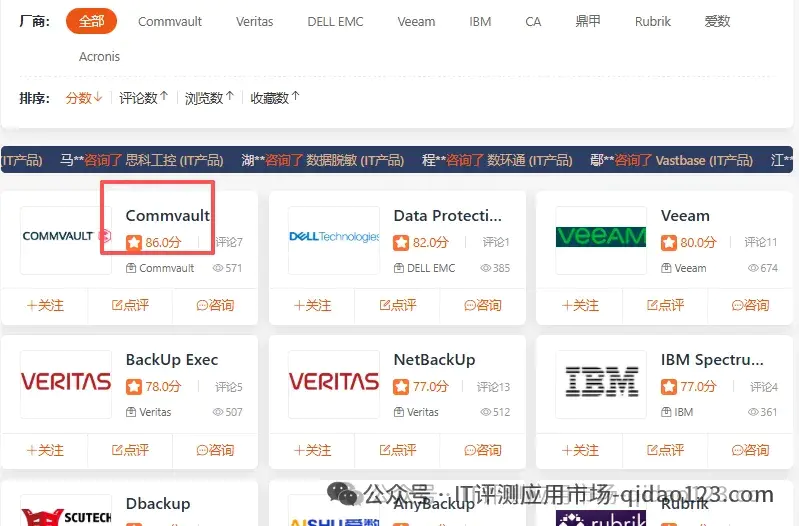
10项评分明细
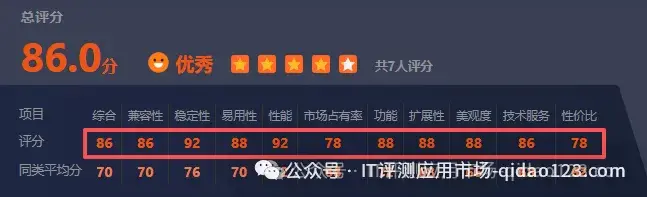
真实职场用户评测明细
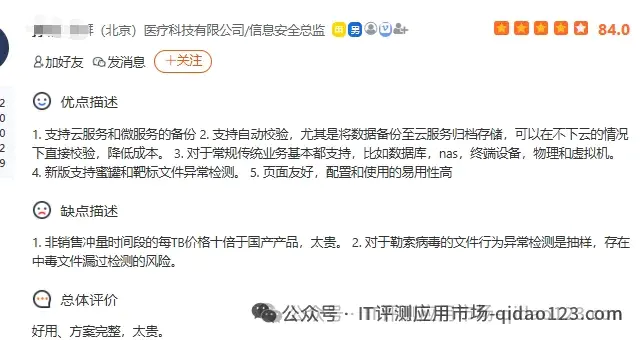
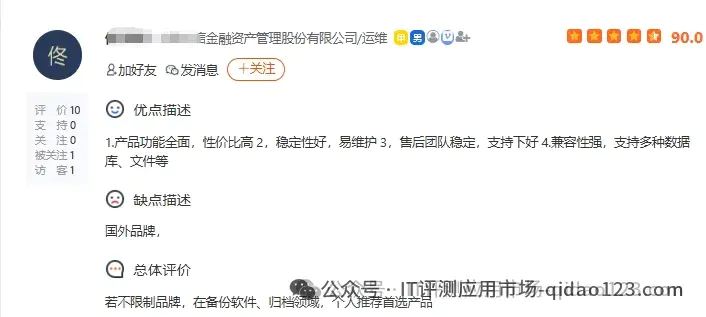
点击查看用户真实评测并参与点评
- 每个点评都有现金奖励;
- 满10个点评,送扫地机器人;
- 满20个点评,送VIP视频永久会员

四、便利的代价:公网暴露与“我运气不会那么差”
几乎所有安全通告都在重复同一句话:不要将NAS管理界面直接暴露在公网上。澳门司警局的建议更具体:如有必要,通过IP白名单、VPN或加密隧道接入。小众软件的作者在事件后写道:“青小蛙已经断开了cloudflared,不再让NAS通过外网直接访问了。”他的总结带着一种疲惫的清醒:“在AI时代,个人用户基本没有机会与这些自动化攻击进行对抗的可能性。与其浪费时间防护,不如直接牺牲便利性。”
注册职业身份加入50000人ToB商务社群
企业服务IT圈:聚焦全球ToB领域:甲方. 厂商. 集成商. 服务商. 渠道. ISV等生态,分享业内干货,打造中国第一企业服务技术内容社区和社交平台。我们根据粉丝真实岗位情况,分别设置:创业高管微信群/运维技术专家群/架构师之家/DevOps技术专家汇/ToB企业销售互助会/ToB厂商市场人俱乐部,并为大家提供技术咨询,营销策划.招聘及工作推荐等服务。请大家扫码或者添加微信:tian1tiant,(备注个人真实职业身份信息邀请不同岗位微信群)。
目前我们的产品/方案/公司生态开放免费入驻,欢迎注册登录qidao123.com,一起参与中国最大的ToB生态数据建设。
公众号官方网站:qidao123.com,了解更多,ToB企业服务之家,社交平台,注册认识50W ToB精英!
回复:报告,下载本次会议资料;
温馨提示:根据微信公众平台最新规则,建议多点击“点赞、在看、收藏”等,成为常读用户,第一时间获取最新行业动态
评论
请评价真实、客观、有价值的内容请回复有价值的信息,无意义的评论将很快被删除,账号将被禁止发言。