








Fortinet由Ken Xie(谢青)在2000年创建。Ken Xie曾经是NetScreen公司(后为Juniper公司以35 亿多美元并购)有远见的创始人、总裁和CEO。 公司总部设在美国加州Sunnyvale,在北美、欧洲、亚洲地区都设有客户支持、开发和销售办公室。
FortiNAC
0.00条评价726次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
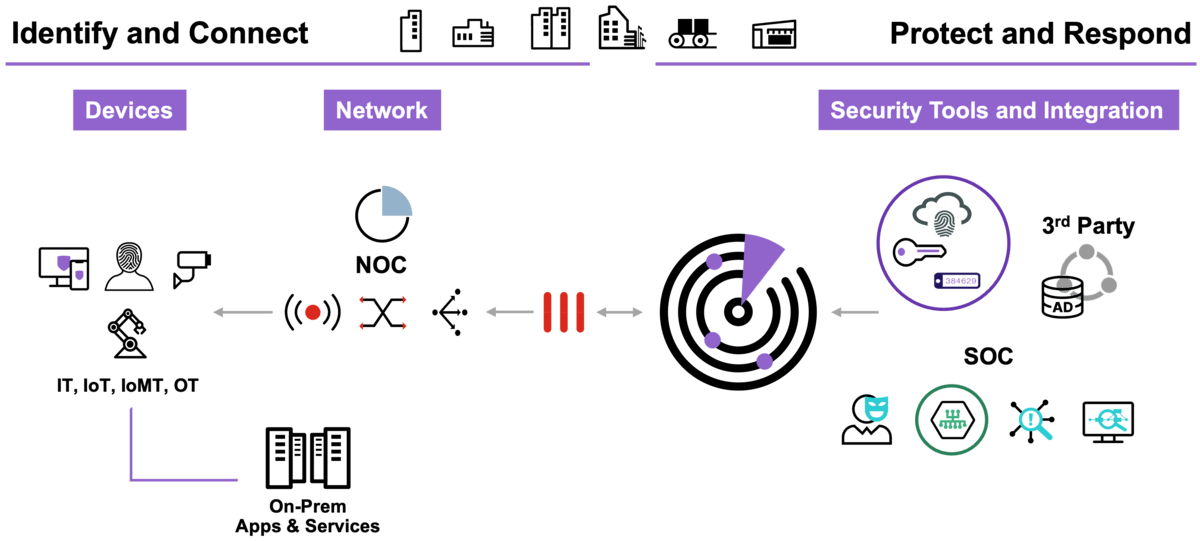
FortiNAC是飞塔(Fortinet)推出的新一代网络访问控制(NAC)解决方案,基于零信任安全理念设计,旨在为企业提供全场景、动态化的网络访问管理能力。该产品整合了设备可见性、上下文感知访问控制、终端合规性检查、威胁检测与响应等核心功能,覆盖物理终端、IoT设备、BYOD设备、虚拟/云资源等所有接入网络的实体,支持本地数据中心、多云环境、SD-WAN分支及边缘计算场景的统一管控。FortiNAC并非传统静态NAC工具,而是通过与Fortinet Security Fabric深度集成,实现安全策略的自动化联动,帮助企业构建“可见、可控、可管、可响应”的网络安全边界。
一、核心定位与价值主张
FortiNAC的核心定位是“零信任网络访问的核心使能器”,其价值主张围绕以下四个维度展开:
- 全设备可见性:自动发现并分类所有接入网络的设备(包括未授权、隐藏的IoT设备),建立完整的资产清单,消除网络“盲区”;
- 动态访问控制:基于用户身份、设备健康状态、接入上下文(位置、时间、网络类型)及威胁情报,执行最小权限访问策略,实现“按需授权、动态调整”;
- 终端合规性保障:通过预接入检查与持续合规监控,确保所有接入设备符合企业安全规范,自动修复非合规状态或隔离风险设备;
- 威胁响应自动化:与Fortinet安全生态及第三方工具联动,快速检测并处置网络内的异常行为与威胁事件,减少人工干预成本。
二、核心功能模块详解
1. 全生命周期设备可见性管理
FortiNAC通过多维度技术手段实现对网络内所有设备的全面感知,覆盖设备接入、运行、变更到下线的全生命周期:
- 多源设备发现:
- 被动发现:通过ARP扫描、SNMP监听、DHCP日志分析、NetFlow流量采集等方式,捕获设备的MAC地址、IP地址、OS类型、端口行为等信息;
- 主动发现:利用ICMP ping、TCP端口扫描、主动探针(如发送特定协议请求)等方式,发现隐藏的IoT设备(如不发送ARP包的传感器);
- 云环境发现:通过AWS CloudTrail、Azure Resource Manager API等接口,自动识别云实例、容器及云原生设备;
- 边缘设备发现:部署本地探针到边缘计算节点,收集工厂PLC、医疗设备等边缘设备的信息。
- 智能设备分类与标签化:
- 基于设备指纹(MAC OUI、OS版本、应用端口、协议特征)自动分类设备类型,如终端设备(PC、手机)、网络设备(交换机、路由器)、IoT设备(摄像头、输液泵)、服务器(物理/虚拟);
- 支持自定义标签(如业务部门、风险等级、合规状态),便于精细化管理与策略匹配;
- 建立设备资产数据库,记录设备的接入历史、配置变更、合规记录等全量信息。
- 实时设备监控:
- 仪表盘展示设备总数、在线状态、分类占比、未授权设备数量等关键指标;
- 实时跟踪设备的网络行为(如流量方向、访问的IP/域名、端口使用情况);
- 对设备的异常状态(如离线、IP地址变更、端口扫描行为)发出告警。
2. 上下文感知动态访问控制
FortiNAC基于零信任“永不信任、始终验证”的原则,构建多因素上下文决策引擎,实现动态化的访问权限管理:
- 上下文决策因素:
- 用户身份:集成AD、LDAP、SAML、Radius等身份系统,验证用户的角色与权限;
- 设备状态:检查设备的健康度(如是否安装杀毒软件、系统补丁是否最新、防火墙是否开启);
- 接入上下文:包括接入位置(办公室/远程)、网络类型(有线/无线/VPN/SD-WAN)、接入时间、终端类型(公司设备/BYOD);
- 威胁情报:结合FortiGuard全球威胁情报,判断设备是否关联恶意IP/域名、是否存在已知漏洞。
- 灵活的策略执行方式:
- VLAN划分:根据策略将设备分配到不同VLAN(如办公VLAN、访客VLAN、隔离VLAN);
- ACL控制:通过交换机/防火墙的ACL规则限制设备的访问范围;
- 802.1X认证:支持IEEE 802.1X协议,实现端口级别的身份验证与访问控制;
- MAC地址绑定:对关键设备(如服务器、网络设备)进行MAC-IP绑定,防止非法仿冒;
- SD-WAN策略联动:调整SD-WAN的流量路由规则,限制风险设备的跨分支访问。
- 最小权限与动态调整:
- 为用户/设备分配最小必要的访问权限,避免过度授权;
- 当上下文因素变化时(如用户从办公室切换到远程、设备合规状态失效),自动调整访问权限;
- 支持临时权限申请流程,用户可通过审批获取短期访问权限。
3. 终端合规性管理
FortiNAC通过预接入检查与持续合规监控,确保所有接入设备符合企业安全规范,降低合规风险:
- 预接入合规检查:
- 定义合规规则:如OS版本要求、杀毒软件安装与更新状态、防火墙开启状态、恶意软件扫描结果、MDM客户端安装情况;
- 检查触发时机:设备首次接入网络、重新接入网络、定期重新检查;
- 非合规处置:引导设备自动修复(如提示安装补丁、开启防火墙)、分配到隔离区(仅允许访问修复资源)、拒绝接入网络。
- 持续合规监控:
- 接入后实时监控设备的合规状态,如杀毒软件是否被关闭、系统补丁是否过期;
- 当合规状态失效时,立即触发策略调整(如从办公VLAN迁移到隔离VLAN);
- 生成合规报告,记录设备的合规历史与违规事件,满足PCI DSS、HIPAA、GDPR等合规要求。
- 自动化修复流程:
- 对常见的非合规问题(如缺失补丁、杀毒软件未更新),自动推送修复脚本或引导用户访问修复门户;
- 修复完成后自动重新检查合规状态,通过后恢复正常访问权限。
4. 威胁检测与响应自动化
FortiNAC整合威胁情报与行为分析技术,实现对网络内威胁的快速检测与处置:
- 威胁情报集成:
- 对接FortiGuard威胁情报数据库,实时获取恶意IP、域名、URL、文件哈希等信息;
- 支持第三方威胁情报(如MITRE ATT&CK、STIX/TAXII)的导入与应用。
- 异常行为检测:
- 基于机器学习算法,识别设备的异常行为,如端口扫描、流量突发、访问非授权网段、横向移动;
- 检测IoT设备的异常通信(如摄像头向外部发送大量数据、PLC设备访问互联网);
- 识别用户的异常登录(如异地登录、非工作时间登录)。
- 自动化响应动作:
- 隔离设备:将威胁设备迁移到隔离VLAN,禁止访问内部资源;
- 流量阻断:通知FortiGate防火墙阻止威胁设备的进出流量;
- 告警通知:通过邮件、短信、Slack、钉钉等方式向安全团队发送告警;
- 日志记录:将威胁事件记录到审计日志,便于后续溯源分析;
- 联动EDR:与FortiEDR联动,对终端设备进行深度扫描与恶意软件清除。
5. 混合环境统一管控
FortiNAC支持本地、多云、SD-WAN分支及边缘计算场景的统一网络访问管理:
- 本地数据中心:
- 部署控制器与探针到本地数据中心,管理物理服务器、网络设备、终端设备;
- 支持VMware、Hyper-V等虚拟化环境,识别虚拟机器并应用访问策略。
- 多云环境:
- 通过云探针(如AWS Lambda、Azure Functions)发现云实例、容器、负载均衡器;
- 与云安全组联动,调整云资源的访问权限;
- 实现跨AWS、Azure、GCP的统一设备管理与策略执行。
- SD-WAN分支:
- 与FortiGate SD-WAN网关集成,管理分支终端设备、IoT设备;
- 通过SD-WAN隧道同步策略与设备数据,实现分支与总部的统一管控;
- 对分支设备的威胁事件进行本地响应,减少总部带宽占用。
- 边缘计算场景:
- 部署轻量级探针到边缘节点(如工厂车间、零售门店),管理PLC、传感器、POS机等边缘设备;
- 支持离线模式,当边缘节点与总部断开连接时,本地探针仍可执行预定义策略。
6. 集成与自动化能力
FortiNAC通过开放接口与生态集成,实现安全流程的自动化:
- Fortinet Security Fabric集成:
- 与FortiGate防火墙联动,同步访问策略与威胁事件;
- 与FortiSIEM联动,将设备日志与威胁事件导入SIEM系统进行关联分析;
- 与FortiEDR联动,实现终端与网络的协同响应;
- 与FortiManager联动,统一管理所有Fortinet设备的配置与策略。
- 第三方工具集成:
- 身份系统:AD、LDAP、Okta、Azure AD;
- MDM/EMM工具:Microsoft Intune、VMware Workspace ONE、Jamf;
- SIEM工具:Splunk、IBM QRadar、LogRhythm;
- ITSM工具:ServiceNow、Jira,实现工单自动化。
- 开放API支持:
- 提供RESTful API,支持设备管理、策略配置、事件查询等操作;
- 允许用户自定义自动化工作流(如当新员工入职时,自动创建访问策略;当设备违规时,自动生成ServiceNow工单);
- 支持Webhook,实时推送事件到第三方系统。
7. 运维与管理效率提升
FortiNAC提供直观的管理界面与丰富的运维工具,降低管理复杂度:
- 可视化仪表盘:
- 展示设备合规率、威胁事件数量、访问请求统计、资源利用率等关键指标;
- 支持自定义仪表盘,满足不同角色(管理员、安全分析师、合规专员)的需求。
- 报表与审计:
- 生成合规报告、威胁报告、访问审计报告,支持PDF/CSV导出;
- 记录所有用户操作与设备变更,满足审计要求;
- 支持报表定时发送,自动推送至指定邮箱。
- 多租户管理:
- 适合MSSP(托管安全服务提供商),为多个客户提供独立的管理视图;
- 租户间资源隔离,确保数据安全;
- 支持租户级别的策略配置与报表生成。
- 高可用性与扩展性:
- 控制器集群部署,支持Active-Active模式,确保服务不中断;
- 探针分布式部署,支持横向扩展,可管理上万台设备;
- 支持容器化部署(Docker/Kubernetes),便于云环境中的快速扩展。
三、技术架构与特性
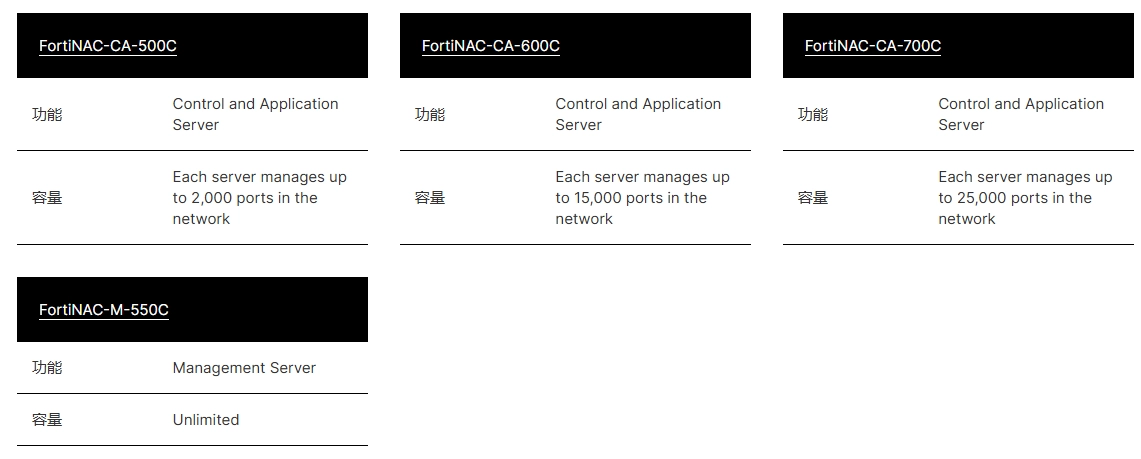
FortiNAC采用分布式微服务架构,核心组件包括:
- 控制器(Controller):负责策略管理、数据分析、决策引擎与用户界面,支持集群部署;
- 探针(Probe):部署在网络节点(如交换机、路由器、云环境),负责设备发现、数据采集与策略执行;
- 代理(Agent):可选安装在终端设备,提供更深入的设备健康检查与合规性管理;
- 数据处理层:采用实时流处理(Kafka、Flink)与离线分析(Spark)技术,处理海量设备数据;
- 策略引擎:基于规则与机器学习的决策模块,实现上下文感知的访问控制;
- 存储层:采用分布式数据库(Cassandra、Elasticsearch)存储设备数据、日志与策略。
FortiNAC的关键技术特性包括:
- 低延迟策略执行:策略决策与执行时间小于100毫秒,不影响用户体验;
- 高可靠性:集群部署确保99.99%的可用性,数据多副本存储防止丢失;
- 可扩展性:支持线性扩展,单集群可管理超过10万台设备;
- 安全性:自身采用加密通信(TLS 1.3)、角色权限控制(RBAC)、审计日志等安全措施,防止被攻击;
- 国产化适配:支持国产操作系统(如银河麒麟、统信UOS)、国产数据库(如达梦、人大金仓),满足信创要求。
四、典型应用场景
1. 企业BYOD管理
场景:员工自带手机、笔记本接入企业网络,需要确保设备合规且访问权限可控。
解决方案:FortiNAC通过802.1X认证验证员工身份,检查设备是否安装MDM客户端、杀毒软件是否开启;为合规设备分配办公网段,允许访问内部资源;为非合规设备分配访客网段,仅允许访问互联网;实时监控设备状态,若发现违规(如杀毒软件关闭),立即隔离。
2. IoT设备安全管控
场景:医院部署大量IoT设备(心电图机、输液泵、摄像头),存在未授权接入与数据泄露风险。
解决方案:FortiNAC自动发现所有IoT设备,分类并标签化;为不同类型的IoT设备设置访问策略(如心电图机仅允许访问HIS系统);检测IoT设备的异常通信(如摄像头向外部发送大量数据),立即隔离;定期扫描IoT设备的固件版本,确保无已知漏洞。
3. 零信任网络架构落地
场景:企业希望构建零信任网络,实现“按需授权、动态调整”的访问控制。
解决方案:FortiNAC作为零信任的核心组件,整合身份系统、终端管理工具与威胁情报;基于用户身份、设备状态、接入上下文执行最小权限策略;当用户从办公室切换到远程时,自动调整访问权限;与FortiGate联动,实现微分段,防止横向移动。
4. 合规性满足(PCI DSS/HIPAA)
场景:金融机构需要满足PCI DSS要求,确保处理信用卡数据的设备符合安全规范。
解决方案:FortiNAC定义PCI DSS合规规则(如系统补丁最新、防火墙开启、恶意软件扫描);预接入检查所有接入信用卡系统的设备;持续监控设备合规状态,生成PCI DSS合规报告;对违规设备进行隔离,防止数据泄露。
5. 混合云环境访问控制
场景:企业同时使用本地数据中心与AWS云服务,需要统一管理跨环境的设备访问权限。
解决方案:FortiNAC部署本地控制器与AWS云探针,发现本地与云环境的所有设备;制定统一的访问策略,应用于本地服务器与云实例;与AWS安全组联动,调整云资源的访问权限;实现跨环境的威胁事件统一响应。
五、总结
FortiNAC作为飞塔推出的新一代网络访问控制解决方案,通过全设备可见性、上下文感知动态控制、合规性管理与威胁响应自动化,为企业构建了安全、灵活、高效的网络访问边界。该产品不仅覆盖传统终端设备,还针对IoT、BYOD、混合云等现代网络场景提供了完善的解决方案,同时与Fortinet Security Fabric深度集成,实现安全策略的协同联动。无论是企业数字化转型中的BYOD管理、IoT安全管控,还是零信任架构落地与合规性满足,FortiNAC都能提供强有力的支持,帮助企业应对日益复杂的网络安全挑战。
点击链接,了解更多产品详情:
登录后查看
https://www.nginx.com/blog/introducing-nginx-service-mesh/" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://www.nginx.com/blog/introducing-nginx-service-mesh/
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
62
兼容性
0
66
稳定性
0
64
易用性
0
58
性能
0
58
市场占有率
0
58
功能
0
64
扩展性
0
62
美观度
0
62
技术服务
0
58
性价比
0
54
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论