






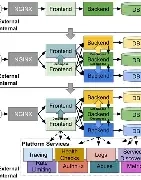
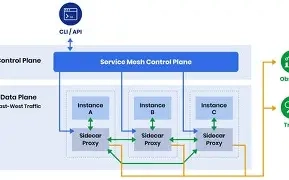
NSM

NSM

94.0
1条评价
764次浏览
所属厂商:
Ngix
交付方式:
应用编排
定价方式:
按配置
适用客户规模(/人):
不限
价格区间:
不限

公司介绍:

一、创立与总部  

F5 Networks(NASDAQ:FFIV)成立于 1996 年,总部设在美国华盛顿州西雅图,公司名字取自龙卷风风力最高等级“F5”,寓意在互联网世界掀起强劲创新之风。

二、发展历程  

• 1996-2005:以负载均衡起家,推出 BIG-IP 系列,奠定应用交付(ADN)基础。  

• 2010:凭借持续增长的业绩被纳入标普 500 指数。  

• 2013-2015:密集收购 LineRate、Defense.Net 等公司,补齐云原生、DDoS、Web 反欺诈能力。  

• 2017:Francois Locoh-Donou 出任 CEO,推动“软件优先”和多云战略。  

• 2019:收购 Nginx,形成“BIG-IP + Nginx”双品牌矩阵。  

• 2022:发布 F5 Distributed Cloud Services(分布式云 SaaS 平台),切入边缘计算与零信任安全。  

• 2024-2025:持续强化 AI 驱动安全,推出 BIG-IP Next、CNF(云原生网络功能)与 AI 运行时防护模块。

展开更多

产品详情

Ngix公司的NSM(Network Security Monitoring)软件是一款面向企业级用户的全流量网络安全监控与分析平台,旨在帮助企业实时感知网络安全态势、精准检测各类威胁、快速响应安全事件,并满足合规性要求。该产品并非单一功能工具,而是融合了流量采集、存储、分析、威胁检测、响应处置、日志管理、合规审计等全链路能力的综合性平台,覆盖网络安全监控的全生命周期。

一、核心定位与整体架构

NSM软件的核心理念是"全流量覆盖"与"智能化分析"。与传统网络安全工具(如单一IDS/IPS)不同,它强调通过对网络全流量的采集与深度分析,实现对已知和未知威胁的全面检测,同时借助智能化技术提升威胁识别的准确性和响应效率。

  • 全流量覆盖:支持对企业内网、数据中心、云环境等所有网络场景的流量采集,包括结构化与非结构化流量、明文与加密流量(如HTTPS解密),确保无死角监控。
  • 智能化分析:融合基于特征的规则检测、基于机器学习的异常检测、基于威胁情报的关联分析等多种技术,提升威胁检测的精准度,减少误报漏报。
  • 企业级特性:具备高可靠性、高扩展性、多租户支持、细粒度权限控制等企业级能力,满足金融、政府、能源、医疗等行业对安全系统的严格要求。

平台的逻辑架构分为以下七层:

  1. 数据源接入层:对接各类网络设备(交换机、路由器、防火墙)、服务器、云平台、应用系统等,获取流量数据、日志数据、资产信息等。
  2. 流量采集层:通过镜像端口、TAP设备、NetFlow/sFlow、云原生采集工具等方式,采集网络全流量,并进行预处理(如过滤、分片重组)。
  3. 数据存储层:采用分布式存储架构,整合列式存储、时序数据库、对象存储等多种存储方式,存储流量数据、日志数据、威胁情报数据等。
  4. 分析引擎层:包含规则引擎、机器学习引擎、威胁情报引擎、关联分析引擎等,实现对数据的深度分析与威胁检测。
  5. 威胁响应层:提供告警管理、事件处置、自动化响应等功能,支持与第三方安全设备的联动。
  6. 可视化与应用层:提供仪表盘、攻击链图谱、流量拓扑图、合规报表等可视化工具,以及威胁狩猎、日志查询等应用功能。
  7. 运维管理与安全层:负责平台自身的监控、配置、升级、多租户管理、权限控制等,保障平台的稳定运行与安全。

二、核心功能模块详解

1. 全流量采集与存储

该模块是NSM软件的基础,确保对网络流量的全面捕获与高效存储。

  • 多方式采集:
    • 镜像采集:支持通过交换机镜像端口(SPAN/RSPAN)采集局域网流量,适用于企业内网、数据中心等场景。
    • TAP采集:对接硬件TAP设备,采集高带宽、低延迟的网络流量,适用于核心链路、关键业务系统场景。
    • Flow采集:支持NetFlow v5/v9、sFlow、IPFIX等流量统计协议,采集广域网、云环境的流量摘要数据,降低存储成本。
    • 云原生采集:对接AWS VPC Flow Logs、Azure NSG Flow Logs、阿里云SLS等云平台原生流量采集工具,实现云环境流量监控。
    • 加密流量处理:支持HTTPS/TLS流量解密(需合法授权),通过导入证书或使用中间人代理技术,解析加密流量内容,检测隐藏的威胁。
  • 流量预处理:
    • 过滤与裁剪:支持基于IP、端口、协议、应用等条件的流量过滤,保留关键流量,减少存储开销。
    • 分片重组:对分片的IP数据包进行重组,确保完整解析应用层数据。
    • 协议解析:支持解析TCP、UDP、HTTP、HTTPS、FTP、SMB、DNS、SSH等数百种网络协议,提取协议字段(如HTTP请求方法、DNS查询域名)。
  • 高效存储:
    • 分布式存储:采用微服务架构,存储节点可横向扩展,支持PB级数据存储。
    • 数据压缩:采用LZ4、Snappy等高效压缩算法,压缩比可达10:1,降低存储成本。
    • 索引优化:对流量数据建立倒排索引、时序索引、地理信息索引等,支持秒级查询。
    • 生命周期管理:支持基于时间、大小的自动归档策略,将冷数据迁移至低成本对象存储(如S3、OSS),热数据保留在高性能存储中。

2. 网络行为分析

该模块通过分析网络流量的行为模式,识别异常活动,为威胁检测提供基础。

  • 资产发现与管理:
    • 自动资产发现:通过扫描网络段、分析流量数据,自动发现网络中的主机、设备、服务,生成资产清单。
    • 资产画像:记录资产的IP地址、操作系统、开放端口、运行服务、通信行为等信息,构建资产画像,识别异常变更。
    • 资产分组:支持按部门、业务系统、风险等级对资产进行分组管理,便于精细化监控。
  • 流量基线建立:
    • 动态基线:通过机器学习算法,分析7-30天的历史流量数据,建立正常的流量基线(如带宽使用、连接数、访问频率)。
    • 自定义基线:支持用户根据业务需求,手动设置基线阈值(如某服务器的最大连接数不超过1000)。
  • 异常行为检测:
    • 带宽异常:检测突发的带宽占用过高(如DDoS攻击)或过低(如服务中断)。
    • 连接异常:检测主机的连接数突增(如端口扫描)、异常连接方向(如内部主机主动连接境外恶意IP)。
    • 访问异常:检测异常的访问模式(如非工作时间的大量数据下载、未授权访问敏感服务)。
    • 协议异常:检测协议滥用(如使用HTTP协议传输非HTTP数据)、协议漏洞利用(如SMB漏洞攻击)。

3. 威胁检测与响应

该模块是NSM软件的核心能力,实现对各类网络威胁的精准检测与快速响应。

  • 威胁检测能力:
    • 基于特征的规则检测:
      • 内置海量规则库:包含CVE漏洞利用规则、恶意软件特征规则、攻击行为规则等,覆盖OWASP Top 10、MITRE ATT&CK等标准。
      • 规则更新:每日更新规则库,及时覆盖最新威胁。
      • 自定义规则:支持用户通过简单的语法(如Snort规则语法)编写自定义规则,满足特定业务场景的检测需求。
    • 基于机器学习的异常检测:
      • 算法模型:采用随机森林、孤立森林、LSTM、AutoEncoder等多种机器学习算法,检测未知威胁。
      • 威胁类型:识别勒索软件(如加密流量特征)、APT攻击(如长期隐蔽通信)、横向移动(如内部主机间的异常SMB连接)等高级威胁。
      • 误报优化:通过持续学习用户反馈,动态调整模型参数,降低误报率。
    • 基于威胁情报的关联分析:
      • 情报整合:对接全球知名威胁情报源(如Virustotal、Shodan、MITRE ATT&CK),以及国内威胁情报平台(如360威胁情报中心)。
      • 关联检测:将流量数据中的IP、域名、URL、文件哈希等与威胁情报进行匹配,识别已知恶意实体。
      • 情报更新:实时同步威胁情报,确保检测的时效性。
    • 文件深度检测:
      • 文件提取:从流量中提取HTTP下载、FTP传输的文件(如exe、pdf、docx)。
      • 恶意文件检测:通过病毒扫描引擎(如ClamAV)、沙箱分析(如动态执行检测)、文件哈希匹配等方式,检测恶意文件。
  • 威胁响应能力:
    • 告警管理:
      • 告警分级:根据威胁严重程度,将告警分为高、中、低三个级别,优先处理高级别告警。
      • 告警聚合:将重复的告警进行聚合,减少告警噪音,便于用户集中处理。
      • 告警关联:自动关联相关告警、流量数据、日志数据,生成事件详情,帮助用户快速定位问题。
    • 自动化响应:
      • 响应剧本:支持用户创建自动化响应剧本(Playbook),如"检测到恶意IP后,自动阻断该IP的访问"。
      • 联动处置:通过API对接防火墙、入侵防御系统、终端安全管理系统等第三方设备,实现一键阻断、隔离、查杀等处置动作。
      • 处置记录:自动记录响应过程(如处置时间、处置人员、处置动作),便于审计追溯。
    • 事件溯源:
      • 攻击链还原:通过分析流量数据和日志数据,还原攻击的完整路径(如侦察→入侵→横向移动→数据渗出)。
      • 影响范围评估:识别受攻击的资产、波及的业务系统,评估威胁影响范围。
      • 取证分析:提供流量数据包导出、日志导出功能,支持司法取证。

4. 日志管理与审计

该模块实现对各类日志的集中管理与审计,满足合规性要求。

  • 日志采集:
    • 多源日志支持:采集防火墙日志、IDS/IPS日志、服务器日志(如Linux syslog、Windows Event Log)、应用日志(如Apache、Nginx、Tomcat)、数据库日志(如MySQL、Oracle)等。
    • 采集方式:支持Agent采集、Syslog采集、API采集等多种方式。
  • 日志处理:
    • 日志解析:内置数百种日志解析模板,对非结构化日志进行结构化处理(如将Nginx日志解析为时间、客户端IP、请求URL、状态码等字段)。
    • 日志归一化:将不同来源的日志转换为统一格式,便于关联分析。
    • 日志过滤:支持基于字段的日志过滤,保留关键日志。
  • 日志存储:
    • 分布式存储:支持PB级日志存储,横向扩展。
    • 日志索引:建立倒排索引,支持全文检索、字段检索,查询速度快。
    • 留存策略:支持按时间、大小的日志留存策略,满足合规要求(如日志留存6个月以上)。
  • 日志审计:
    • 审计查询:支持多条件组合查询,如查询某用户在某时间段的操作日志。
    • 审计报表:自动生成用户操作审计报表、系统访问审计报表等。
    • 合规审计:支持等保2.0、GDPR、PCI-DSS、HIPAA等合规标准的审计要求,生成合规报告。

5. 合规性管理

该模块帮助企业满足各类合规性标准的要求,降低合规风险。

  • 合规标准支持:
    • 国内标准:等保2.0(GB/T 22239)、网络安全法、数据安全法等。
    • 国际标准:GDPR、PCI-DSS、HIPAA、SOX等。
  • 合规检查:
    • 自动检查:定期对系统配置、安全策略、日志留存等进行合规检查,识别不合规项。
    • 检查报告:生成详细的合规检查报告,列出不合规项及整改建议。
  • 合规报表:
    • 等保2.0报表:自动生成等保2.0三级/二级的合规报表,涵盖安全物理环境、安全通信网络、安全区域边界、安全计算环境、安全管理中心等方面。
    • PCI-DSS报表:生成PCI-DSS合规报表,包括网络安全、数据保护、访问控制等内容。

6. 可视化与报表

该模块通过直观的可视化界面,帮助用户快速掌握网络安全态势。

  • 实时仪表盘:
    • 安全态势概览:显示实时威胁事件数量、告警级别分布、流量趋势、资产风险等级分布等。
    • 关键指标监控:监控带宽利用率、连接数、攻击次数、异常行为数量等关键指标。
    • 自定义仪表盘:支持用户拖拽组件,创建自定义仪表盘,满足不同角色的需求(如安全管理员关注威胁事件,运维人员关注带宽使用)。
  • 攻击链图谱:
    • 图形化展示攻击路径:通过节点(资产)和边(流量/连接)展示攻击的各个阶段,如侦察阶段的端口扫描、入侵阶段的漏洞利用、横向移动阶段的SMB连接、数据渗出阶段的文件传输。
    • 详情查看:点击节点或边,查看相关的流量数据、日志数据、威胁情报等详情。
  • 流量拓扑图:
    • 展示网络拓扑结构:自动生成网络拓扑图,显示主机、设备、服务之间的连接关系。
    • 流量可视化:在拓扑图上标注流量大小、方向、协议类型,直观展示网络流量分布。
  • 自定义报表:
    • 报表模板:内置数十种报表模板,如每日威胁报告、月度合规报告、季度安全态势报告。
    • 自定义报表:支持用户选择数据维度、时间范围、展示方式(柱状图、折线图、饼图),生成自定义报表。
    • 报表导出:支持导出PDF、Excel、CSV等格式的报表,便于分享和存档。

7. API与集成能力

该模块支持与第三方系统的集成,扩展平台的功能边界。

  • 开放API:
    • RESTful API:提供丰富的RESTful API,支持流量数据查询、告警管理、威胁情报同步、自动化响应等功能。
    • API文档:提供详细的API文档和示例代码,便于开发者集成。
  • 第三方集成:
    • SIEM系统:支持与Splunk、IBM QRadar、LogRhythm等SIEM系统集成,共享流量数据和告警信息。
    • SOAR系统:支持与Palo Alto Cortex XSOAR、IBM Resilient等SOAR系统集成,实现自动化响应流程。
    • CMDB系统:支持与CMDB系统集成,同步资产信息,提升威胁检测的准确性。
    • 终端安全系统:支持与EDR/XDR系统集成,实现网络与终端的协同防御。

8. 运维管理与安全

该模块保障NSM平台自身的稳定运行与安全。

  • 集群管理:
    • 节点管理:支持添加、删除、监控集群节点,查看节点状态(CPU、内存、磁盘使用率)。
    • 负载均衡:自动均衡集群节点的负载,提升系统性能。
    • 高可用:支持主备模式、集群模式,确保系统无单点故障。
  • 配置管理:
    • 集中配置:支持对采集器、分析引擎、存储节点等进行集中配置。
    • 配置备份:自动备份配置文件,支持配置回滚。
  • 升级管理:
    • 在线升级:支持集群节点的在线升级,不影响系统运行。
    • 版本管理:记录版本升级历史,支持版本回退。
  • 多租户管理:
    • 租户隔离:支持多租户模式,租户之间的数据和配置相互隔离。
    • 资源分配:为每个租户分配独立的计算、存储资源,确保资源不被抢占。
  • 安全管理:
    • 身份认证:支持LDAP、AD、OAuth2等身份认证方式。
    • 权限控制:采用RBAC(基于角色的访问控制)模型,为不同角色分配不同的操作权限(如管理员、安全分析师、审计员)。
    • 数据加密:支持传输加密(TLS 1.3)、存储加密(AES-256),保护敏感数据。
    • 审计日志:记录所有用户操作和系统事件,便于追溯和审计。

三、技术特点与优势

  • 高性能处理:
    • 分布式架构:采用微服务架构,各模块独立部署,支持横向扩展,单集群可处理每秒100Gbps以上的流量。
    • 硬件加速:支持DPDK(Data Plane Development Kit)技术,提升数据包处理速度,降低延迟。
    • 并行计算:采用Spark、Flink等分布式计算框架,实现流量数据的并行分析,提升处理效率。
  • 高准确性检测:
    • 多维度检测:融合规则检测、异常检测、威胁情报关联等多种检测方式,覆盖已知和未知威胁。
    • 低误报率:通过机器学习模型优化和用户反馈调整,误报率低于1%。
    • 低漏报率:实时更新规则库和威胁情报,确保最新威胁被检测到。
  • 实时响应能力:
    • 秒级检测:流量数据采集后,秒级完成分析和检测,及时发现威胁。
    • 自动化响应:通过Playbook实现一键处置,响应时间小于1分钟。
  • 高扩展性:
    • 多云支持:支持私有云、公有云(AWS、Azure、阿里云)、混合云环境的部署。
    • 功能扩展:通过API和插件机制,支持功能扩展和第三方集成。
  • 易用性:
    • 可视化操作:全界面采用图形化设计,无需复杂命令行操作。
    • 低代码配置:规则创建、Playbook设计等支持低代码或无代码配置,降低使用门槛。
    • 智能推荐:基于用户行为,智能推荐规则、报表模板等,提升工作效率。

四、典型应用场景

  • 企业内网安全监控:

    应用于企业内网,采集全流量数据,检测内部主机的异常行为(如横向移动、数据渗出),发现勒索软件、APT攻击等高级威胁。例如,某制造业企业通过NSM软件发现内部一台主机被感染勒索软件后,立即阻断该主机的网络连接,并追溯攻击源为外部钓鱼邮件,及时避免了数据加密损失。

  • 数据中心边界防护:

    部署在数据中心边界,采集进出数据中心的流量,检测DDoS攻击、SQL注入、跨站脚本等外部威胁,保护核心业务系统。例如,某金融机构通过NSM软件检测到针对其网银系统的DDoS攻击,立即联动防火墙阻断攻击IP,确保网银系统正常运行。

  • 云环境安全监控:

    部署在云环境中,采集VPC流量、云服务器日志等,检测云环境中的威胁(如未授权访问、云资源滥用)。例如,某互联网企业通过NSM软件发现其阿里云ECS实例被黑客利用漏洞入侵,及时隔离该实例并修复漏洞,避免数据泄露。

  • 合规审计:

    帮助企业满足等保2.0、PCI-DSS等合规要求,自动生成合规报表,减少人工审计工作量。例如,某支付企业通过NSM软件自动生成PCI-DSS合规报表,顺利通过PCI-DSS认证。

  • 高级威胁狩猎:

    安全分析师通过NSM软件的流量查询、日志分析、攻击链图谱等功能,主动搜索隐藏的威胁。例如,某政府机构的安全分析师通过NSM软件发现某内部主机与境外恶意IP存在长期隐蔽通信,进一步分析发现该主机被植入后门,及时清除后门并加固系统。

  • 日志集中管理:

    集中采集企业内各类日志,实现日志的统一存储、查询和审计。例如,某医疗企业通过NSM软件集中管理医院的HIS系统日志、PACS系统日志、防火墙日志等,快速定位系统故障和安全事件。

五、总结

Ngix公司的NSM软件是一款功能全面、性能卓越的企业级网络安全监控与分析平台。它通过全流量采集与存储、智能化威胁检测、自动化响应处置、日志集中管理、合规性支持等核心能力,帮助企业构建全方位的网络安全防御体系,实时感知安全态势,快速应对威胁,满足合规要求。该产品适用于各类行业的企业内网、数据中心、云环境等场景,是企业数字化转型过程中不可或缺的安全保障工具。

点击链接,了解更多产品详情:

后查看

https://www.hecom.cn/product/index.html" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0);">https://www.hecom.cn/product/index.htmlNSM1NSM2
展开更多

案例介绍

暂无内容

版权/专利

暂无内容
评价
点评抽奖
"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分很糟糕
很糟糕功能/性能/服务等基本无法使用
20-40分较差
较差功能/性能/服务等存在较多问题
40-60分一般
一般行业同类平均水平,凑活够用
60-80分还不错
还不错行业上游水平,能满足大部分使用需求
80-100分优秀
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
优秀94.0分
优秀
共1人评分
项目
评分
同类平均分
综合
94
76
兼容性
90
78
稳定性
100
78
易用性
90
64
性能
100
80
市场占有率
90
82
功能
100
82
扩展性
90
76
美观度
90
70
技术服务
100
66
性价比
90
76
时间排序↓
最新
精华
1 条评论
向我咨询
发表评论

