








Ivanti(英万齐软件技术有限公司)总部位于美国犹他州盐湖城,是一家将 IT 与安全运营整合在一起,帮助客户更好地管理和保护数字工作空间的软件厂商。 通过分析和自动化功能,Ivanti 可以发现本地及云端上的 PC、移动设备、VDI、数据中心等各类 IT 资产,改进 IT 服务的同时降低安全风险。
Ivanti
0.00条评价789次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
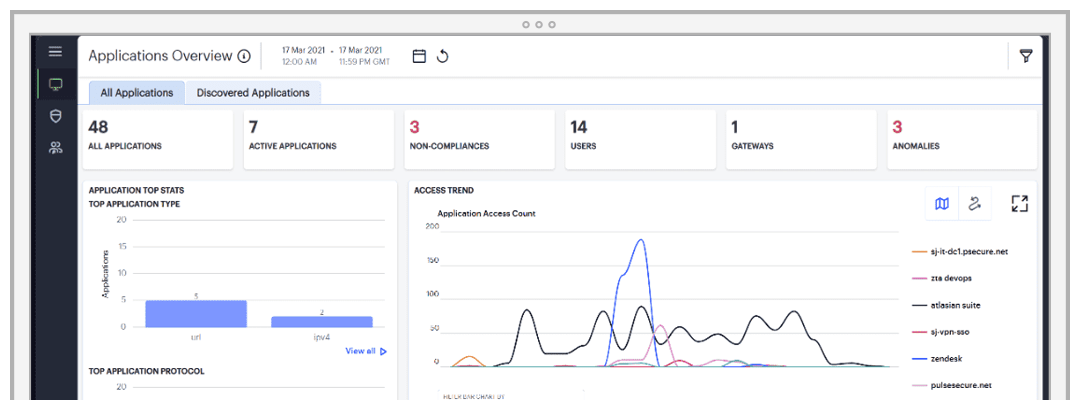
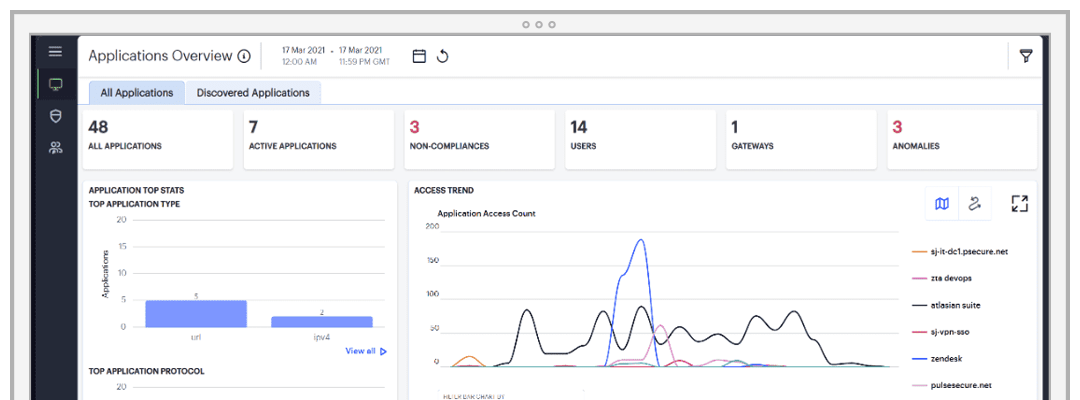
Ivanti Neurons for Secure Access 通过集中 Ivanti Connect Secure (VPN) 和 Ivanti Neurons for Zero Trust Access 管理,帮助客户实现 VPN 部署的现代化。 这种基于云的全新管理方法提供比以往任何时候都更出色的网络和访问状态控制力和洞察力。
Ivanti Neurons for Secure Access 是 Ivanti 公司推出的一款零信任网络访问(ZTNA) 解决方案。它旨在替代或补充传统的VPN,为企业提供一种更安全、更灵活、用户体验更好的远程访问方式。其核心设计理念是基于身份和上下文进行动态访问控制,遵循“永不信任,始终验证”的零信任原则。
该产品的设计目标是摆脱传统VPN“一旦连接,即获得广泛网络权限”的安全模型。它提供基于身份的细粒度访问,只允许用户访问其被明确授权的特定应用或资源,而非整个网络,从而显著减小攻击面。
二、核心功能组件
Ivanti Neurons for Secure Access 通过以下核心功能实现其目标:
- 零信任应用访问(ZTNA)
- 功能: 这是产品的核心。它为内部应用(如ERP、CRM、文件服务器)或SaaS应用提供安全、无缝的访问通道。
- 特性:
- 隐形化: 被访问的应用在公共互联网上不可见,仅对已认证和授权的用户可见。
- 逐应用访问: 用户只能看到和访问被授权的特定应用,无法看到或扫描整个网络。
- 直接连接: 在可能的情况下,建立用户设备与应用之间的直接、加密的P2P连接,减少延迟,提升体验。
- 安全服务边缘(SSE)能力
- 产品集成了部分SSE功能,为所有互联网流量提供安全防护,无论用户位于何处。
- 安全Web网关(SWG): 过滤不良网站,阻止基于Web的恶意软件和网络钓鱼攻击。
- 数据丢失防护(DLP): 监控和防止敏感数据通过Web流量外泄。
- 云访问安全代理(CASB): 对访问SaaS应用(如Office 365, Salesforce)的行为进行监控和安全策略执行。
- 防火墙即服务(FWaaS): 提供基于云的网络层访问控制。
- 动态设备与用户信任评估
- 访问决策不仅基于用户身份,还基于上下文环境,包括:
- 设备安全状态: 设备是否合规(如磁盘加密、防火墙开启、防病毒软件安装且病毒库最新)?
- 网络位置: 用户是从公司网络、家庭网络还是公共Wi-Fi连接?
- 行为分析: 访问请求是否存在异常?
- 如果设备被判断为不安全,访问可以被阻止,或限制到修复区域。
三、关键技术架构与特性
- 混合部署模式
- 云交付模式: 由Ivanti在云端托管管理平台和网关,无需客户维护基础设施,部署快捷。
- 本地连接器: 在客户数据中心或私有云中部署轻量级软件“连接器(Connector)”。这些连接器向外与云网关通信,向内与需要保护的应用通信。应用数据流量不经过Ivanti云,而是通过连接器直接到达用户,保障数据主权和低延迟。
- 身份驱动的安全策略
- 与微软 Azure AD、Okta 等主流身份提供商(IdP)深度集成,实现单点登录(SSO)和基于用户/组身份的自动化策略执行。
- 统一端点管理与安全集成
- 这是Ivanti的独特优势。Neurons for Secure Access 可以与 Ivanti Neurons for Unified Endpoint Management (UEM) 以及其他端点安全产品深度集成。
- 益处: 可以从端点管理平台直接获取丰富的设备合规性数据(如操作系统版本、补丁级别、安装的软件),作为访问决策的强大信任信号,实现更精确的动态授权。
- 用户体验优化
- 无需传统VPN客户端: 用户通常只需一个轻量级 agent 或使用现代浏览器即可访问资源,过程更简单。
- 性能提升: 直接连接模式和全球分布的云网关有助于降低延迟,改善访问速度。
四、与传统VPN的对比优势
特性传统VPNIvanti Neurons for Secure Access (ZTNA)网络可见性连接后可见整个网络仅可见被授权的特定应用攻击面很大(横向移动可能)极小(微隔离)安全原则“信任但验证”“永不信任,始终验证”访问控制基于网络/IP地址基于身份、设备和上下文用户体验通常需要独立客户端,延迟较高更轻便,延迟可能更低
五、典型适用场景
- 安全远程办公: 为混合办公员工提供对内部应用的安全、高性能访问。
- 第三方访问: 为承包商、合作伙伴提供受限的、仅访问所需应用的权限,无需让其进入整个公司网络。
- 替换或补充VPN: 为对延迟敏感的应用(如语音、视频、软件开发)提供更好的体验,同时提升安全性。
- mergers and acquisitions (M&A) : 快速、安全地为新收购的实体提供对核心业务的访问权限,而无需复杂的网络融合。
总结:
Ivanti Neurons for Secure Access 是一款现代化的零信任网络访问(ZTNA) 产品,它通过基于身份和上下文的细粒度访问控制,为企业提供了比传统VPN更安全、更灵活的远程访问解决方案。其核心优势在于:
- 显著减小攻击面 through micro-segmentation and application hiding.
- 与Ivanti统一的端点管理平台深度集成,利用丰富的设备数据做出更智能的访问决策。
- 灵活的混合部署模式,既享受云的便利性,又保障本地数据流量的主权和性能。
- 改善最终用户体验 with simpler access and potentially better performance.
它非常适合正在向零信任架构转型、并希望提升远程访问安全性和用户体验的企业组织。
点击链接,了解更多产品详情:
登录后查看
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
64
兼容性
0
70
稳定性
0
60
易用性
0
60
性能
0
60
市场占有率
0
60
功能
0
64
扩展性
0
70
美观度
0
64
技术服务
0
56
性价比
0
70
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论