








上海派拉软件股份有限公司(简称:派拉软件)成立于2008年,是国内领先的数字身份安全厂商,致力于为企业和机构提供以“数字身份”为核心的数字化能力底座与安全基石,覆盖身份安全、应用安全、数据安全,在上海、北京、广州、武汉、成都、长春、深圳、济南、厦门、合肥、杭州、西安等地设有研发中心和服务机构,拥有600+行业专家和资深团队,服务能力遍布全国。
派拉FMA
76.01条评价743次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
派拉FMA是上海派拉软件股份有限公司推出的企业级统一身份管理与访问控制平台,旨在帮助企业构建安全、高效、合规的身份治理体系,实现身份全生命周期自动化、统一认证与授权、动态访问控制及审计合规,支撑企业数字化转型中的身份安全需求。该平台并非单一工具,而是融合身份管理、认证、授权、访问控制、审计等能力的综合性套件,核心架构遵循身份从产生到消亡的全生命周期管理逻辑,同时适配云原生与混合部署场景。
一、核心定位与整体架构
派拉FMA的核心理念是“统一化”与“智能化”。与传统分散式身份管理工具不同,它强调通过一体化平台设计消除身份数据孤岛,降低运维复杂度;同时引入智能算法实现自适应认证、动态授权等能力,平衡安全性与用户体验。
- 统一化:提供从身份创建、认证、授权到注销的全链路能力,用户可在统一平台完成所有身份相关操作,避免跨工具切换的集成成本。
- 智能化:基于用户行为、设备、环境等上下文数据进行风险评估,动态调整认证强度与访问权限,实现“千人千面”的安全策略。
- 企业级:支持百万级用户规模,提供高可用集群部署、多租户隔离、等保2.0/GDPR合规适配等能力,满足金融、政府、医疗等行业的严苛要求。
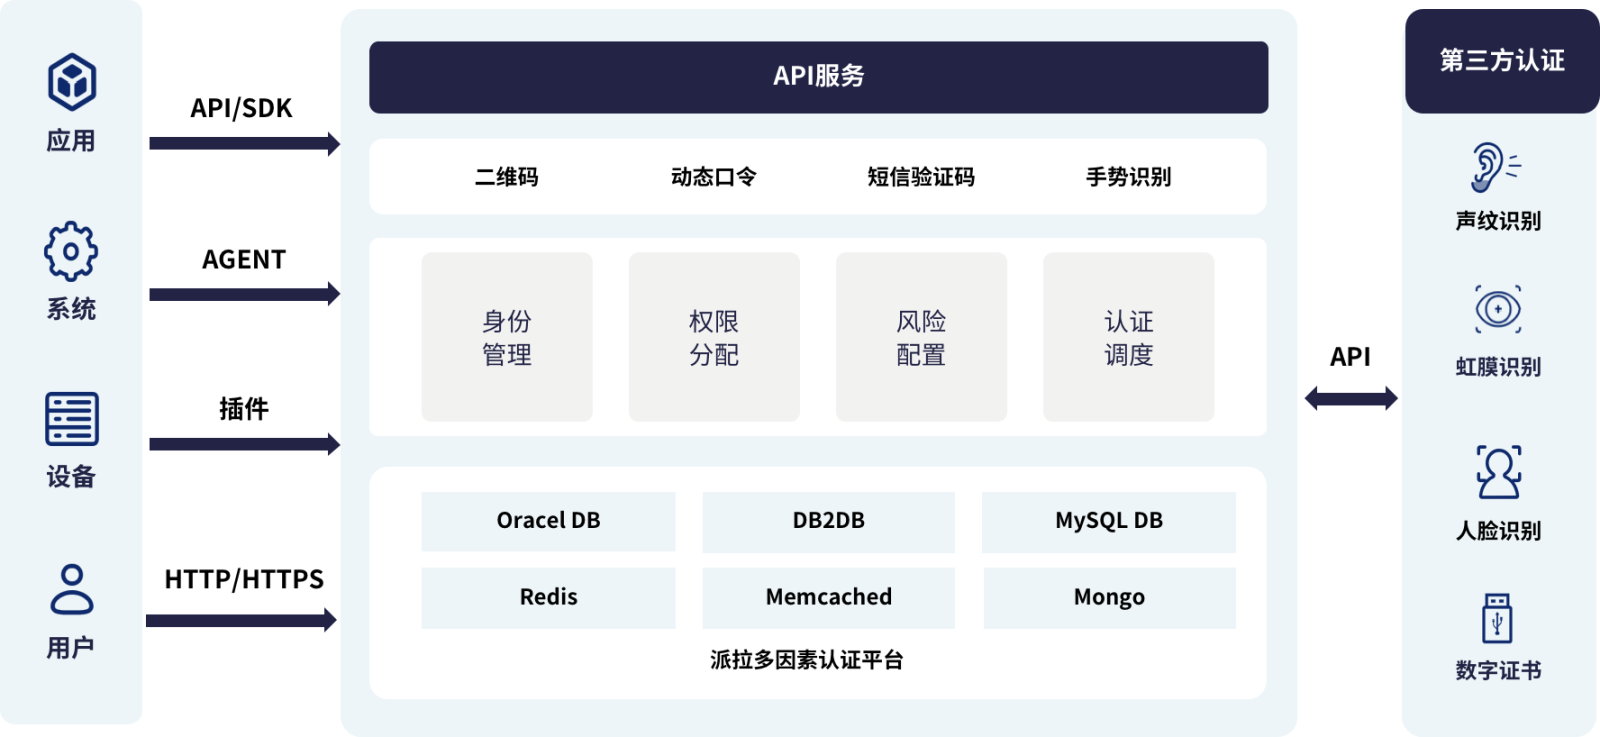
平台的逻辑架构分为以下五层:
- 身份数据源层:对接HR系统、CRM系统、AD/LDAP目录、云目录(Azure AD、阿里云RAM)、SaaS应用等,获取身份原始数据。
- 核心服务层:由身份管理、认证服务、授权服务、访问控制、审计服务等微服务组件构成,是平台的功能核心。
- 集成适配层:提供应用适配器(SAML/OAuth/OpenID Connect)、API网关、目录同步工具等,实现与外部系统的无缝集成。
- 用户交互层:包括管理员控制台、用户自助门户、审批门户、审计仪表盘等可视化界面。
- 基础设施层:支持容器化(Docker)、Kubernetes部署,提供高可用集群、弹性伸缩、数据加密存储等基础能力。
二、核心功能模块详解
1. 身份生命周期管理
该模块实现身份从创建到消亡的全流程自动化管理,覆盖内部员工、外部用户(合作伙伴、客户)的身份治理需求。
- 员工身份全生命周期自动化
- 入职流程:HR系统触发入职事件→FMA自动创建AD/邮箱账号→分配部门角色权限→发送入职通知(含密码设置、MFA激活链接)→用户自助完成账号激活。
- 调岗流程:HR系统更新职位/部门→FMA自动变更角色权限→回收原部门权限→分配新部门权限→发送调岗通知(含权限变更清单)。
- 离职流程:HR系统触发离职事件→FMA立即冻结所有账号→回收所有权限→生成离职审计报告→通知IT部门清理残留数据→7天后永久注销账号。
- 外部用户身份管理
- 合作伙伴身份:支持自助注册→企业管理员审核→创建身份账号→分配合作伙伴角色→发送激活邮件→定期权限复审(每季度一次)。
- 客户身份:与CRM系统同步客户数据→自动创建客户身份→分配客户专属权限(如访问会员门户)→客户通过手机验证码激活→账号长期未使用自动冻结。
- 身份同步与治理
- 跨系统同步:支持AD/LDAP、HR、CRM等系统的双向数据同步,确保身份数据一致性(同步频率可配置为实时/ hourly/daily)。
- 僵尸账号清理:定期扫描长期未登录(如超过90天)、冗余重复的账号→自动发起清理流程→管理员审核后注销→生成清理报告。
2. 统一认证管理
该模块提供多场景下的安全认证能力,支持标准协议与自定义策略,提升认证安全性与用户体验。
- 单点登录(SSO)
- 协议支持:SAML 2.0(Web应用)、OAuth 2.0(移动应用/API)、OpenID Connect(用户身份验证)、CAS(传统应用)。
- 应用覆盖:预集成200+主流应用(Office 365、Salesforce、SAP、钉钉、企业微信等),支持自定义应用适配器开发。
- 用户体验:一次登录即可访问所有授权应用,无需重复输入账号密码;支持跨设备登录状态同步(如PC端登录后,手机端自动保持登录)。
- 多因素认证(MFA)
- 认证因子:短信验证码、邮件验证码、硬件令牌(YubiKey)、软件令牌(派拉令牌APP)、生物识别(指纹、面部识别、虹膜识别)、USB Key。
- 策略配置:支持基于应用(如财务系统强制MFA)、用户角色(如管理员强制MFA)、风险等级(如异地登录触发MFA)的灵活策略。
- 无缝集成:MFA插件可嵌入Web应用、移动应用、Windows登录界面,用户无需切换工具即可完成认证。
- 自适应认证
- 风险评估维度:IP地址(信任/陌生区域)、设备指纹(常用/未知设备)、登录时间(工作/非工作时间)、行为习惯(历史登录频率/地点)、账号风险等级(是否被列入黑名单)。
- 动态策略:风险评分<30分(低风险)→无需MFA;30-70分(中风险)→要求MFA;>70分(高风险)→拒绝登录并触发告警。
- 实时调整:根据用户行为变化动态更新风险评分(如用户常用设备变更后,风险评分临时升高)。
- 密码管理
- 密码策略:支持复杂度要求(大小写字母+数字+特殊字符)、有效期(如90天)、重试次数限制(如5次失败后锁定账号)、历史密码禁止复用(如最近5次)。
- 自助服务:用户通过手机验证码/邮箱重置密码,无需管理员干预;支持密码强度检测工具,帮助用户设置安全密码。
- 无密码认证:支持基于生物识别、硬件令牌的无密码登录方式,彻底消除密码泄露风险。
3. 精细授权管理
该模块实现权限的精细化分配与动态调整,确保用户仅拥有完成工作所需的最小权限。
- 基于角色的访问控制(RBAC)
- 角色体系:支持组织角色(如部门经理、员工)、功能角色(如财务审批、数据查看)、应用角色(如CRM管理员、OA用户)的多层级定义。
- 角色继承:上级角色自动继承下级角色的权限(如“公司管理员”继承“部门管理员”的所有权限);支持角色组合(如“市场部员工+CRM用户”)。
- 权限映射:将角色与应用权限(如菜单访问、按钮操作)、数据权限(如查看本部门数据)关联,简化权限分配流程。
- 基于属性的访问控制(ABAC)
- 属性类型:用户属性(部门、职位、职级)、资源属性(应用类型、数据敏感度、资源ID)、环境属性(时间、位置、设备类型)。
- 规则定义:支持可视化规则编辑器,如“当用户部门=市场部且职位=经理,且资源数据敏感度=中,且时间在9:00-18:00时,允许访问该资源”。
- 动态生效:规则实时生效,无需重启应用;支持规则优先级设置(如高优先级规则覆盖低优先级规则)。
- 权限审批流程
- 审批模板:预定义常见审批流程(如权限申请→部门经理审核→IT审核→生效);支持自定义流程(如特殊权限需CTO审批)。
- 可视化门户:审批人通过门户查看权限申请详情(包括申请人信息、申请权限、风险评估);支持一键通过/拒绝/转审。
- 过期自动回收:权限设置有效期(如临时权限30天),到期后自动回收;支持提前提醒(如到期前7天通知用户)。
- 特权账号管理(PAM)
- 特权账号发现:自动扫描Windows/Linux服务器、数据库(MySQL/Oracle)、网络设备(交换机/路由器)中的特权账号→生成特权账号清单。
- 密码轮换:定期自动更换特权账号密码(频率可配置为每日/每周);支持手动触发轮换(如账号泄露后);密码存储在加密 vault 中,管理员无法直接查看。
- 会话管理:录制特权账号的操作会话(如SSH/RDP会话);支持会话实时监控(如管理员可查看当前会话的操作内容);会话结束后生成审计报告。
- 最小权限原则:仅分配特权账号完成任务所需的最小权限(如数据库管理员仅能访问指定数据库);支持临时提升权限(如紧急修复时,临时授予服务器 root 权限)。
4. 动态访问控制
该模块实现对应用、API、数据的动态访问控制,防止未授权访问与数据泄露。
- 应用访问控制
- 访问策略:基于用户身份、角色、属性限制应用访问(如仅允许高管访问财务报表系统);支持应用访问白名单(如仅允许公司IP段访问内部OA)。
- 异常拦截:检测到异常访问(如多次登录失败、陌生设备访问)时,临时冻结用户的应用访问权限;支持管理员手动解锁。
- API访问控制
- API网关集成:与Kong、Apigee等API网关无缝集成,实现API的身份认证、授权、限流、监控。
- 访问规则:基于API路径、请求方法、参数限制访问(如仅允许GET请求访问用户信息API);支持API访问频率限制(如第三方应用每分钟最多调用100次)。
- 安全防护:防止API注入攻击、跨站请求伪造(CSRF);支持API请求签名验证。
- 数据访问控制
- 行级权限:限制用户仅能查看本部门的数据(如销售仅能查看自己负责的客户数据);支持基于数据属性的权限控制(如仅允许查看2023年以后的数据)。
- 列级权限:隐藏敏感数据列(如身份证号、银行卡号);支持数据脱敏(如显示“****1234”代替完整银行卡号)。
- 动态脱敏:根据用户角色脱敏数据(如普通员工看到脱敏数据,管理员看到完整数据);支持基于环境的脱敏(如外部用户访问时脱敏)。
5. 审计合规管理
该模块实现全链路日志采集、审计分析与合规报告生成,满足企业合规要求。
- 全链路日志采集
- 日志类型:认证日志(登录/注销、MFA验证)、授权日志(权限申请/变更/回收)、访问日志(应用访问、API调用、数据查看)、账号变更日志(创建/修改/注销)。
- 日志存储:采用分布式日志系统(ELK Stack)存储日志,支持日志加密(传输/存储)、不可篡改(区块链技术可选);日志保留期限可配置(如保留1年)。
- 审计分析与可视化
- 多维度报表:用户登录趋势、权限变更统计、异常访问分析、特权账号操作记录;支持自定义报表(如按部门统计权限申请数量)。
- 可视化仪表盘:展示平台运行状态(用户数量、认证成功率、异常事件数量)、安全风险(高风险账号、异常访问区域);支持实时更新。
- 钻取分析:从报表中的异常事件钻取到具体日志详情(如点击“多次认证失败”事件,查看失败时间、IP地址、设备信息)。
- 合规报告生成
- 合规标准:支持等保2.0(三级/四级)、GDPR、SOX、PCI-DSS、HIPAA、ISO 27001等国内外法规。
- 自动生成:预定义合规报告模板,自动填充所需数据(如等保2.0报告中的身份管理、认证授权、审计部分);支持导出PDF/Excel格式。
- 合规检查:定期扫描平台配置是否符合合规要求(如是否启用MFA、是否定期清理僵尸账号);生成合规检查报告,指出违规项并提供修复建议。
- 异常告警机制
- 告警规则:连续5次认证失败、特权账号非工作时间登录、权限过度申请(如申请所有应用权限)、账号异地登录(如从美国登录中国账号)。
- 告警方式:邮件、短信、钉钉机器人、企业微信机器人、Slack;支持告警级别设置(紧急/高/中/低)。
- 告警处理:告警事件自动关联到相关日志;支持一键触发响应措施(如冻结账号、发送通知给用户);生成告警处理报告。
6. 集成能力
该模块实现与外部系统的无缝集成,扩展平台的应用场景。
- 应用集成
- SaaS应用:Office 365、Salesforce、Zoom、Slack、阿里云钉、腾讯企业微信。
- 本地应用:SAP ERP、Oracle EBS、金蝶K3、用友U8、OA系统(泛微/致远)。
- 自定义应用:提供SDK与API,支持开发自定义应用适配器;支持RESTful API集成。
- 目录服务集成
- AD/LDAP:支持双向同步(AD→FMA、FMA→AD);支持AD域信任关系管理。
- 云目录:Azure AD、阿里云RAM、腾讯云CAM、AWS IAM;支持跨云目录同步。
- 云平台集成
- 公有云:AWS、Azure、阿里云、腾讯云、华为云;支持云资源的身份认证与授权管理(如EC2实例访问控制)。
- 私有云:OpenStack、VMware vSphere;支持私有云资源的身份治理。
- DevOps集成
- CI/CD工具:Jenkins、GitLab CI、GitHub Actions;支持在应用部署时自动配置访问权限。
- 配置管理工具:Ansible、Chef、Puppet;支持自动化部署身份治理策略。
7. 云原生支持
该模块适配云原生部署场景,提升平台的灵活性与扩展性。
- 容器化部署
- Docker镜像:所有微服务组件均提供Docker镜像;支持镜像版本管理与安全扫描。
- 容器编排:支持Kubernetes部署;利用K8s的Deployment、Service、Ingress等资源实现高可用与负载均衡。
- 微服务架构
- 组件拆分:将核心功能拆分为独立微服务(身份服务、认证服务、授权服务等);各微服务可独立升级与扩展。
- 服务通信:采用gRPC协议实现微服务之间的高效通信;支持Service Mesh(Istio)实现通信加密与流量管理。
- 弹性伸缩
- 自动扩缩容:基于K8s的Horizontal Pod Autoscaler(HPA),根据CPU/内存使用率自动调整微服务实例数量。
- 负载均衡:利用K8s的Service或外部负载均衡器(如Nginx)实现流量分发;支持会话保持。
- 高可用性
- 集群部署:至少3个节点构成集群;采用Raft协议确保数据一致性。
- 故障切换:节点故障时,自动将流量切换到其他节点;故障切换时间小于30秒。
- 数据备份:定期备份身份数据(如每日备份);支持异地备份与快速恢复。
三、技术特点与优势
- 企业级安全:采用AES-256加密存储身份数据,TLS 1.3加密传输;支持多因素认证、动态访问控制、特权账号管理等多层安全机制;通过等保2.0四级认证。
- 高可用性:集群部署确保7×24小时稳定运行;故障自动切换时间小于30秒;数据多副本存储,防止数据丢失。
- 扩展性强:基于微服务架构与云原生技术,支持百万级用户的身份管理;每秒可处理上千次认证请求;可通过增加节点线性扩展平台能力。
- 易用性高:可视化管理员控制台,简化身份治理操作;用户自助门户,减少管理员工作量;预集成主流应用,降低集成成本。
- 合规性强:内置多种合规规则,支持生成等保2.0、GDPR等合规报告;定期合规检查,帮助企业快速通过合规认证。
- 云原生适配:全面支持容器化与Kubernetes部署;适配公有云、私有云、混合云场景;支持弹性伸缩,满足业务波动需求。
四、典型应用场景
- 金融行业身份安全合规:银行、证券等金融机构使用派拉FMA实现员工身份全生命周期管理、特权账号管控、合规审计,满足等保2.0、PCI-DSS等法规要求;通过动态访问控制防止数据泄露与欺诈行为。
- 制造业员工与供应商身份管理:汽车、电子等制造企业使用派拉FMA统一管理内部员工与外部供应商的身份;实现跨系统SSO,提升工作效率;通过权限管控确保生产数据的安全访问。
- 互联网企业用户身份治理:电商、社交等互联网企业使用派拉FMA实现用户身份的自助管理、自适应认证;提升用户体验;通过动态访问控制防止账号被盗用,保障用户数据安全。
- 政府机构统一身份认证平台:政府部门使用派拉FMA构建统一身份认证平台,实现跨部门、跨系统的单点登录;支持多因素认证,确保政务系统的安全访问;满足政务数据的合规要求。
- 医疗行业患者隐私保护:医院、医疗企业使用派拉FMA通过精细授权与审计合规,确保只有授权人员才能访问患者数据;满足HIPAA等法规要求;防止患者隐私数据泄露。
总结
派拉FMA作为企业级统一身份管理与访问控制平台,通过身份全生命周期管理、统一认证、精细授权、动态访问控制与审计合规等核心能力,帮助企业构建安全、高效、合规的身份治理体系。无论是本地部署还是云原生部署,派拉FMA都能提供灵活的解决方案,满足金融、制造、互联网、政府、医疗等不同行业的业务需求,支撑企业数字化转型中的身份安全需求。
点击链接,了解更多产品详情:
登录后查看
https://cn.certik.io/" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://cn.certik.io/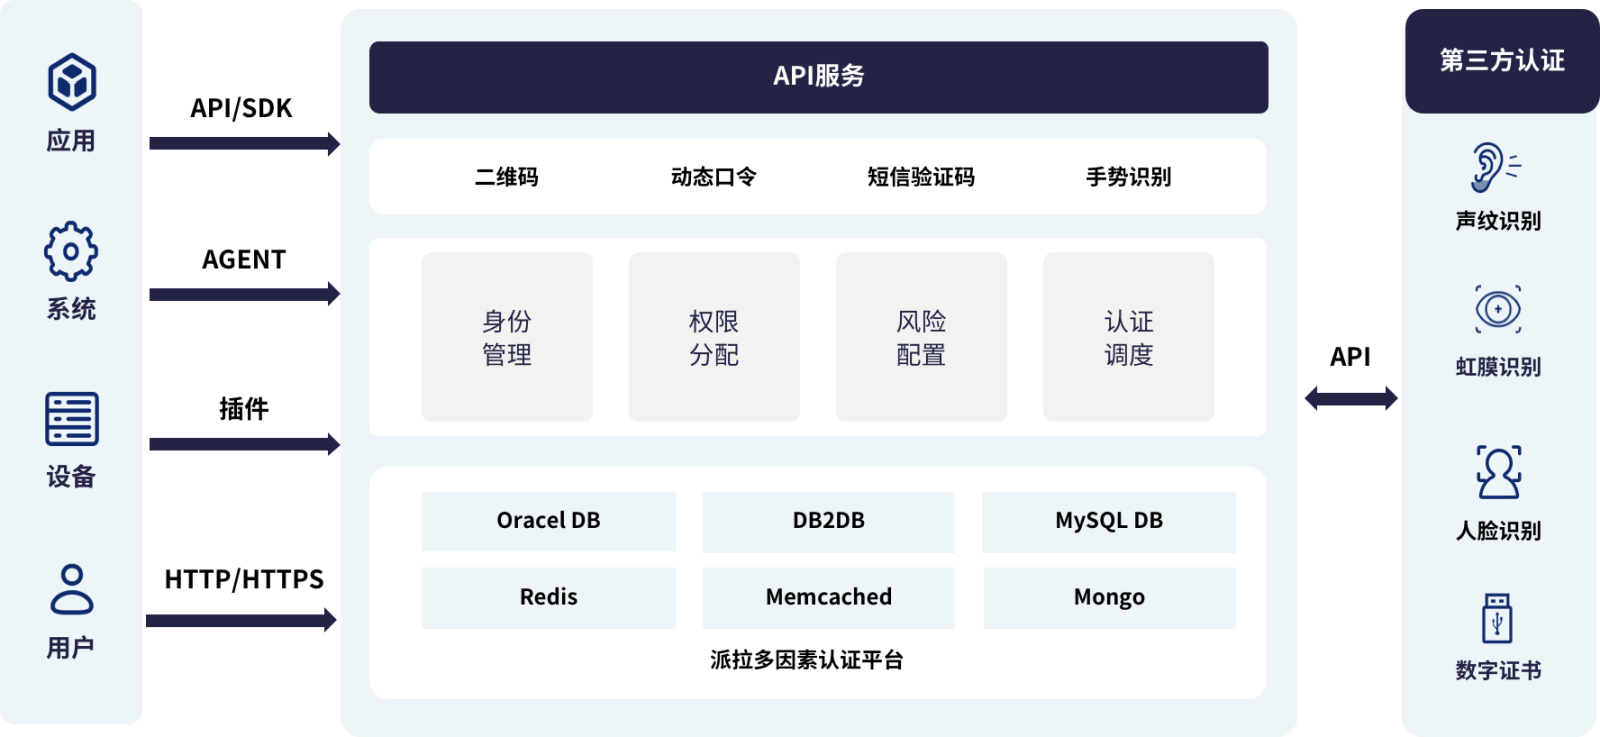
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
76.0分项目
评分
同类平均分
综合
76
78
兼容性
80
84
稳定性
70
80
易用性
80
80
性能
80
84
市场占有率
70
64
功能
70
76
扩展性
80
84
美观度
70
76
技术服务
70
64
性价比
80
80
时间排序↓
最新
精华
1 条评论

向我咨询

发表评论