








北京椒图科技在服务器操作系统加固领域深耕多年,在windows、linux、aix、hpux、solaris等服务器操作系统安全加固领域积累了深厚经验,解决方案集合操作系统加固和服务器管控为一体,能有效抵御已知/未知恶意代码和黑客行为对操作系统、文件系统的破坏
椒图JHSE
0.00条评价794次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
椒图 JHSE(Jowto Host Security Environment System)是一套由椒图科技自主研发的跨平台服务器安全加固产品,面向 Windows、Linux、AIX、HP-UX、Solaris 等异构操作系统,将现有操作系统透明提升至符合等保三级要求的安全操作系统。
JHSE 的核心思路是重构操作系统安全子系统(SSOOS),在系统内核层引入三种互补的安全模型:增强型 DTE(Domain and Type Enforcement)实现安全域隔离、增强型 RBAC(Role-Based Access Control)进行权限最小化控制、BLP(Biba-Lampson)模型保障信息流保密性。通过安全域机制,JHSE 可以在逻辑上为每一个应用、用户或业务进程划分独立的虚拟空间,域内主体与客体均携带敏感标记,任何跨域访问都必须经过强制访问控制检查,从而阻断恶意代码、越权进程和潜在入侵。
在数据层面,JHSE 提供剩余信息保护、完整性检测与动态还原功能:当文件、注册表或内存被删除时,系统会瞬间完成剩余信息清除,达到客体重用要求;同时通过完整性校验与备份机制,能够在检测到篡改后自动还原至可信状态。所有访问操作都会被高可信时间戳记录,写入抗抵赖日志服务器,支持三权分立管理:系统管理员负责日常维护、安全管理员负责策略下发、审计管理员负责行为审计,三者互相制约,防止单点失控。
部署层面,JHSE 由安全管理中心、审计中心、安全服务器、控制台、报警工作站五个逻辑组件构成,可以单机部署,也可通过集群实现高可用。安装过程对业务透明,内存占用维持在 25–50 MB,不影响现有业务连续性。
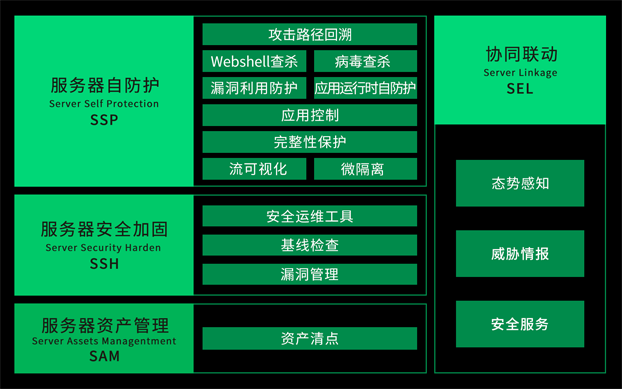
JHSE 已获多项国家发明专利,拥有 200 余项全新技术,通过国测中心等级保护三级测评,并提供可视化虚拟安全域拓扑,方便管理员按角色或业务进行分组管理。官方架构示意如图:

点击链接,了解更多产品详情:
登录后查看
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
0
兼容性
0
0
稳定性
0
0
易用性
0
0
性能
0
0
市场占有率
0
0
功能
0
0
扩展性
0
0
美观度
0
0
技术服务
0
0
性价比
0
0
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论