








CertiK是世界领先的区块链网络安全公司,利用先进的形式化验证技术,用数学方法证明智能合约和区块链生态系统安全无漏洞并可抵御黑客入侵。

CertiK
0.00条评价718次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
CertiK的软件产品套件是一套面向区块链与Web3生态的综合性安全解决方案,以形式化验证为核心技术底座,覆盖从智能合约开发、安全审计、实时监控到主动防护、资产认证的全生命周期安全需求。该套件并非孤立工具的集合,而是通过深度集成形成协同效应,为开发者、项目方、资产持有者及企业客户提供从预防到响应的端到端安全保障。
一、CertiK Audit:形式化验证驱动的安全审计平台
CertiK Audit是CertiK的核心产品之一,专注于为区块链项目提供行业领先的安全审计服务,其差异化优势在于将形式化验证技术与传统审计方法相结合,实现对智能合约及区块链系统漏洞的精准识别与数学层面的正确性证明。
1.1 核心定位与设计理念
CertiK Audit的核心定位是成为区块链项目上线前的"安全守门人",通过严谨的技术手段确保项目代码的安全性、可靠性与合规性。其设计理念基于以下两点:
- 数学正确性优先:不同于依赖人工审查或静态扫描的传统审计,CertiK Audit优先采用形式化验证技术,将智能合约的逻辑转化为数学模型,通过定理证明器验证代码是否满足预设的安全规范,从根本上杜绝逻辑漏洞。
- 多层级互补验证:在形式化验证的基础上,结合静态代码分析、动态测试、人工专家审查等多种方法,覆盖形式化验证难以触及的边缘场景,形成全方位的漏洞检测体系。
1.2 平台架构
CertiK Audit的平台架构分为以下五层,各层协同工作以实现高效、精准的审计流程:
- 需求定义层:与项目方深度协作,明确智能合约的功能需求、安全目标及合规要求(如数据隐私、资产保护),形成形式化验证所需的规范文档(包括状态转换规则、权限控制逻辑等)。
- 形式化建模层:将智能合约的业务逻辑转化为数学模型(如有限状态机、一阶逻辑公式),使用CertiK自主研发的规范语言(CertiK Specification Language, CSL)或行业标准语言(如Coq、Lean)进行描述。此层确保代码逻辑被精确映射为可验证的数学表达式。
- 验证引擎层:调用CertiK Prover等自动化定理证明工具,对数学模型进行验证。该层包含多个子引擎:
- 符号执行引擎:模拟所有可能的输入路径,检测整数溢出、重入攻击等逻辑漏洞;
- 定理证明引擎:通过数学推导验证模型是否满足预设规范,输出正确性证明;
- 模型检查引擎:针对有限状态系统,遍历所有可能状态以发现违规行为。
- 补充审计层:通过静态代码扫描工具(如Slither、Mythril)、动态测试框架(如Echidna、Foundry)及人工专家团队,对形式化验证未覆盖的部分(如代码可读性、兼容性问题)进行补充审查。人工专家团队由区块链安全领域的资深工程师组成,负责验证复杂逻辑与边缘场景。
- 报告生成层:整合验证结果与补充审计发现,生成结构化审计报告。报告包含漏洞类型、严重程度(Critical/High/Medium/Low/Informational)、影响范围、修复建议及形式化验证的数学证明文件(可选)。
1.3 核心功能
CertiK Audit的核心功能围绕漏洞检测与正确性证明展开,具体包括:
- 形式化验证服务:针对智能合约的核心逻辑(如资产转移、权限管理、共识机制)提供形式化验证,输出数学层面的正确性证明。例如,对于DeFi协议的借贷逻辑,验证引擎会证明"在任何情况下,用户无法提取超过其抵押品价值的资金"。
- 多维度漏洞扫描:支持静态扫描(语法分析、控制流分析)、动态扫描(模拟交易执行、模糊测试)及符号执行,覆盖OWASP区块链安全十大风险(如重入攻击、权限绕过、未初始化存储)及行业常见漏洞类型(如Flash Loan攻击、三明治攻击)。
- 跨链兼容性审计:支持对以太坊、币安智能链(BSC)、Solana、Avalanche、Polygon、Cosmos等主流区块链的智能合约进行审计。针对不同链的特性(如Solana的并行执行、Cosmos的跨链通信),调整审计策略以确保兼容性与安全性。
- 定制化审计流程:根据项目类型(DeFi、NFT、GameFi、Enterprise DApp)提供定制化方案。例如,针对GameFi项目,增加对道具交易、角色升级、经济系统平衡的专项审查;针对企业DApp,重点验证数据隐私与合规性逻辑。
- 修复验证服务:项目方修复漏洞后,CertiK Audit提供二次验证服务,确保漏洞已被彻底解决,并更新审计报告。此服务帮助项目方快速迭代,缩短上线周期。
1.4 技术优势
CertiK Audit的技术优势主要体现在以下几个方面:
- 高准确性:形式化验证通过数学证明确保代码正确性,避免传统审计中因人工疏漏导致的漏检问题。据CertiK内部数据,其形式化验证技术可检测到99%以上的逻辑漏洞,远高于行业平均水平(约85%)。
- 深度覆盖:能够检测到复杂逻辑中的隐藏漏洞,如跨函数调用的权限问题、状态变量的异常交互、时间锁机制的逻辑缺陷等。这些漏洞往往难以通过常规静态扫描发现。
- 合规性支持:审计报告符合全球主要监管机构(如美国SEC、欧盟MiCA、中国香港SFC)对区块链项目的安全要求,帮助项目方满足合规性标准,降低法律风险。
- 高效性:自动化验证引擎大幅缩短审计周期。对于中小型智能合约(约1000行代码),可在3-5天内完成审计;对于大型项目(如Layer 1链的共识机制),可在2-3周内交付结果。
1.5 典型应用场景
CertiK Audit已广泛应用于各类区块链项目,典型场景包括:
- DeFi协议审计:为Uniswap(V3版本)、Aave(V2/V3)、Compound等头部DeFi协议提供审计服务,确保其核心逻辑(如流动性挖矿、借贷清算、预言机集成)的安全性。例如,在Uniswap V3审计中,CertiK发现并修复了一个潜在的重入漏洞,避免了数百万美元的资产损失。
- NFT市场与合约审计:审计OpenSea(智能合约模块)、Azuki(NFT minting合约)等平台,防止未授权mint、虚假拍卖、 royalty分配错误等漏洞。例如,在Azuki审计中,CertiK验证了其NFT minting机制的公平性,确保没有后门或优先 mint 漏洞。
- GameFi项目审计:针对Axie Infinity(经济系统合约)、Decentraland(虚拟土地交易合约)等GameFi项目,审计其道具交易、角色升级、代币经济系统的安全性。例如,在Axie Infinity审计中,CertiK验证了其SLP代币的发行机制,确保没有通货膨胀漏洞。
- Layer 1/Layer 2区块链审计:审计Solana(共识机制)、Avalanche( subnet逻辑)等Layer 1链,以及Arbitrum(rollup逻辑)、Optimism(状态转换)等Layer 2链,确保网络的稳定性与安全性。例如,在Solana审计中,CertiK发现了一个共识机制中的潜在分叉漏洞,帮助团队优化了节点同步逻辑。
- 企业区块链解决方案审计:为金融机构(如摩根大通的Onyx)、供应链企业(如沃尔玛的区块链平台)的私有区块链系统提供审计服务,确保数据隐私与交易安全。例如,在沃尔玛供应链平台审计中,CertiK验证了其数据溯源机制的正确性,确保商品信息不可篡改。
二、CertiK Skynet:实时区块链安全监控平台
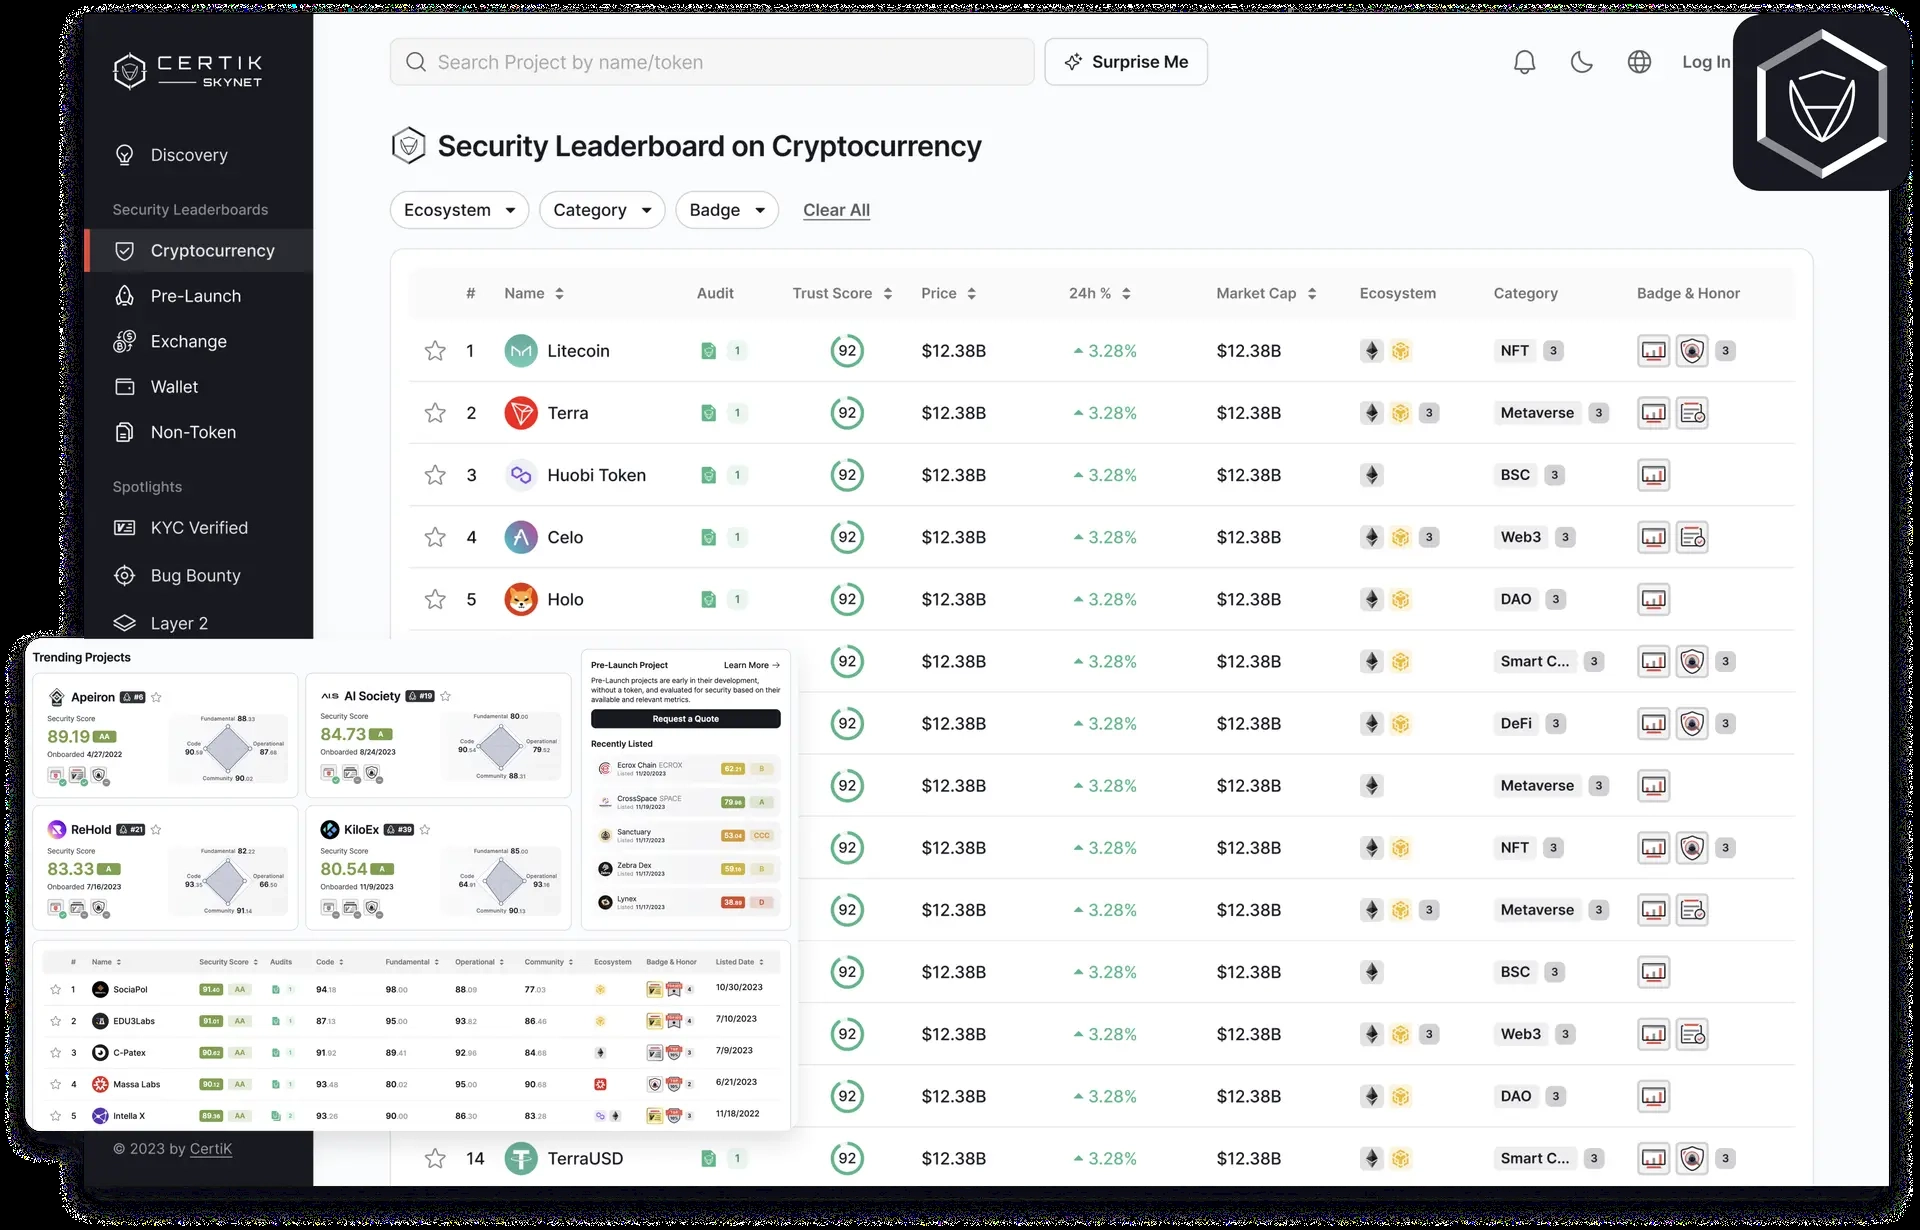
CertiK Skynet是一款面向区块链项目的实时安全监控平台,旨在通过主动检测与预警,帮助项目方及时发现并应对安全威胁。其核心功能是监控区块链上的交易、合约交互与网络状态,识别异常行为并触发警报。
2.1 核心定位与设计理念
CertiK Skynet的核心定位是成为区块链项目的"实时安全哨兵",通过持续监控与智能分析,实现威胁的早发现、早预警、早处置。其设计理念基于以下两点:
- 主动防御优先:不同于被动的事后审计,Skynet专注于实时监控,能够在威胁发生时立即发出警报,甚至在威胁发生前预测潜在风险。
- 数据驱动决策:整合多源数据(区块链交易、合约事件、威胁情报),通过AI/ML技术分析异常行为,为项目方提供数据驱动的安全决策支持。
2.2 平台架构
CertiK Skynet的平台架构分为以下六层:
- 数据采集层:通过区块链节点API(如Ethereum JSON-RPC、Solana Web3.js)、事件流(如Kafka)及第三方数据源(如Chainalysis),采集实时交易数据、合约事件、节点状态、恶意地址列表等信息。支持同时监控多个区块链网络。
- 数据处理层:使用流处理框架(如Apache Flink、Spark Streaming)对采集的数据进行清洗、转换与聚合。例如,将原始交易数据转换为结构化的交易记录,提取关键字段(如发送方、接收方、金额、合约地址)。
- 威胁检测层:包含两个核心模块:
- 规则引擎:基于已知威胁模式(如Flash Loan攻击、大额资金转移)设置规则,触发警报。例如,"当单个地址在5分钟内提取超过1000 ETH时,发出警报"。
- AI/ML引擎:使用无监督学习(如聚类、异常检测)与有监督学习(如分类模型)识别未知威胁。例如,通过分析交易模式,识别潜在的rug pull行为(如项目方突然提取所有 treasury 资金)。
- 威胁情报层:整合CertiK的全球威胁数据库(包含已知恶意地址、攻击模式、漏洞利用记录),为检测层提供支持。数据库实时更新,确保监控系统能够识别最新威胁。
- 警报与响应层:根据检测结果触发警报,支持多种通知渠道(如Slack、Telegram、Email、Webhook)。警报内容包含威胁类型、影响范围、建议响应措施。对于集成CertiK Shield的项目,可自动触发防护动作(如暂停合约)。
- 可视化层:提供用户友好的仪表盘,展示关键监控指标(如交易 volume、fund flow、异常分数、警报历史)。用户可自定义仪表盘,查看特定项目或地址的监控数据。
2.3 核心功能
CertiK Skynet的核心功能围绕实时监控与异常检测展开,具体包括:
- 实时交易监控:监控目标项目的所有交易(包括合约调用、资产转移),跟踪资金流向与合约交互。支持按地址、合约、交易类型筛选数据,例如,监控项目 treasury 地址的资金变动。
- 异常行为检测:识别异常交易模式,如:
- 大额资金转移:单个地址在短时间内转移大量资产;
- 异常合约交互:合约调用频率突然增加,或与已知恶意地址交互;
- Flash Loan攻击:使用Flash Loan进行大额交易,可能用于操纵市场或攻击合约;
- Rug Pull预警:项目方突然提取所有 treasury 资金,或修改合约权限。
- 威胁情报整合:自动匹配交易地址与CertiK的恶意地址数据库,识别与黑客、诈骗团伙相关的交易。例如,当项目合约与已知钓鱼地址交互时,立即发出警报。
- 自定义警报规则:项目方可根据自身需求设置自定义警报规则,如"当合约的 owner 权限被修改时,发出警报"或"当NFT minting 数量超过预设上限时,触发警报"。
- 历史数据分析:提供历史交易与警报数据的查询与分析功能,支持按时间范围、威胁类型筛选。帮助项目方进行事后取证,分析威胁的起源与传播路径。
- 跨链监控:支持同时监控多个区块链网络(如以太坊、BSC、Solana),为跨链项目提供统一的监控视图。例如,监控跨链桥的资产转移情况,识别潜在的跨链攻击。
2.4 技术优势
CertiK Skynet的技术优势主要体现在以下几个方面:
- 低延迟:数据处理层采用流处理技术,实现亚秒级的交易处理与警报触发。确保项目方能够在威胁发生时立即响应,减少资产损失。
- 高扩展性:支持水平扩展,能够处理数百万笔交易/秒的高吞吐量区块链(如Solana)。通过分布式架构,确保系统在高负载下的稳定性。
- AI-Powered Adaptability:AI/ML引擎能够不断学习新的威胁模式,提高检测准确率。例如,当一种新的rug pull模式出现时,引擎会自动更新模型,识别类似行为。
- 易用性:用户友好的仪表盘与自定义规则功能,降低了项目方的使用门槛。即使是非技术人员也能轻松设置监控规则与查看警报。
- 深度集成:与CertiK Audit、CertiK Shield等产品深度集成,形成完整的安全生态。例如,审计报告中的漏洞信息可自动导入Skynet,设置针对性的监控规则。
2.5 典型应用场景
CertiK Skynet已广泛应用于各类区块链项目,典型场景包括:
- DeFi协议监控:为Uniswap、Aave等DeFi协议监控资金流向与合约交互,识别潜在的攻击行为(如Flash Loan攻击、预言机操纵)。例如,在Aave监控中,Skynet发现了一次Flash Loan攻击的早期迹象,帮助项目方及时暂停合约,避免了数千万美元的损失。
- NFT项目监控:监控NFT市场(如OpenSea)的交易行为,识别虚假拍卖、未授权 mint 等异常。例如,在一个NFT项目监控中,Skynet发现了一个地址试图批量 mint 未授权的NFT,立即触发警报,帮助项目方阻止了该行为。
- GameFi项目监控:监控GameFi项目的经济系统与资产交易,识别异常的道具转移或代币发行。例如,在Axie Infinity监控中,Skynet发现了一个地址试图操纵SLP代币的价格,帮助团队采取措施稳定市场。
- 跨链桥监控:监控跨链桥(如Avalanche Bridge、Polygon Bridge)的资产转移情况,识别潜在的跨链攻击。例如,在Avalanche Bridge监控中,Skynet发现了一次异常的资产转移,帮助团队及时关闭桥接服务,避免了资产损失。
- 企业DApp监控:为金融机构、供应链企业的DApp监控交易数据,确保合规性与安全性。例如,在沃尔玛供应链平台监控中,Skynet发现了一次异常的数据修改,帮助团队追溯到源头,确保了数据的完整性。
三、CertiK Shield:主动安全防护与事件响应平台
CertiK Shield是一款面向区块链项目的主动安全防护平台,旨在通过自动化措施与事件响应工具,帮助项目方及时应对安全威胁,减少资产损失。其核心功能是在威胁发生时自动触发防护动作,并提供事件响应支持。
3.1 核心定位与设计理念
CertiK Shield的核心定位是成为区块链项目的"最后一道安全防线",通过主动防护与快速响应,最大限度地降低安全事件的影响。其设计理念基于以下两点:
- 自动化防护:在威胁发生时自动触发防护动作,无需人工干预,减少响应时间。
- 快速响应支持:提供事件响应工具与专家支持,帮助项目方快速恢复系统与资产。
3.2 平台架构
CertiK Shield的平台架构分为以下五层:
- 防护规则层:根据项目方的需求与Skynet的监控数据,设置防护规则(如自动暂停合约、阻止恶意交易)。规则可自定义,也可基于CertiK的最佳实践设置。
- 自动化防护层:包含多个防护模块:
- 交易过滤模块:阻止恶意交易(如与已知恶意地址的交互);
- 合约暂停模块:在威胁发生时自动暂停合约的关键功能(如资产转移);
- 权限管理模块:限制合约 owner 的权限,防止未授权修改。
- 事件响应层:提供事件响应工具与专家支持,包括:
- 资产追踪工具:追踪被盗资产的流向,帮助项目方追回资金;
- 合约修复工具:帮助项目方快速修复漏洞,重新部署合约;
- 专家响应团队:CertiK的安全专家提供24/7的事件响应支持。
- 保险集成层:与区块链保险提供商(如Nexus Mutual)合作,为项目方提供安全事件保险。当安全事件发生时,项目方可通过此层申请保险理赔。
- 审计追踪层:记录所有防护动作与事件响应过程,生成审计报告。此层确保防护行为的透明度与合规性。
3.3 核心功能
CertiK Shield的核心功能围绕主动防护与事件响应展开,具体包括:
- 自动化交易过滤:根据防护规则,自动阻止恶意交易(如与已知恶意地址的交互、超过预设金额的转移)。例如,当项目合约收到来自已知钓鱼地址的交易时,Shield会自动拒绝该交易。
- 智能合约暂停:在威胁发生时(如Skynet检测到异常行为),自动暂停合约的关键功能(如资产转移、mint 操作)。项目方可设置暂停条件,如"当异常分数超过阈值时,暂停合约"。
- 权限保护:限制合约 owner 的权限,防止未授权修改。例如,设置多重签名机制,要求多个管理员共同批准合约修改;或设置时间锁,延迟合约修改的生效时间。
- 资产追踪与追回:提供资产追踪工具,帮助项目方追踪被盗资产的流向。CertiK的专家团队可协助项目方与交易所、执法机构合作,追回被盗资产。
- 合约修复支持:提供合约修复工具与专家指导,帮助项目方快速修复漏洞并重新部署合约。例如,在一次重入攻击后,Shield的专家团队帮助项目方修复了漏洞,并协助重新部署合约。
- 保险理赔支持:与区块链保险提供商合作,为项目方提供安全事件保险。当安全事件发生时,Shield会协助项目方收集理赔证据,申请保险赔偿。
3.4 技术优势
CertiK Shield的技术优势主要体现在以下几个方面:
- 实时响应:自动化防护模块实现亚秒级的响应时间,在威胁发生时立即触发防护动作,最大限度地减少资产损失。
- 低误报率:防护规则基于Skynet的AI/ML检测结果,误报率低于1%。确保防护动作不会影响正常的业务操作。
- 易用性:提供可视化的防护规则设置界面,项目方可轻松配置防护策略。无需修改现有合约代码,通过代理合约即可集成Shield。
- 全面支持:支持主流区块链网络(如以太坊、BSC、Solana)与合约类型(如ERC20、ERC721、ERC1155)。
- 合规性:审计追踪层记录所有防护动作,符合全球监管机构的合规要求。
3.5 典型应用场景
CertiK Shield已广泛应用于各类区块链项目,典型场景包括:
- DeFi协议防护:为Uniswap、Aave等DeFi协议提供主动防护,防止重入攻击、Flash Loan攻击等。例如,在Aave的一次防护中,Shield自动暂停了合约,避免了数千万美元的资产损失。
- NFT项目防护:为NFT项目提供防护,防止未授权 mint、虚假拍卖等。例如,在一个NFT项目的防护中,Shield阻止了一个地址试图批量 mint 未授权的NFT,保护了项目的经济系统。
- GameFi项目防护:为GameFi项目提供防护,防止资产盗窃、经济系统操纵等。例如,在Axie Infinity的防护中,Shield阻止了一个地址试图操纵SLP代币的价格,稳定了项目的经济系统。
- 跨链桥防护:为跨链桥提供防护,防止跨链攻击。例如,在Avalanche Bridge的防护中,Shield自动关闭了桥接服务,避免了资产损失。
- 企业DApp防护:为金融机构、供应链企业的DApp提供防护,确保交易安全与合规性。例如,在沃尔玛供应链平台的防护中,Shield阻止了一次异常的数据修改,保护了数据的完整性。
四、CertiK CertiFi:区块链资产认证平台
CertiK CertiFi是一款面向区块链资产的认证平台,旨在通过区块链技术为资产提供可验证的认证,确保资产的真实性、合规性与溯源性。其核心功能是发行与验证数字证书,支持NFT、代币、资产-backed tokens等多种资产类型。
4.1 核心定位与设计理念
CertiK CertiFi的核心定位是成为区块链资产的"信任锚点",通过去中心化的认证机制,为资产提供不可篡改的认证记录。其设计理念基于以下两点:
- 去中心化认证:利用区块链技术,确保认证记录不可篡改、可公开验证,无需依赖中心化机构。
- 用户友好:提供简单易用的认证与验证工具,降低用户的使用门槛。
4.2 平台架构
CertiK CertiFi的平台架构分为以下四层:
- 资产注册层:项目方或资产所有者提交资产信息(如NFT的创作者、代币的合规性文档),申请认证。
- 认证层:CertiK的专家团队审核资产信息,确认其真实性与合规性。审核通过后,生成数字证书(包含资产ID、认证信息、有效期等)。
- 区块链存储层:将数字证书存储在区块链上(如CertiK Chain、以太坊),确保证书不可篡改。证书包含一个唯一的哈希值,可通过区块链浏览器查询。
- 验证层:用户可通过CertiFi的网站或API验证资产的证书。验证过程包括查询区块链上的证书记录,确认证书的有效性。
4.3 核心功能
CertiK CertiFi的核心功能围绕资产认证与验证展开,具体包括:
- 资产认证服务:为NFT、代币、资产-backed tokens等提供认证服务。例如,为NFT认证创作者信息、版权归属;为代币认证合规性(如KYC/AML)。
- 数字证书发行:生成不可篡改的数字证书,存储在区块链上。证书包含资产的唯一标识、认证信息、认证机构(CertiK)的签名等。
- 公开验证工具:提供网站与API,允许用户验证资产的证书。例如,用户可输入NFT的ID,查询其认证信息,确认其真实性。
- 合规性支持:为代币提供合规性认证,帮助项目方满足监管要求。例如,为STO(Security Token Offering)代币提供KYC/AML认证,确保代币符合SEC的规定。
- 溯源追踪:为资产提供溯源追踪功能,记录资产的流转历史。例如,NFT的持有者可查询其资产的创作者、历次交易记录等。
4.4 技术优势
CertiK CertiFi的技术优势主要体现在以下几个方面:
- 不可篡改:证书存储在区块链上,确保不可篡改。用户可随时验证证书的真实性。
- 公开透明:证书可通过区块链浏览器公开查询,确保认证过程的透明度。
- 合规性:认证过程符合全球监管机构的要求,帮助项目方满足合规性标准。
- 易用性:提供简单易用的认证与验证工具,降低用户的使用门槛。
4.5 典型应用场景
CertiK CertiFi已广泛应用于各类区块链资产,典型场景包括:
- NFT认证:为NFT创作者提供认证服务,确保NFT的真实性。例如,为Azuki NFT认证创作者信息,帮助用户识别正版NFT。
- 代币合规性认证:为STO代币提供KYC/AML认证,确保代币符合监管要求。例如,为一个STO项目提供认证,帮助其通过SEC的审核。
- 资产-backed tokens认证:为资产-backed tokens(如房地产、大宗商品)提供认证,确保代币与实际资产对应。例如,为一个房地产代币提供认证,帮助投资者确认代币的价值。
- GameFi资产认证:为GameFi项目的道具提供认证,确保道具的真实性与稀缺性。例如,为Axie Infinity的Axie提供认证,帮助玩家识别正版道具。
五、CertiK Prover:形式化验证开发者工具包
CertiK Prover是一款面向开发者的形式化验证工具包,旨在帮助开发者在智能合约开发过程中集成形式化验证,提前发现并修复漏洞。其核心功能是提供自动化的形式化验证工具,支持主流的智能合约语言。
5.1 核心定位与设计理念
CertiK Prover的核心定位是成为开发者的"安全助手",通过形式化验证技术,帮助开发者在开发阶段发现漏洞,提高代码质量。其设计理念基于以下两点:
- Shift-Left Security:将安全验证融入开发流程的早期阶段,减少后期修复漏洞的成本。
- 自动化验证:提供自动化的验证工具,降低开发者的使用门槛(无需深厚的数学背景)。
5.2 平台架构
CertiK Prover的平台架构分为以下四层:
- 语言支持层:支持主流的智能合约语言,如Solidity(以太坊)、Rust(Solana)、Move(Aptos)。提供语法解析器,将智能合约代码转换为抽象语法树(AST)。
- 规范定义层:提供简单易用的规范语言(如CertiK Specification Language, CSL),允许开发者定义安全规范(如"资产转移不能超过余额")。
- 验证引擎层:包含自动化的定理证明器,如CertiK's Automated Prover(CAP)。引擎会根据规范验证代码的正确性,输出验证结果。
- 集成层:提供IDE插件(如VS Code)、CI/CD集成工具,支持开发者在日常开发流程中使用Prover。例如,开发者可在VS Code中直接运行验证,或在CI/CD pipeline中自动触发验证。
5.3 核心功能
CertiK Prover的核心功能围绕形式化验证展开,具体包括:
- 自动化形式化验证:根据开发者定义的规范,自动验证代码的正确性。例如,验证ERC20代币的transfer函数是否符合"资产守恒"规范。
- 漏洞检测:自动检测常见的漏洞类型,如整数溢出、重入攻击、权限控制错误。
- IDE集成:提供VS Code插件,支持实时验证与反馈。开发者在编写代码时,插件会自动运行验证,提示潜在的漏洞。
- CI/CD集成:支持与CI/CD工具(如GitHub Actions、Jenkins)集成,自动触发验证流程。例如,当开发者提交代码时,CI/CD pipeline会运行Prover,验证代码的正确性。
- 规范库:提供预定义的规范库,覆盖常见的智能合约模式(如ERC20、ERC721)。开发者可直接使用这些规范,无需自行定义。
5.4 技术优势
CertiK Prover的技术优势主要体现在以下几个方面:
- 自动化:无需手动编写定理证明,降低开发者的使用门槛。
- 高准确性:基于形式化验证技术,确保漏洞检测的准确性。
- 语言支持:支持主流的智能合约语言,覆盖大多数区块链平台。
- 集成性:与日常开发工具无缝集成,不影响开发者的工作流程。
5.5 典型应用场景
CertiK Prover已广泛应用于智能合约开发,典型场景包括:
- DeFi协议开发:开发者使用Prover验证DeFi协议的核心逻辑(如借贷、清算),确保代码正确性。例如,Uniswap的开发者使用Prover验证其V3版本的核心合约。
- NFT合约开发:开发者使用Prover验证NFT合约的mint、transfer逻辑,防止未授权操作。例如,Azuki的开发者使用Prover验证其NFT合约的公平性。
- GameFi合约开发:开发者使用Prover验证GameFi合约的经济系统,确保资产守恒。例如,Axie Infinity的开发者使用Prover验证其SLP代币的发行机制。
- 企业DApp开发:开发者使用Prover验证企业DApp的合规性逻辑,确保符合监管要求。例如,沃尔玛的开发者使用Prover验证其供应链平台的溯源机制。
六、产品生态协同
CertiK的软件产品套件并非孤立存在,而是通过深度集成形成协同效应,为用户提供端到端的安全保障。例如:
- 开发阶段:开发者使用CertiK Prover在开发过程中验证代码,提前发现漏洞。
- 上线前:项目方使用CertiK Audit进行全面审计,确保代码安全。
- 上线后:项目方使用CertiK Skynet实时监控系统,识别异常行为;使用CertiK Shield提供主动防护,应对安全威胁。
- 资产认证:项目方使用CertiK CertiFi为资产提供认证,确保资产的真实性与合规性。
这种协同效应确保了区块链项目在整个生命周期内都能获得全面的安全保障。
总结
CertiK的软件产品套件构建了一个覆盖区块链全生命周期的安全生态系统,从开发阶段的形式化验证到上线后的实时监控与主动防护,再到资产的合规认证,为开发者、项目方、资产持有者及企业客户提供了端到端的安全保障。其核心优势在于将形式化验证这一严谨的数学方法与AI/ML技术相结合,实现了从被动审计到主动防御的转变,帮助用户应对Web3生态中的复杂安全挑战。通过深度集成的产品生态,CertiK为区块链行业的安全发展提供了坚实的技术支撑。
了解更多CertiK软件产品详情,请访问:
登录后查看
https://www.ibm.com/cn-zh" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://www.ibm.com/cn-zh 展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
0
兼容性
0
0
稳定性
0
0
易用性
0
0
性能
0
0
市场占有率
0
0
功能
0
0
扩展性
0
0
美观度
0
0
技术服务
0
0
性价比
0
0
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论