一、 产品概述:从硬件绑定到软件定义的范式转移
VMware NSX 是 VMware 推出的网络虚拟化和安全平台,它代表了数据中心网络领域一次根本性的变革。其核心思想是:将网络和安全功能(如交换、路由、防火墙、负载均衡等)从底层专用硬件设备中解耦出来,并将其抽象为软件服务。
简单来说,NSX 在虚拟化层(Hypervisor)内创建一个覆盖整个数据中心的“软件定义的网络”。这个网络与物理网络拓扑无关,管理员可以像在软件中定义虚拟机一样,通过代码和策略来定义、配置和管理整个网络结构。NSX 使得网络部署从以“月”为单位缩短到以“分钟”为单位,并实现了前所未有的敏捷性、安全性和自动化能力。
NSX 并非一个单一产品,而是一个产品家族,主要包括 NSX Data Center(核心产品)、NSX Advanced Load Balancer 以及面向云和边缘的变体。
二、 核心价值:为什么需要网络虚拟化?
传统网络依赖于物理交换机、路由器和防火墙,存在以下固有瓶颈:
- 僵化的配置:网络变更需要手动配置多台物理设备(CLI 或界面操作),过程缓慢、复杂且容易出错。
- 与计算和存储的自动化脱节:vSphere 可以在几分钟内创建一台虚拟机,但为其配置网络(VLAN、防火墙策略、负载均衡器)可能需要数天,形成IT交付的瓶颈。
- 有限的可扩展性:受限于硬件设备的端口密度和性能上限。
- 粗粒度的安全边界:传统防火墙基于IP地址和端口进行防护,无法应对虚拟化环境内部(东西向流量)的威胁横向移动。
VMware NSX 通过软件定义的方式,彻底解决了这些问题:
- 无与伦比的敏捷性:网络拓扑和安全策略可以像虚拟机一样,通过软件界面或API进行瞬间创建、修改和删除。
- 与计算深度融合的自动化:NSX 与 vSphere 和 vRealize Automation 深度集成,可以实现“网络即代码”,在虚拟机创建的同时自动为其配备所需的网络和安全服务。
- 无限的可扩展性:网络功能以分布式软件形式运行在每台主机上,性能随主机数量线性增长。
- 原生内嵌的微隔离安全:将分布式防火墙直接内置到每个虚拟机的 vNIC(虚拟网卡)级别,实现基于工作负载身份的精细安全策略,构建真正的零信任架构。
三、 NSX 架构与核心组件
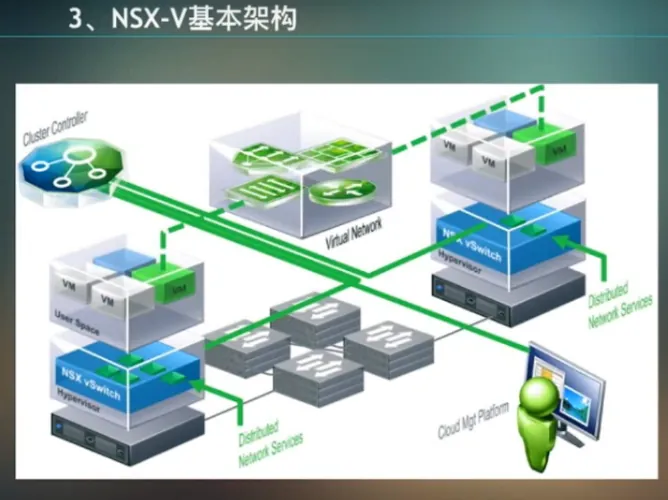
NSX 的架构分为三个逻辑平面:管理平面、控制平面和数据平面。
1. 管理平面
- 组件:NSX Manager。这是一个集中式的管理设备(通常以虚拟机形式部署),提供基于 HTML5 的图形用户界面和 REST API。
- 功能:是管理员与 NSX 系统交互的主要入口。负责系统配置、API 调用、证书管理等。它与 vCenter Server 紧密集成,从而获取整个虚拟化环境的清单。
2. 控制平面
- 组件:NSX Controller Cluster(一个由三个节点组成的集群)。它是 NSX 的“大脑”。
- 功能:负责维护整个软件定义网络的状态信息,如虚拟网络拓扑、MAC 地址表、ARP 表等,并将这些信息分发到数据平面。它本身不处理任何数据流量。
3. 数据平面
- 组件:这是 NSX 的“肌肉”,分布在每一台安装了 ESXi 主机上的 NSX Kernel Modules。
- 功能:负责执行实际的数据包转发、防火墙策略检查、路由等所有网络功能。这是 NSX 实现高性能和分布式的关键。
四、 核心技术原理: overlay 网络与微分段
1. Overlay 网络:逻辑网络与物理网络解耦
这是 NSX 实现网络虚拟化的核心技术。它在底层物理网络之上,通过隧道技术创建一个逻辑的网络层。
- 逻辑交换机:管理员在 NSX Manager 上创建一个逻辑交换机,它相当于一个广播域(类似于 VLAN)。
- VXLAN:当属于同一逻辑交换机的两台虚拟机(可能位于不同物理机柜、不同IP子网)通信时,源主机的 NSX 模块会将原始以太网帧封装在一个新的 VXLAN 头和外层 IP/UDP 报文中。
- 底层网络作为传输网络:这个封装后的数据包,对于底层物理网络(IP 网络)来说,只是一个普通的 IP 数据包。物理交换机只需根据目标 IP 地址进行三层路由,无需感知其内部承载的虚拟网络信息。
- 解封装:数据包到达目标主机后,NSX 模块会解封装,将原始帧交给目标虚拟机。
- 价值:Overlay 网络使得逻辑网络的创建完全摆脱了物理 VLAN 数量和拓扑的限制,实现了跨三层网络的二层扩展,为多租户和灵活的工作负载迁移奠定了基础。
2. 微分段:安全模式的根本变革
这是 NSX 最受推崇的功能之一,它彻底改变了数据中心的安全模型。
- 从“城堡护城河”到“每个房间装保险柜”:传统安全专注于边界防御(城堡的围墙),一旦攻击者突破边界,即可在内部横向移动。NSX 的分布式防火墙实现了微分段。
- 工作原理:
- 基于策略的安全:安全策略不再绑定于物理接口或 IP 地址,而是直接绑定到工作负载(虚拟机)本身。
- Hypervisor 内核集成:防火墙引擎直接运行在 Hypervisor 的内核中,每个虚拟机的 vNIC 都是一个天然的 enforcement point(策略执行点)。所有虚拟机之间的流量(东西向流量)在产生之初就经过防火墙检查。
- 精细的策略控制:策略可以基于虚拟机名称、操作系统类型、用户身份、安全组标签等,而不仅仅是 IP 地址。例如,可以轻松定义:“只有‘Web服务器’组中的虚拟机才能访问‘数据库服务器’组中的 3306 端口,其他所有访问一律拒绝”。
- 价值:极大缩小了攻击面。即使一台 Web 服务器被入侵,攻击者也无法轻易跳转到后端的数据库服务器,有效遏制了威胁的横向扩散,实现了零信任安全。
五、 关键功能与服务
1. 网络虚拟化
- 逻辑交换:创建跨物理边界的二层逻辑网络。
- 逻辑路由:提供分布式路由功能。路由在源主机上完成,避免了流量的“发卡弯”问题,实现了最优路径转发和高性能。
- 逻辑负载均衡:提供四层和七层的负载均衡即服务。
2. 安全
- 分布式防火墙:如上所述,实现东西向流量的微隔离。
- 网关防火墙:在虚拟网络的南北向边界提供集中式的防火墙保护。
- 网络检测与响应:与第三方安全厂商集成,提供深度包检测和威胁分析能力。
3. 高级服务与自动化
- 服务编排:通过 NSX,可以定义包含网络和安全服务的完整应用蓝图,并与 vRealize Automation 集成,实现应用的整体一键式部署。
- 多站点网络与灾难恢复:支持跨数据中心的逻辑网络延伸,为站点间负载均衡和灾难恢复提供网络基础。
六、 NSX 产品家族
- NSX Data Center:核心产品,提供上述所有高级网络和安全功能。
- NSX Advanced Load Balancer:原 Avi Networks,提供企业级、可编程的软件负载均衡器,具有强大的自动化分析和洞察能力。
- NSX Cloud:为公有云(AWS, Azure, GCP)上的工作负载提供一致的网络和安全策略。
- NSX-T 与 NSX-V:历史版本区分。早期 NSX-V 与 vSphere 紧密绑定。NSX-T 是面向未来的架构,支持多种计算平台(虚拟机、容器、裸机)和多云环境,是当前发展的重点。
七、 总结
VMware NSX 不仅仅是一个产品,它代表了一种架构理念的演进。它将网络从僵化的硬件架构中解放出来,使其成为云环境中一个灵活、可编程、可按需消费的软件资源。
其价值在于:
- 赋能业务敏捷性:使网络能够跟上虚拟机和容器快速创建和销毁的速度。
- 从根本上提升安全性:通过原生内嵌的微分段,构建了动态的、基于身份的零信任安全架构。
- 实现运营简化:通过自动化策略驱动,大幅降低网络运维的复杂性和成本。
- 构建多云一致性:为混合云和多云环境提供统一的网络和安全模型。
对于任何致力于数字化转型、构建软件定义数据中心或实现零信任安全战略的企业而言,VMware NSX 都已从一种“可选项”演变为“必选项”。它不仅是网络虚拟化的领导者,更是现代云原生基础设施中连接与安全的神经中枢。

点击链接查看更多产品细节
登录后查看
点击链接查看更多产品细节
登录后查看