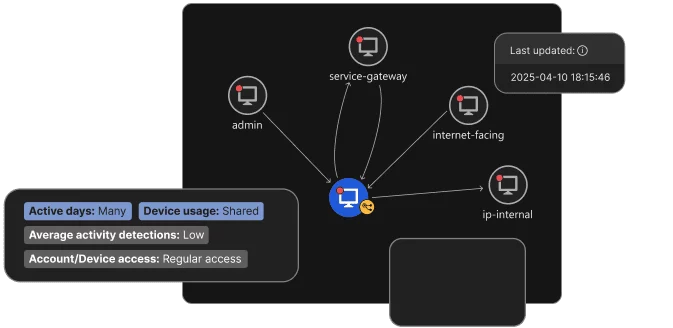
趋势科技(Trend Micro)的企业级统一安全平台是一款面向现代企业数字化环境的一体化、智能驱动的安全防护产品套件。其核心目标是帮助企业应对多云、混合IT、远程办公及OT/IT融合场景下的复杂安全威胁,通过统一的管理界面整合终端、网络、云、数据、邮件等多维度安全能力,实现全栈式威胁防御、自动化响应与合规管理,为企业构建从边缘到核心的纵深防御体系。该平台并非单一工具,而是融合了终端安全、云安全、网络安全、数据安全、安全运营等能力的综合性解决方案,覆盖企业IT架构的所有层级,支撑业务连续性与数字化转型安全需求。
一、核心定位与整体架构
趋势科技企业级统一安全平台的核心理念是“一体化防护、智能驱动、云原生适配”。与传统分散式安全工具堆砌的方式不同,它强调通过统一平台整合跨层安全能力,降低运维复杂度,同时利用AI与全球威胁情报实现精准威胁检测与快速响应,适配云原生、混合IT等现代企业架构。
- 一体化防护:整合终端、网络、云、数据、邮件等全场景安全能力,消除安全工具间的“防护孤岛”,实现跨层威胁协同检测与响应,提升防护效率。
- 智能驱动:基于AI深度学习模型与全球威胁情报网络,实现未知威胁的精准识别与自动化响应,减少人工干预成本。
- 云原生适配:采用云原生架构设计,支持多云(AWS、Azure、GCP、阿里云、腾讯云等)与混合IT环境,自动适配云资源弹性变化,提供轻量化、可扩展的防护能力。
- 合规导向:内置等保2.0、GDPR、HIPAA、PCI DSS等全球主流合规框架的检测规则与报告模板,帮助企业快速满足合规要求。
平台的逻辑架构分为以下六层:
- 全球威胁情报层:通过趋势科技Smart Protection Network收集全球威胁数据(每日处理超200亿次威胁查询),实时更新威胁特征库与AI模型,为全平台提供情报支撑。
- 智能分析层:整合AI引擎、行为分析引擎、沙箱分析引擎,对多源威胁数据进行关联分析,识别复杂攻击链(如APT、勒索软件)。
- 全栈防护控制层:覆盖终端、网络、云、数据、邮件等场景的防护模块,执行威胁检测与阻断策略,包括终端EDR、云工作负载保护、网络IPS、数据DLP等。
- 统一管理与编排层:提供单一控制台,实现所有安全模块的策略配置、状态监控与自动化响应编排(SOAR),支持跨模块协同操作。
- 数据与日志层:集中存储全平台的威胁日志、审计日志与资产数据,支持多维度检索与分析,为合规审计提供依据。
- 接口与集成层:通过开放API与第三方工具(如SIEM、ITSM、云平台)集成,实现安全能力的扩展与业务流程的融合。
二、核心功能模块详解
1. 终端安全防护模块(Trend Micro Apex One)
该模块针对企业终端设备(PC、服务器、移动设备)提供全方位防护,覆盖恶意代码检测、高级威胁响应、漏洞管理等能力,适配Windows、Linux、macOS等操作系统。
- 实时恶意代码检测:采用签名检测+AI行为分析结合的方式,识别已知恶意软件(如病毒、蠕虫)与未知威胁(如文件less攻击、内存马);支持本地缓存威胁特征,确保离线设备防护。
- 终端检测与响应(EDR):记录终端上的所有行为事件(进程启动、文件修改、注册表变更、网络连接),通过行为基线分析识别异常(如进程注入、加密文件);提供可视化取证 timeline,帮助安全团队追溯威胁来源;支持自动化响应(如隔离终端、终止恶意进程、回滚加密文件)。
- 漏洞与补丁管理:自动扫描终端上的软件漏洞(如操作系统漏洞、第三方应用漏洞),提供漏洞风险评级;支持补丁自动下载与部署,优先修复高危漏洞;对无法补丁的系统提供虚拟补丁防护。
- 应用与设备控制:基于白名单/黑名单机制管控应用运行(如禁止未授权软件启动);限制外接设备(如U盘、移动硬盘)的访问权限,防止数据泄露;支持USB设备加密,确保移动存储数据安全。
- 移动设备管理(MDM):管控企业移动设备(手机、平板)的应用安装、网络访问;支持远程锁定/擦除设备,防止设备丢失导致数据泄露;适配Android、iOS系统。
2. 云安全防护模块(Trend Micro Cloud One)
针对多云与混合云环境设计,提供云工作负载保护、容器安全、云态势管理等能力,适配IaaS、PaaS、SaaS场景。
云工作负载保护(CWP):防护云服务器(EC2、VMware、KVM)与无服务器函数(AWS Lambda、Azure Functions);支持实时威胁检测(如恶意进程、文件篡改);提供漏洞扫描(操作系统、应用程序)与合规检查(如CIS基准);支持自动化修复(如关闭危险端口、更新配置)。
容器安全:集成CI/CD pipeline,扫描容器镜像中的漏洞、恶意代码、配置错误(如权限过高、敏感信息泄露);在运行时监控容器行为(如异常网络连接、权限提升),阻止恶意容器运行;与Kubernetes、Docker Swarm集成,自动应用安全策略到集群。
云安全态势管理(CSPM):发现云环境中的资产(EC2实例、S3存储桶、数据库),识别配置风险(如公开访问的存储桶、未加密的数据库);提供风险评级与修复建议;支持多云环境统一监控(AWS、Azure、GCP、阿里云)。
云访问安全代理(CASB):管控企业SaaS应用(如Office 365、Salesforce、Slack)的访问;支持身份验证(MFA)、权限管控(最小权限原则)、数据泄露防护(如禁止敏感数据上传);记录SaaS应用的用户行为,识别异常访问(如异地登录、批量下载数据)。
3. 网络安全防护模块
针对企业网络边界与内部网络提供防护,覆盖入侵检测、流量管控、OT网络安全等能力。
- 入侵防御系统(IPS)(Trend Micro TippingPoint):基于全球威胁情报,检测并阻断网络层攻击(如DDoS、SQL注入、XSS);支持零日漏洞防护(通过行为分析识别未公开漏洞攻击);适配物理网络与SD-WAN环境,提供线速防护(最高100Gbps吞吐量)。
- 下一代防火墙(NGFW):整合防火墙、IPS、应用控制、URL过滤功能;基于应用识别(如微信、Zoom)管控网络流量;支持VPN(IPsec、SSL),保障远程办公安全;提供带宽管理,优化关键业务流量。
- OT网络安全:针对工业控制系统(PLC、SCADA、DCS)提供防护;自动发现OT设备并分类(如西门子、施耐德设备);基于OT协议(Modbus、DNP3、Profinet)制定安全策略,禁止未经授权的设备接入;监控OT网络的异常通信(如PLC程序修改、设备重启),防止勒索软件攻击OT系统。
4. 邮件与协作安全模块(Trend Micro Email Security)
针对企业邮件系统与协作平台提供防护,覆盖反钓鱼、反垃圾邮件、勒索软件防护等能力。
- 反钓鱼与反垃圾邮件:采用AI模型识别钓鱼邮件特征(域名仿冒、恶意附件、钓鱼链接);基于用户行为基线(如正常邮件发送频率)识别异常邮件;支持邮件信誉评分,阻断低信誉发件人的邮件。
- 高级威胁防护:对可疑附件进行沙箱分析(静态+动态),识别隐藏的恶意代码;支持文件类型限制(如禁止.exe附件);对链接进行实时检测,阻断恶意URL访问。
- 协作平台安全:防护企业协作工具(如Microsoft Teams、Slack、Zoom);监控群聊中的恶意链接与文件;管控外部用户访问权限,防止敏感信息泄露;支持聊天记录审计,满足合规要求。
- 勒索软件邮件防护:识别勒索软件邮件特征(如加密警告、支付要求);阻断包含勒索软件附件的邮件;支持邮件备份,帮助恢复被加密的邮件数据。
5. 数据安全与隐私保护模块
针对企业数据资产提供全生命周期防护,覆盖数据分类、泄露防护、隐私合规等能力。
- 数据分类与发现:自动扫描企业数据(终端文件、云存储、数据库),识别敏感数据类型(身份证号、银行卡号、企业机密文档、医疗记录);支持自定义数据分类规则(如企业内部文档模板);提供数据资产地图,可视化展示敏感数据的分布。
- 数据泄露防护(DLP):覆盖终端DLP(监控文件复制到U盘、发送到邮件)、网络DLP(监控HTTP/HTTPS流量中的敏感数据)、云DLP(监控云存储中的敏感数据上传/下载);支持策略定制(如禁止将客户数据发送到外部邮箱);提供实时告警与阻断功能,防止数据泄露。
- 隐私合规支持:内置GDPR、HIPAA、等保2.0、PCI DSS等合规框架的检测规则;自动生成合规报告(如数据访问审计报告、漏洞修复报告);支持数据主体权利请求处理(如GDPR的忘记权),帮助企业快速响应合规要求。
- 数据加密与密钥管理:支持终端文件加密(如BitLocker集成)、云存储加密(如AWS S3服务器端加密);提供集中密钥管理平台,管控加密密钥的生成、存储、销毁;支持硬件安全模块(HSM)集成,提升密钥安全性。
6. 安全运营与管理模块(Trend Micro Vision One)
针对企业安全运营提供统一管理与自动化能力,覆盖威胁分析、响应编排、运营报表等功能。
- 统一安全控制台:整合所有安全模块的状态监控(终端防护率、云漏洞数量、邮件威胁数量);提供可视化仪表盘,展示企业安全态势;支持多租户管理,适配大型企业的部门级安全管理需求。
- 威胁分析与狩猎:关联多源威胁数据(终端EDR日志、网络IPS日志、邮件安全日志),识别复杂攻击链(如APT攻击的初始入侵、横向移动、数据 exfiltration);提供威胁狩猎工具,支持安全团队自定义查询规则,主动发现隐藏威胁。
- 安全编排自动化与响应(SOAR):提供预定义响应剧本(如勒索软件响应、钓鱼邮件处理),包含隔离终端、关闭端口、通知管理员等步骤;支持自定义剧本,根据企业安全流程调整;通过API与第三方工具集成(如ServiceNow、Splunk),实现跨工具自动化响应。
- 威胁情报管理:整合全球威胁情报与企业内部威胁数据,生成定制化威胁情报;支持情报共享(如与行业联盟共享威胁信息);提供威胁预警功能,提前通知潜在威胁(如新型勒索软件家族)。
- 运营报表与审计:自动生成安全运营报表(如威胁处置效率、漏洞修复进度);支持合规审计报表(如等保2.0三级测评报告);提供细粒度审计日志,记录所有安全操作(如策略修改、告警处理),满足合规要求。
三、技术特点与优势
- AI驱动的威胁检测精度:采用深度学习模型(如CNN、LSTM)分析威胁行为,未知威胁检测准确率达99%以上;模型定期通过全球威胁情报更新,确保对新型威胁的识别能力;支持边缘计算,本地AI模型实现毫秒级威胁响应。
- 全栈式纵深防御能力:覆盖终端、网络、云、数据、邮件等所有攻击面,实现跨层威胁协同防御(如终端EDR发现威胁后,自动通知网络防火墙阻断相关流量);减少防护盲区,提升企业整体安全水位。
- 云原生与多云适配:采用微服务架构设计,支持容器化部署;自动适配云资源弹性变化(如AWS Auto Scaling);提供多云统一管理界面,降低企业多云环境的安全运维成本。
- 自动化响应效率提升:SOAR功能将威胁响应时间从小时级缩短至分钟级;预定义剧本覆盖80%以上常见威胁场景;支持无人值守响应(如自动隔离受感染终端),减少安全团队的人工干预。
- 合规支持的全面性:内置全球20+主流合规框架的检测规则;自动生成合规报告,减少企业合规审计的工作量;支持合规持续监控,确保企业长期满足合规要求。
四、典型应用场景
- 多云环境安全管理:企业采用AWS+Azure+阿里云的多云架构,通过趋势科技云安全模块实现统一安全策略配置、漏洞扫描与威胁监控;CSPM功能识别云环境中的配置风险(如公开访问的S3存储桶),并自动修复;CASB功能管控SaaS应用的访问,防止敏感数据泄露。
- 远程办公安全防护:企业员工通过VPN远程访问内部网络,下一代防火墙提供SSL VPN加密与MFA身份验证;终端安全模块防护员工PC上的恶意软件;邮件安全模块识别钓鱼邮件,防止员工点击恶意链接;应用控制功能限制员工在远程终端上运行未授权软件。
- 金融行业合规与威胁防护:银行需要满足PCI DSS合规要求,数据安全模块自动扫描数据库中的信用卡数据,实现分类与加密;安全运营模块生成PCI DSS合规报告;OT网络安全模块防护ATM系统与核心业务系统,防止勒索软件攻击;EDR功能快速响应终端威胁,保障业务连续性。
- 制造业OT与IT融合安全:制造企业的OT网络与IT网络互联互通,OT安全模块自动发现PLC设备并制定安全策略;IPS功能阻断从IT网络到OT网络的恶意流量;威胁分析模块关联IT与OT威胁数据,识别跨网络攻击链;自动化响应功能隔离受感染的OT设备,防止生产中断。
- 大型企业安全运营效率提升:集团企业拥有数千台终端与多个云环境,统一安全控制台实现所有安全模块的集中管理;SOAR功能自动化处理常见威胁(如钓鱼邮件),减少安全团队的工作量;威胁狩猎工具帮助安全团队主动发现隐藏威胁,提升企业安全运营的主动性。

总结
趋势科技企业级统一安全平台通过一体化的防护能力、智能驱动的威胁检测、云原生的架构设计,为现代企业提供了全面、高效、可扩展的安全解决方案。该平台覆盖企业IT架构的所有攻击面,实现跨层威胁协同防御与自动化响应,帮助企业应对复杂的安全挑战,提升安全运营效率,保障业务连续性与数据安全。同时,平台内置丰富的合规支持功能,助力企业快速满足全球主流合规框架的要求,支撑数字化转型的安全需求。
点击链接,了解更多产品详情:
登录后查看



 微信订阅号
 微信服务号
 微信客服(加群)
 H5
 小程序