一、个人用户核心产品:Kaspersky Security Cloud 2024
Kaspersky Security Cloud是卡巴斯基面向个人及家庭用户的一体化云安全解决方案,支持Windows、macOS、Android、iOS多平台设备同步保护。其核心设计目标是通过云驱动的智能防护体系,为用户提供覆盖设备安全、隐私保护、身份安全、性能优化的全场景安全服务,无需用户手动配置复杂规则,即可自适应应对新型威胁。
1. 多设备统一防护
支持最多20台设备(包括PC、手机、平板)的集中管理,用户可通过Kaspersky账户在云端查看所有设备的安全状态,一键执行扫描、更新或修复操作。针对不同平台的特性,提供定制化防护策略:
- Windows平台:深度集成系统内核,提供实时文件监控、恶意软件清除、漏洞修复、 ransomware防护等核心功能;
- macOS平台:针对macOS系统架构优化,防护恶意软件、广告软件、钓鱼攻击,同时保护用户隐私数据不被未授权访问;
- Android平台:扫描应用商店及第三方APK文件,阻止恶意应用安装,监控权限滥用,提供防盗功能(远程锁定、擦除数据、定位);
- iOS平台:通过VPN保护网络连接安全,拦截钓鱼网站,提供密码管理器同步,监控账户泄露风险。
2. 智能威胁防御体系
基于卡巴斯基全球威胁情报网络(KSN)的实时数据,结合机器学习与行为分析技术,实现对已知和未知威胁的快速检测与响应:
- 多层级恶意软件检测:融合签名检测(针对已知威胁)、启发式分析(识别可疑行为模式)、机器学习模型(基于海量样本训练,检测新型恶意软件)三层防御,降低漏报与误报率;
- 实时反勒索保护:监控文件系统的异常加密行为,一旦发现疑似ransomware活动,立即阻止进程并通知用户,同时支持对关键文件(如文档、照片)的自动备份与恢复;
- 网页与下载防护:拦截钓鱼网站、恶意链接及危险下载内容,在浏览器中实时标记可疑网址,防止用户误入欺诈页面;
- 邮件安全:扫描电子邮件附件及链接,过滤垃圾邮件与钓鱼邮件,保护用户免受社会工程学攻击。
3. 隐私与身份安全保护
针对数字化时代用户隐私泄露风险,提供全方位的隐私保护工具:
- 安全VPN服务:提供256位AES加密的虚拟专用网络,隐藏用户IP地址,保护公共Wi-Fi环境下的网络通信安全,支持自动连接不安全网络;
- 密码管理器:安全存储与同步各类账户密码,生成强密码,自动填充登录表单,支持多设备同步,防止密码泄露或遗忘;
- 身份监控:持续监控暗网及公共数据泄露事件,若发现用户的邮箱、手机号或信用卡信息被泄露,立即发送告警并提供修复建议;
- 隐私清理工具:清除浏览器历史记录、缓存文件、临时文件及应用残留数据,防止个人信息被第三方获取;
- 摄像头与麦克风保护:监控并阻止未授权应用访问摄像头或麦克风,防止隐私偷拍或窃听。
4. 设备性能优化
在提供安全防护的同时,避免对设备性能造成过多占用,通过智能资源调度与优化工具提升设备运行效率:
- 智能扫描模式:根据设备使用状态自动调整扫描强度,如在用户工作时采用静默扫描,减少CPU与内存占用;
- 系统清理工具:删除无用文件、重复文件及过期注册表项,释放磁盘空间;
- 启动项管理:禁用不必要的开机启动程序,缩短设备启动时间;
- 电池优化(移动设备):监控应用耗电情况,提供省电建议,延长手机或平板的电池续航时间。
5. 家长控制功能
帮助家长管理儿童的设备使用行为,保护儿童免受不良内容影响:
- 内容过滤:拦截暴力、色情、赌博等不良网站及应用,支持自定义过滤规则;
- 屏幕时间管理:设置每日设备使用时长限制,指定允许使用的时间段;
- 应用使用控制:限制儿童使用特定应用(如游戏、社交软件)的时间;
- 位置追踪(移动设备):实时查看儿童的设备位置,设置安全区域告警(如离开家或学校时通知家长)。
二、企业用户核心产品:Kaspersky Endpoint Security for Business (KESB) 12.0
Kaspersky Endpoint Security for Business是卡巴斯基面向企业级用户的端点安全解决方案,覆盖物理终端、虚拟终端、移动设备及服务器,提供从基础威胁防护到高级威胁检测与响应(EDR)的全周期安全能力。其核心目标是帮助企业防御已知与未知威胁,保护敏感数据,满足合规要求,并通过集中管理降低运维成本。
1. 端点威胁防护
为企业终端提供多层级的基础安全防护,抵御常见恶意软件与网络攻击:
- 实时恶意软件检测:融合签名、启发式、机器学习及行为分析技术,检测并清除病毒、蠕虫、特洛伊木马、 ransomware等各类恶意软件;
- 网页与邮件防护:拦截钓鱼网站、恶意链接及垃圾邮件,防止员工误入欺诈页面或下载危险附件;
- 应用控制:基于白名单或黑名单机制,限制终端上可运行的应用程序,阻止未授权软件安装与执行,降低威胁入侵风险;
- 网页控制:根据企业政策过滤网页内容,限制员工访问与工作无关的网站(如社交媒体、视频平台),提高工作效率并减少安全风险;
- 漏洞利用防护:监控并阻止针对操作系统及应用程序漏洞的攻击行为,即使在未安装补丁的情况下,也能提供临时防护。
2. 高级威胁检测与响应(EDR)
针对高级持续性威胁(APT)、零日漏洞攻击等复杂威胁,提供主动检测、深入分析与快速响应能力:
- 行为监控与异常检测:持续监控终端上的进程活动、文件操作、网络连接及注册表修改,识别异常行为模式(如横向移动、数据 exfiltration);
- 威胁狩猎工具:提供可视化的威胁狩猎界面,允许安全分析师通过自定义查询语句(基于MITRE ATT&CK框架)搜索终端上的可疑活动,主动发现隐藏威胁;
- 自动响应与 remediation:针对检测到的威胁,自动执行响应动作(如隔离终端、终止恶意进程、删除恶意文件),减少人工干预时间;
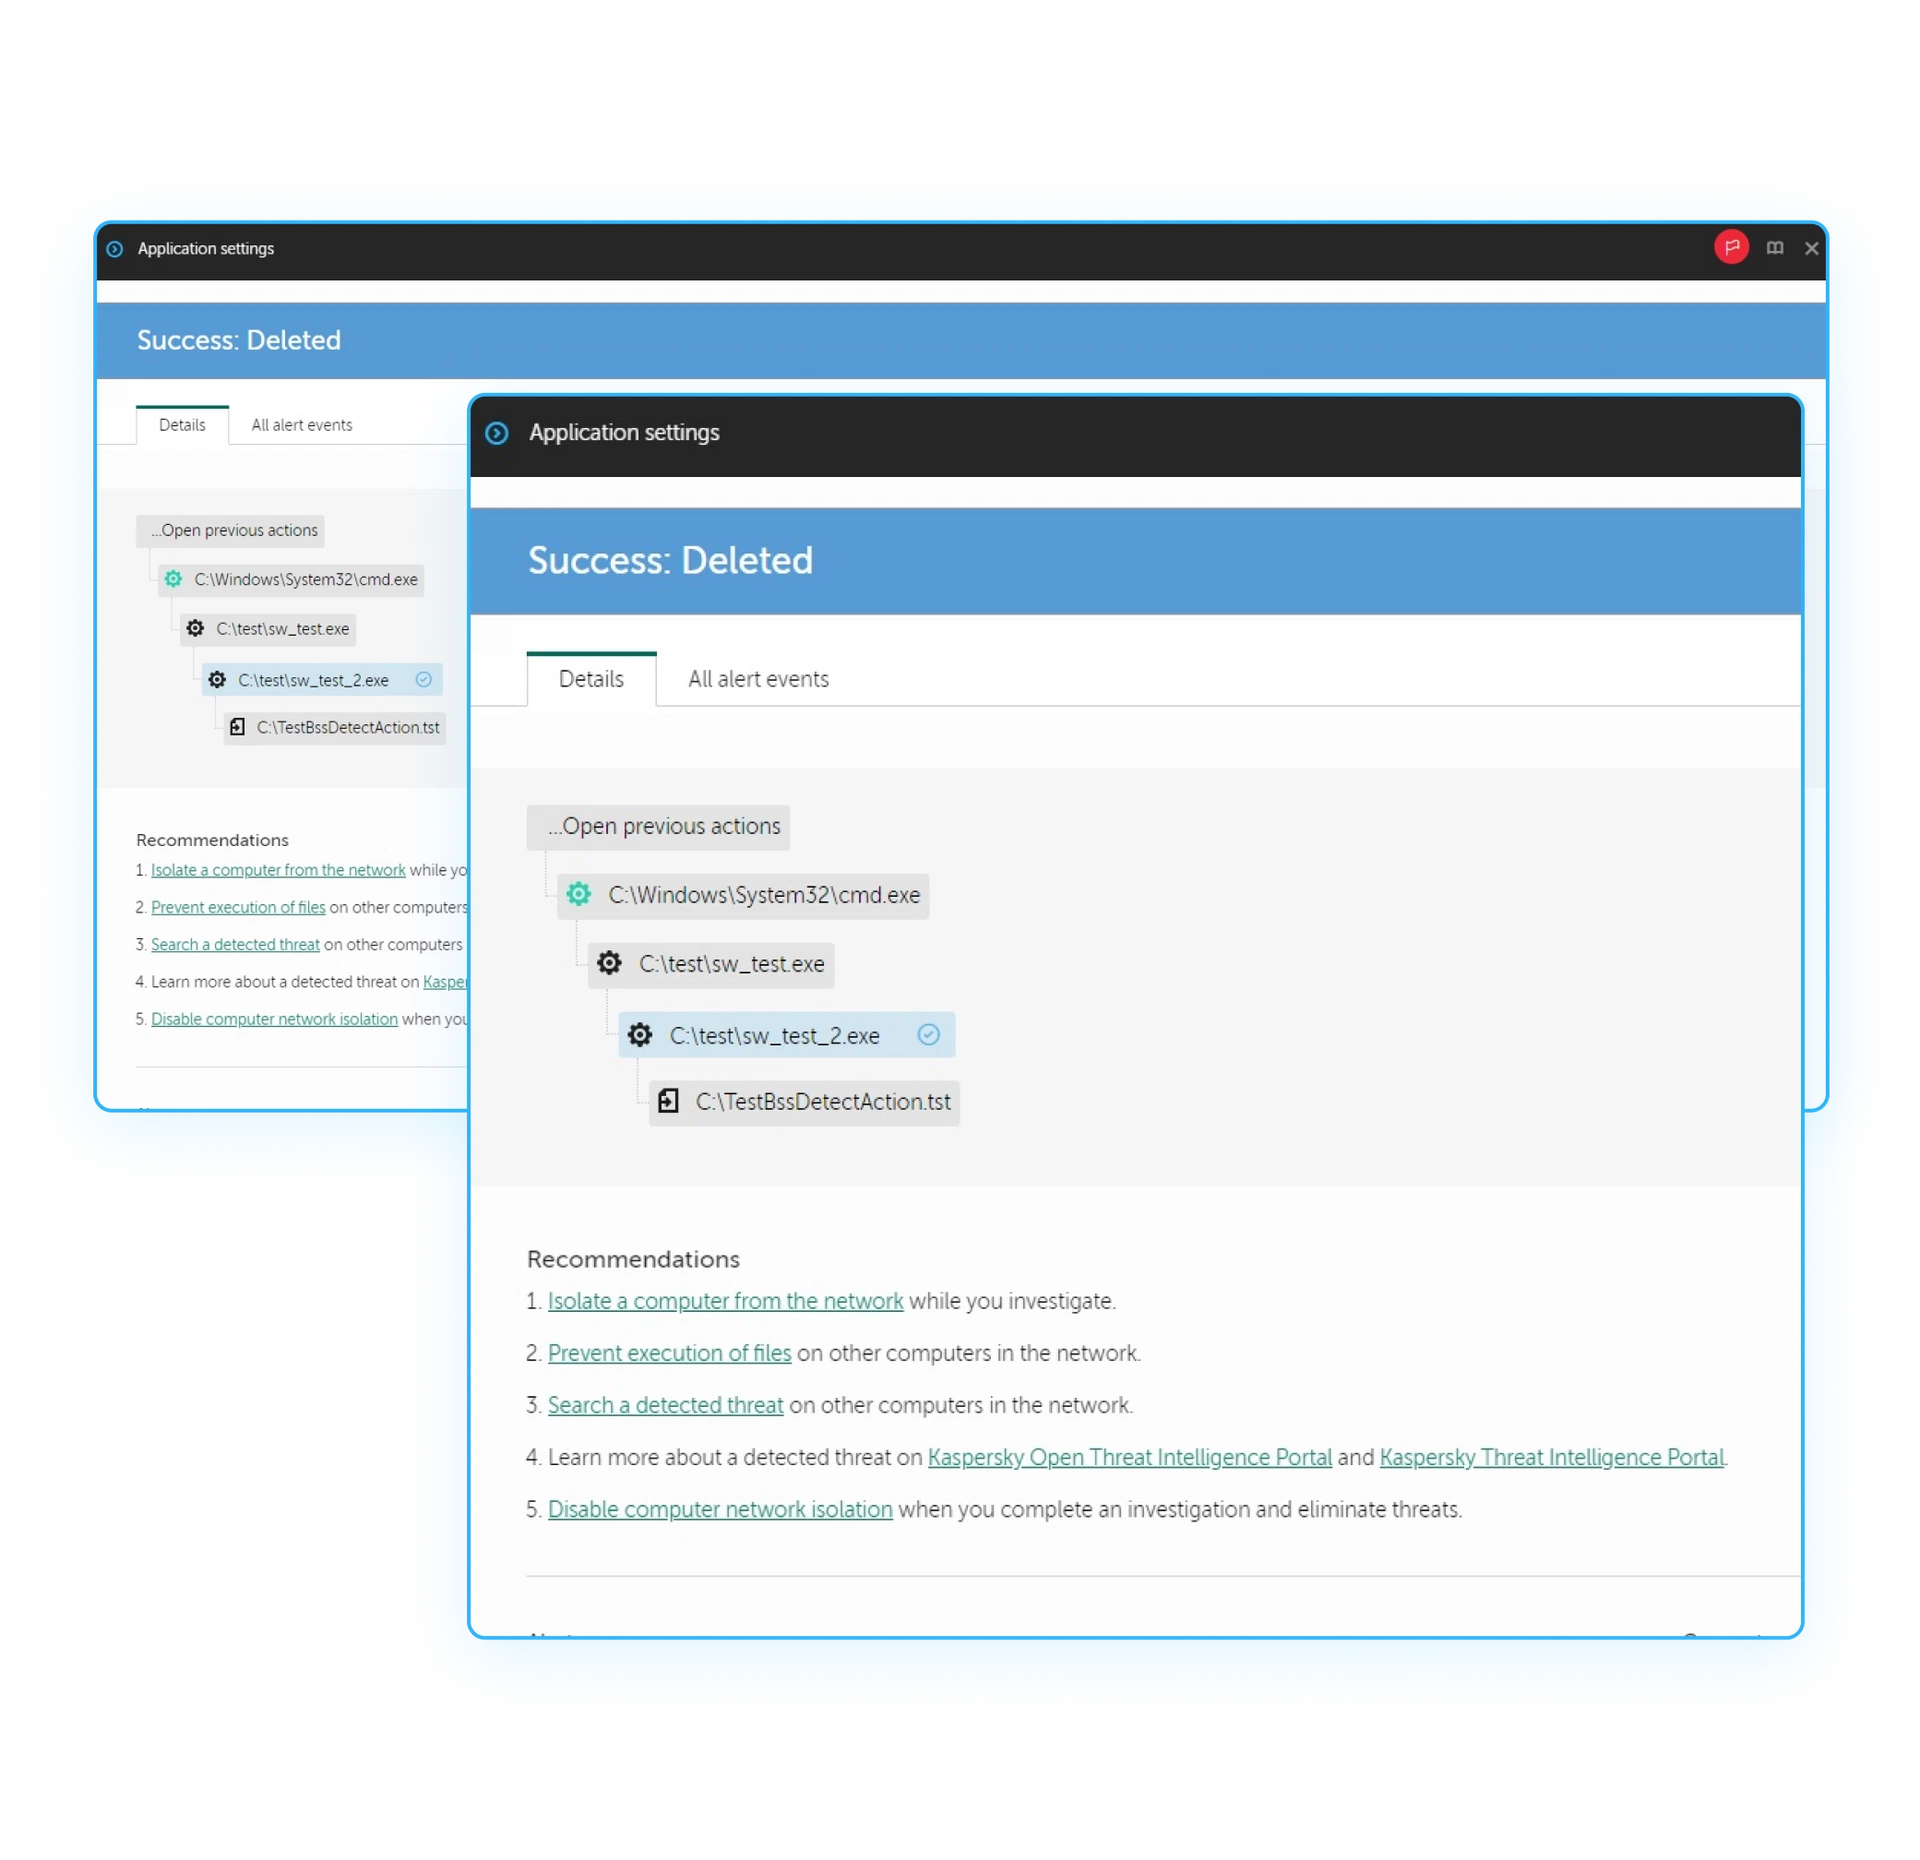
- 威胁溯源分析:提供完整的攻击链可视化展示,帮助安全团队了解威胁的来源、传播路径及影响范围,制定针对性的防御策略;
- EDR与XDR集成:支持与卡巴斯基其他安全产品(如邮件安全、云安全)集成,实现跨产品的威胁数据共享与协同响应(XDR)。
3. 数据安全与合规
保护企业敏感数据不被泄露、篡改或丢失,满足 GDPR、HIPAA、PCI DSS等合规要求:
- 数据防泄漏(DLP):监控并阻止敏感数据(如客户信息、财务数据、知识产权)通过邮件、网页、USB设备或云存储等渠道泄露,支持自定义数据识别规则(如正则表达式、文件指纹);
- 数据加密:提供磁盘加密(BitLocker集成)、文件加密及移动设备加密功能,保护终端上存储的敏感数据,即使设备丢失或被盗,数据也无法被未授权访问;
- 合规性报告:生成符合各类合规标准的安全报告,包括威胁检测记录、数据访问日志、员工行为审计等,简化合规审计流程;
- 访问控制:基于角色的访问控制(RBAC)机制,限制不同用户对安全功能的访问权限,确保安全策略的执行与管理符合最小权限原则。
4. 设备与应用管理
通过集中管理平台实现对企业所有终端设备的统一管理与配置:
- 集中管理控制台:Kaspersky Security Center提供可视化的管理界面,支持批量部署安全策略、更新病毒库、执行扫描任务及查看终端安全状态;
- 虚拟终端优化:针对虚拟环境(如VMware Horizon、Citrix Virtual Apps)提供轻量级代理,减少资源占用,提高虚拟终端的运行效率;
- 服务器防护:专门针对Windows Server、Linux Server优化的防护策略,保护服务器免受恶意软件攻击,同时避免影响服务器性能;
- 移动设备管理(MDM):管理企业员工的移动设备(Android、iOS),包括设备注册、安全策略部署、应用分发、远程锁定/擦除等功能。
三、企业云安全产品:Kaspersky Cloud Security
Kaspersky Cloud Security是卡巴斯基面向云环境的安全解决方案,支持AWS、Azure、GCP等主流云平台,提供云工作负载保护、容器安全、云原生应用防护及合规性支持。其核心目标是帮助企业在云环境中实现与本地一致的安全防护,保护云资源免受威胁,满足云环境下的合规要求。
1. 云工作负载保护
保护云服务器、虚拟机及云存储等工作负载,抵御恶意软件与网络攻击:
- 实时威胁检测:针对云工作负载的特性优化的恶意软件检测引擎,支持对Windows、Linux及Linux容器的防护;
- 漏洞管理:扫描云工作负载中的操作系统及应用程序漏洞,提供漏洞修复建议及优先级排序;
- 网络防火墙:基于云的网络防火墙功能,限制云工作负载的网络访问,防止未授权连接;
- 入侵检测与防御(IDS/IPS):监控云工作负载的网络流量,检测并阻止入侵行为(如端口扫描、SQL注入)。
2. 容器安全
针对容器化环境提供全生命周期安全防护:
- 容器镜像扫描:在镜像构建阶段扫描镜像中的恶意软件、漏洞及配置错误,防止不安全镜像被部署;
- 容器运行时防护:监控容器运行时的进程活动、文件操作及网络连接,阻止恶意行为;
- Kubernetes安全:保护Kubernetes集群,包括节点防护、Pod安全策略、RBAC权限控制及集群配置审计;
- 容器网络安全:隔离容器间的网络通信,防止容器间的威胁传播。
3. 云原生应用防护
保护云原生应用(如微服务、Serverless函数)免受威胁:
- Serverless函数防护:监控Serverless函数的执行环境,检测并阻止恶意代码执行;
- API安全:监控云原生应用的API接口,检测并阻止API滥用、注入攻击及未授权访问;
- 云存储安全:扫描云存储桶中的敏感数据,防止数据泄露,监控存储桶的权限配置,避免未授权访问。
4. 合规性支持
帮助企业满足云环境下的合规要求:
- 云合规报告:生成符合GDPR、HIPAA、PCI DSS、ISO 27001等标准的云安全报告;
- 配置审计:审计云资源的配置是否符合安全最佳实践(如AWS CIS基准);
- 数据加密:支持云存储数据的加密,包括静态数据加密与传输中数据加密。
四、卡巴斯基产品的核心技术特点
卡巴斯基所有产品均基于其全球领先的安全技术体系构建,具有以下核心特点:
- 全球威胁情报网络(KSN):由分布在全球的数百万个传感器组成,实时收集并分析威胁数据,快速识别新型威胁并更新防护规则,确保产品能及时应对最新攻击;
- 机器学习与AI算法:基于海量恶意软件样本训练的机器学习模型,能够自动识别未知威胁的特征,提高检测准确率;
- 多层级防御体系:融合签名检测、启发式分析、行为监控、沙箱分析等多种防御技术,形成纵深防御,降低单一防御层失效的风险;
- 集中管理与自动化:通过Kaspersky Security Center实现对所有产品的统一管理,支持自动化策略部署、威胁响应及报告生成,减少运维成本;
- 低资源占用:针对不同设备(如PC、服务器、移动设备)优化资源占用,确保在提供强大防护的同时,不影响设备的正常运行;
- 合规性支持:产品设计符合全球主要合规标准(如GDPR、HIPAA、PCI DSS、ISO 27001),提供合规性报告与审计日志,帮助企业满足监管要求。
五、典型应用场景
卡巴斯基产品广泛应用于各类行业与场景,以下是部分典型案例:
- 金融行业:使用KESB保护员工终端与服务器,防止恶意软件攻击与数据泄露;使用Kaspersky Email Security防御钓鱼邮件与金融欺诈;使用EDR功能检测高级威胁,满足PCI DSS合规要求;
- 医疗行业:使用KESB保护医疗设备与电子病历系统,防止患者数据泄露;使用数据加密功能保护敏感医疗信息,满足HIPAA合规要求;
- 制造业:使用Kaspersky IoT Security保护工业控制系统(ICS)与物联网设备,防止设备被攻击导致生产中断;使用KESB保护企业办公终端与服务器;
- 教育行业:使用Kaspersky Security Cloud保护学生与教师的设备;使用家长控制功能管理学生设备使用行为;使用网页控制功能过滤不良内容;
- 政府机构:使用KESB保护政府终端与服务器,防止敏感信息泄露;使用集中管理平台实现统一安全策略部署;满足国家信息安全等级保护要求。

六、总结
卡巴斯基作为全球领先的网络安全解决方案提供商,其最新产品体系覆盖个人、企业及云环境等多场景,通过云驱动的智能防护、多层级威胁检测、高级威胁响应及集中管理能力,为用户提供全方位的安全保护。无论是个人用户的设备安全与隐私保护,还是企业用户的端点防护、数据安全与合规要求,抑或是云环境下的工作负载与容器安全,卡巴斯基产品都能提供针对性的解决方案,帮助用户应对日益复杂的网络威胁环境。
了解更多卡巴斯基产品详情,请访问:
登录后查看



 微信订阅号
 微信服务号
 微信客服(加群)
 H5
 小程序