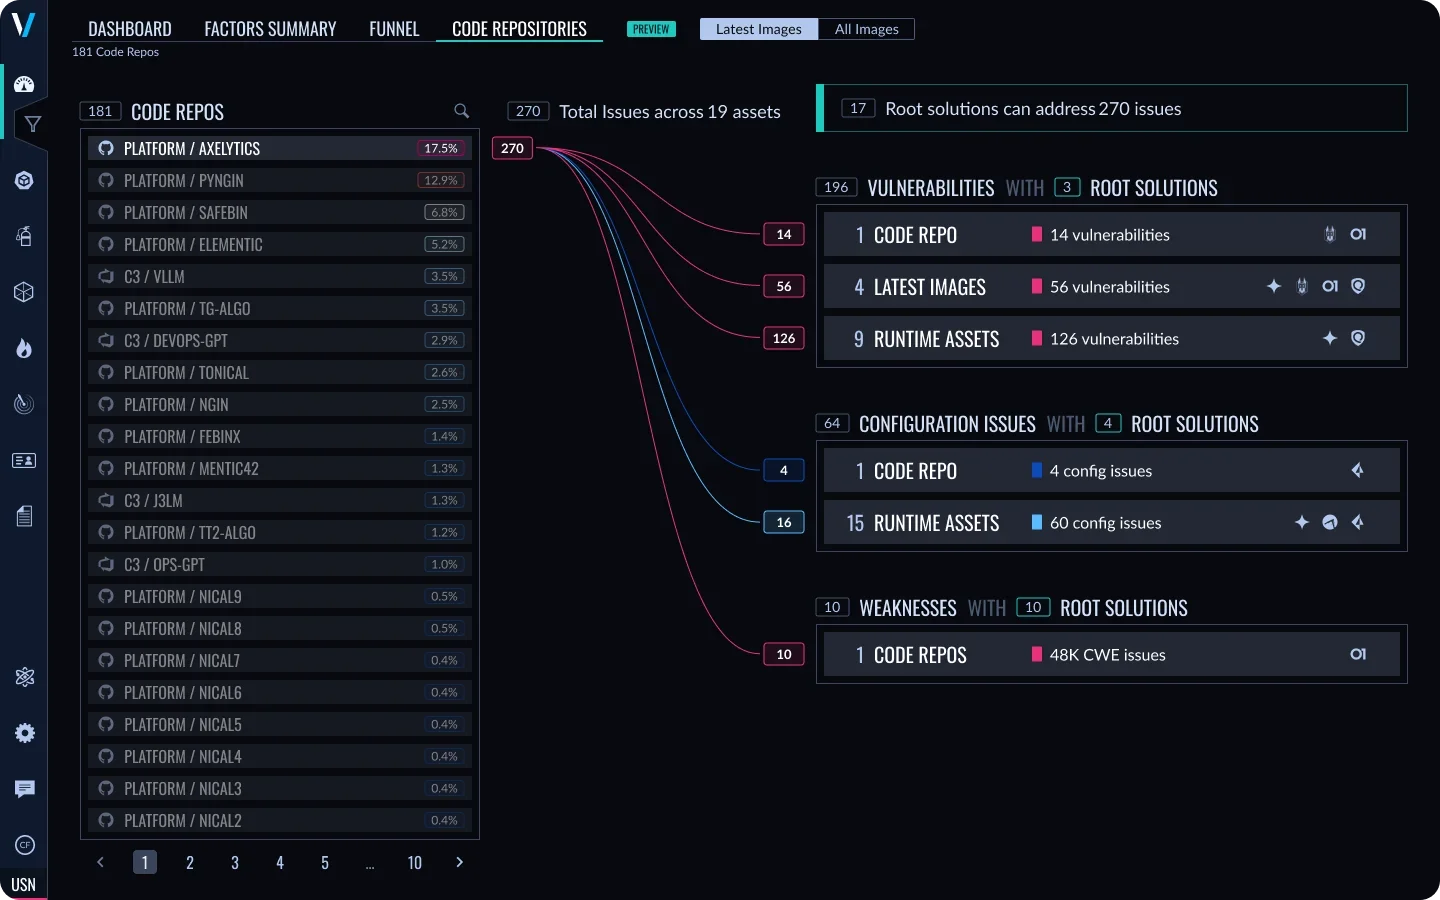
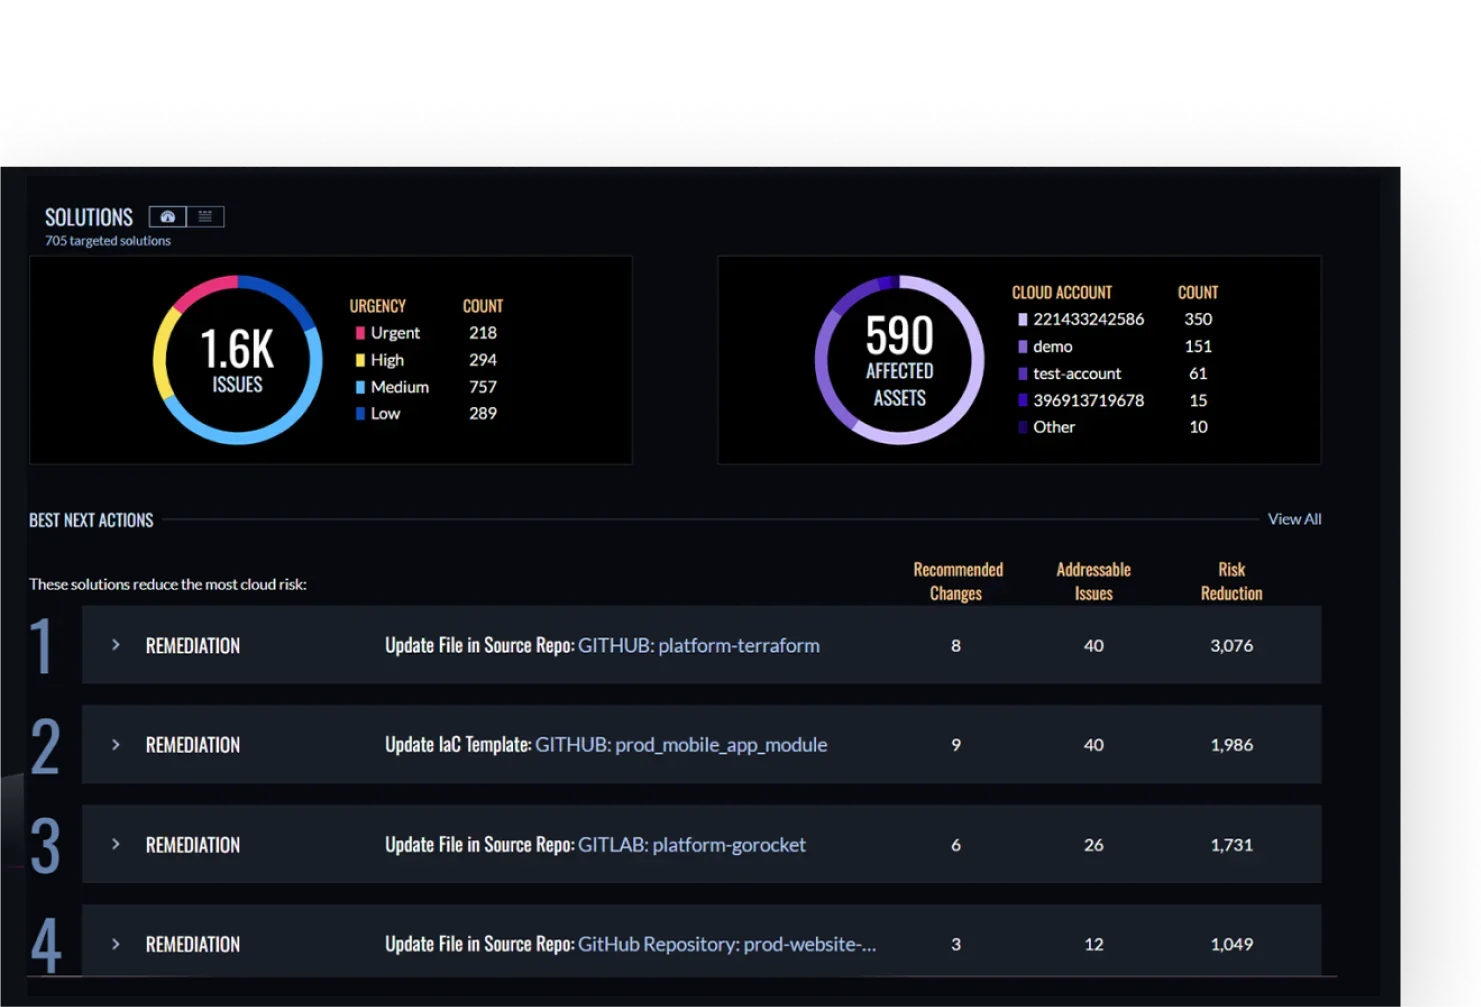
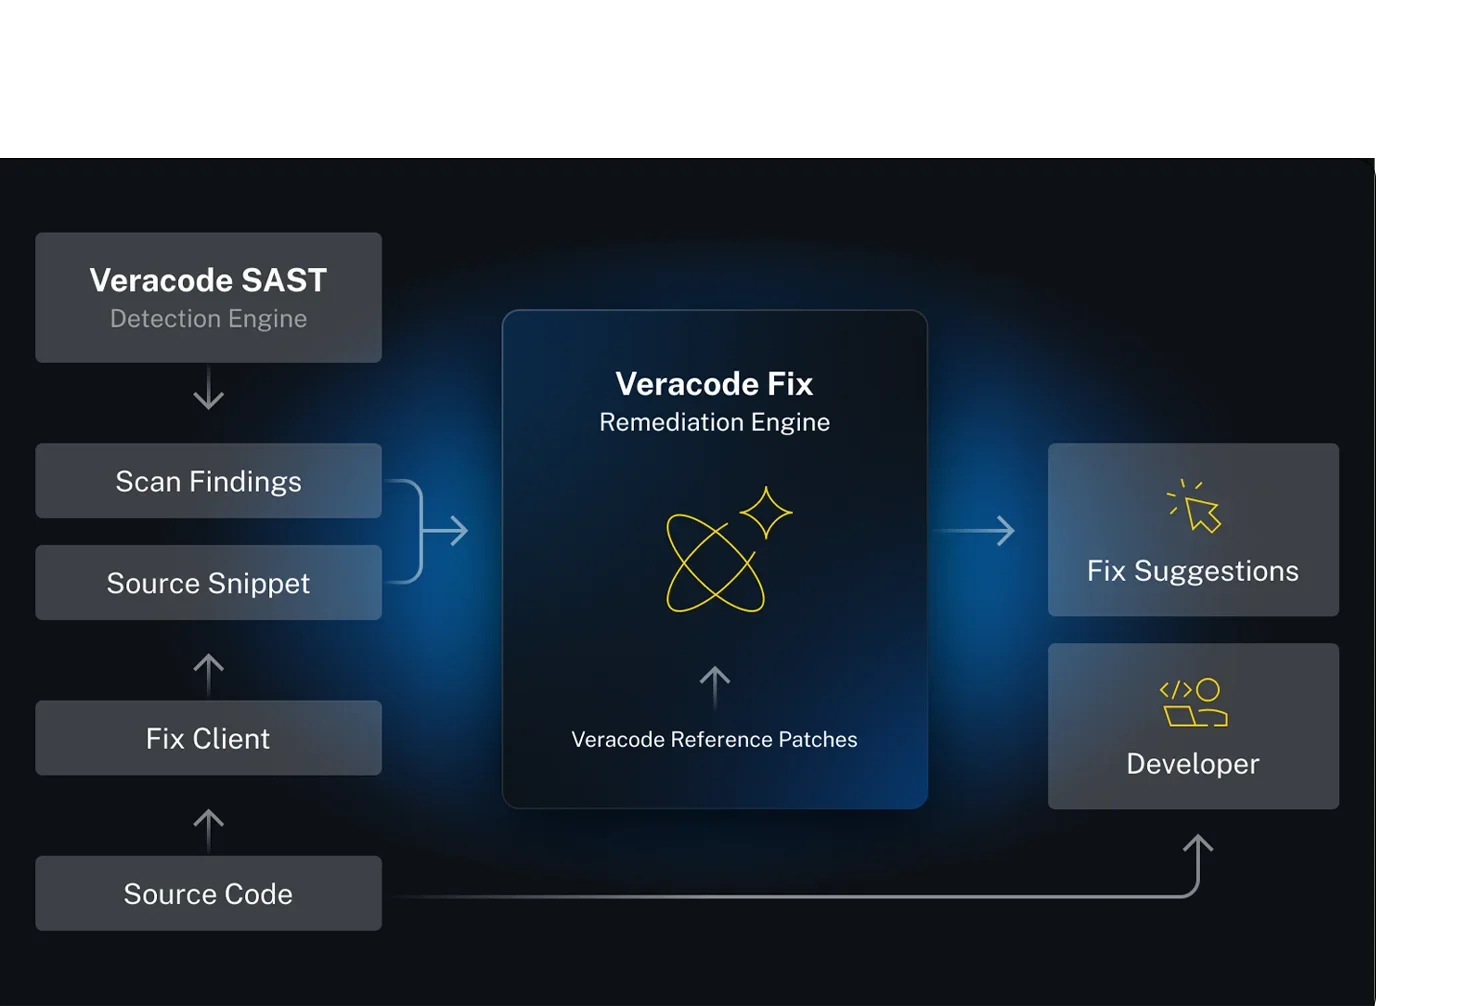
Veracode应用安全平台是一款面向企业级应用的全生命周期安全测试与管理解决方案,通过整合静态分析、动态分析、软件成分分析、交互式分析等多种测试能力,结合统一的平台管理与集成功能,帮助企业在软件开发生命周期(SDLC)的各个阶段识别并修复安全漏洞,确保应用从设计到部署的全链路安全。平台并非单一工具的堆砌,而是一套覆盖代码、组件、运行时、API、容器及供应链的综合性安全套件,其核心架构遵循应用安全从左移到持续监控的完整闭环。
一、 统一应用安全平台架构
Veracode应用安全平台采用模块化架构,以统一的核心平台为基础,整合多种安全测试能力,同时提供开放的集成接口与管理功能,支持企业在DevOps流程中无缝嵌入安全测试环节。平台的逻辑架构主要分为以下几层:
- 核心平台层:提供统一的数据存储、规则引擎、机器学习模型、用户管理与权限控制,是所有测试模块的基础支撑。
- 安全测试模块层:包含静态应用安全测试(SAST)、动态应用安全测试(DAST)、软件成分分析(SCA)、交互式应用安全测试(IAST)、API安全测试、容器安全扫描等核心测试能力。
- 集成与自动化层:提供与DevOps工具链(IDE、CI/CD、项目管理)的集成接口,支持安全测试的自动化触发与结果同步。
- 管理与报告层:提供集中式仪表盘、漏洞管理工作流、合规报告生成、团队协作等功能,帮助企业高效管理应用安全状态。
二、 静态应用安全测试(SAST)
Veracode静态应用安全测试(SAST)是一种基于源代码的深度安全扫描技术,通过分析应用的源代码或编译后的字节码,识别潜在的安全漏洞与代码质量问题。其核心特点在于无需运行应用即可发现漏洞,适合在开发早期阶段(如代码提交、构建)进行安全测试。
2.1 核心功能
- 深度代码分析:基于抽象语法树(AST)、控制流图(CFG)与数据流分析技术,对代码进行全面扫描,识别缓冲区溢出、空指针引用、认证绕过、授权缺失等底层漏洞。
- 多语言与框架支持:覆盖主流编程语言及框架,包括Java、C#、Python、JavaScript、TypeScript、PHP、C/C++、Go、Ruby、Swift、Kotlin等,同时支持Spring Boot、React、Angular、Vue.js等常用开发框架。
- 低误报率优化:通过机器学习模型对漏洞检测规则进行持续训练,结合人工验证的行业规则库,误报率低于行业平均水平30%。同时,支持用户自定义规则,进一步减少无关告警。
- 合规对齐:自动生成符合OWASP Top 10、PCI DSS、HIPAA、GDPR、ISO 27001等行业标准与法规的报告,帮助企业满足合规要求。
- 开发流程集成:与VS Code、IntelliJ IDEA、Eclipse等主流IDE集成,在代码编写阶段实时提示漏洞;与Jenkins、GitLab CI、GitHub Actions等CI/CD工具集成,在代码提交或构建时自动触发扫描,实现安全左移。
- 漏洞优先级排序:基于CVSS评分、漏洞利用难度、业务影响范围等因素,对漏洞进行优先级排序,帮助开发团队优先处理高风险问题。
2.2 技术优势
- 路径敏感分析:能够跟踪变量在代码中的完整传递路径,识别条件分支下的潜在漏洞,例如在特定输入条件下的SQL注入风险。
- 跨文件分析:支持对多文件、多模块的项目进行全局分析,识别跨组件的安全漏洞,如不同模块间的认证信息泄露。
- 增量扫描:仅对代码变更部分进行扫描,大幅缩短扫描时间,适合频繁提交的DevOps环境。
- 代码质量检测:除安全漏洞外,还能检测代码重复、复杂度过高、未使用变量等代码质量问题,提升应用的可维护性。
三、 动态应用安全测试(DAST)
Veracode动态应用安全测试(DAST)是一种基于黑盒的安全测试技术,通过模拟真实攻击者的行为,对运行中的应用进行扫描,识别应用在实际运行环境中的安全漏洞。其核心优势在于无需源代码,适合对已部署的应用(如测试环境、预生产环境)进行安全评估。
3.1 核心功能
- 黑盒测试能力:无需访问源代码或编译环境,直接通过HTTP/HTTPS协议与应用交互,模拟攻击场景,如SQL注入、跨站脚本(XSS)、跨站请求伪造(CSRF)、命令注入、路径遍历等。
- 多应用类型支持:覆盖Web应用(包括单页应用SPA、传统Web应用)、移动应用(iOS、Android)、API服务(RESTful、SOAP)等多种应用类型。
- 自适应扫描策略:根据应用的结构与复杂度,动态调整扫描深度与范围。例如,对复杂的电商应用,优先扫描支付流程等核心功能模块;对简单的内部工具,采用快速扫描模式。
- 实时漏洞检测:在扫描过程中实时反馈漏洞信息,包括漏洞类型、位置、影响范围及修复建议。
- 性能影响最小化:采用非侵入式扫描方式,对应用的响应时间影响低于5%,可在生产环境中安全运行(需提前评估负载情况)。
- 身份认证支持:支持多种身份认证方式,如表单登录、OAuth2、API密钥等,能够扫描需要登录的受保护页面。
3.2 技术优势
- 智能爬虫:采用机器学习驱动的智能爬虫,能够自动发现应用的所有页面与功能点,包括动态生成的内容,扫描覆盖率比传统爬虫提高25%以上。
- 漏洞验证:对发现的漏洞进行自动验证,确保漏洞的真实性,减少误报。例如,对SQL注入漏洞,会尝试执行无害的查询来确认漏洞存在。
- 移动应用扫描:支持对iOS与Android应用的APK/IPA文件进行扫描,识别移动应用特有的漏洞,如不安全的数据存储、权限滥用、证书验证缺失等。
- 合规报告:自动生成符合PCI DSS、HIPAA、GDPR等法规的动态测试报告,包含漏洞详情、修复建议及合规状态。
四、 软件成分分析(SCA)
Veracode软件成分分析(SCA)是一种针对应用中开源组件的安全测试技术,通过识别应用依赖的开源组件及其版本,检测其中的安全漏洞与许可证合规风险。随着开源组件在应用中的广泛使用,SCA已成为企业应用安全的重要组成部分。
4.1 核心功能
- 开源组件检测:自动识别应用中使用的开源组件,包括直接依赖与传递依赖。支持多种包管理工具,如Maven、Gradle、npm、pip、NuGet、Composer等。
- 漏洞检测:基于持续更新的全球漏洞数据库(如CVE、NVD、Veracode漏洞库),检测开源组件中的已知安全漏洞。支持实时监控,当新漏洞被披露时,及时通知用户。
- 许可证合规管理:识别开源组件的许可证类型(如MIT、Apache、GPLv3、AGPLv3、BSD等),评估许可证对企业的合规风险。例如,AGPLv3许可证要求衍生作品必须开源,可能导致企业知识产权泄露。
- 依赖树可视化:直观展示组件之间的依赖关系,帮助用户快速定位漏洞组件的引入路径。例如,某个直接依赖的组件可能引入了多个存在漏洞的传递依赖。
- 策略 enforcement:支持自定义企业级策略,如禁止使用存在高危漏洞的组件、禁止使用AGPLv3等强 copyleft 许可证的组件。当应用违反策略时,自动阻止构建或部署流程。
- CI/CD集成:与Jenkins、GitLab CI、GitHub Actions等CI/CD工具集成,在代码提交或构建时自动扫描开源组件,实现左移安全。
4.2 技术优势
- 高精度依赖分析:采用深度依赖解析技术,能够识别复杂的依赖关系,包括嵌套依赖、动态依赖等,减少漏报。
- 实时漏洞数据库更新:Veracode漏洞数据库每天更新多次,确保用户能够及时发现最新披露的开源漏洞(如Log4j、Spring4Shell等)。
- 许可证风险评估:提供详细的许可证合规建议,包括许可证的兼容性、义务与限制,帮助企业避免法律纠纷。
- SBOM生成:自动生成符合CycloneDX或SPDX标准的软件物料清单(SBOM),满足Executive Order 14028等法规对供应链透明度的要求。
五、 交互式应用安全测试(IAST)
Veracode交互式应用安全测试(IAST)是一种结合静态分析与动态分析优势的测试技术,通过在应用运行时插入轻量级探针,实时捕获代码执行路径、数据流向与环境信息,从而在测试过程中精准识别安全漏洞。IAST适合在功能测试阶段(如手动测试、自动化测试)同时进行安全测试,实现安全与功能测试的融合。
5.1 核心功能
- 运行时插桩:在应用启动时自动插入轻量级探针,无需修改源代码或重新编译。探针会收集代码执行过程中的关键信息,如变量值、函数调用、数据库查询等。
- 精准漏洞检测:结合静态代码分析的上下文信息与动态运行环境的数据,能够精准识别漏洞,误报率比单独的SAST或DAST降低40%以上。例如,识别SQL注入漏洞时,会验证用户输入是否直接进入数据库查询,且未经过正确的转义。
- 实时反馈:在测试人员操作应用或自动化测试执行时,实时发现漏洞并标记在代码行,帮助开发人员快速定位问题。
- 多应用类型支持:覆盖Web应用、API服务、移动应用后端等多种类型,支持Java、.NET、Python、Node.js等主流编程语言。
- 低性能影响:探针对应用性能的影响低于10%,可在测试环境或预生产环境中安全运行。
- 集成功能测试:与Selenium、Cypress、Appium等自动化测试工具集成,在功能测试过程中自动进行安全测试,无需额外的安全测试步骤。
5.2 技术优势
- 高准确率:通过结合静态与动态数据,IAST能够有效区分真实漏洞与误报,减少开发团队的无效工作。
- 深度漏洞覆盖:能够检测SAST或DAST难以发现的漏洞,如逻辑漏洞(如认证绕过、权限提升)、环境相关漏洞(如配置错误)等。
- 无缝集成测试流程:无需改变现有的功能测试流程,即可在测试过程中同步完成安全测试,提高测试效率。
- 详细修复建议:提供漏洞的代码位置、触发条件、修复方法及示例代码,帮助开发人员快速修复问题。
六、 API安全测试
随着API在企业应用中的广泛使用,API安全已成为应用安全的重要组成部分。Veracode API安全测试专门针对RESTful、GraphQL、SOAP等API类型,检测其潜在的安全漏洞与合规风险。
6.1 核心功能
- 自动API发现:通过扫描应用流量、API文档(如OpenAPI/Swagger、GraphQL Schema)或代码注释,自动识别所有API端点及参数。
- 漏洞检测:检测API特有的安全漏洞,如注入攻击(SQL、NoSQL、命令注入)、权限绕过、数据泄露、速率限制缺失、不安全的认证与授权、输入验证缺失等。
- 契约测试:验证API是否符合其定义的契约(如OpenAPI规范),确保请求参数格式、响应状态码、数据类型等符合预期。
- 负载与安全结合测试:在高负载场景下检测API的安全脆弱性,如资源耗尽导致的敏感信息泄露、服务拒绝等。
- 身份认证测试:测试API的认证机制(如OAuth2、JWT、API密钥)是否安全,识别认证绕过、令牌泄露等风险。
- CI/CD集成:与API开发流程集成,在API发布前自动进行安全测试,确保API的安全性。
6.2 技术优势
- API类型全覆盖:支持RESTful、GraphQL、SOAP、gRPC等多种API类型,满足企业多样化的API需求。
- 动态参数分析:能够识别API的动态参数与复杂数据结构(如JSON、XML),检测深层嵌套的漏洞。
- 合规对齐:自动生成符合PCI DSS、HIPAA、GDPR等法规的API安全报告,帮助企业满足合规要求。
- 实时监控:支持对生产环境API的实时监控,及时发现异常请求与潜在攻击。
七、 容器安全扫描
Veracode容器安全扫描是针对容器镜像的安全测试技术,通过扫描Docker、OCI等容器镜像,识别其中的安全漏洞、恶意软件、配置错误与合规风险,确保容器化应用的安全。
7.1 核心功能
- 镜像漏洞检测:扫描镜像中的操作系统层(如Ubuntu、CentOS、Alpine)与应用层(如Java、Python、Node.js)组件,检测已知的安全漏洞(如CVE)。
- 恶意软件检测:识别镜像中的恶意软件、病毒、木马等,防止使用被篡改的镜像。
- 配置错误检测:检测镜像中的不安全配置,如弱密码、不必要的权限(如以root用户运行)、开放的敏感端口等。
- 合规检查:根据行业标准(如NIST SP 800-190)或企业自定义策略,检查镜像的合规性,如是否使用经认证的基础镜像。
- 供应链安全验证:验证镜像的来源与完整性,确保镜像来自可信的注册表,且未被篡改。
- CI/CD集成:与Docker Hub、AWS ECR、GCP Artifact Registry等容器注册表集成,在镜像构建或推送时自动扫描,阻止不安全的镜像进入部署流程。
7.2 技术优势
- 深度镜像分析:能够分析镜像的多层结构,识别隐藏在底层的漏洞与配置错误。
- 快速扫描:采用增量扫描技术,仅扫描镜像变更的部分,大幅缩短扫描时间。
- 风险优先级排序:基于漏洞严重程度、镜像使用频率、业务影响等因素,对风险进行排序,帮助团队优先处理关键问题。
- SBOM生成:自动生成容器镜像的SBOM,满足供应链透明度要求。
八、 软件供应链安全管理
Veracode软件供应链安全管理是针对软件开发生命周期中第三方组件与供应商的安全管理解决方案,帮助企业识别并降低供应链中的安全风险,确保软件供应链的完整性与安全性。
8.1 核心功能
- 第三方组件评估:对第三方供应商提供的软件组件(如SDK、库、服务)进行安全评估,包括漏洞检测、许可证合规、代码质量等。
- SBOM管理:自动生成并管理软件物料清单(SBOM),支持CycloneDX与SPDX标准,帮助企业追踪组件的来源与依赖关系。
- 供应链风险监控:持续监控第三方组件与供应商的安全状态,及时发现新增漏洞、合规问题或供应商风险。
- 策略 enforcement:定义企业级供应链安全策略,如禁止使用来自不可信供应商的组件、禁止使用存在高危漏洞的组件等,自动阻止不符合策略的组件进入开发流程。
- 审计与报告:生成供应链安全审计报告,满足Executive Order 14028、NIST SP 800-161等法规对供应链安全的要求。
- 供应商协作:提供供应商门户,方便与第三方供应商共享安全评估结果,推动供应商修复安全问题。
8.2 技术优势
- 全链路覆盖:覆盖从代码提交到部署的全链路供应链安全,包括开源组件、第三方组件、容器镜像、CI/CD工具等。
- 实时风险预警:当第三方组件出现新漏洞或供应商出现安全事件时,及时向用户发送预警,帮助企业快速响应。
- 合规对齐:自动生成符合全球法规的供应链安全报告,减少企业的合规成本。
- 供应商评估框架:提供标准化的供应商评估框架,帮助企业统一评估第三方供应商的安全能力。
九、 统一平台管理与集成
Veracode统一应用安全平台提供集中式的管理与集成功能,帮助企业高效管理应用安全状态,实现安全测试与DevOps流程的无缝融合。
9.1 核心管理功能
- 集中式仪表盘:提供全视角的应用安全状态视图,包括漏洞数量、优先级分布、合规状态、团队进度等。支持自定义仪表盘,满足不同角色的需求(如安全团队、开发团队、管理层)。
- 漏洞管理工作流:支持漏洞的分配、跟踪、修复验证的全生命周期管理。与Jira、ServiceNow等项目管理工具集成,实现自动化工单创建与状态同步。
- 合规报告生成:自动生成符合PCI DSS、HIPAA、GDPR、ISO 27001、OWASP Top 10等法规与标准的报告,支持自定义报告模板。
- 团队协作:支持多团队、多项目的权限管理,不同角色(开发、测试、安全)可查看对应的数据与功能。提供评论、标注等协作功能,方便团队沟通。
- 安全培训:集成Veracode安全培训模块,为开发人员提供针对性的安全培训课程,帮助提升开发团队的安全意识与技能。
9.2 集成能力
- IDE集成:与VS Code、IntelliJ IDEA、Eclipse等主流IDE集成,在代码编写阶段实时提示漏洞,提供修复建议。
- CI/CD集成:与Jenkins、GitLab CI、GitHub Actions、Azure DevOps、CircleCI等CI/CD工具集成,在代码提交或构建时自动触发安全扫描,实现左移安全。
- 版本控制集成:与Git、GitHub、GitLab、Bitbucket等版本控制工具集成,自动关联代码提交与漏洞信息。
- 项目管理集成:与Jira、ServiceNow、Azure DevOps等项目管理工具集成,实现漏洞工单的自动化创建、分配与状态同步。
- API集成:提供开放的RESTful API,支持自定义集成与自动化脚本开发。
十、 产品总结
Veracode应用安全平台通过整合静态分析、动态分析、软件成分分析、交互式分析等多种测试能力,为企业提供全生命周期的应用安全解决方案。其核心优势在于:
- 全链路安全覆盖:覆盖软件开发生命周期的各个阶段,从设计到部署,确保应用的全链路安全。
- 高准确率与低误报率:通过机器学习与多种测试技术的结合,大幅降低误报率,提高漏洞检测的精准度。
- DevOps友好:与DevOps工具链无缝集成,实现安全左移,将安全测试嵌入开发流程,减少后期修复成本。
- 全面合规支持:自动生成符合全球法规与标准的报告,帮助企业轻松满足合规要求。
- 持续更新的规则库:Veracode的漏洞数据库与规则库持续更新,确保用户能够及时发现最新的安全威胁。
Veracode应用安全平台是企业构建安全应用的重要工具,帮助企业在数字化转型过程中平衡速度与安全,实现安全与业务的协同发展。
了解更多产品详情,请访问Veracode官方网站:
登录后查看
https://www.veracode.com/" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://www.veracode.com/