Synopsys Black Duck是一款企业级开源软件(OSS)安全与合规管理平台,旨在帮助组织识别、管理和缓解应用程序中使用开源软件带来的风险。它提供对开源组件、其许可证、安全漏洞及依赖关系的端到端可见性,使团队能够在确保符合法律和安全标准的前提下,做出明智的开源软件采用决策。Black Duck并非单一工具,而是一个融合了组件发现、许可证合规、漏洞管理、容器治理、DevOps集成等功能的综合性解决方案,覆盖从开发到部署的全生命周期开源风险管理。
一、核心定位与整体架构
Black Duck的核心理念是“开源全生命周期治理”与“DevOps pipeline深度集成”。与传统的开源扫描工具不同,它强调通过自动化和左移(Shift-Left)策略,将开源风险管控嵌入到软件开发生命周期的早期阶段,从而降低风险修复成本并提高效率。同时,它提供企业级所需的可扩展性、可靠性和定制化能力,以满足金融、医疗、政府等对合规性和安全性要求极高的行业需求。
- 开源全生命周期治理:覆盖开源组件从引入(开发阶段)到运行(部署阶段)的全过程,提供组件发现、合规检查、漏洞监测、修复指导等端到端能力,确保开源风险在每个环节都得到有效管控。
- DevOps pipeline深度集成:无缝融入CI/CD流程、IDE、代码仓库等开发工具链,实现开源风险的自动化扫描和策略 enforcement,支持左移安全实践,让开发人员在编写代码时即可发现并修复问题。
平台的逻辑架构通常分为以下几层:
- 数据采集层:支持对源代码、二进制文件、容器镜像、Helm Chart等多种形式的软件资产进行扫描,采集开源组件及其依赖关系数据。
- 分析引擎层:包含组件识别引擎、许可证分析引擎、漏洞检测引擎和依赖关系解析引擎,对采集到的数据进行深度分析,生成准确的软件物料清单(SBOM)和风险评估结果。
- 智能知识库层:基于Synopsys curated的Black Duck KnowledgeBase,包含超过2000种开源许可证的详细信息、数百万条安全漏洞数据(CVE、NVD等)及组件版本信息,为分析提供可靠的数据源。
- 治理与管理层:提供策略管理、合规管控、漏洞优先级排序、修复指导等功能,帮助组织制定并执行开源风险管理策略。
- 集成层:与CI/CD工具(Jenkins、GitLab CI等)、IDE(VS Code、IntelliJ等)、代码仓库(GitHub、GitLab等)、容器平台(Kubernetes、Docker等)及云服务(AWS、Azure等)集成,实现自动化扫描和流程嵌入。
二、核心功能模块详解
1. 开源组件发现与 inventory 管理
该模块是Black Duck的基础功能,旨在帮助组织全面了解其软件资产中的开源组件构成,包括直接和间接依赖关系。
- 多形式资产扫描:支持对源代码(Java、Python、JavaScript、C/C++、Go等主流语言)、二进制文件(.jar、.war、.dll等)、容器镜像(Docker、OCI标准)、Helm Chart、云原生应用等进行扫描,覆盖各种软件交付形式。
- 软件物料清单(SBOM)生成:自动生成符合SPDX(Software Package Data Exchange)和CycloneDX等行业标准的SBOM,包含组件名称、版本、许可证、依赖关系等关键信息,为合规审计和风险评估提供基础。
- 深度依赖关系解析:不仅识别直接引入的开源组件,还能解析嵌套的间接依赖关系(如Maven的transitive dependencies、npm的node_modules层级依赖),避免因间接依赖带来的隐藏风险。
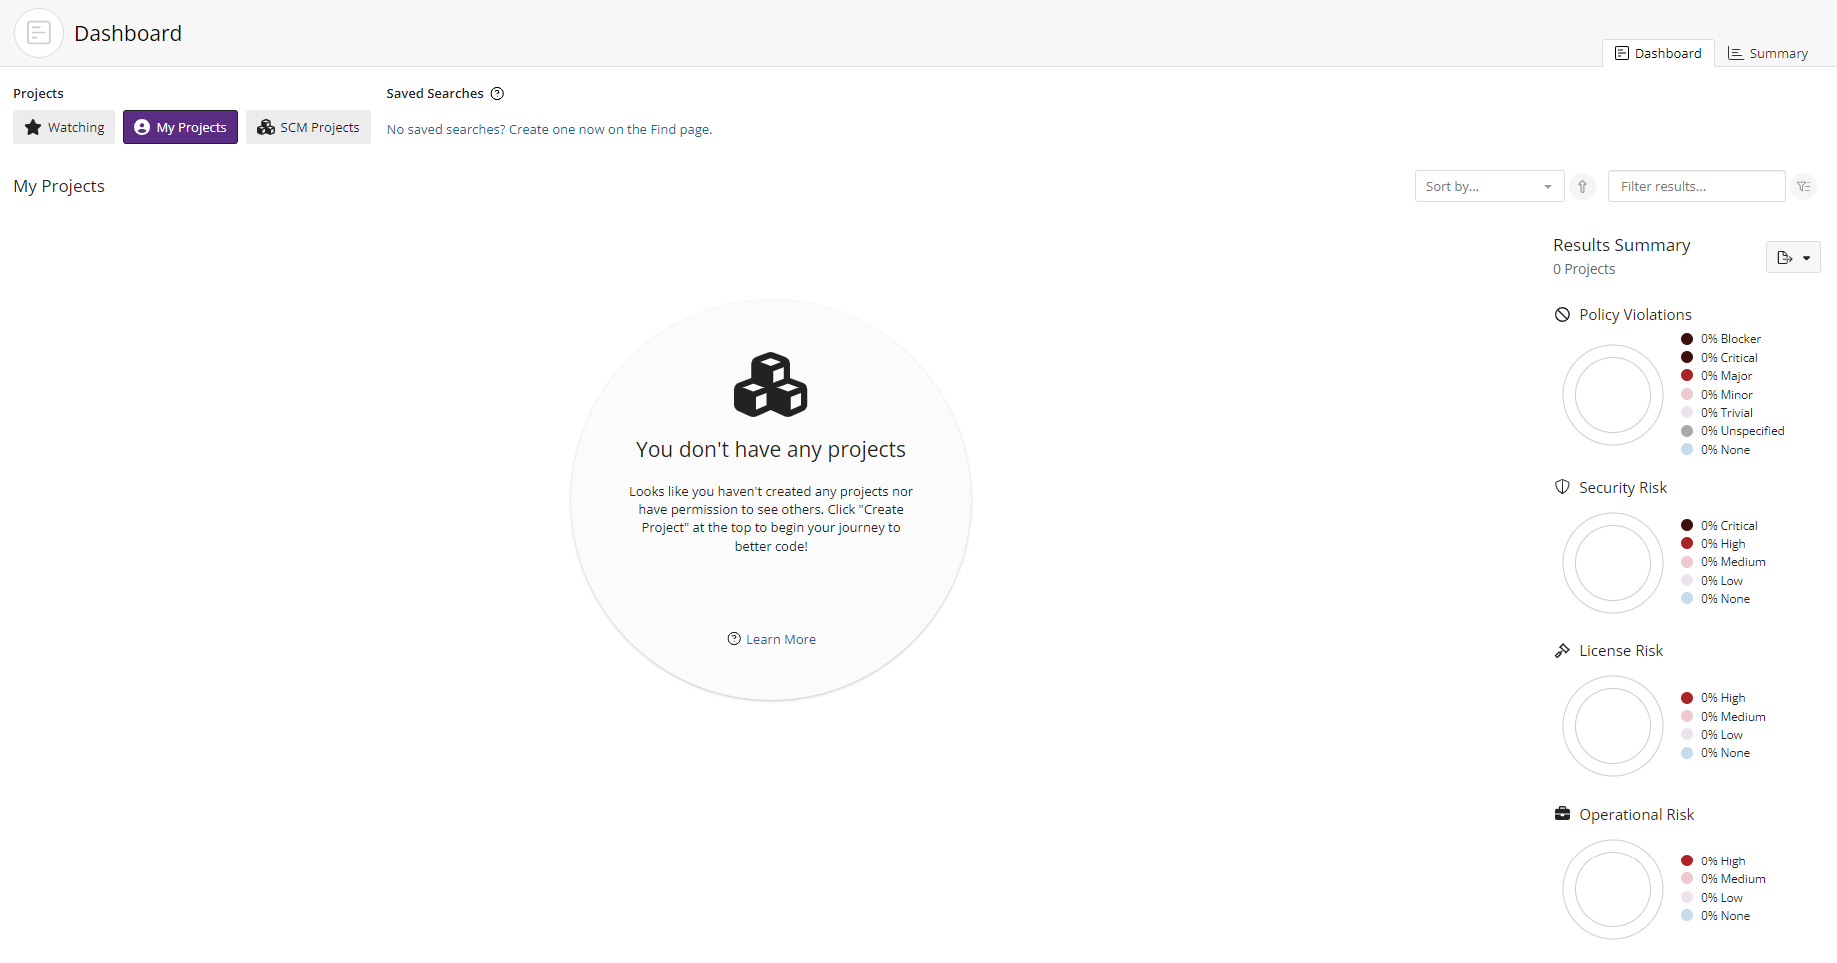
- inventory 仪表盘:提供可视化的开源组件清单,展示组件的版本分布、许可证类型、漏洞状态及使用位置,帮助团队快速掌握整体开源风险状况。
- 组件版本跟踪:监控组件版本的更新情况,提示是否存在过时或不再维护的组件,帮助团队及时升级以降低安全风险。
2. 许可证合规管理
开源许可证的合规性是组织面临的主要法律风险之一。Black Duck的许可证合规模块帮助组织识别开源组件的许可证类型,评估合规风险,并确保符合内部政策和外部法规要求。
- 许可证识别与分类:支持识别超过2000种开源许可证(如Apache 2.0、MIT、GPLv3、BSD等),并根据其条款(copyleft、permissive、weak copyleft等)进行分类,帮助团队理解许可证的法律约束。
- 合规政策定制:允许组织根据自身业务需求创建自定义合规政策,例如“禁止使用GPLv3等强copyleft许可证”“仅允许使用Apache 2.0、MIT等 permissive 许可证”等,实现对开源组件引入的管控。
- 许可证冲突评估:分析不同组件许可证之间的兼容性,例如检测是否存在GPL组件与 proprietary 组件混合使用的情况,避免因许可证冲突导致的法律纠纷。
- 审计就绪报告:生成详细的许可证合规报告,展示所有组件的许可证类型、合规状态及风险说明,支持导出为PDF、CSV等格式,满足内部审计和外部法规(如GDPR、CCPA)的要求。
- 许可证文档管理:自动收集开源组件的许可证文件和版权声明,确保组织在分发软件时包含必要的法律文档,避免版权侵权风险。
3. 安全漏洞管理
开源组件中的安全漏洞是导致应用程序被攻击的主要原因之一(如Log4j漏洞事件)。Black Duck的漏洞管理模块帮助组织及时发现、优先处理和修复开源组件中的安全漏洞。
- curated 漏洞知识库:基于Synopsys Black Duck KnowledgeBase,该知识库由安全专家人工审核和更新,包含数百万条安全漏洞数据(CVE、NVD、CNVD等),并提供漏洞的详细描述、CVSS评分、 exploitability 信息及修复建议。
- 漏洞优先级排序:根据CVSS评分(如CVSS 9+为 critical、7-8.9为 high)、漏洞的 exploitability(是否存在公开利用代码)、组件在应用中的业务重要性等因素,对漏洞进行优先级排序,帮助团队优先处理高风险漏洞。
- 修复指导:提供具体的修复建议,包括推荐的补丁版本、替代组件(如无法升级时)、临时缓解措施等,帮助开发人员快速解决漏洞问题。
- 实时漏洞告警:当新的漏洞被发现并关联到组织已使用的开源组件时,Black Duck会实时发送告警通知,确保团队能够及时响应,避免漏洞被利用。
- 漏洞状态跟踪:监控漏洞的修复进度,从发现到修复的全流程跟踪,确保所有高风险漏洞都得到及时处理。
4. 容器与云原生开源治理
随着容器和云原生技术的普及,容器镜像中的开源风险日益突出。Black Duck的容器治理模块专门针对容器化应用,提供从构建到运行的全生命周期开源风险管控。
- 容器镜像扫描:支持扫描Docker、OCI标准的容器镜像,分析镜像中的所有层(包括基础镜像和应用层),识别其中的开源组件、许可证和安全漏洞。
- Helm Chart扫描:扫描Helm Chart中的开源组件和配置文件,确保Chart中使用的组件符合组织的合规和安全政策。
- 容器 registry 集成:与Docker Hub、AWS ECR、Azure ACR、Harbor等容器 registry 集成,自动扫描新推送的镜像,阻止不符合政策的镜像进入生产环境。
- Kubernetes 运行时监控:监控Kubernetes集群中运行的容器镜像,识别其中的漏洞和合规问题,及时提醒团队进行修复。
- 容器构建流程集成:与Docker Build、Kaniko等容器构建工具集成,在镜像构建阶段进行扫描,确保镜像从源头符合安全和合规要求。
5. DevOps 集成与自动化
为了实现左移安全和合规,Black Duck深度集成到DevOps工具链中,将开源风险管控自动化嵌入到软件开发生命周期的各个环节。
- CI/CD 管道集成:与Jenkins、GitLab CI/CD、GitHub Actions、Azure DevOps、CircleCI等主流CI/CD工具集成,在代码提交、构建、测试等阶段自动运行开源扫描,阻止不符合政策的代码进入下一阶段。
- IDE 插件支持:提供VS Code、IntelliJ IDEA、Eclipse等IDE的插件,让开发人员在编写代码时即可扫描开源组件,发现并修复漏洞和合规问题,无需等待CI/CD阶段。
- 代码仓库集成:与GitHub、GitLab、Bitbucket等代码仓库集成,自动扫描Pull Request和Branch,提供实时反馈(如评论),帮助团队在代码合并前解决问题。
- issue 跟踪系统集成:与Jira、ServiceNow等issue跟踪系统集成,自动创建漏洞或合规问题的ticket,分配给相关人员,并跟踪解决进度。
- 自动化策略 enforcement:根据组织的政策,自动阻止不符合要求的构建、镜像推送或代码合并,确保开源风险管控的严格执行。
6. 政策管理与 enforcement
政策管理是开源治理的核心,Black Duck提供灵活的政策定制和 enforcement 能力,帮助组织落实开源风险管理的规章制度。
- 自定义政策创建:支持基于多种条件创建政策,包括许可证类型、漏洞 severity、组件版本(如是否过时)、组件维护状态(如是否不再维护)等。例如,创建政策:“禁止使用CVSS评分≥7的漏洞组件”“禁止使用GPLv3许可证组件”“仅允许使用近12个月内更新过的组件”。
- 多阶段政策 enforcement:在代码提交、构建、镜像推送、部署等多个阶段 enforcement 政策,确保开源风险在每个环节都得到管控。
- 政策 violation 告警:当政策被违反时,发送告警通知给相关人员(如开发人员、安全团队),并提供详细的违规信息和修复建议。
- 政策变更审计:记录政策的创建、修改和删除历史,包括变更人、时间和原因,满足合规审计的要求。
- 多租户政策支持:支持为不同的团队或项目设置不同的政策,满足组织内部不同业务单元的个性化需求。
7. 报告与分析
Black Duck提供丰富的报告和分析功能,帮助组织可视化开源风险状况,跟踪治理效果,并向 stakeholders 展示合规性。
- 预构建报告模板:提供多种预构建报告,包括SBOM报告、许可证合规报告、漏洞摘要报告、风险趋势报告等,覆盖常见的审计和管理需求。
- 自定义报告生成:支持通过拖拽和筛选创建自定义报告,选择需要的数据维度(如项目、组件、漏洞、许可证等),生成符合特定需求的报告。
- 可视化仪表盘:提供直观的仪表盘,展示开源组件数量、漏洞分布、合规率、修复进度等关键指标,帮助管理层快速掌握整体开源风险状况。
- 趋势分析:分析开源风险的变化趋势(如漏洞数量的增减、合规率的变化),评估开源治理措施的有效性,为持续改进提供数据支持。
- 多格式导出:支持将报告导出为PDF、CSV、JSON、HTML等格式,方便分享和存档。
三、技术特点与优势
- Curated 智能知识库:Black Duck KnowledgeBase由Synopsys安全专家人工审核和更新,相比公共数据库(如NVD)更准确、更及时,包含更多的漏洞上下文信息(如exploitability、修复建议),确保风险评估的可靠性。
- 深度依赖关系解析能力:能够解析复杂的嵌套依赖关系,包括跨语言依赖(如Java项目中的JavaScript组件),避免因间接依赖带来的隐藏风险,这是许多开源扫描工具无法做到的。
- 左移安全与DevOps原生集成:通过与CI/CD工具和IDE的深度集成,将开源风险管控嵌入到开发流程的早期阶段,减少后期修复成本,提高开发效率。
- 企业级可扩展性:支持大规模部署,能够处理数百万行代码的大型项目和跨地域的分布式团队,满足企业级用户的需求。
- 高度定制化:灵活的政策定制、报告定制和集成能力,能够适应不同行业(如金融、医疗、政府)和组织的个性化需求。
- 行业标准 compliance:支持SPDX、CycloneDX等SBOM标准,帮助组织满足US Executive Order 14028等法规要求;同时,帮助组织符合GDPR、CCPA、HIPAA等数据保护法规,降低因开源漏洞导致的数据泄露风险。
四、典型应用场景
- 企业级应用开发中的开源治理:某全球金融机构在其核心 banking 应用中使用了大量开源组件。通过Black Duck,该机构实现了对所有开源组件的全面 inventory 管理,识别出12个存在 critical 漏洞的组件(包括Log4j),并及时升级到补丁版本。同时,通过许可证合规政策,阻止了GPLv3等强copyleft组件的引入,避免了法律风险。
- DevOps团队的左移安全实践:某 SaaS 创业公司采用GitLab CI/CD流程开发其客户管理系统。通过集成Black Duck,该公司实现了每次Pull Request自动扫描开源组件。例如,一位开发人员引入了一个存在 high 漏洞的JavaScript库,Black Duck扫描后阻止了Pull Request的合并,并提供了修复建议。开发人员随后升级到安全版本,确保代码质量。
- 容器化应用的开源风险管控:某云服务提供商使用Kubernetes部署其微服务架构。通过Black Duck扫描容器镜像,该提供商发现其基础镜像(Ubuntu 18.04)中存在多个未修复的OS漏洞。通过设置政策,阻止了这些镜像的部署,并更新基础镜像到Ubuntu 20.04,确保生产环境的安全。
- 合规审计与法规遵从:某医疗设备公司需要通过FDA认证,其产品中的软件部分使用了开源组件。Black Duck生成了符合FDA要求的SBOM报告和许可证合规报告,证明所有开源组件均符合安全和法律标准,帮助该公司顺利通过认证。
- 并购中的开源风险评估:某科技公司计划收购一家初创企业。通过Black Duck扫描初创企业的代码base,该公司发现其30%的组件存在未修复的漏洞,且15%的组件使用了GPLv2许可证。基于这些信息,该公司调整了收购价格,并制定了并购后的开源风险修复计划。
- 政府项目中的开源合规管理:某政府机构在其智慧城市项目中使用了开源软件。根据政府法规要求,该机构需要提供详细的SBOM和合规报告。通过Black Duck,该机构快速生成了符合SPDX标准的SBOM,并证明所有开源组件均符合政府的许可证政策,顺利通过项目验收。
总结
Synopsys Black Duck是一款功能全面、企业级的开源软件安全与合规管理平台,它通过端到端的开源治理能力,帮助组织有效管理开源组件的安全风险和合规风险。其核心优势在于curated的智能知识库、深度依赖关系解析、DevOps原生集成和高度定制化能力,能够满足不同行业和组织的需求。无论是大型企业还是初创公司,Black Duck都能提供可靠的开源风险管理解决方案,助力组织在享受开源软件带来的效率提升的同时,确保安全和合规。
点击链接,了解更多产品详情:
登录后查看
https://www.synopsys.com/zh-cn" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://www.synopsys.com/zh-cn