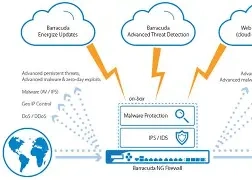
梭子鱼(Barracuda)CloudGen Firewall是一款面向企业级用户的统一下一代安全平台,旨在为混合云、多分支和远程办公环境提供全面的网络安全防护。它并非单一功能的防火墙工具,而是融合了下一代防火墙(NGFW)、高级威胁防护(ATP)、零信任网络访问(ZTNA)、软件定义广域网(SD-WAN)、云访问安全代理(CASB)等多种核心安全能力的一体化解决方案,帮助企业应对现代网络环境中的复杂威胁,简化安全架构管理,并满足严格的合规要求。
一、核心定位与整体架构
CloudGen Firewall的核心定位是“统一安全平台”与“企业级防护”。它通过整合多种安全功能于一体,打破了传统单点安全产品的碎片化困境,为企业提供从边缘到云端的端到端安全防护。
- 统一安全平台:将NGFW、ATP、ZTNA、SD-WAN、CASB等功能集成在单一平台中,企业无需部署和管理多个独立的安全工具,降低了总拥有成本(TCO)和运维复杂度,同时实现了安全策略的统一配置与可视化管理。
- 企业级防护:针对金融、医疗、政府、零售等行业的严格安全需求,CloudGen Firewall提供了高可用性、高扩展性、合规性支持和高级威胁检测能力,确保关键业务系统的稳定运行和数据安全。
- 云原生与混合就绪:支持公有云(AWS、Azure、GCP)、私有云、混合云和传统数据中心环境,提供一致的安全策略和防护能力,帮助企业平滑过渡到云原生架构。
- 零信任对齐:基于零信任“永不信任,始终验证”的原则,集成ZTNA功能,实现对用户、设备和应用的持续验证与最小权限访问控制,有效防范内部和外部威胁。
CloudGen Firewall的整体架构分为五个核心层次,各层次协同工作,形成完整的安全防护体系:
- 网络接入层:负责处理网络流量的接入与转发,支持多种网络协议(TCP/IP、UDP、ICMP等)和接入方式(有线、无线、VPN、SD-WAN),提供高吞吐量和低延迟的流量处理能力。
- 安全服务层:核心功能层,包含NGFW、ATP、ZTNA、SD-WAN、CASB等所有安全服务模块。该层对经过的流量进行实时检测、过滤和防护,执行安全策略并阻断威胁。
- 管理与编排层:提供集中化的管理控制台(Barracuda Cloud Control),支持安全策略的统一配置、设备监控、日志分析、报告生成和自动化运维。该层还提供多租户管理能力,适合MSP(托管服务提供商)为多个客户提供安全服务。
- 威胁情报层:集成梭子鱼全球威胁情报网络(BTIN),实时获取最新的威胁数据(如恶意IP、域名、文件哈希、漏洞信息),并将其应用于安全服务层,提升威胁检测的准确性和及时性。
- 集成与扩展层:通过REST API、标准协议(SNMP、Syslog)和第三方集成(如SIEM系统、身份管理平台、云服务),实现与企业现有IT架构的无缝对接,扩展平台的功能边界。
二、核心功能模块详解
1. 下一代防火墙(NGFW)核心能力
CloudGen Firewall的NGFW模块是基础防护层,提供超越传统防火墙的深度数据包检测和应用层防护能力,确保网络流量的安全合规。
- 状态ful数据包检测:基于5元组(源IP、目标IP、源端口、目标端口、协议)对网络会话进行跟踪,仅允许合法的会话流量通过,有效防范端口扫描、IP spoofing等攻击。
- 应用控制:采用梭子鱼AppID技术,支持识别超过5000种商业和自定义应用(如Office 365、Salesforce、微信、抖音等),即使应用使用非标准端口或加密传输(HTTPS)也能准确识别。企业可基于应用类型制定访问策略(如允许市场部门使用LinkedIn,禁止研发部门访问视频网站),并设置带宽限制或QoS优先级。
- URL过滤:提供超过100个URL分类(如成人内容、恶意软件、社交网络、新闻资讯),支持自定义分类和黑白名单。企业可根据用户角色、时间或设备类型制定过滤策略,例如:工作日9:00-18:00禁止员工访问社交网络,或阻止所有设备访问恶意软件分发网站。
- 入侵防御系统(IPS):集成超过10万条最新的IPS签名,覆盖常见的漏洞利用(如SQL注入、XSS、缓冲区溢出)和恶意行为。支持签名-based检测和行为-based检测(异常流量分析),可自动阻断攻击流量或生成告警。此外,企业可创建自定义IPS规则,针对特定业务场景进行防护。
- 网络地址转换(NAT):支持静态NAT、动态NAT和端口地址转换(PAT),帮助企业隐藏内部网络结构,保护内部设备免受外部直接攻击。例如:将内部服务器的私有IP映射为公共IP,允许外部用户访问,同时隐藏真实的内部IP地址。
- 负载均衡:提供服务器负载均衡(SLB)和链路负载均衡(LLB)功能。SLB可将流量分发到多个后端服务器,提高应用的可用性和性能;LLB可在多条WAN链路(如MPLS、宽带、5G)之间分配流量,优化链路利用率并实现故障切换。
2. 高级威胁防护(ATP)
ATP模块针对高级持续性威胁(APT)、零日漏洞、 ransomware等复杂威胁提供深度防护,结合静态分析、动态沙箱和威胁情报,实现威胁的早期检测和快速响应。
- 云沙箱分析:梭子鱼Cloud Sandbox提供安全的隔离环境,对可疑文件(如EXE、PDF、Office文档)进行动态分析。通过监控文件的行为(如创建恶意进程、修改注册表、加密文件),识别零日恶意软件和 ransomware。分析结果会实时反馈给CloudGen Firewall,阻断恶意文件的传播。
- 实时反恶意软件:集成多引擎反病毒技术,对进出网络的文件进行实时扫描。支持基于特征的检测(已知恶意软件)和启发式检测(未知威胁),并与梭子鱼威胁情报网络同步,及时更新病毒库。
- 反 ransomware防护:采用行为分析技术,检测异常的文件加密行为(如短时间内大量文件被加密),并自动阻断攻击源。此外,支持与备份系统集成,实现被加密文件的快速恢复。
- 威胁情报整合:实时同步梭子鱼BTIN的威胁数据,包括恶意IP地址、域名、URL、文件哈希和漏洞信息。CloudGen Firewall可基于这些数据提前阻断威胁,例如:阻止来自已知恶意IP的流量,或拦截包含恶意文件哈希的下载请求。
- 邮件威胁防护(可选):虽然CloudGen Firewall主要聚焦网络安全,但它可与梭子鱼邮件安全网关集成,提供邮件钓鱼、恶意附件和勒索邮件的防护能力,形成端到端的安全防护体系。
3. 零信任网络访问(ZTNA)
ZTNA模块基于零信任原则,为远程用户和第三方合作伙伴提供安全的网络访问,无需暴露内部资源到公共互联网。
- 最小权限访问控制:根据用户角色、设备状态和应用需求,授予最小必要的访问权限。例如:允许市场部门员工访问CRM系统,但禁止他们访问财务数据库;允许第三方供应商访问特定的API接口,但禁止访问内部文件服务器。
- 设备健康检查:在用户访问网络前,检查设备的合规状态,包括操作系统版本、杀毒软件是否启用、补丁是否更新、是否存在恶意软件等。只有符合企业安全策略的设备才能获得访问权限。
- 多因素认证(MFA):支持多种MFA方式,如短信验证码、谷歌身份验证器、硬件令牌、生物识别(指纹、面部识别)等,增强用户身份验证的安全性,防范密码泄露带来的风险。
- 应用级访问控制:直接对应用进行访问控制,而不是开放整个网络。例如:用户可通过ZTNA访问企业的ERP系统,但无法访问同一网段的其他服务器;支持SaaS应用(如Office 365、Salesforce)的安全访问,确保只有授权用户才能登录。
- 会话监控与审计:实时监控ZTNA会话的活动,记录用户访问的应用、操作时间和设备信息。企业可生成审计报告,满足合规要求(如GDPR、HIPAA)。
4. 软件定义广域网(SD-WAN)
SD-WAN模块优化企业分支办公室与总部、云服务之间的连接,提供高可用性、低延迟的网络体验,同时降低WAN成本。
- 智能流量路由:基于实时网络状况(如延迟、抖动、 packet loss),自动选择最优的WAN链路。例如:将视频会议流量路由到低延迟的MPLS链路,将非关键流量(如邮件)路由到成本较低的宽带链路。
- WAN链路 bonding:将多条WAN链路(如MPLS、宽带、5G)绑定为一条虚拟链路,提高带宽利用率和网络可用性。当某条链路故障时,流量会自动切换到其他链路,确保业务连续性。
- 应用优先级管理:根据应用的重要性设置QoS优先级。例如:将VoIP、ERP和CRM等关键应用设置为高优先级,确保它们获得足够的带宽;将视频流媒体和文件下载设置为低优先级,避免占用过多资源。
- 云优化:直接连接到公有云服务提供商(如AWS Direct Connect、Azure ExpressRoute),减少网络跳转和延迟,提高云应用的访问速度。支持云原生应用(如Kubernetes、Serverless)的安全访问和流量管理。
- 分支办公室简化:分支办公室无需部署复杂的网络设备,只需安装CloudGen Firewall的小型设备或虚拟 appliance,即可实现SD-WAN和安全防护的一体化,降低分支办公室的运维成本。
5. 云访问安全代理(CASB)
CASB模块帮助企业管理和保护对SaaS、IaaS和PaaS云服务的访问,确保云数据的安全合规。
- 云应用发现:自动发现企业内部用户使用的云应用(包括影子IT应用),生成云应用清单,并评估其安全风险。例如:识别员工使用的未授权云存储服务,或存在安全漏洞的SaaS应用。
- 数据泄露防护(DLP):对云应用中的数据进行分类和监控,防止敏感数据(如客户信息、财务数据、知识产权)泄露。支持规则-based DLP(如检测包含信用卡号的文件)和机器学习-based DLP(如识别敏感文档的内容模式),可自动阻断敏感数据的上传或下载,或生成告警。
- 访问控制:基于用户角色、设备状态和地理位置,控制对云应用的访问。例如:禁止员工在非企业设备上访问SaaS应用;禁止在境外访问企业的云数据库。
- 合规审计:记录用户对云应用的所有操作(如文件上传、下载、修改、删除),生成合规报告(如GDPR、HIPAA、PCI-DSS),帮助企业通过审计。
6. 管理与可视化
管理模块提供集中化的控制和可视化能力,简化安全运维,提高管理效率。
- Barracuda Cloud Control(BCC):基于云的集中管理平台,支持对所有CloudGen Firewall实例(包括硬件、虚拟、云部署)进行统一管理。管理员可通过BCC配置安全策略、监控设备状态、查看实时流量、生成报告和执行自动化任务。
- 实时监控与告警:提供仪表盘式的可视化界面,显示关键指标(如流量吞吐量、威胁检测数量、设备CPU/内存使用率)。支持自定义告警规则,当发生异常事件(如设备故障、威胁攻击、流量突增)时,通过邮件、短信或Slack通知管理员。
- 日志分析与报告:集中存储和分析防火墙日志,支持自定义日志查询和过滤。提供预-built报告模板(如威胁报告、合规报告、流量报告),也可创建自定义报告。支持将日志导出到SIEM系统(如Splunk、Elasticsearch)进行深度分析。
- 自动化与编排:通过REST API和PowerShell脚本,实现安全策略的自动化部署、设备配置的批量更新和运维任务的自动化执行。支持与Ansible、Terraform等编排工具集成,实现基础设施即代码(IaC)的安全管理。
- 多租户管理:为MSP提供多租户支持,每个租户拥有独立的安全策略、日志和报告,管理员可通过BCC管理多个租户的防火墙实例,提高MSP的服务效率。
7. 高可用性与扩展性
该模块确保CloudGen Firewall在高负载和故障情况下的稳定运行,满足企业关键业务的连续性需求。
- 集群部署:支持active-active和active-passive集群模式。Active-active模式下,多个防火墙节点同时处理流量,提高吞吐量和负载均衡能力;active-passive模式下,备用节点在主节点故障时自动接管流量,实现无缝故障切换(RTO<1秒)。
- 云 scalability:在公有云环境中,CloudGen Firewall支持自动扩展,根据流量负载动态增加或减少实例数量,确保在流量高峰时的性能稳定。采用按需付费的定价模式,降低企业的云成本。
- 硬件性能优化:梭子鱼F系列硬件 appliances采用专用的安全芯片和多核处理器,提供高吞吐量和低延迟的流量处理能力。例如:F1000 appliance支持高达100 Gbps的防火墙吞吐量和50 Gbps的IPS吞吐量,满足大型数据中心的需求。
- 虚拟 appliance扩展性:虚拟 appliances支持动态调整CPU和内存资源,适应不同的虚拟环境和流量负载。例如:在VMware环境中,管理员可根据需要增加虚拟CPU数量,提高防火墙的处理能力。
8. 合规与审计
该模块帮助企业满足行业合规要求,提供完整的审计轨迹和合规报告。
- 日志 retention:支持长期存储防火墙日志,满足合规要求的日志保留期限(如GDPR要求保留12个月,HIPAA要求保留6年)。日志存储在加密的数据库中,防止篡改和泄露。
- 合规报告:提供预-built的合规报告模板,覆盖GDPR、HIPAA、PCI-DSS、SOC 2、ISO 27001等主流合规标准。管理员可一键生成报告,减少审计准备时间。
- 访问审计:记录所有管理员的操作(如策略修改、设备配置变更),生成审计日志,确保操作的可追溯性。支持对审计日志的查询和导出,满足内部审计和外部合规要求。
- 数据加密:支持传输层加密(TLS 1.3)和存储层加密(AES-256),确保敏感数据(如用户凭证、日志、配置文件)在传输和存储过程中的安全。
三、技术特点与优势
CloudGen Firewall的技术特点和优势主要体现在以下几个方面:
- 一体化安全架构:将NGFW、ATP、ZTNA、SD-WAN、CASB等多种安全功能集成在单一平台中,避免了多个单点产品的碎片化管理,降低了TCO和运维复杂度。企业只需部署一套CloudGen Firewall,即可获得全面的安全防护能力。
- 云原生与混合就绪:支持所有主流公有云、私有云和混合云环境,提供一致的安全策略和防护能力。无论是传统数据中心还是云原生应用,CloudGen Firewall都能提供无缝的安全防护,帮助企业平滑过渡到云架构。
- 零信任对齐:内置ZTNA功能,符合零信任“永不信任,始终验证”的原则,有效防范内部威胁和外部攻击。对于远程办公和第三方访问场景,ZTNA提供了比传统VPN更安全、更灵活的访问方式。
- 高级威胁检测能力:结合云沙箱、威胁情报和行为分析技术,能够检测和阻断零日恶意软件、APT攻击和 ransomware等高级威胁。梭子鱼BTIN的全球威胁数据确保了威胁检测的及时性和准确性。
- 高性能与低延迟:硬件 appliances采用专用安全芯片和多核处理器,虚拟 appliances优化了资源利用率,云部署支持自动扩展,确保在高流量负载下的低延迟和高吞吐量。例如:F1000 appliance的防火墙吞吐量高达100 Gbps,满足大型企业的需求。
- 易用性与可管理性:集中化的BCC管理平台提供直观的界面和丰富的功能,简化了安全策略的配置和设备的监控。自动化和编排能力进一步提高了运维效率,减少了人工操作的错误。
- 合规性支持:预-built的合规报告模板和完整的审计轨迹,帮助企业快速满足GDPR、HIPAA、PCI-DSS等合规要求,减少审计准备时间和成本。
- 灵活的部署选项:支持硬件、虚拟、云和托管服务等多种部署方式,企业可根据自身需求选择最合适的部署模式。例如:小型企业可选择虚拟 appliance,大型企业可选择硬件 appliance,云原生企业可选择云部署。
四、典型应用场景
CloudGen Firewall适用于多种企业场景,以下是几个典型案例:
- 混合云安全防护:某跨国制造企业拥有多个数据中心和AWS/Azure云环境,需要保护跨数据中心和云的流量。通过部署CloudGen Firewall在数据中心和云环境中,企业实现了统一的安全策略管理,确保了数据在传输过程中的安全。同时,SD-WAN功能优化了分支办公室到云的连接,提高了云应用的访问速度。
- 远程办公安全:某金融机构在疫情期间需要支持 thousands of 员工远程办公。通过CloudGen Firewall的ZTNA功能,员工可以安全访问内部系统,无需暴露资源到公共互联网。设备健康检查确保只有合规设备才能访问,MFA增强了身份验证的安全性。此外,SD-WAN功能优化了远程员工的网络连接,减少了视频会议和云应用的延迟。
- 分支办公室连接与安全:某零售连锁企业拥有 hundreds of 分支办公室,需要连接到总部和云服务。通过部署CloudGen Firewall的小型硬件 appliances在每个分支办公室,企业实现了SD-WAN和安全防护的一体化。智能流量路由优化了链路利用率,active-passive集群确保了业务连续性,应用控制和URL过滤限制了员工的非工作上网行为。
- 数据中心安全:某医疗企业的数据中心存储了大量敏感的患者信息,需要严格的安全防护。CloudGen Firewall的IPS、ATP和DLP功能保护了数据中心免受高级威胁和数据泄露的风险。Active-active集群提供了高可用性,确保了关键业务系统的稳定运行。合规报告帮助企业满足HIPAA的要求,通过了严格的审计。
- 第三方合作伙伴访问:某科技企业需要为第三方供应商提供安全的API访问。通过CloudGen Firewall的ZTNA功能,企业为供应商提供了最小权限的访问权限,仅允许访问特定的API接口。设备健康检查和MFA确保了供应商身份的真实性,会话监控和审计提供了完整的访问轨迹,满足了合规要求。
五、总结
梭子鱼CloudGen Firewall是一款功能全面、架构统一的下一代安全平台,它融合了NGFW、ATP、ZTNA、SD-WAN、CASB等核心安全能力,为企业提供从边缘到云端的端到端安全防护。其云原生、混合就绪、零信任对齐的特点,使其能够应对现代网络环境中的复杂威胁,满足企业在远程办公、混合云、合规等方面的需求。灵活的部署选项、易用的管理界面和高级的威胁检测能力,使其成为企业网络安全的理想选择。
了解更多产品详情,请访问梭子鱼官方网站:
登录后查看
about:blank" rel="noopener noreferrer" target="_blank">ttps://www.barracuda.com/products/cloudgenfirewall/