








亚洲诚信(TrustAsia®)提供全球可信的SSL证书(HTTPS证书、SSL数字证书)、EV SSL证书、OV SSL证书、 DV SSL证书、代码签名证书、文档签名证书、S/MIME邮件证书等产品的一站式服务
数字证书
0.00条评价710次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
TrustAsia®数字证书软件产品体系是一套覆盖网络通信安全、代码安全、身份认证、文档安全及物联网设备安全等多领域的全栈PKI(公钥基础设施)解决方案。产品系列包括SSL/TLS证书、代码签名证书、客户端身份认证证书、设备身份认证证书、文档签名与时间戳服务,以及企业级PKI平台,旨在为企业、政府机构及个人用户提供可信的数字身份标识与数据加密保护,满足各类场景下的安全合规需求。
一、 SSL/TLS数字证书系列
SSL/TLS数字证书是用于网站HTTPS加密的核心组件,通过在客户端与服务器之间建立安全加密通道,保护数据传输过程中的机密性、完整性与真实性。TrustAsia SSL/TLS证书系列涵盖多种类型,适配不同场景需求。
1. 产品分类及特性
- 域名验证型(DV SSL)证书:
- 验证方式:仅验证域名所有权(通过DNS解析、文件上传或邮箱验证);
- 签发周期:自动化签发,通常10分钟内完成;
- 技术特性:支持TLS 1.0-1.3协议,加密算法包括RSA(2048/4096位)、ECDSA(P-256/P-384)及国密SM2;
- 适用场景:个人博客、小型网站、测试环境等对身份验证要求较低的场景。
- 组织验证型(OV SSL)证书:
- 验证方式:验证域名所有权+企业合法身份(营业执照、组织机构代码证等);
- 签发周期:1-3个工作日(人工审核);
- 技术特性:包含企业名称信息,支持多域名扩展,提供完整证书链,兼容主流浏览器与服务器(如Apache、Nginx、IIS等);
- 适用场景:企业官网、电商平台、金融服务网站等需要证明组织身份的场景。
- 扩展验证型(EV SSL)证书:
- 验证方式:严格的组织身份验证(包括法律实体存在性、物理地址、电话验证、授权签字人确认等);
- 签发周期:3-5个工作日;
- 技术特性:浏览器地址栏显示绿色锁标+企业名称(如“TrustAsia® 亚洲诚信”),增强用户信任;支持最高强度加密算法,符合全球CA/B论坛标准;
- 适用场景:银行官网、支付平台、证券交易网站等对信任度要求极高的金融类场景。
- 多域名SSL证书:
- 特性:支持单个证书保护多个独立域名(如example.com、blog.example.com、shop.example.com);
- 扩展能力:可按需添加额外域名(最多支持100个);
- 适用场景:拥有多个子域名或独立域名的企业,简化证书管理流程。
- 通配符SSL证书:
- 特性:支持单个证书保护同一主域名下的所有子域名(如*.example.com);
- 优势:无需为每个子域名单独购买证书,降低管理成本;
- 适用场景:拥有大量子域名的企业(如门户网站、电商平台)。
- 国密SSL证书:
- 技术标准:符合GB/T 35275-2017《信息安全技术 公钥基础设施 数字证书格式》、GB/T 35276-2017《信息安全技术 公钥基础设施 证书认证机构建设和运行安全要求》;
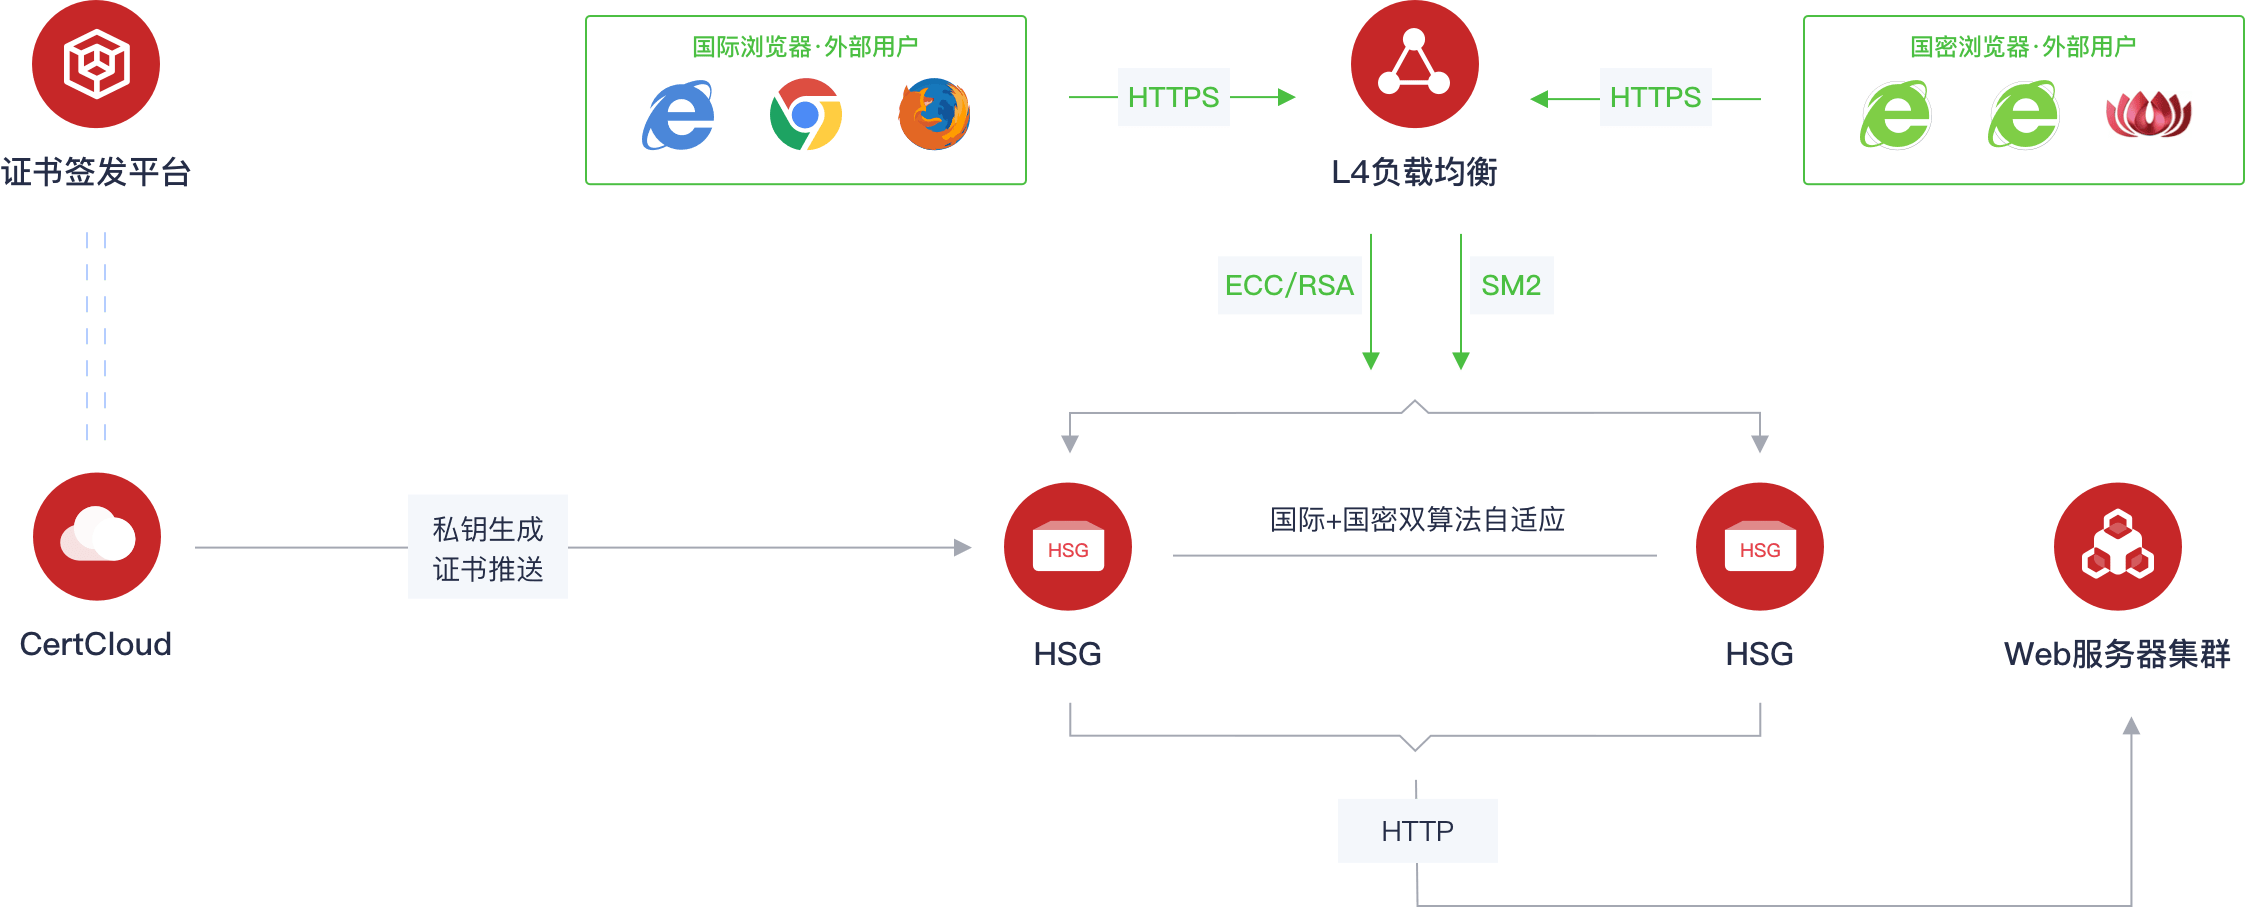
- 加密算法:采用SM2椭圆曲线公钥算法(签名/加密)、SM3哈希算法、SM4对称加密算法;
- 兼容性:支持国产浏览器(如360安全浏览器、搜狗浏览器)、国产服务器(如华为云服务器、阿里云服务器)及国密SSL协议;
- 适用场景:政府网站、国企平台、金融机构等需要满足国家密码政策合规要求的场景。
2. 核心技术优势
- 合规性保障:所有SSL证书均符合CA/B论坛基线要求,国密证书通过国家密码管理局检测认证;
- 高性能加密:支持ECDSA与SM2等椭圆曲线算法,在相同安全强度下,密钥长度更短,加密/解密速度更快;
- 自动化管理:提供证书管理控制台,支持证书申请、续期、吊销的全生命周期自动化操作;
- 高兼容性:兼容全球99.9%以上的浏览器(Chrome、Firefox、Safari等)及服务器软件;
- 安全增强特性:支持证书透明度(CT)日志提交,防止证书伪造;提供OCSP(在线证书状态协议)服务,实时查询证书状态。
3. 典型应用场景
- 电商平台:保护用户支付信息与个人数据传输安全;
- 金融机构:确保网银、手机银行等服务的身份认证与数据加密;
- 政府网站:满足等保2.0要求,实现HTTPS加密访问;
- 教育平台:保护学生信息与在线课程内容的安全传输;
- 医疗系统:符合HIPAA等合规要求,保护患者病历数据安全。
二、 代码签名证书系列
代码签名证书用于对软件代码、驱动程序、移动应用等进行数字签名,确保代码在传输与安装过程中未被篡改,同时向用户证明代码的来源真实性。TrustAsia代码签名证书系列覆盖主流操作系统与开发平台,帮助开发者提升软件可信度。
1. 产品分类及特性
- 微软代码签名证书:
- 支持对象:Windows平台下的EXE、DLL、OCX、MSI安装包、驱动程序(.sys)等;
- 技术特性:支持SHA256/SM3哈希算法,兼容Windows 7及以上版本,可通过Windows SmartScreen筛选器验证;
- 验证方式:OV级验证(企业身份)或IV级验证(个人开发者身份);
- 适用场景:Windows软件开发商、驱动程序厂商。
- Java代码签名证书:
- 支持对象:Java应用程序(JAR包)、Java Web Start应用;
- 技术特性:符合Java Runtime Environment(JRE)安全要求,支持SHA256/SM3算法;
- 验证方式:OV级或IV级验证;
- 适用场景:Java开发者、企业级Java应用提供商。
- 苹果代码签名证书:
- 支持对象:iOS应用(IPA包)、macOS应用(APP)、watchOS应用等;
- 技术特性:符合苹果开发者计划要求,需与苹果开发者账号绑定;
- 验证方式:企业身份验证(针对企业级证书)或个人开发者验证;
- 适用场景:iOS/macOS应用开发者、苹果企业级应用提供商。
- 国密代码签名证书:
- 技术标准:符合GB/T 35276-2017等国密标准;
- 加密算法:采用SM2签名算法、SM3哈希算法;
- 支持对象:国产操作系统(如银河麒麟、统信UOS)下的软件代码;
- 适用场景:国产软件开发商、政府/国企软件供应商。
2. 核心功能与技术优势
- 防篡改保护:通过数字签名确保代码未被恶意篡改,防止病毒/恶意软件注入;
- 身份认证:向用户展示代码开发者的真实身份,提升软件信任度;
- 时间戳服务:集成可信时间戳,即使证书过期,签名仍保持有效(证明签名时证书合法);
- 私钥安全存储:支持USB Key硬件存储私钥,防止私钥泄露;
- 合规支持:符合微软、苹果、Java等平台的安全要求,帮助软件通过应用商店审核。
3. 典型应用场景
- 软件开发商:发布桌面应用(如办公软件、设计工具),避免被浏览器或杀毒软件标记为“未知来源”;
- 驱动程序厂商:发布硬件驱动(如显卡、打印机驱动),确保通过Windows硬件质量实验室(WHQL)认证;
- 移动应用开发者:发布iOS/macOS应用,通过苹果App Store审核;
- 国产软件厂商:发布适配国产操作系统的软件,满足国密合规要求。
三、 客户端身份认证证书系列
客户端身份认证证书用于验证用户的真实身份,替代传统的用户名/密码登录方式,提供更强的身份认证安全。TrustAsia客户端证书支持个人与企业用户,广泛应用于远程办公、内部系统访问等场景。
1. 产品分类及特性
- 个人客户端证书:
- 适用对象:个人用户;
- 验证方式:身份信息验证(身份证、手机号等);
- 存储方式:软件存储(如浏览器证书库)或硬件存储(USB Key);
- 适用场景:个人网银登录、邮件加密签名、在线政务服务。
- 企业客户端证书:
- 适用对象:企业员工;
- 验证方式:企业身份验证+员工身份验证;
- 存储方式:USB Key或智能卡;
- 适用场景:企业VPN登录、内部OA系统访问、财务系统权限控制。
- 国密客户端证书:
- 技术标准:符合国密SM2算法要求;
- 存储方式:国密USB Key;
- 适用场景:政府机构员工登录、国企内部系统访问、金融机构员工操作权限控制。
2. 核心功能与技术优势
- 强身份认证:基于PKI的双因素认证(证书+密码),防止身份盗用;
- 数据加密传输:在客户端与服务器之间建立加密通道,保护敏感数据传输;
- 细粒度权限控制:结合企业权限管理系统,实现基于角色的访问控制(RBAC);
- 国密合规:国密证书符合国家密码政策要求;
- 易于管理:支持证书批量签发、吊销,集成企业AD/LDAP系统。
3. 典型应用场景
- 远程办公:员工通过VPN访问企业内部网络,使用客户端证书进行身份认证;
- 金融机构:员工登录核心业务系统,防止未授权访问;
- 政府服务:市民通过客户端证书登录政务平台,办理社保、税务等业务;
- 邮件安全:用户使用证书对邮件进行加密与签名,保护邮件内容机密性与真实性。
四、 设备身份认证证书系列
设备身份认证证书用于标识物联网(IoT)设备、服务器等终端设备的唯一身份,确保设备间通信的安全性。TrustAsia设备证书支持大规模部署,适配资源受限的IoT设备。
1. 产品分类及特性
- IoT设备证书:
- 适用对象:智能家居设备、工业物联网设备、智能穿戴设备等;
- 技术特性:支持轻量级加密算法(如ECDSA P-256、SM2),适配资源受限设备;
- 签发方式:自动化批量签发(通过API接口);
- 适用场景:智能电表数据传输、智能门锁身份认证、工业传感器通信。
- 服务器身份证书:
- 适用对象:企业服务器、云服务器;
- 技术特性:支持RSA/SM2算法,符合服务器安全要求;
- 适用场景:服务器间通信加密、云平台身份认证。
- 国密设备证书:
- 技术标准:符合国密SM2算法要求;
- 适用对象:国产IoT设备、政府物联网平台;
- 适用场景:智慧城市设备通信、国企工业物联网系统。
2. 核心功能与技术优势
- 唯一身份标识:每个设备拥有唯一证书,防止设备伪造;
- 安全通信:设备间通信采用证书认证,确保数据传输机密性与完整性;
- 大规模部署支持:提供RESTful API接口,支持百万级设备证书批量签发;
- 轻量级设计:适配低功耗、低内存的IoT设备;
- 生命周期管理:支持设备证书的自动续期、吊销与状态查询。
3. 典型应用场景
- 智慧城市:智能交通信号灯间通信加密,防止恶意篡改;
- 工业物联网:工业机器人与控制平台间身份认证,确保生产数据安全;
- 智能家居:智能音箱与云端平台通信,保护用户语音数据;
- 云平台:云服务器间通信加密,提升云环境安全性。
五、 文档签名与时间戳服务
文档签名与时间戳服务用于确保电子文档的完整性、真实性与不可否认性,符合《中华人民共和国电子签名法》要求。TrustAsia提供文档签名证书与可信时间戳服务,广泛应用于电子合同、法律文件等场景。
1. 文档签名证书
- 产品特性:
- 支持文档类型:PDF、Word、Excel、PPT等;
- 加密算法:RSA/SM2签名算法、SHA256/SM3哈希算法;
- 存储方式:USB Key或软件存储;
- 合规性:符合《电子签名法》要求,签名具有法律效力。
- 核心功能:
- 文档完整性保护:防止文档被篡改;
- 身份认证:证明文档签名人的真实身份;
- 不可否认性:签名人无法否认已签署的文档;
- 长期有效性:结合时间戳服务,确保签名长期有效。
- 适用场景:电子合同签署、财务报表审计、法律文件存档、电子病历签名。
2. 可信时间戳服务
- 产品特性:
- 时间源:采用国家授时中心同步的可信时间源;
- 算法支持:SM3/SHA256哈希算法;
- 合规性:符合GB/T 20520-2006《信息安全技术 公钥基础设施 时间戳规范》;
- 服务方式:API接口或Web控制台。
- 核心功能:
- 证明时间:为文档、交易等提供可信的时间证明;
- 长期有效性:即使证书过期,时间戳仍有效;
- 防篡改:时间戳数据无法被篡改。
- 适用场景:电子合同时间证明、知识产权保护(如软件著作权登记)、金融交易时间记录。
六、 企业级PKI平台解决方案
TrustAsia企业级PKI平台为企业提供自建CA(证书认证机构)的能力,支持证书全生命周期管理,满足企业内部证书需求与合规要求。平台分为通用PKI平台与国密PKI平台,适配不同场景。
1. 产品分类及特性
- 通用PKI平台:
- 支持算法:RSA、ECDSA等国际算法;
- 核心功能:CA根证书管理、证书签发/吊销/更新、密钥管理、审计日志;
- 部署方式:私有部署(本地服务器)或云部署;
- 适用场景:大型企业、跨国公司内部证书管理。
- 国密PKI平台:
- 技术标准:符合GB/T 35276-2017等国密标准;
- 支持算法:SM2、SM3、SM4等国密算法;
- 核心功能:国密CA根证书管理、国密证书全生命周期管理、国密密钥管理;
- 适用场景:政府机构、国企、金融机构等需要国密合规的组织。
2. 核心功能与技术优势
- 全生命周期管理:覆盖证书申请、审核、签发、续期、吊销、归档等全流程;
- 多租户支持:支持多个部门或子公司共享同一PKI平台,实现资源隔离;
- 高可用性:采用集群部署,确保平台7x24小时稳定运行;
- 集成能力:支持与企业AD/LDAP、OA系统、VPN系统等现有系统集成;
- 安全合规:符合国家密码管理局要求,提供完善的审计日志与安全策略。
3. 典型应用场景
- 政府机构:自建国密CA,为内部员工、设备提供证书服务;
- 金融机构:自建PKI平台,满足网银、核心系统的证书需求;
- 大型企业:管理内部员工客户端证书、服务器证书、IoT设备证书;
- 云服务提供商:为客户提供定制化的证书服务。
七、 TrustAsia数字证书产品技术优势总结
TrustAsia数字证书产品体系以合规性、安全性、易用性为核心,具备以下综合优势:
- 全面合规:所有产品符合国际标准(如CA/B论坛、RFC)与国内标准(如国密GB/T系列),通过国家密码管理局、CA/B论坛等权威机构认证;
- 安全可靠:采用高强度加密算法,私钥安全存储,提供OCSP/CRL证书状态查询,防止证书伪造与滥用;
- 全栈覆盖:产品覆盖网络安全、代码安全、身份认证、文档安全、IoT安全等全场景,满足企业多样化需求;
- 易用高效:提供自动化签发、批量管理、API集成等功能,简化证书管理流程,降低运维成本;
- 专业服务:提供7x24小时技术支持,帮助企业快速解决证书相关问题;
- 国产化适配:国密系列产品适配国产操作系统、服务器、浏览器,满足信创需求。
总结:TrustAsia数字证书软件产品体系是一套成熟、全面的PKI解决方案,通过提供可信的数字身份标识与数据加密保护,帮助企业构建安全、合规的数字环境,提升用户信任度,支持企业数字化转型。无论是网站HTTPS加密、软件代码签名、员工身份认证,还是物联网设备安全,TrustAsia均能提供针对性的产品与服务,满足不同行业、不同场景的需求。
点击链接,了解更多产品详情:
登录后查看
https://www.trustasia.com/" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://www.trustasia.com/
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
0
兼容性
0
0
稳定性
0
0
易用性
0
0
性能
0
0
市场占有率
0
0
功能
0
0
扩展性
0
0
美观度
0
0
技术服务
0
0
性价比
0
0
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论