思科Duo Security平台是一款以零信任身份安全为核心的全生命周期解决方案,遵循“永不信任,始终验证”的原则,为企业提供身份认证、访问控制、威胁检测与响应、端点安全管理等一体化能力,帮助企业在复杂的数字化环境中保护用户身份、设备和应用访问的安全性,同时平衡用户体验与管理效率。该平台并非单一工具的叠加,而是通过统一架构整合多个核心模块,实现从身份验证到威胁处置的闭环安全管理。
一、核心定位与整体架构
Duo Security平台的核心定位是成为企业零信任战略的基石,聚焦于身份与访问安全领域,通过整合多因素认证(MFA)、零信任网络访问(ZTNA)、身份威胁检测与响应(ITDR)、统一端点管理(UEM)等功能,构建覆盖“身份-设备-应用-威胁”全链条的安全防护体系。其整体架构采用分布式云原生设计,分为以下五层:
- 身份验证层:提供多样化的认证方式与自适应策略,是用户访问的第一道防线,支持多因素认证、无密码认证等能力。
- 访问控制层:基于零信任原则实现应用级访问控制,通过软件定义边界(SDP)隐藏内部应用,仅允许授权用户与健康设备访问特定资源。
- 威胁检测层:整合身份威胁情报与行为分析,实时检测异常登录、凭证泄露、会话劫持等威胁事件,并触发自动化响应。
- 端点安全层:对企业及BYOD设备进行全生命周期管理,包括设备注册、健康检查、安全策略 enforcement 等,确保设备符合安全标准。
- 管理与分析层:提供统一的控制台,支持策略配置、日志审计、报表生成、API集成等,帮助管理员实现集中化管理与可视化分析。
二、核心功能模块详解
1. 多因素认证(MFA)模块
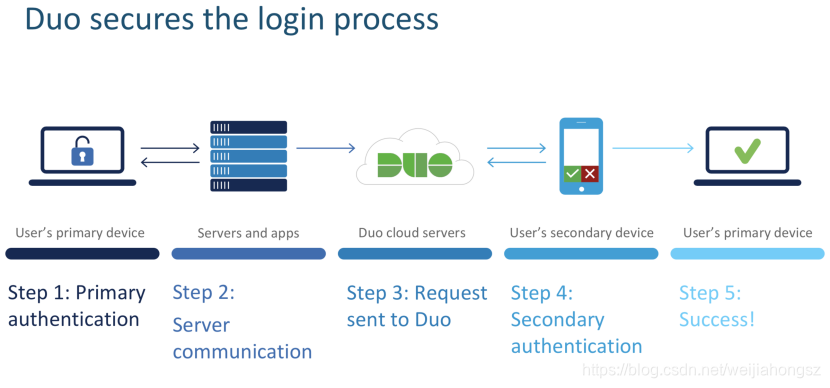
多因素认证是Duo平台的基础功能,旨在解决单一密码认证的安全漏洞,通过结合“你知道的(密码)、你拥有的(设备)、你是谁的(生物特征)”等多种因素,提升身份验证的安全性。
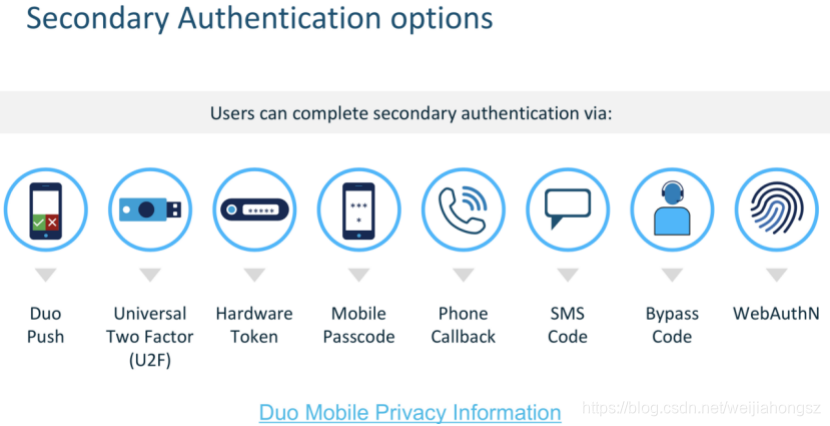
- 多样化认证方式:支持推送通知、硬件令牌(YubiKey等FIDO2设备)、短信验证码、TOTP动态口令、生物识别(指纹/面部识别)、电话认证等多种方式,满足不同用户场景需求。其中推送通知是最常用的方式,用户只需在Duo客户端点击“批准”即可完成认证,无需输入验证码;硬件令牌适合高安全需求场景,离线可用且抗钓鱼能力强。
- 自适应MFA策略:基于用户上下文动态调整认证强度,上下文因素包括用户角色、设备健康状态、登录位置、网络环境、时间窗口、威胁情报等。例如:企业内部IP范围内的已注册健康设备登录可跳过MFA;外部网络的新设备登录需进行MFA+设备注册;异常时间(如凌晨2点)登录需额外生物识别认证;凭证泄露的用户需强制重置密码并重新认证。
- 无密码认证解决方案:支持FIDO2/WebAuthn标准,用户可通过生物识别或硬件令牌直接登录,无需输入密码,彻底消除密码泄露风险。该功能兼容主流浏览器(Chrome、Firefox、Safari等)与设备(Windows Hello、苹果Touch ID/Face ID、安卓生物识别等),同时支持企业级部署与管理。
- 跨平台与跨应用支持:覆盖Web应用、移动应用、桌面应用、VPN、云服务等多种场景,支持SAML 2.0、OAuth 2.0、OpenID Connect等标准协议,可与Azure AD、Okta、Active Directory等主流身份系统无缝集成。此外,提供SDK与API供开发者嵌入自定义应用,实现统一认证体验。
- 用户体验优化:支持“记住设备”功能,用户在信任设备上登录后,一段时间内无需重复认证;提供多语言界面与本地化支持,适配全球用户需求;针对残障用户提供辅助功能,如屏幕阅读器支持、大字体模式等。
2. 零信任网络访问(ZTNA)模块
ZTNA模块基于软件定义边界(SDP)技术,实现“应用级访问控制”,替代传统VPN的网络级访问,仅允许授权用户与健康设备访问特定应用,隐藏内部网络结构,降低攻击面。
- 软件定义边界(SDP)架构:由控制器(Controller)、网关(Gateway)与客户端(Client)三部分组成。控制器负责身份验证与策略决策;网关作为应用访问的入口,隐藏应用地址与端口;客户端安装在用户设备上,与控制器建立安全连接并获取访问权限。外部攻击者无法直接发现或访问内部应用,必须通过SDP的严格验证。
- 自适应访问策略:结合用户身份、设备健康、威胁状态等因素,动态调整应用访问权限。例如:仅允许已注册且健康的设备访问CRM系统;财务部门用户可访问财务应用,普通员工则无法访问;设备存在安全漏洞时,自动限制其访问敏感应用。
- 应用覆盖范围:支持内部Web应用、非Web应用(如SSH、RDP、数据库)、SaaS应用(如Office 365、Salesforce)等多种类型。对于内部应用,无需修改应用代码即可实现ZTNA保护;对于SaaS应用,通过身份提供商(IdP)集成实现访问控制。
- 远程访问优化:采用全球分布式网关节点,用户可就近连接网关,降低延迟;支持带宽优化与流量压缩,提升远程访问体验;提供离线访问模式,允许用户在无网络环境下访问已授权的本地资源。
- 与现有网络集成:可与传统VPN、SD-WAN、防火墙等设备配合使用,实现平滑迁移;支持与企业现有身份系统、SIEM工具集成,统一管理访问日志与威胁事件。
3. 身份威胁检测与响应(ITDR)模块
ITDR模块聚焦于身份领域的威胁检测与处置,通过整合行为分析、威胁情报与自动化响应,帮助企业快速识别并缓解身份相关攻击,如凭证盗用、会话劫持、特权提升等。
- 异常行为检测:基于机器学习模型分析用户登录行为,识别异常模式,如异常登录位置(从常用城市切换到陌生国家)、异常登录时间(非工作时间)、异常设备(新设备或未注册设备)、异常访问频率(短时间内多次登录失败)等。系统会对异常行为进行评分,超过阈值则触发告警或响应。
- 凭证泄露检测:定期扫描暗网、公共数据泄露源与思科Talos威胁情报库,检测企业用户的用户名与密码组合是否被泄露。一旦发现泄露,立即通知管理员,并强制用户重置密码、进行MFA认证或暂时锁定账户,防止攻击者利用泄露凭证登录。
- 会话监控与管理:实时监控用户会话状态,记录会话详情(如登录时间、设备、应用、操作行为等)。管理员可查看活跃会话列表,对可疑会话进行终止、隔离或审计;支持会话超时自动注销,防止未授权访问。
- 威胁情报整合:集成思科Talos全球威胁情报,包括恶意IP地址、域名、恶意软件特征等。当用户从恶意IP登录或访问被感染的设备时,系统会立即触发防护措施,如阻止登录、强制MFA或隔离设备。
- 自动化响应机制:支持与SOAR工具集成,实现威胁事件的自动化处置。例如:检测到凭证泄露时,自动发送密码重置通知;发现异常登录时,自动终止会话并锁定账户;设备被感染时,自动限制其访问敏感应用。
4. 统一端点管理与安全(UEM)模块
UEM模块负责企业及BYOD设备的全生命周期管理,确保设备符合安全标准,同时平衡用户隐私与企业安全需求。
- 设备注册与管理:支持多种注册方式,如自助注册、管理员批量注册、MDM自动注册等。支持Windows、macOS、iOS、Android等主流操作系统,以及Chrome OS、Linux等小众系统。管理员可查看设备列表,获取设备详情(如型号、操作系统版本、电池状态等),并进行远程锁定、擦除、重启等操作。
- 设备健康检查:实时检查设备安全状态,包括操作系统是否更新到最新版本、是否安装指定杀毒软件且病毒库最新、设备是否被越狱/root、是否启用磁盘加密、是否存在恶意软件等。设备健康状态与访问权限挂钩,不符合要求的设备将无法访问企业应用,直到修复问题。
- 端点安全策略:支持应用白名单/黑名单(限制设备安装或运行特定应用)、数据加密(强制设备启用全盘加密)、网络安全(限制设备连接不安全Wi-Fi)、屏幕锁定(强制设置密码或生物识别解锁)等策略。管理员可根据设备类型、用户角色或部门配置不同策略。
- 移动设备管理(MDM)与移动应用管理(MAM):MDM负责管理设备整体设置,如Wi-Fi配置、邮件账户、VPN设置等;MAM负责管理企业应用,如应用分发、更新、卸载、数据隔离等。对于BYOD设备,支持“工作空间”隔离,将企业数据与个人数据分开管理,保护用户隐私。
- 与身份系统联动:设备健康状态作为身份验证与访问控制的重要因素,例如:只有健康设备才能通过MFA认证,才能访问ZTNA保护的应用。管理员可在统一控制台查看设备与用户的关联关系,实现身份与设备的一体化管理。
5. 身份治理与管理(IGA)模块
IGA模块帮助企业实现身份生命周期的自动化管理,确保用户权限与角色匹配,遵循最小权限原则,满足合规性要求。
- 用户生命周期管理:与HR系统集成,实现用户从入职到离职的自动化流程。入职时自动创建用户账户、分配角色与权限;调岗时自动更新权限;离职时自动注销账户、回收权限,防止幽灵账户存在。
- 权限管理:支持基于角色的访问控制(RBAC)与基于属性的访问控制(ABAC)。RBAC根据用户角色分配权限,如管理员、普通员工、财务人员等;ABAC根据用户属性(如部门、职位、地理位置)动态调整权限。管理员可查看用户权限列表,发现并回收过度授权的权限。
- 访问审核与合规性:自动生成访问审计报表,记录用户权限变更、登录行为、应用访问等详情,支持SOX、GDPR、PCI DSS、HIPAA等多种合规标准。管理员可自定义报表模板,定期导出报表用于内部审计或外部合规检查。
- 角色与权限分析:通过机器学习分析用户权限与实际使用情况,识别过度授权、权限闲置等问题。例如:某用户拥有财务系统的编辑权限,但从未使用过,系统会建议回收该权限;某用户同时拥有多个敏感角色,系统会提醒管理员进行风险评估。
6. 管理与分析控制台
统一控制台是Duo平台的操作中心,提供可视化管理与分析能力,帮助管理员高效配置策略、监控安全状态、处理威胁事件。
- 实时仪表盘:展示核心安全指标,如登录成功率、MFA使用率、威胁事件数量、设备健康率等。仪表盘支持自定义,管理员可添加或移除指标,调整显示布局。
- 策略配置中心:集中管理所有安全策略,包括MFA策略、ZTNA策略、ITDR策略、UEM策略等。策略配置采用可视化界面,管理员可通过拖拽或表单设置规则,无需编写代码。
- 日志与审计系统:存储所有访问日志、威胁事件日志、设备管理日志等,支持按时间、用户、设备、应用等维度筛选查询。日志可导出为CSV、JSON等格式,或通过API集成到SIEM工具(如Splunk、Elasticsearch)进行进一步分析。
- 报表生成工具:提供多种预设报表,如MFA使用报表、威胁事件报表、合规性报表、设备健康报表等。管理员可自定义报表参数,设置自动发送报表到指定邮箱。
- API与集成能力:提供丰富的REST API,支持与第三方系统集成,如身份系统、SIEM工具、SOAR平台、云服务等。此外,Duo平台还提供预构建的集成插件,如Azure AD、Okta、Active Directory、Salesforce、Office 365等,简化集成流程。
三、技术特点与优势
- 统一平台架构:所有功能模块集成在一个平台上,避免多个工具的碎片化管理,降低学习成本与运维复杂度。用户只需一个Duo客户端即可使用所有功能,管理员通过统一控制台实现集中化管理。
- 自适应安全机制:基于上下文动态调整安全策略,平衡安全性与用户体验。例如:信任环境下简化认证流程,陌生环境下增强防护措施,既保证安全又不影响用户效率。
- 高可用性与可靠性:采用分布式云原生架构,全球多个数据中心部署,支持自动故障转移与负载均衡,确保平台99.99%的可用性。数据采用加密存储与多副本备份,防止数据丢失或泄露。
- 开放与兼容:支持主流标准协议(SAML、OAuth、OpenID Connect、FIDO2等),与数百种第三方系统集成,避免厂商锁定。同时,提供SDK与API供开发者自定义集成,满足企业个性化需求。
- 合规性支持:符合多种全球合规标准,如GDPR、PCI DSS、HIPAA、SOX、FedRAMP等。平台提供详细的审计日志与合规报表,帮助企业快速通过合规检查。
- 易用性设计:用户端采用简洁直观的界面,认证流程简单快捷;管理员端提供可视化配置工具,无需专业安全知识即可完成策略设置。此外,Duo提供丰富的文档与培训资源,帮助用户快速上手。
四、典型应用场景
- 远程办公安全:使用ZTNA替代传统VPN,实现应用级访问控制,隐藏内部网络结构,防止VPN漏洞被利用。同时,结合MFA与设备健康检查,确保只有授权用户与健康设备才能访问企业应用,提升远程办公安全性。
- BYOD环境管理:通过UEM模块管理员工个人设备,实现设备注册、健康检查、数据隔离等功能。结合MFA与ZTNA,确保个人设备访问企业应用时的安全性,同时保护用户隐私。
- 云应用访问控制:对SaaS应用(如Office 365、Salesforce)实施MFA与ZTNA保护,防止未授权访问。通过IGA模块管理用户权限,确保最小权限原则,避免过度授权导致的数据泄露。
- 合规性满足:针对金融、医疗等行业的合规要求,使用Duo平台的MFA、ITDR、日志审计等功能,满足PCI DSS、HIPAA等标准的身份安全与访问控制要求,快速通过合规检查。
- 供应链安全:对合作伙伴、供应商等外部用户实施ZTNA访问控制,仅允许其访问指定的应用资源,隐藏内部网络。同时,通过MFA与设备健康检查,确保外部用户的身份与设备安全,降低供应链攻击风险。
- 身份威胁响应:利用ITDR模块实时检测凭证泄露、异常登录等威胁事件,通过自动化响应机制快速处置,如强制密码重置、终止会话、锁定账户等,防止威胁扩散。
总结
思科Duo Security平台是一款功能全面、架构统一的零信任身份安全解决方案,通过整合多因素认证、零信任网络访问、身份威胁检测与响应、统一端点管理等核心模块,为企业提供从身份验证到威胁处置的闭环安全防护。该平台以自适应安全为核心,平衡安全性与用户体验,同时支持开放集成与合规性要求,是企业实现零信任战略的理想选择。无论是远程办公、BYOD环境还是云应用访问,Duo平台都能提供高效、安全的身份与访问管理能力,帮助企业应对数字化转型中的安全挑战。
点击链接,了解更多产品详情:
登录后查看
https://www.cisco.com/c/en/us/services/acquisitions/duo.html" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://www.cisco.com/c/en/us/services/acquisitions/duo.html
















.png)
.png)



