








Forcepoint是一家专注于提供下一代网络安全解决方案的公司,成立于1994年,总部位于美国德克萨斯州的奥斯汀。Forcepoint的产品和服务涵盖了数据丢失预防(DLP)、网络网关安全、防火墙和SASE(安全访问服务边缘)等领域。
DLP
0.00条评价407次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
SAAS付费周期:
SAAS价格区间:
公司介绍:
产品详情
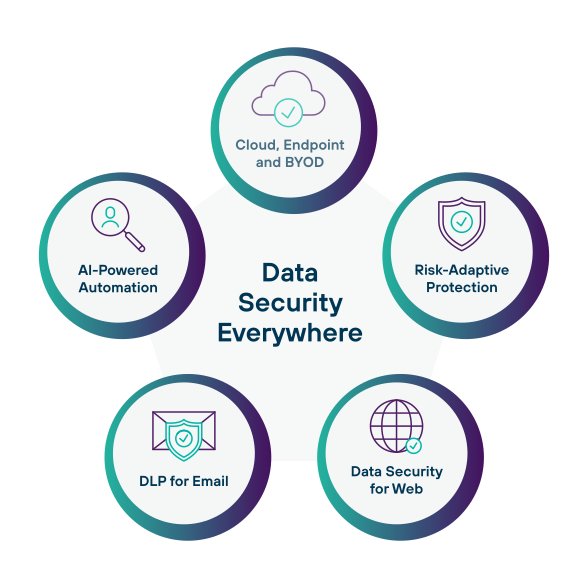
一、 核心设计理念:行为为中心的风险自适应防护
Forcepoint DLP的基石是其“以行为为中心”的安全方法。传统DLP主要关注“什么数据”在“何处”被移动,而Forcepoint在此基础上深度整合了“谁”在“何时”、“何地”以及“如何”操作数据的上下文信息。
- Forcepoint Insider Threat 技术:
- 这是其DLP方案的“大脑”。该技术通过持续收集和分析用户在所有渠道(网络、邮件、云端、端点)上的活动数据,为每个用户建立动态的“行为基线”。当用户的行为显著偏离其正常模式时(例如,在非工作时间大量下载从未访问过的核心数据),系统会将其识别为高风险事件,即使该行为本身未触发任何静态的DLP内容规则。这种基于异常检测的能力,使其能够有效识别出蓄意的内部威胁或已被劫持的账户,实现“于未知处见风险”。
- 统一内容引擎:
- 与许多将网络、邮件、终端DLP作为独立模块的解决方案不同,Forcepoint采用单一、强大的统一内容引擎。该引擎的优势在于:
- 策略一致性:一次定义的数据保护策略,可以无缝实施于网络网关、邮件网关、云端代理和终端代理,确保防护无死角,且避免多策略冲突。
- 上下文关联分析:引擎能够关联来自不同控制点的事件。例如,员工A尝试将敏感文件上传至个人网盘被阻断(网络事件),几分钟后该员工又尝试通过公司邮件将同一文件发出(邮件事件)。系统能自动将这两个事件关联,并将其风险等级提升,而非视为两个独立的低风险事件,从而更准确地揭示潜在的恶意意图。
二、 全方位数据通道的精细化控制
Forcepoint DLP提供对数据流动关键节点的全面覆盖,并为每个通道提供深度检测能力。
- Web Security DLP:
- 集成于Forcepoint的Web安全网关或云服务中,监控所有HTTP/HTTPS流量。其关键技术包括:
- 实时内容分析:对通过Web邮件、社交媒体、论坛、云存储应用等上传的数据进行实时扫描。
- SSL/TLS解密:能够对加密流量进行解密和检查,消除因流量加密带来的安全盲区。
- 云应用控制:深度识别数千种SaaS应用,并可基于具体应用内的操作(如在Salesforce中导出客户列表)制定精细策略。
- Email Security DLP:
- 作为邮件安全网关的核心功能,对SMTP、POP3、IMAP协议进行监控。除了基础的邮件正文和附件扫描外,还能:
- 内部邮件监控:不仅监控出站邮件,也可对组织内部的邮件通信进行策略控制,防止敏感信息在内部不当扩散。
- 加密与权限管理:可与微软Azure Information Protection等产品集成,对包含敏感内容的邮件自动加密,或附加使用权限(如禁止转发、打印)。
- Endpoint DLP:
- 这是防护体系中最接近数据源的一环,提供最细粒度的控制。其功能远超简单的端口管理:
- 数据上下文感知:代理能感知数据在终端上的“状态”。例如,可以定义策略:“标为‘机密’的文档,禁止被复制到非加密的U盘,但允许复制到经过企业认证的加密U盘”。
- 应用程序控制:不仅可阻断应用程序运行,更能控制应用程序对特定数据的操作。例如,允许使用Excel,但禁止将包含员工薪资信息的Excel表格通过微信桌面版发送。
- 内容保持力控制:对复制/剪切板操作进行监控,可阻止敏感内容从受保护的应用程序(如公司CRM)粘贴到不受信任的应用程序(如个人网页邮箱)。
- 打印控制与水印:可控制打印权限,并在打印输出上添加包含用户、日期、时间信息的水印,有效震慑和追溯通过拍照进行的物理泄露。
- Cloud Security DLP:
- 通过Forcepoint CASB解决方案实现,保护存储在SaaS应用(如Office 365, Salesforce, Box)和IaaS平台(如AWS S3)中的静态数据,并监控云应用内的数据流转活动(如共享、下载)。
三、 智能数据发现与分类分级
有效的防护始于对数据的清晰认知。Forcepoint DLP提供强大的数据发现和分类工具。
- 自动化的数据发现:可以扫描文件服务器、SharePoint、数据库、云端存储等,发现其中存储的敏感数据。扫描过程使用精确数据匹配、指纹技术、正则表达式和内置的合规性模板(如GDPR, PCI DSS, HIPAA)。
- 灵活的分类体系:支持基于内容、上下文以及用户手动标记的分类方式。其分类结果可以作为DLP策略的基础,实现更精准的防护。
- 数据流可视化和风险评估:提供仪表盘,直观展示敏感数据的存储位置、访问趋势以及高风险的数据流动,帮助安全团队优先处理最严峻的威胁。
四、 梯度化响应与集中化运营
Forcepoint强调响应措施的智能与适度,避免因“一刀切”的阻断而影响业务。
- 梯度化响应措施:提供监控、向用户弹出警告(可教育用户)、要求用户填写业务理由、发送管理员告警、需审批员人工审批、直至最终阻断等多种响应选项。这种“教练式”而非“警察式”的干预,更能被用户接受,有助于培养安全文化。
- 集中管理平台:所有DLP事件、策略、报表均通过统一的Forcepoint Security Manager进行管理。平台提供强大的工作流引擎,支持自定义事件升级和工单分配流程,确保安全事件得到及时处理。
- 风险自适应与自动化:通过与Forcepoint行为分析沙箱和威胁情报的集成,系统可以动态调整风险评分。例如,当检测到某个终端已感染恶意软件时,可以自动触发更严格的DLP策略,暂时限制该终端的所有数据外发活动。
五、 技术架构总结与核心价值
Forcepoint DLP解决方案的核心价值体现在其一体化、智能化和自适应的技术架构上。
- 一体化:通过统一的内容引擎和管理平台,消除了传统多点防护带来的策略不一致和运维复杂性问题。
- 智能化:将静态的内容检测与动态的用户行为分析相结合,显著提升了对高级内部威胁和定向攻击的检测准确率,降低了误报。
- 自适应:能够根据实时的风险上下文(如用户行为异常、终端受损)自动调整安全策略,使防护体系从静态的、被动的规则执行,转变为动态的、主动的风险响应。
总结:
Forcepoint的DLP功能代表了这个领域向下一代演进的方向。它不再仅仅是一个“数据泄露防护”工具,而是演进为一个“数据安全治理”平台。其强大之处在于将深度内容检测、全通道控制、智能行为分析与集中化运营融为一体,构建了一个能够理解“数据”、“上下文”和“用户意图”的协同防御体系。这种以行为分析为驱动、风险自适应的设计理念,使其在应对日益复杂的内部威胁和确保企业核心数字资产安全方面,提供了更为深刻和有效的防护能力。成功部署该方案的关键,在于对企业业务流和数据流的深入理解,以及基于风险视角的策略调优。

点击链接,了解更多产品详情:
登录后查看
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
72
兼容性
0
76
稳定性
0
76
易用性
0
74
性能
0
72
市场占有率
0
66
功能
0
76
扩展性
0
74
美观度
0
70
技术服务
0
70
性价比
0
70
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论