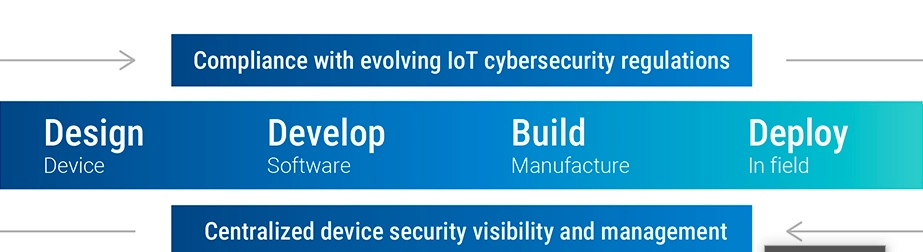
Mocana软件产品是一款面向企业级物联网(IoT)设备的全生命周期安全管理平台,核心目标是解决IoT设备身份认证、数据传输安全、设备生命周期管控、威胁检测与响应等关键安全问题,帮助企业构建从设备端到云端的端到端安全体系。该产品并非单一工具,而是融合设备身份管理、安全通信、生命周期管理、威胁防御与统一管控的综合性平台,覆盖IoT设备从出厂、部署、运行到退役的全流程安全需求。
一、核心定位与整体架构
Mocana软件产品的核心理念是“轻量化、全链路、企业级”。与传统IT安全产品不同,它针对IoT设备资源受限、协议多样、数量庞大的特点进行深度优化,同时满足企业级场景下的合规性、可扩展性与管控需求。
- 轻量化:针对嵌入式设备、低功耗传感器等资源受限终端,提供体积小、性能消耗低的安全SDK,确保安全功能不影响设备正常运行。
- 全链路:覆盖设备身份生成、安全连接、数据加密、威胁检测、生命周期管理等全链路安全能力,实现从设备端到云端的端到端防护。
- 企业级:支持百万级设备接入、多租户管理、角色权限控制与合规性报表生成,满足金融、工业、医疗等行业对安全的严格要求。
平台的逻辑架构分为以下五层:
- 设备端安全层:包含轻量级安全SDK、身份标识模块、加密引擎与异常检测代理,部署在IoT终端设备上。
- 安全连接层:负责设备与云端/边缘节点之间的加密通信,支持多种IoT协议的安全封装。
- 核心安全服务层:提供身份管理、密钥管理、威胁检测、生命周期管理等核心安全服务。
- 统一管控层:包含可视化控制台、多租户管理、权限控制与报表生成模块,是企业管理员的操作入口。
- 集成与扩展层:通过API接口与企业现有IT系统(如SIEM、CMDB)集成,支持第三方安全工具接入。
二、核心功能模块详解
1. 设备身份管理模块
该模块是IoT安全的基础,负责为每台设备分配唯一、可信的身份标识,并确保身份的合法性与不可篡改性。
- 身份标识生成:支持X.509证书、预共享密钥(PSK)、设备唯一标识符(UUID)等多种身份标识类型。针对嵌入式设备,提供离线身份生成功能,设备无需联网即可获取身份;针对边缘网关,支持批量导入身份信息或通过API同步现有身份系统。
- 身份认证机制:实现双向TLS(mTLS)、PSK认证、基于令牌的认证等多种方式。支持MQTT over TLS、CoAP over DTLS、OPC UA TLS等协议的身份认证,确保设备与服务器之间的身份互信。
- 身份生命周期管理:覆盖身份注册、激活、更新、吊销与销毁全流程。支持证书自动轮换(可配置轮换周期)、密钥更新、身份吊销后的设备隔离等功能,防止身份被盗用或滥用。
- 多设备类型支持:适配嵌入式设备(如ARM Cortex-M系列MCU)、边缘网关(如Linux/Android网关)、工业控制器(如PLC、DCS)、智能终端(如POS机、医疗设备)等多种IoT设备类型,提供针对性的身份管理方案。
2. 安全通信与数据保护模块
该模块负责保障设备与设备、设备与云端之间的数据传输安全,以及设备本地数据的存储安全。
- 端到端加密:支持传输层加密(TLS 1.2/1.3、DTLS 1.2)与应用层加密(AES-256、RSA-2048/SHA-256)。数据从设备采集端开始加密,传输过程中保持加密状态,直到云端解密,确保数据机密性。
- 数据完整性校验:使用哈希算法(SHA-256、HMAC)对传输数据进行校验,防止数据被篡改。支持对MQTT消息、CoAP请求、固件更新包等数据的完整性验证。
- 密钥管理:提供密钥生成、存储、轮换、销毁的全生命周期管理。支持硬件安全模块(HSM)、安全元件(SE)、软件加密存储等多种密钥存储方式,确保密钥不泄露。
- 协议安全支持:适配多种IoT协议的安全需求,包括MQTT、CoAP、HTTP/HTTPS、Modbus TLS、OPC UA TLS、CAN bus安全等。针对工业协议,提供专用的安全插件,确保传统工业设备的安全接入。
- 边缘数据加密:支持边缘节点对本地数据的加密存储与处理,减少云端传输压力的同时保障边缘数据安全。
3. 设备生命周期管理模块
该模块负责IoT设备从出厂到退役的全流程管控,确保设备在各个阶段的安全状态。
- 设备注册:支持自动注册(通过预植入身份标识)、手动注册(管理员录入设备信息)、批量注册(通过CSV文件或API导入设备列表)三种方式。注册过程中验证设备身份的合法性,防止非法设备接入。
- 设备激活:提供预共享密钥激活、证书激活、二维码激活等方式。激活后设备获取正式身份与安全配置,可正常接入平台。
- 设备状态监控:实时监控设备在线/离线状态、健康状态(CPU/内存使用率、电池电量)、安全状态(加密是否开启、身份是否有效)。支持设备状态的可视化展示与异常告警。
- 固件OTA安全更新:提供固件包签名、传输加密、完整性校验、断点续传、失败回滚等功能。确保固件更新过程的安全,防止恶意固件植入。支持分批次更新、灰度发布等策略,降低更新风险。
- 设备配置管理:支持远程配置设备参数(如加密算法、连接协议、告警阈值),配置过程加密传输,防止配置被篡改。
- 设备退役:提供安全注销(吊销身份标识、清除设备数据)、物理销毁(远程擦除设备存储)等功能,确保退役设备不泄露敏感信息。
4. 威胁检测与响应模块
该模块负责实时检测IoT设备的安全威胁,并采取相应的响应措施,保障系统安全。
- 异常行为检测:基于机器学习模型与规则引擎,检测设备异常连接(如连接非授权服务器、频繁连接失败)、异常数据传输(如数据量突增、格式异常)、身份盗用(如同一身份同时在多设备使用)等行为。
- 漏洞管理:定期扫描设备固件与软件,匹配CVE漏洞数据库,识别已知漏洞。提供漏洞等级评估、修复建议(如固件更新、配置调整)、修复进度跟踪等功能。
- 实时告警:支持邮件、短信、钉钉、Slack等多种告警方式,针对不同威胁等级(低、中、高、紧急)发送告警通知。告警信息包含威胁类型、影响设备、发生时间、处理建议等内容。
- 自动响应:支持预设响应动作,如远程锁定设备、断开设备连接、隔离设备到安全区域、触发固件更新等。管理员可根据威胁等级配置自动响应策略,减少人工干预时间。
- 日志审计:记录所有安全事件(如身份认证、加密通信、威胁检测、响应动作)的日志,支持日志查询、导出与分析。日志符合合规性要求(如GDPR、HIPAA),可用于事后溯源与审计。
5. 统一管理控制台
该模块是企业管理员的操作中心,提供可视化的设备管理与安全管控能力。
- 可视化仪表盘:展示设备总数、在线率、安全状态(如加密开启率、漏洞修复率)、告警统计(如威胁类型分布、发生频率)等关键指标,帮助管理员快速了解系统安全状况。
- 多租户管理:支持企业级多租户架构,每个租户拥有独立的设备管理空间、资源配额与权限设置。租户之间资源隔离,互不干扰。
- 角色权限管理:基于RBAC(角色基于访问控制)模型,定义不同角色(如超级管理员、安全管理员、运维人员、普通用户)的操作权限。支持自定义角色与权限,确保最小权限原则。
- 报表生成:自动生成安全合规报表(如GDPR、HIPAA合规报告)、设备状态报表(如在线率、固件版本分布)、威胁分析报表(如威胁趋势、影响范围)等。报表支持PDF、Excel等格式导出,用于内部审计与外部合规检查。
- API集成:提供RESTful API接口,支持与企业现有IT系统(如SIEM、CMDB、ITSM)集成,实现安全数据共享与流程自动化。
三、技术特点与优势
- 轻量化设计:设备端SDK体积小(约5KB-10KB),CPU使用率低(<1%),内存占用少(<10KB),适合资源受限的嵌入式设备(如MCU、传感器)。
- 高扩展性:平台采用分布式架构,支持水平扩展,可处理百万级设备的并发接入与数据传输。
- 兼容性强:支持多种IoT协议(MQTT、CoAP、OPC UA等)、设备类型(嵌入式、边缘网关、工业控制器等)、操作系统(Linux、Android、RTOS等),适配不同厂商的IoT设备。
- 合规性保障:符合GDPR、HIPAA、NIST、ISO 27001等国际安全标准,提供合规性报表与日志审计功能,帮助企业满足行业监管要求。
- 低延迟:安全处理(如加密、身份认证)的延迟低于10ms,不影响设备的实时性要求(如工业控制、车联网)。
- 自主可控:企业可自主管理设备身份与密钥,不依赖第三方服务,确保数据与安全的自主控制权。
四、典型应用场景
- 工业物联网(IIoT):为智能制造中的PLC、传感器、机器人设备提供安全防护,防止恶意攻击导致生产中断。例如,某汽车制造企业使用Mocana平台管理车间内的2000台PLC设备,实现设备身份认证、数据加密传输与异常行为检测,降低了工业控制系统被攻击的风险。
- 智能城市:为摄像头、路灯、交通信号灯、智能电表等城市设备提供安全管理,防止数据泄露与设备被篡改。例如,某城市使用Mocana平台管理10万台智能电表,实现电表数据的加密传输与异常用电检测,保障居民用电数据的安全。
- 医疗健康:为监护仪、输液泵、血糖仪等医疗设备提供安全防护,确保患者数据的机密性与设备的可靠性。例如,某医院使用Mocana平台管理500台医疗设备,实现设备身份认证、数据加密存储与漏洞管理,符合HIPAA合规要求。
- 零售行业:为POS机、智能货架、自助收银机等零售设备提供安全管理,防止支付数据泄露与设备被恶意控制。例如,某连锁超市使用Mocana平台管理1000台POS机,实现支付数据的加密传输与异常交易检测,降低了支付欺诈的风险。
- 车联网:为车载设备(如ECU、T-BOX)、充电桩等提供安全防护,防止车辆被远程控制与数据泄露。例如,某汽车厂商使用Mocana平台管理5万辆新能源汽车的车载设备,实现设备身份认证、固件OTA安全更新与异常行为检测,保障车辆行驶安全。
五、总结
Mocana软件产品是一款覆盖IoT设备全生命周期的企业级安全管理平台,通过轻量化的设备端SDK与强大的云端管控能力,解决了IoT设备身份认证、数据安全、威胁防御等核心问题。该产品具有兼容性强、扩展性高、合规性好等特点,适用于工业、医疗、零售、智能城市等多个行业场景,帮助企业构建安全、可靠的IoT系统。
了解更多产品详情,请访问Mocana官方网站:
登录后查看
https://www.mocana.com/solutions" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://www.mocana.com