








Prisma Cloud是唯一在单一平台上以SaaS解决方案形式同时提供云安全态势管理和云工作负载保护功能的供应商。
Prisma Cloud
0.00条评价765次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
Prisma Cloud是Palo Alto Networks推出的统一云原生安全平台,旨在为企业的多云、混合云及云原生环境提供全生命周期的安全保护。该平台整合了云安全态势管理(CSPM)、云工作负载保护平台(CWPP)、云原生应用保护平台(CNAPP)、云数据安全、云基础设施权限管理(CIEM)及威胁检测与响应等核心能力,覆盖从应用开发、部署到运行的各个阶段,帮助企业有效管理云环境中的安全风险、确保合规性并提升安全运营效率。
一、核心定位与整体架构
Prisma Cloud的核心定位是成为企业云原生环境的“单一安全 pane of glass”,通过一体化的平台设计消除云安全工具碎片化问题,降低安全运营复杂度。其设计理念基于云原生环境的特性,强调左移安全、自动化响应及多云统一管理,以适应云环境中动态、分布式、弹性的应用部署模式。
- 统一化:整合多种云安全能力于单一平台,避免企业部署多个独立工具带来的集成成本和运营负担,实现从云资源配置、工作负载保护到数据安全的端到端管理。
- 云原生原生:针对容器、Kubernetes、无服务器等云原生技术栈进行深度优化,提供细粒度的安全控制,而非简单移植传统安全解决方案。
- 全生命周期覆盖:从DevOps流程中的IaC扫描、镜像检查,到部署后的配置合规性监控,再到运行时的威胁检测与响应,覆盖应用整个生命周期的安全需求。
- 多云兼容:支持AWS、Azure、Google Cloud、阿里云、腾讯云等主流公有云,以及OpenStack、VMware等私有云/混合云环境,实现跨云安全策略的统一管理。
Prisma Cloud的逻辑架构分为以下六层:
- 云环境接入层:对接各类云平台(公有云、私有云、混合云)、容器编排系统(Kubernetes、OpenShift)、无服务器平台(AWS Lambda、Azure Functions)及传统虚拟化环境,通过API、Agent等方式采集数据。
- 数据采集与标准化层:收集云资源配置、工作负载行为、网络流量、身份权限等多维度数据,并进行标准化处理,为后续分析提供统一数据格式。
- AI驱动分析引擎层:利用机器学习模型、行为分析算法及威胁情报,对采集的数据进行实时分析,识别配置错误、漏洞、异常行为及已知/未知威胁。
- 策略管理与控制层:提供统一的策略定义界面,支持基于合规标准、行业最佳实践或自定义规则创建安全策略,并通过自动化手段执行策略(如阻止异常操作、修复配置错误)。
- 核心功能模块层:包含CSPM、CWPP、CNAPP、数据安全、CIEM等核心安全能力模块,每个模块基于分析引擎和策略层提供具体的安全服务。
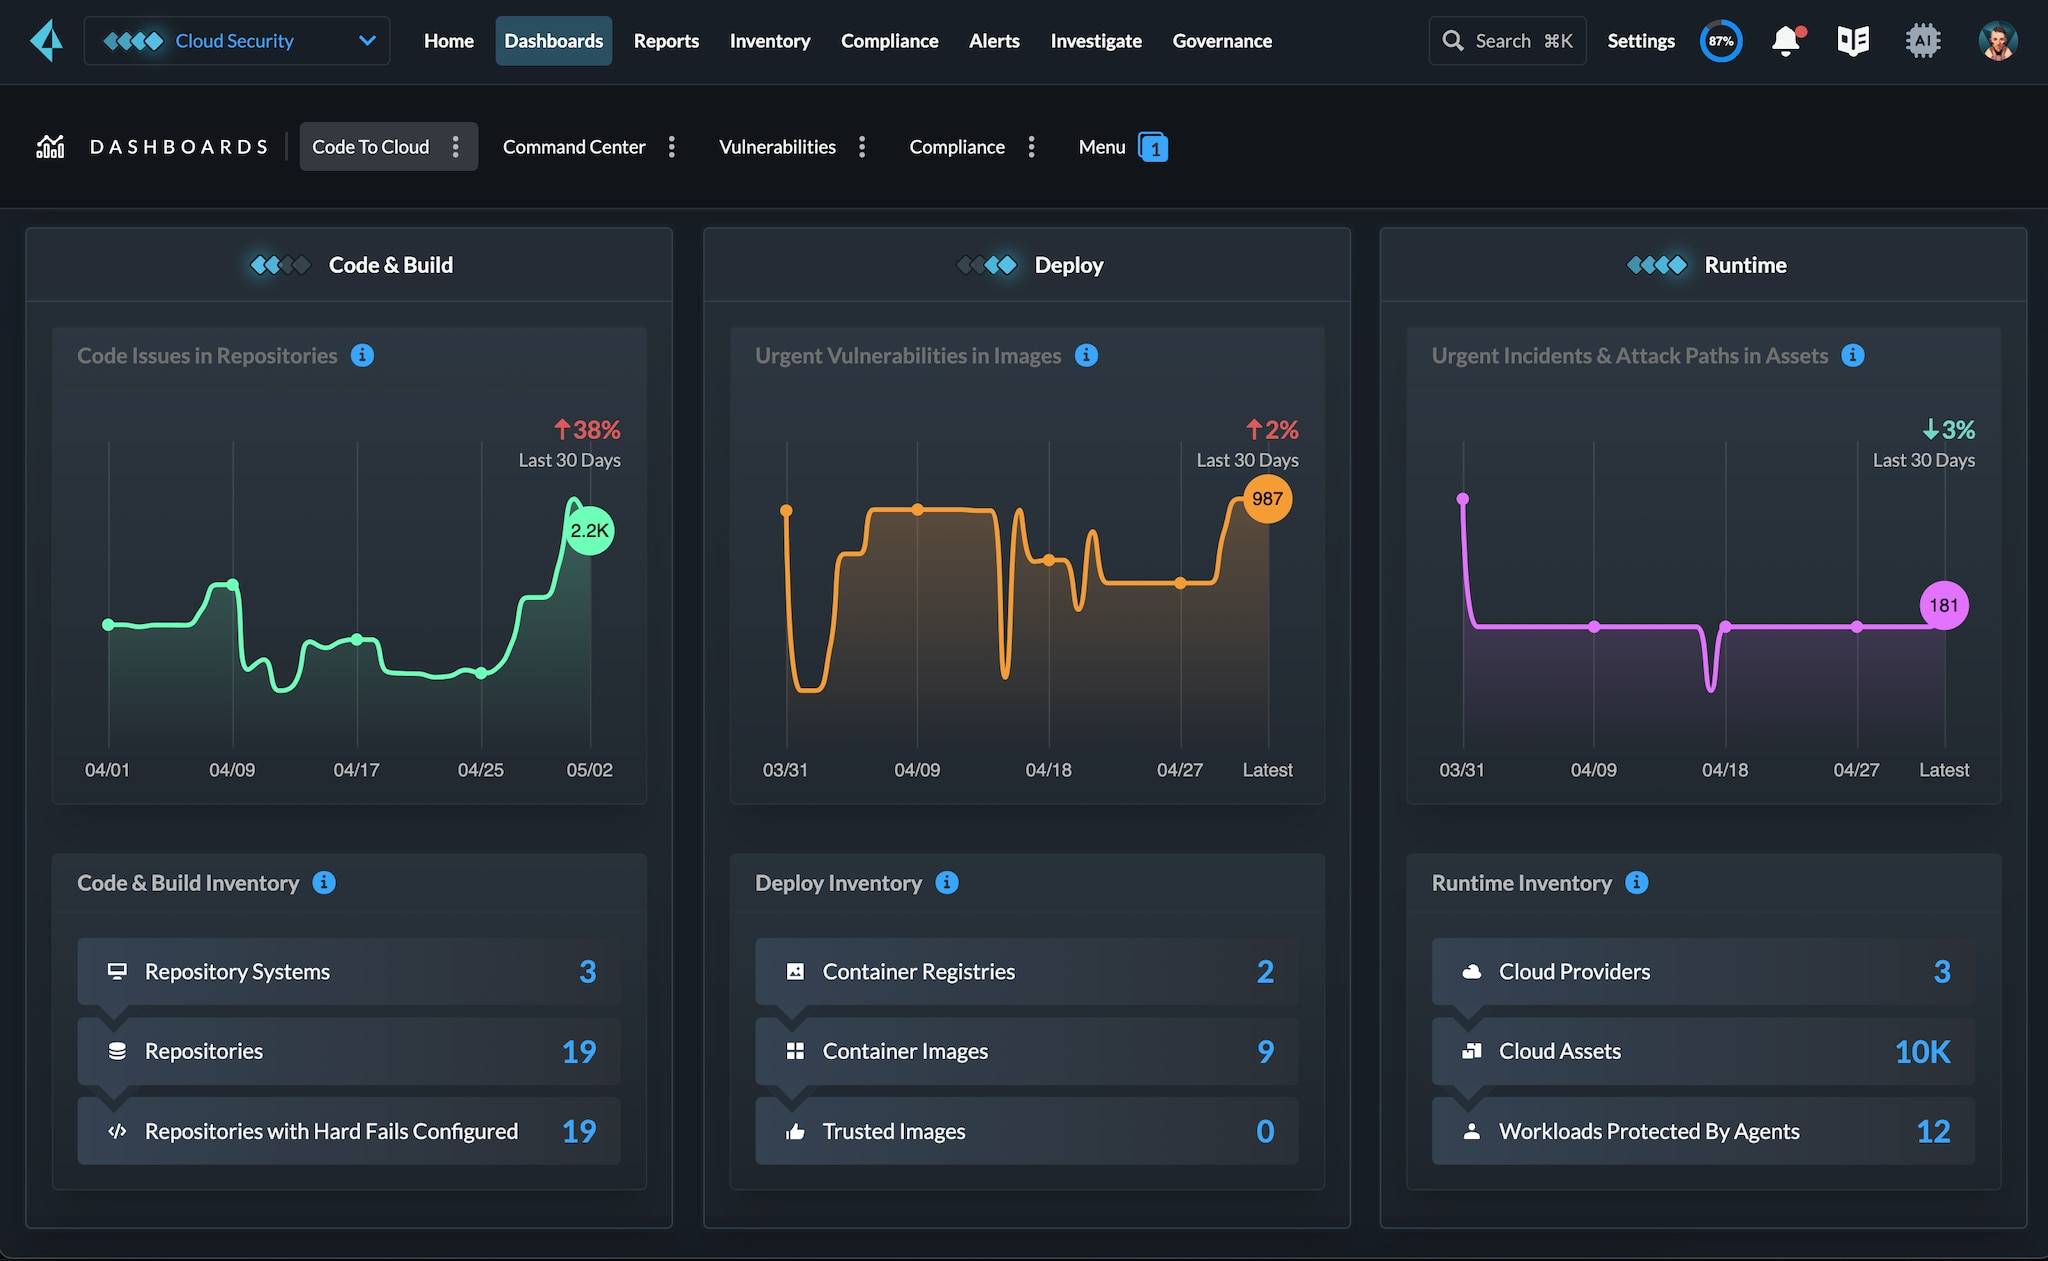
- 可视化与操作层:提供统一的Web控制台,展示云安全态势、合规性状态、威胁告警等信息,并支持用户进行安全操作(如策略调整、响应威胁),同时提供API接口与第三方工具集成。
二、核心功能模块详解
1. 云安全态势管理(CSPM)
CSPM模块专注于云资源配置的安全管理,帮助企业发现并修复云环境中的配置错误,确保云基础设施符合合规标准。
- 多云资源清单管理:自动发现并 inventory 跨云环境中的所有资源(如EC2实例、S3存储桶、Azure VM、Kubernetes集群等),提供资源的完整视图,包括资源类型、配置状态、所属账户及关联关系。
- 配置错误检测:基于预定义的安全规则(如CIS基准、NIST SP 800-53)及自定义规则,检测云资源配置中的安全漏洞,例如:
- S3存储桶未开启服务器端加密或公开访问权限;
- EC2实例使用弱密码或未启用多因素认证(MFA);
- Kubernetes集群允许特权容器运行;
- 云数据库未配置网络访问控制列表(ACL)。
- 合规性管理:支持超过30种全球及行业合规标准,包括GDPR、HIPAA、PCI-DSS、SOC 2、ISO 27001、CIS Benchmarks等。提供自动化合规扫描,生成详细的合规报告,标识不合规项并提供修复建议。例如,针对PCI-DSS标准,模块可检测信用卡数据存储是否加密、访问是否受限等。
- 跨云合规统一视图:为多云环境提供统一的合规性仪表盘,展示各云平台的合规状态、不合规项分布及趋势分析,帮助企业快速了解整体合规情况。
- 配置变更监控:实时监控云资源配置的变更,检测未经授权的配置修改(如存储桶权限开放),并触发告警,防止配置漂移导致的安全风险。
2. 云工作负载保护平台(CWPP)
CWPP模块针对云环境中的工作负载(容器、虚拟机、无服务器函数、裸金属服务器)提供深度安全保护,覆盖从镜像构建到运行时的全生命周期。
- 容器安全:
- 镜像安全:在CI/CD管道中扫描容器镜像,检测其中的CVE漏洞、恶意软件、敏感数据(如API密钥、密码)及配置错误(如使用root用户)。支持Docker、OCI等镜像格式,集成Jenkins、GitLab、GitHub Actions等CI/CD工具。
- 运行时保护:对运行中的容器进行实时监控,检测并阻止异常行为,例如:容器尝试获取主机权限、访问敏感路径(如/etc/shadow)、发起恶意网络连接等。支持Kubernetes、OpenShift、Docker Swarm等容器编排平台。
- Kubernetes集群安全:扫描Kubernetes配置(如Deployment、Pod、Service)中的安全漏洞,检测RBAC权限过度、网络策略缺失、 Secrets 配置不当等问题;监控集群内部流量,识别横向移动攻击。
- 服务器安全:
- 虚拟机/裸金属保护:为AWS EC2、Azure VM、Google Compute Engine及私有云虚拟机提供端点保护,包括漏洞扫描、入侵检测、文件完整性监控(FIM)及恶意软件防护。
- 操作系统加固:基于CIS基准自动加固操作系统配置,例如禁用不必要的服务、设置强密码策略、配置防火墙规则等。
- 无服务器安全:
- 函数代码扫描:在部署前扫描无服务器函数(如AWS Lambda、Azure Functions、Google Cloud Functions)的代码,检测漏洞、敏感数据泄露及配置错误。
- 运行时监控:监控函数的执行行为,检测异常调用(如未授权访问、异常资源消耗)及恶意活动(如数据 exfiltration)。
- 权限管理:检测函数IAM角色的过度权限,建议最小权限配置,防止权限提升攻击。
- 微服务安全:
- 服务网格集成:与Istio、Linkerd等服务网格集成,监控微服务之间的通信,检测异常流量(如未授权的服务调用、高频请求)。
- API安全:检测API端点的安全漏洞(如注入攻击、未授权访问),监控API调用频率及异常请求模式。
3. 云原生应用保护平台(CNAPP)
CNAPP模块是CSPM与CWPP的一体化整合,提供统一的策略管理、关联分析及自动化响应能力,消除工具碎片化带来的安全盲区。
- 统一策略管理:在单一界面中定义跨CSPM和CWPP的安全策略,例如:当检测到S3存储桶公开访问(CSPM)且该存储桶被容器工作负载访问(CWPP)时,触发告警或自动修复。
- 关联分析:将CSPM的配置数据与CWPP的工作负载行为数据进行关联,识别复杂攻击链。例如:配置错误导致的存储桶泄露,被恶意容器利用进行数据窃取。
- 自动化响应编排:支持基于事件触发自动化响应动作,例如:
- 当检测到容器运行时异常时,自动隔离该容器;
- 当发现S3存储桶公开访问时,自动修改存储桶权限;
- 当检测到无服务器函数过度权限时,自动生成最小权限IAM角色建议。
- 统一可视化仪表盘:展示跨CSPM和CWPP的安全态势,包括配置合规性得分、工作负载风险等级、威胁事件分布等,帮助安全团队快速定位高优先级风险。
4. 云数据安全
云数据安全模块专注于保护云环境中的静态、动态及传输中的敏感数据,确保数据的保密性、完整性和可用性。
- 敏感数据发现与分类:自动扫描云存储服务(如S3、Azure Blob、Google Cloud Storage)、数据库(如RDS、Azure SQL、BigQuery)中的数据,识别敏感数据类型(如PII、金融数据、医疗记录),并进行分类标记。支持自定义敏感数据规则(如正则表达式)。
- 数据加密管理:
- 静态数据加密:监控云存储和数据库的加密状态,确保数据在静止时使用合规的加密算法(如AES-256)进行加密,支持自动启用服务器端加密。
- 动态数据加密:对传输中的数据进行加密监控,确保使用TLS 1.2+协议,检测未加密的网络连接。
- 密钥管理:与云厂商的密钥管理服务(如AWS KMS、Azure Key Vault)集成,监控密钥的使用情况,检测密钥泄露或未授权访问。
- 数据访问控制:
- 最小权限原则:检测云用户或工作负载对敏感数据的过度访问权限,建议基于角色的访问控制(RBAC)配置。
- 访问审计:记录对敏感数据的所有访问行为,包括访问者身份、时间、操作类型等,支持审计日志的检索和分析。
- 数据泄露防护(DLP):监控云环境中的数据传输行为,检测敏感数据的未授权导出(如将PII数据上传到公开存储桶、发送到外部邮箱),并触发告警或阻止操作。支持自定义DLP规则。
5. 云基础设施权限管理(CIEM)
CIEM模块专注于云环境中的身份与权限治理,帮助企业消除过度权限、减少权限攻击面。
- 身份权限清单:自动发现跨云环境中的所有身份(用户、角色、服务账户)及对应的权限,提供统一的权限视图。
- 过度权限检测:基于使用情况分析,检测未使用的权限或过度授予的权限(如用户拥有管理员权限但仅执行普通操作),建议权限最小化调整。
- 权限合规性:确保权限配置符合合规标准(如PCI-DSS要求的最小权限原则),生成权限合规报告。
- 跨云身份统一管理:支持对AWS IAM、Azure AD、Google Cloud IAM等跨云身份系统的统一管理,简化身份权限的配置和审计。
- 临时权限管理:支持为用户或服务账户分配临时权限,用于特定任务(如故障排查),任务完成后自动回收权限,减少权限暴露时间。
6. 威胁检测与响应(TDR)
TDR模块利用AI和威胁情报,实时检测云环境中的高级威胁,并提供快速响应能力。
- AI驱动的异常检测:通过机器学习模型学习云环境的正常行为基线,识别异常行为,例如:
- 用户从异常地理位置登录云账户;
- 容器工作负载发起异常网络连接(如连接到已知恶意IP);
- 无服务器函数执行时间突然增加。
- 威胁情报整合:集成Palo Alto Networks的Unit 42威胁情报及第三方情报源,检测已知恶意IP、域名、文件哈希等,识别针对云环境的攻击(如 ransomware、cryptojacking)。
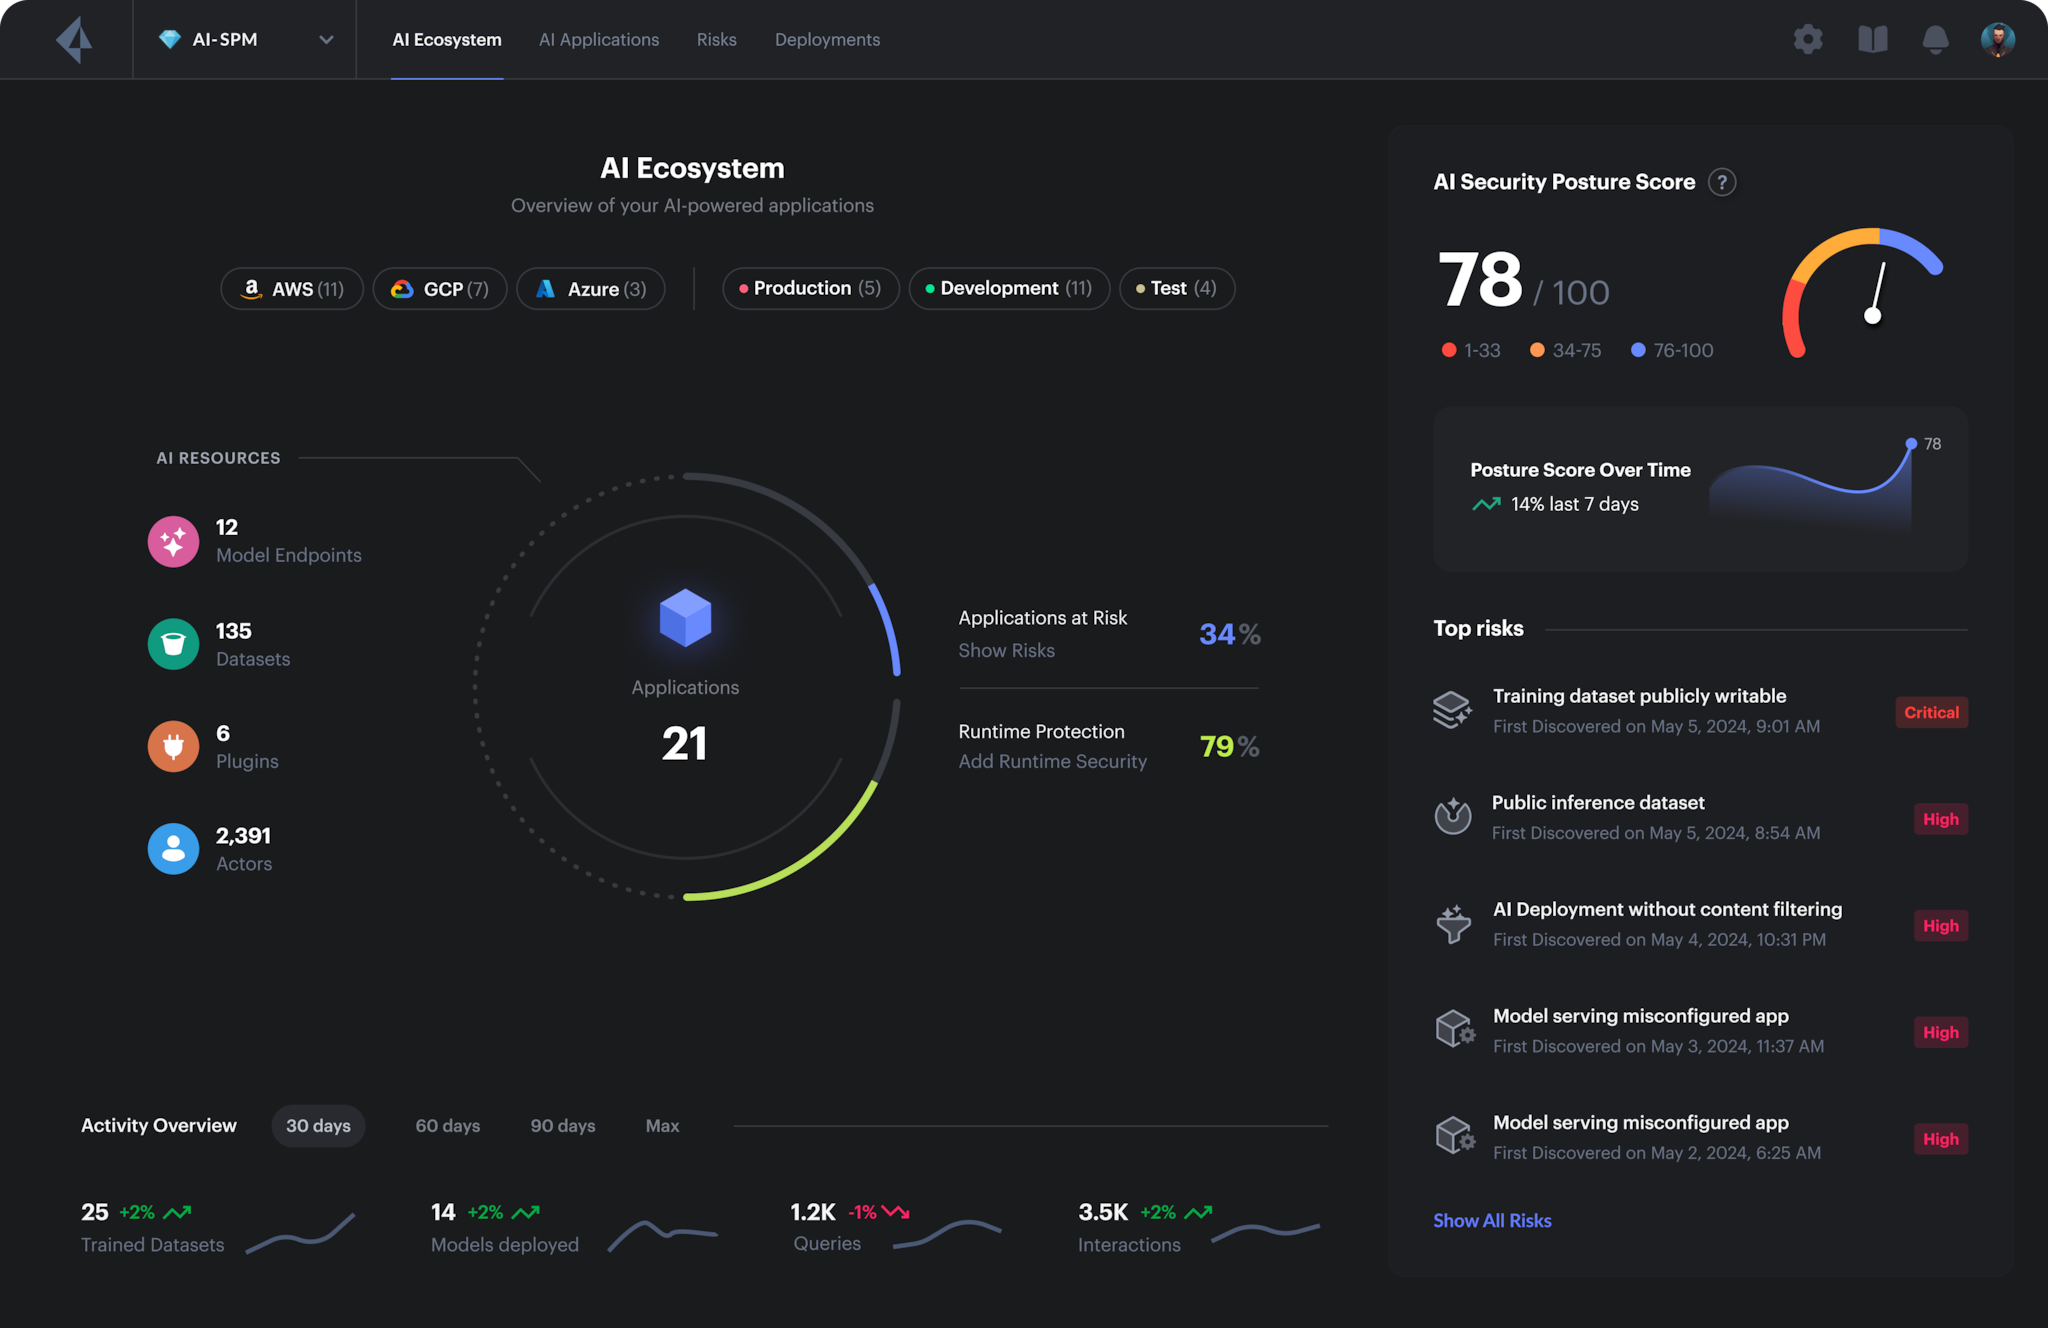
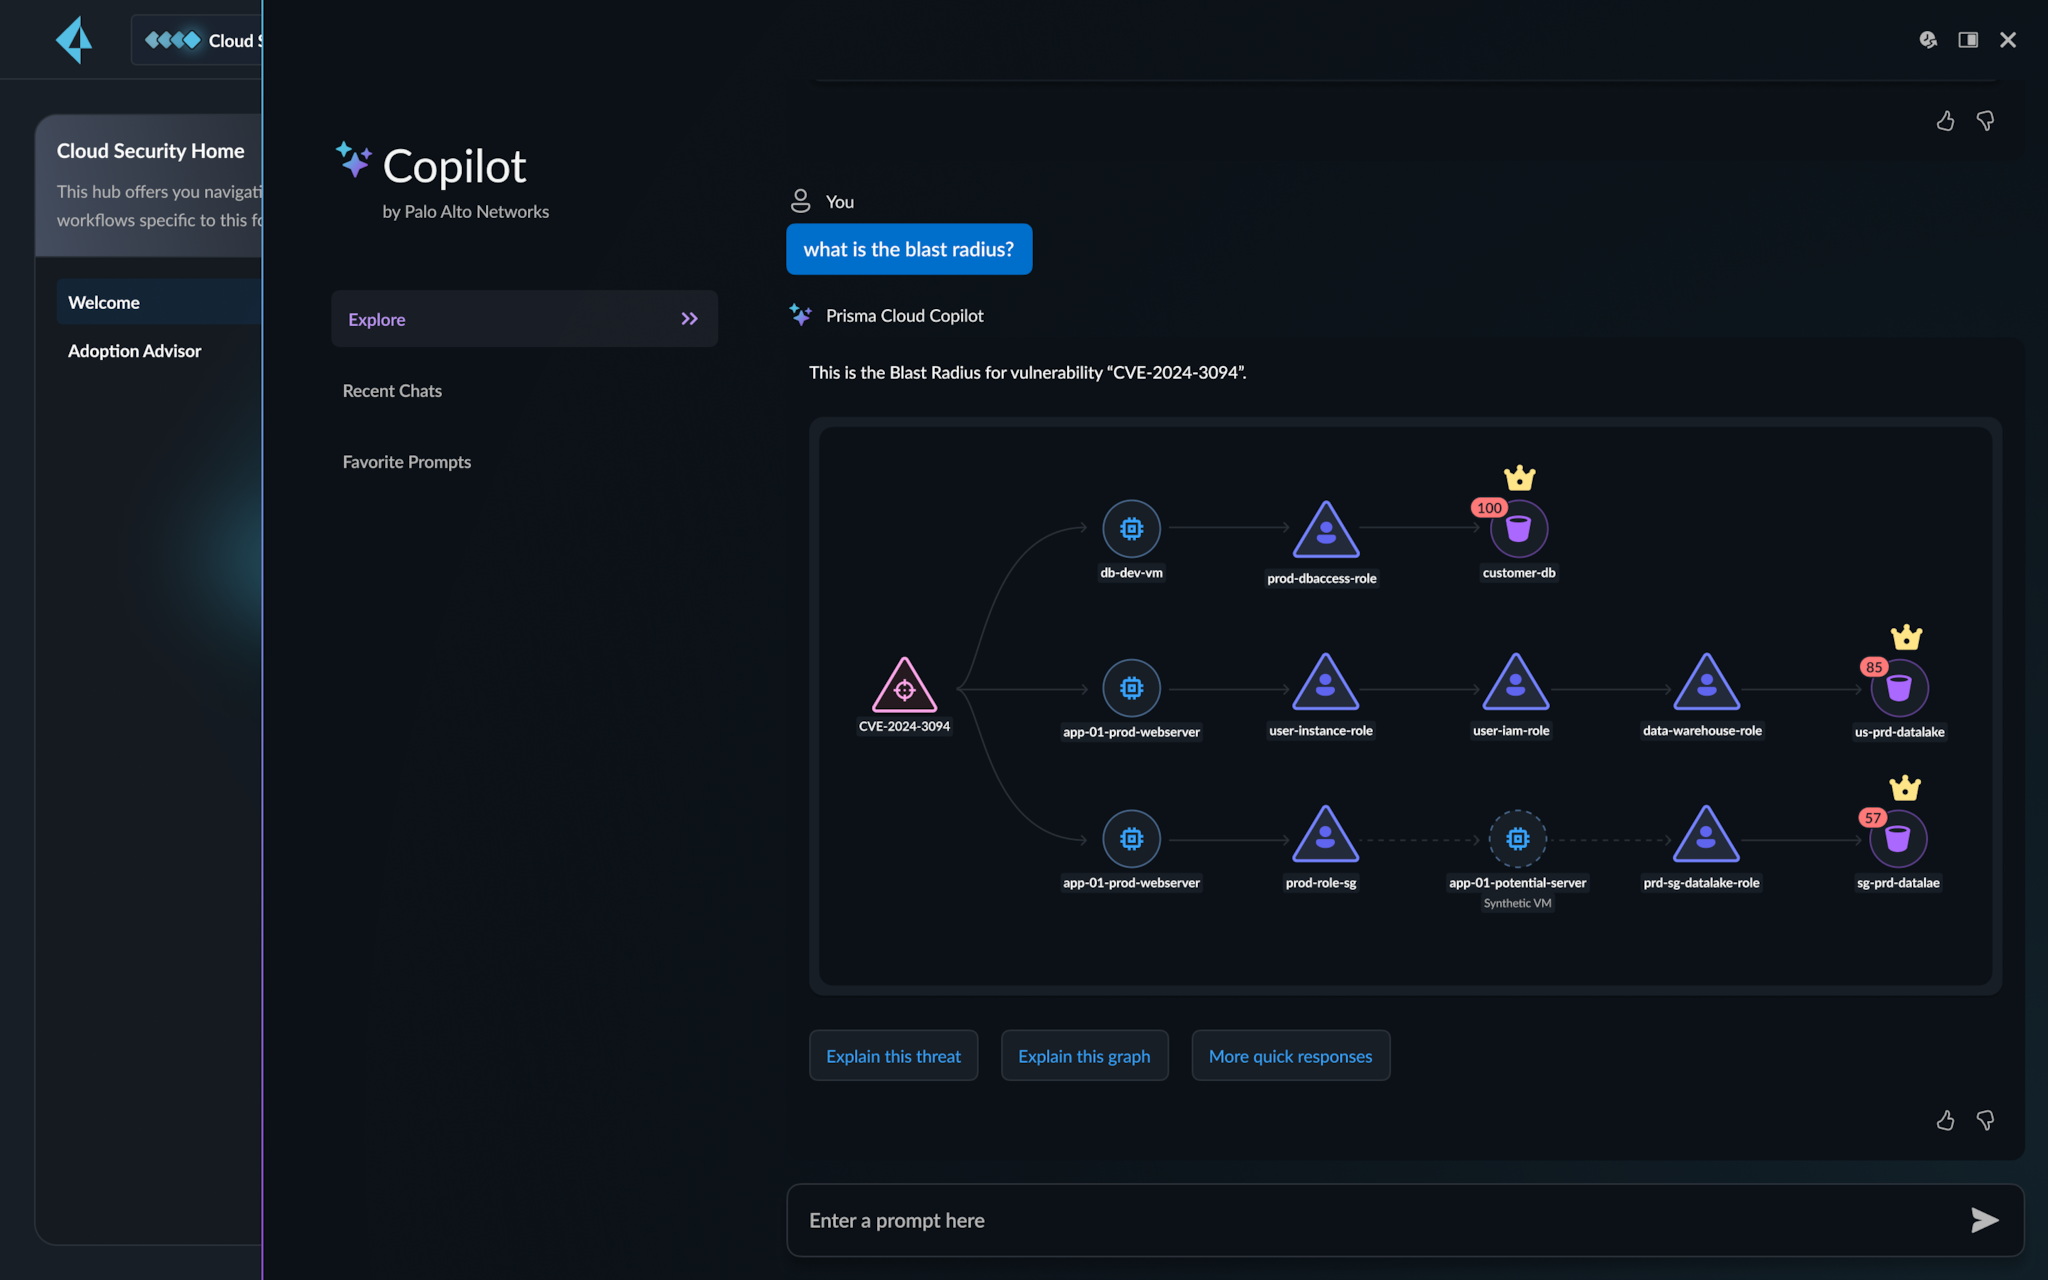
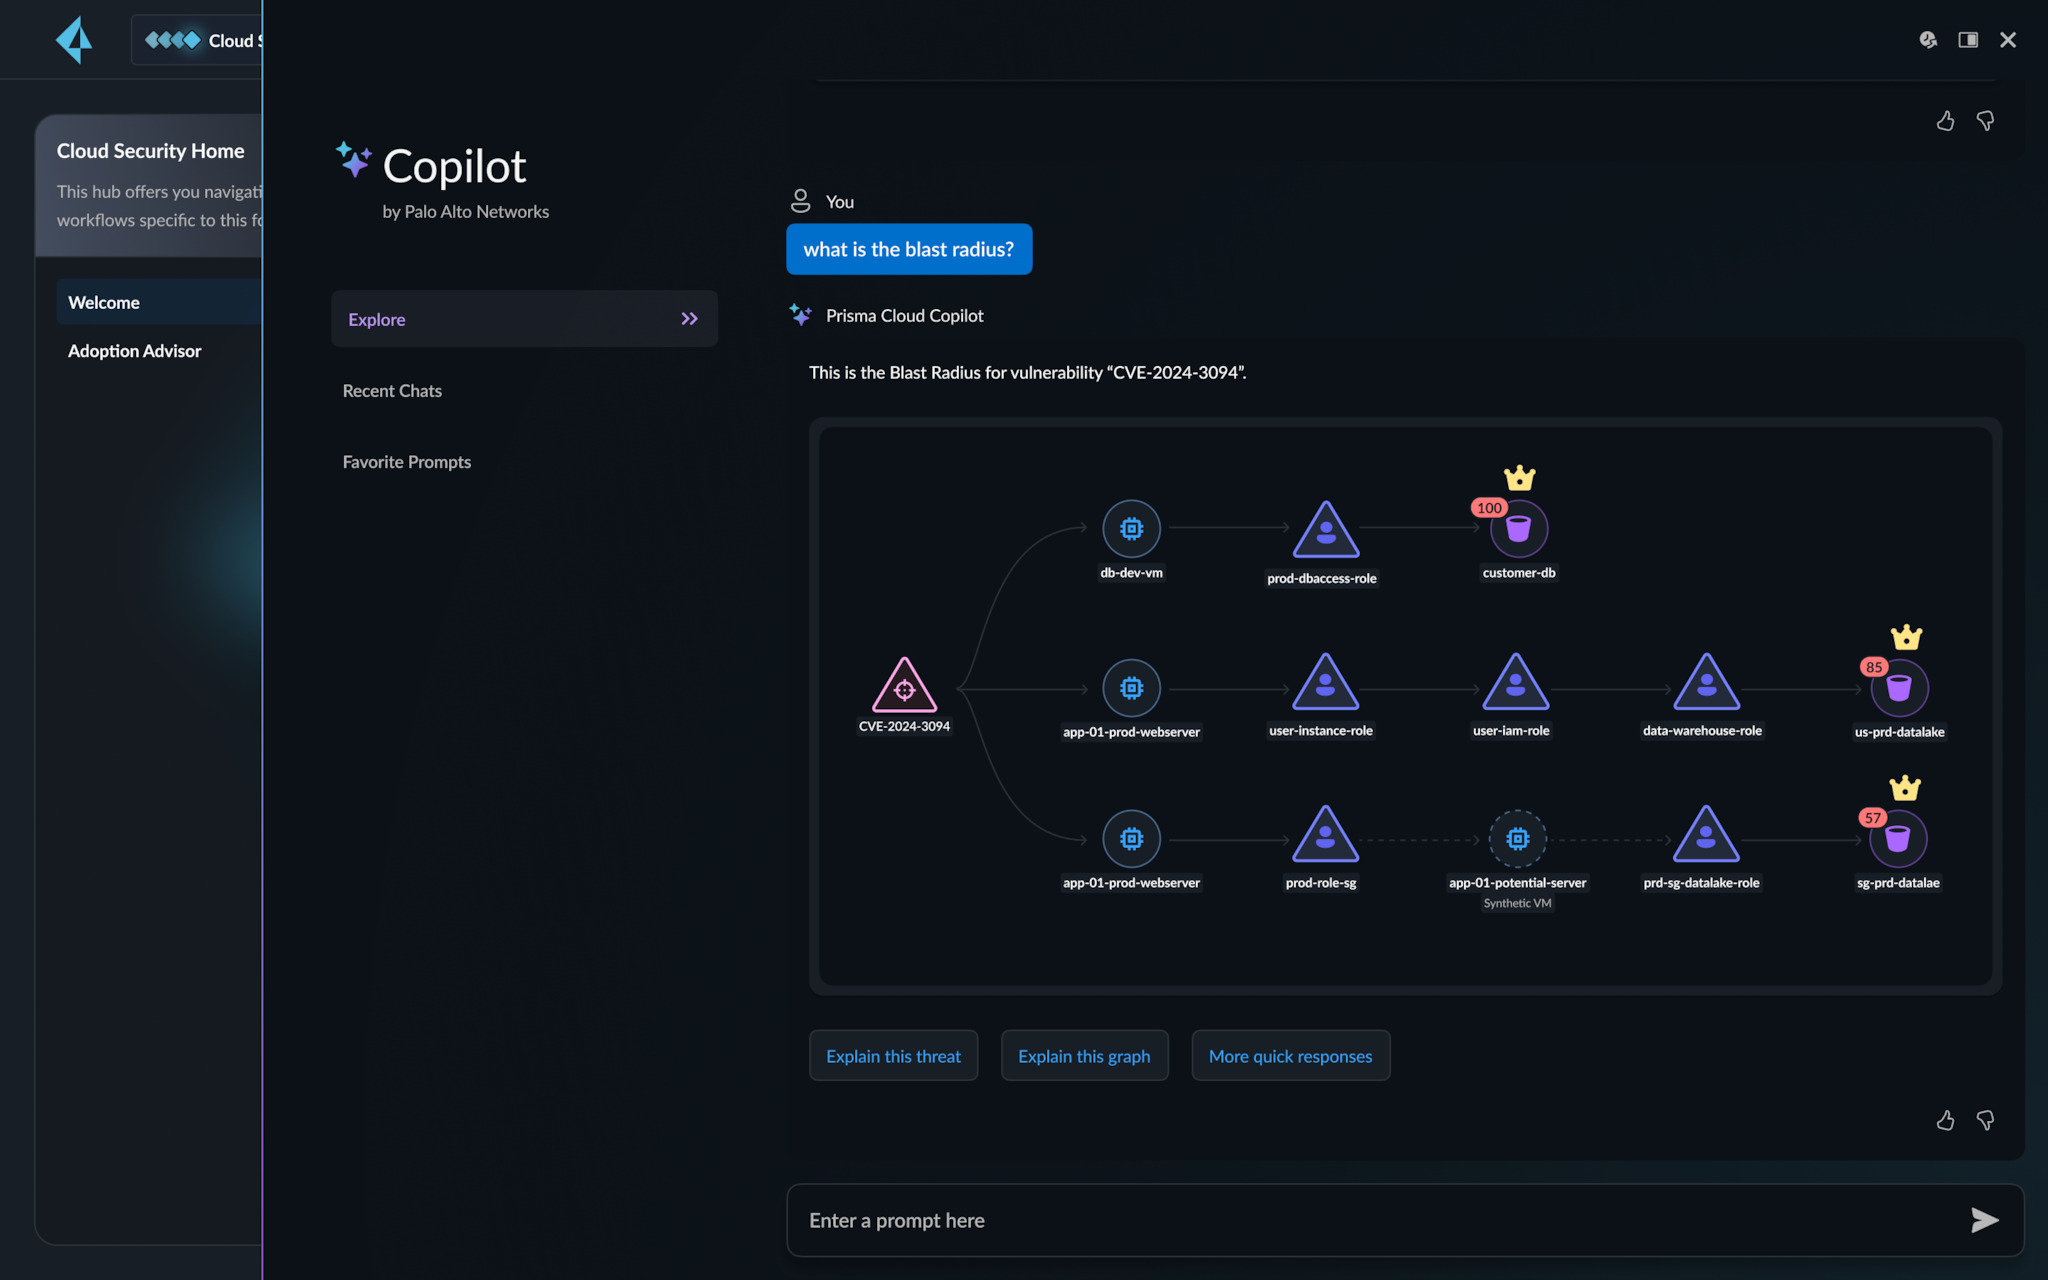
- 攻击链可视化:展示威胁事件的完整攻击链,例如:攻击者通过配置错误的存储桶获取敏感数据,然后利用该数据登录云账户,最后部署恶意容器。帮助安全团队理解攻击路径并采取针对性响应。
- 自动化响应:支持与SOAR工具(如Palo Alto Networks Cortex XSOAR)集成,实现威胁响应的自动化,例如:
- 隔离受感染的工作负载;
- 吊销被泄露的身份凭证;
- 阻止恶意IP访问云资源。
- 安全运营中心(SOC)集成:将威胁事件导出到SIEM工具(如Splunk、IBM QRadar),与其他安全数据进行关联分析,提升SOC团队的响应效率。
7. DevSecOps集成
DevSecOps模块将安全能力嵌入DevOps流程,实现左移安全,在应用开发早期发现并修复安全问题。
- CI/CD管道集成:与Jenkins、GitLab CI、GitHub Actions、Azure DevOps等CI/CD工具集成,在构建阶段自动执行安全扫描(镜像扫描、代码扫描、IaC扫描),阻止不安全的代码或镜像进入部署流程。
- 基础设施即代码(IaC)安全:扫描Terraform、CloudFormation、Ansible等IaC模板中的安全漏洞,例如:未加密的存储资源、过度权限的IAM角色、开放的网络端口。支持在代码提交阶段触发扫描,提供实时反馈。
- 软件物料清单(SBOM)管理:生成容器镜像或应用的SBOM,记录所有依赖组件及其版本,帮助企业快速识别受漏洞影响的组件(如Log4j漏洞)。
- 开发人员安全赋能:提供开发人员友好的安全工具和文档,例如:IDE插件(如VS Code插件)用于实时代码扫描,安全最佳实践指南,帮助开发人员在编写代码时遵循安全规范。
三、技术特点与优势
- 多云与混合云支持:全面覆盖主流公有云、私有云和混合云环境,提供统一的安全管理视图,消除多云环境中的安全盲区。
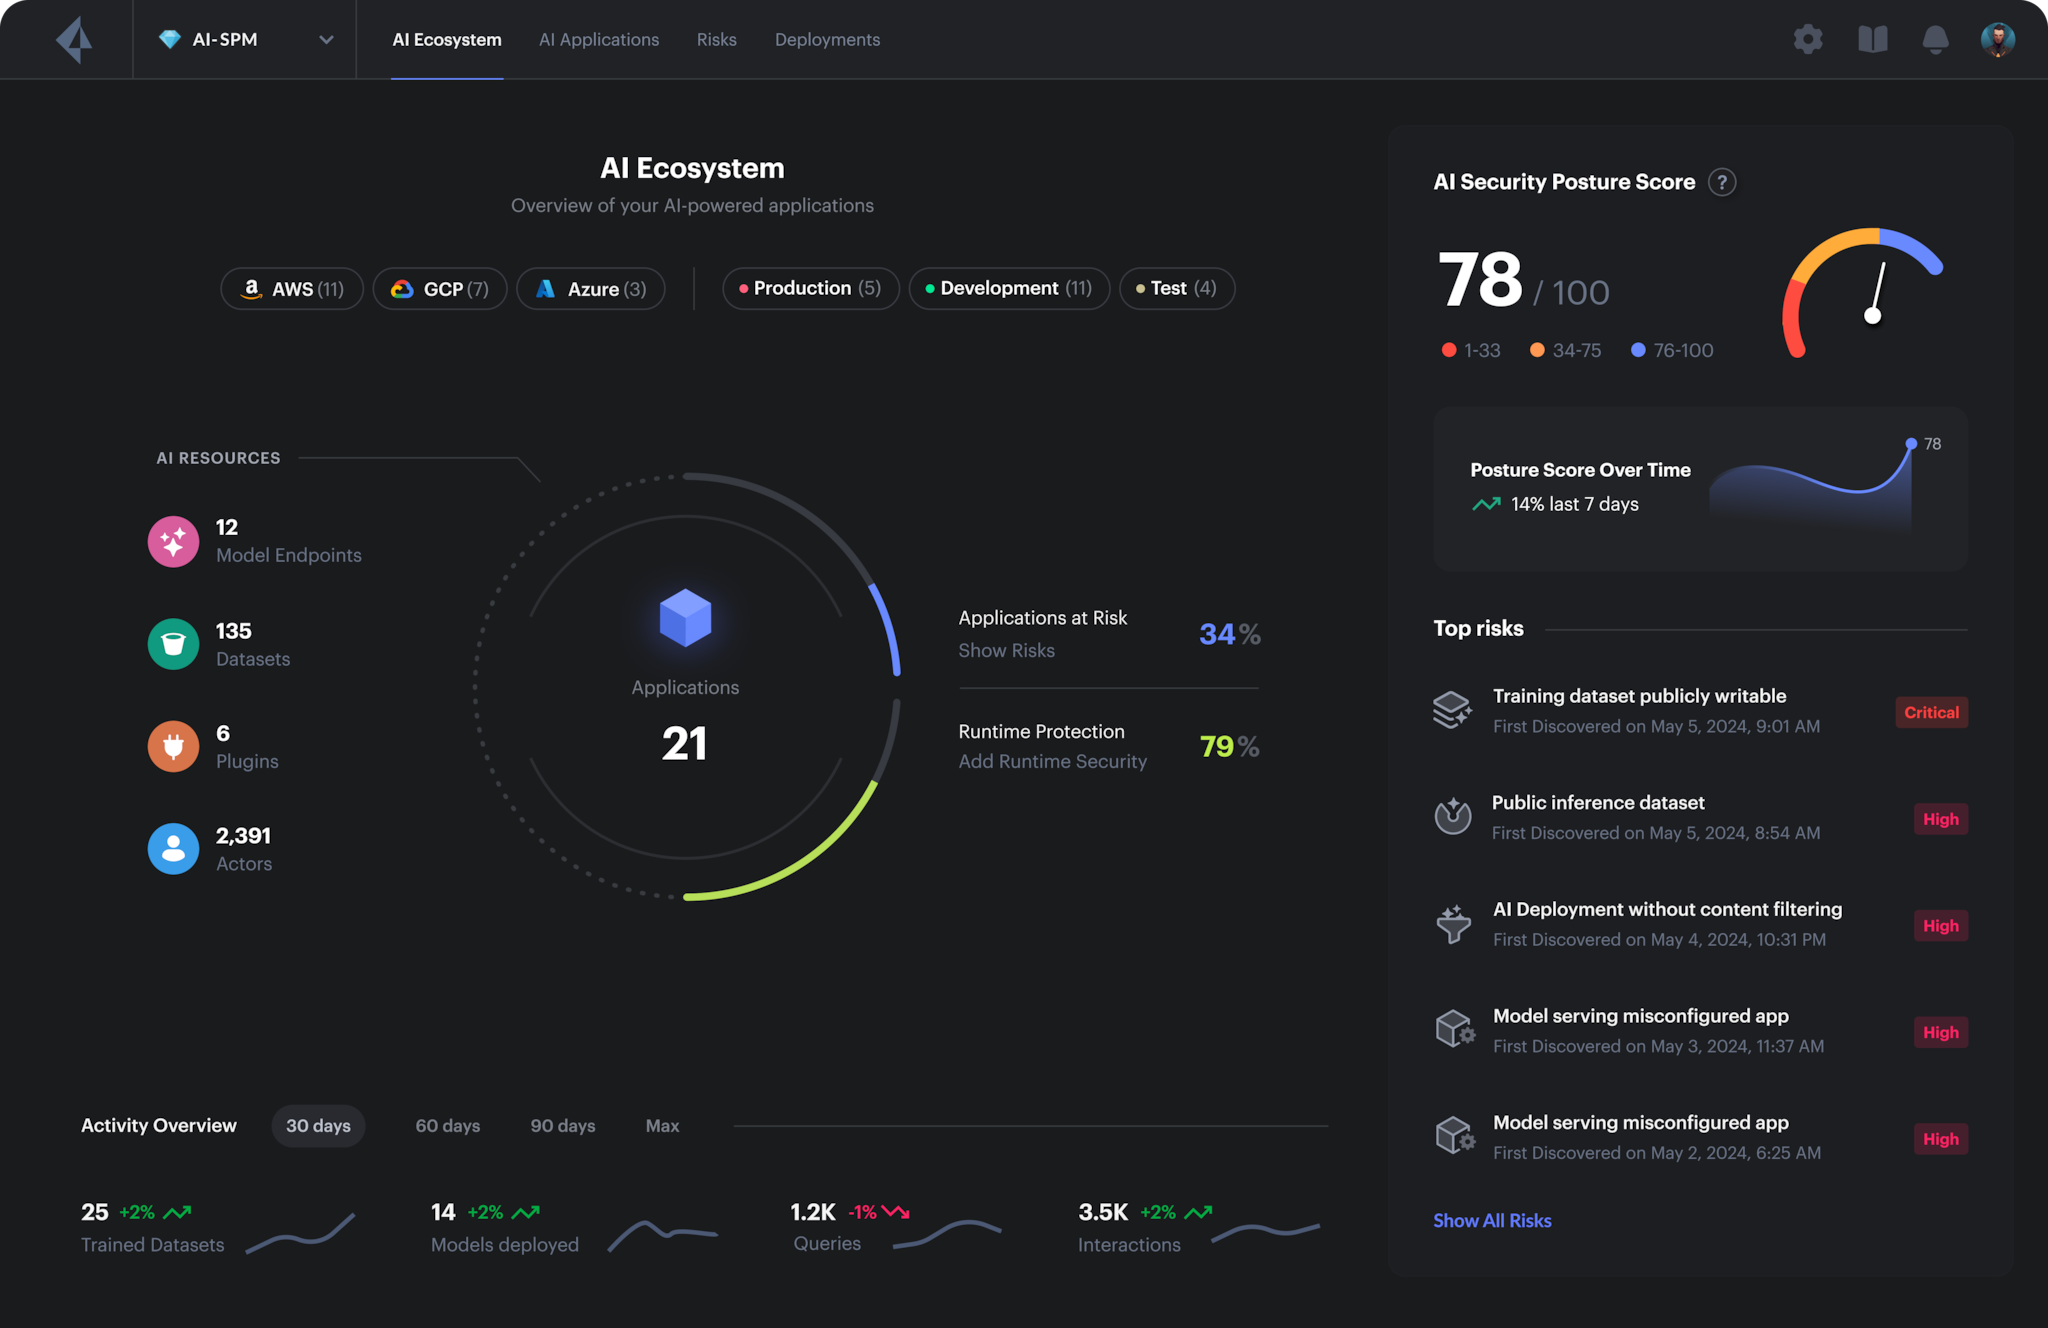
- AI与机器学习驱动:利用先进的ML模型减少误报率,识别未知威胁,提升威胁检测的准确性和效率。例如,通过行为基线学习,能够检测到传统签名-based方法无法识别的异常行为。
- 全生命周期安全覆盖:从DevOps流程中的左移安全到运行时的实时保护,覆盖应用整个生命周期的安全需求,确保安全与开发、运维流程无缝集成。
- 自动化与编排能力:强大的自动化响应能力,减少手动操作,提升安全运营效率。例如,自动修复配置错误、隔离受感染的工作负载,缩短平均响应时间(MTTR)。
- 一体化平台设计:整合CSPM、CWPP、CNAPP、数据安全、CIEM等能力于单一平台,避免工具碎片化带来的集成成本和运营负担,提供统一的策略管理和可视化视图。
- 合规性与行业标准支持:支持超过30种全球及行业合规标准,提供自动化合规扫描和报告,帮助企业快速满足合规要求,减少合规审计成本。
- 可扩展性与灵活性:平台采用微服务架构,支持弹性扩展,能够适应云环境中动态变化的工作负载规模。同时,提供开放的API接口,方便与第三方工具集成。
四、典型应用场景
- 多云环境安全治理:企业采用AWS、Azure、GCP等多个公有云,需要统一管理各云平台的安全态势、合规性及权限。Prisma Cloud提供跨云统一视图,帮助企业发现配置错误、过度权限及合规问题,提升多云安全运营效率。
- 容器化应用安全保护:企业大规模部署容器和Kubernetes集群,需要保护镜像安全、运行时安全及集群配置安全。Prisma Cloud的CWPP模块提供从镜像构建到运行时的全生命周期容器安全保护,检测并阻止容器中的恶意活动。
- DevSecOps转型:企业希望将安全嵌入DevOps流程,实现左移安全。Prisma Cloud的DevSecOps集成模块支持CI/CD管道中的自动安全扫描,帮助开发人员在早期发现并修复安全问题,减少生产环境中的漏洞数量。
- 敏感数据保护:企业在云环境中存储大量敏感数据(如PII、金融数据),需要确保数据的保密性和完整性。Prisma Cloud的云数据安全模块能够自动发现敏感数据、监控数据访问行为、防止数据泄露。
- 威胁检测与响应:企业需要实时检测云环境中的高级威胁,并快速响应。Prisma Cloud的TDR模块利用AI和威胁情报,识别异常行为和已知威胁,提供自动化响应能力,帮助企业减少威胁造成的损失。
- 权限治理:企业云环境中存在大量身份和权限,容易出现过度权限问题。Prisma Cloud的CIEM模块能够检测过度权限、建议最小权限配置,帮助企业消除权限攻击面。
五、总结
Prisma Cloud作为Palo Alto Networks的核心云原生安全平台,通过一体化的设计整合了多种关键安全能力,为企业的多云、混合云及云原生环境提供全生命周期的安全保护。该平台不仅解决了云安全工具碎片化的问题,还通过左移安全、自动化响应及AI驱动的威胁检测,帮助企业有效应对云环境中的复杂安全挑战,确保合规性并提升安全运营效率。无论是容器化应用、无服务器函数还是传统虚拟机,Prisma Cloud都能提供针对性的安全保护,是企业云安全战略的重要支撑。
了解更多Prisma Cloud产品详情,请访问:
登录后查看
https://www.paloaltonetworks.cn/prisma/cloud" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://www.paloaltonetworks.cn/prisma/cloud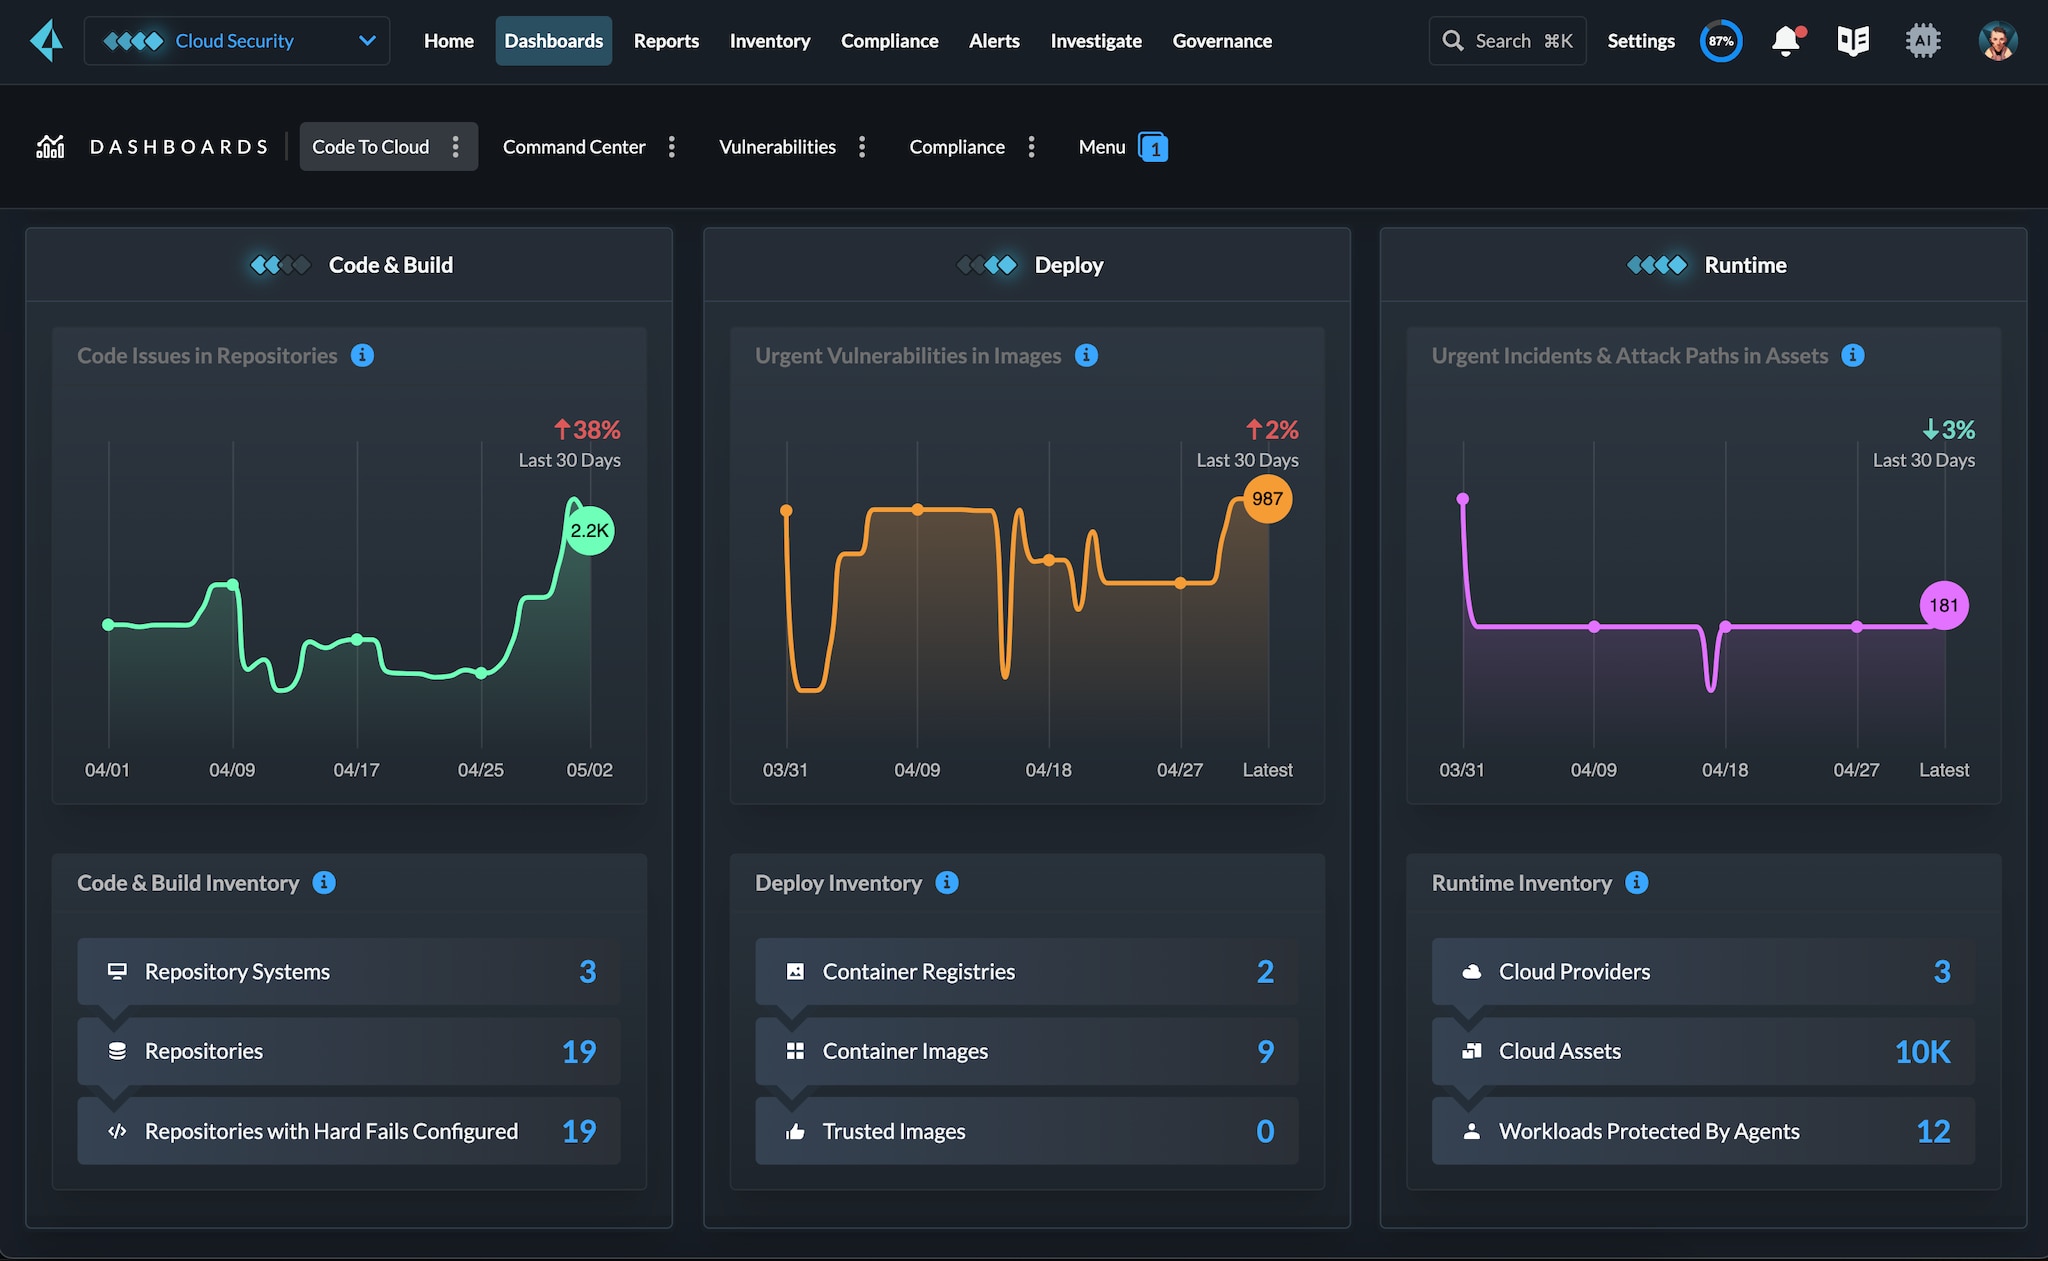
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
40
兼容性
0
40
稳定性
0
44
易用性
0
42
性能
0
42
市场占有率
0
40
功能
0
44
扩展性
0
36
美观度
0
36
技术服务
0
40
性价比
0
40
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论