








由员工全资持有的私营公司,总部位于中国广东省深圳市龙岗区。公司定位为“全球领先的信息与通信技术(ICT)基础设施和智能终端提供商”。截至最新公开数据,华为在全球拥有约 20.7 万名员工,其中超过 50 % 从事研发工作。业务覆盖 170 多个国家和地区,为全球 30 多亿人口提供服务。
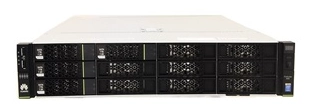
FireHunter
0.00条评价717次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
华为FireHunter是一款面向企业级用户的下一代智能威胁检测与响应(Threat Detection and Response, TDR)平台,旨在帮助组织实时发现、精准分析、快速处置各类高级威胁(如APT攻击、勒索病毒、挖矿攻击、数据泄露等),构建全链路、自动化的安全防护体系。该平台融合了多源数据采集、智能威胁检测、自动化响应编排、全链路可视化溯源及安全运营管理等核心能力,为企业安全运营中心(SOC)提供统一的技术支撑,有效提升安全运营效率,降低威胁带来的业务损失。FireHunter并非单一工具,而是一个覆盖威胁生命周期的综合性平台,其核心设计遵循"检测-分析-响应-运营"的闭环安全运营理念。
一、核心定位与整体架构
华为FireHunter的核心理念是"智能驱动、自动化响应、全链路可视"。与传统安全信息与事件管理(SIEM)系统相比,它更聚焦于高级威胁的主动检测与快速处置,通过整合AI技术与自动化编排能力,打破安全运营中的数据孤岛与响应瓶颈,实现从被动防御到主动防御的转变。
- 智能驱动:基于华为多年的威胁情报积累与AI技术沉淀,构建多维度检测模型,精准识别隐藏在海量数据中的高级威胁,降低误报率,提升检测效率。
- 自动化响应:通过安全编排自动化与响应(SOAR)能力,将分散的安全工具与处置流程串联,实现威胁处置的自动化与标准化,缩短响应时间。
- 全链路可视:以攻击链为核心,可视化展示威胁从初始访问到数据泄露的完整路径,帮助安全团队快速定位威胁根源与影响范围,支撑精准决策。
平台的逻辑架构分为以下六层:
- 数据源层:对接企业内外部各类安全数据,包括网络流量、终端日志、安全设备日志、云服务数据、第三方威胁情报等,为后续分析提供基础数据支撑。
- 数据处理与归一化层:对多源异构数据进行清洗、过滤、归一化处理,统一数据格式与字段标准,消除数据冗余与歧义,为智能分析奠定基础。
- 智能分析与检测层:整合签名检测、行为分析、AI模型、威胁情报关联等多种检测引擎,实现对已知与未知威胁的全面覆盖。
- 响应处置层:提供自动化响应编排能力,支持预定义与自定义处置剧本,联动第三方安全设备完成威胁阻断与修复。
- 可视化与运营层:通过仪表盘、攻击链图谱、资产测绘等可视化工具,展示安全态势与威胁详情;同时提供告警管理、报表生成、合规审计等运营功能。
- 开放接口层:通过标准化API与SDK,对接第三方安全工具(如防火墙、EDR、云安全中心)与业务系统,实现生态协同与数据共享。
二、核心功能模块详解
1. 多源数据采集与归一化处理
数据是威胁检测的基础,FireHunter支持全场景数据采集与归一化,确保数据的完整性与一致性。
- 多源数据采集能力:
- 网络数据:支持NetFlow/IPFIX流量统计、镜像流量深度解析、网络设备日志(防火墙、IPS、WAF、路由器等)采集。
- 终端数据:对接华为EDR/EPP终端安全产品,采集终端进程、文件、注册表、登录行为等数据;同时支持第三方终端工具的数据接入。
- 云环境数据:适配华为云、AWS、Azure、阿里云等主流云平台,采集云主机日志、容器日志、云安全产品(如CloudTrail、GuardDuty)数据。
- 应用与系统日志:采集操作系统日志(Windows Event Log、Linux Syslog)、数据库日志(MySQL、Oracle)、业务系统日志(如ERP、CRM)。
- 威胁情报数据:支持STIX/TAXII 2.0标准,对接华为威胁情报中心(HUAWEI Threat Intelligence, HTI)及第三方情报源(如VirusTotal、IBM X-Force)。
- 数据归一化处理:
- 字段标准化:将异构数据映射到统一的字段模型(如CEF、LEEF格式),确保不同数据源的相同属性具有一致的表达方式。
- 数据清洗:过滤无效数据、重复数据与噪声数据,保留有价值的安全事件信息。
- 关联增强:通过资产信息、用户身份信息对原始数据进行补充,提升数据的上下文关联性,为后续分析提供更丰富的背景信息。
2. 智能威胁检测引擎
FireHunter构建了"签名+行为+AI+情报"的四层检测体系,实现对已知与未知威胁的全面覆盖。
- 签名检测引擎:
- 覆盖全球主流威胁签名库,包括勒索病毒、木马、挖矿程序、钓鱼网站等,每日更新签名规则,确保对已知威胁的快速识别。
- 支持自定义签名规则,允许安全分析师根据企业特定场景创建专属检测规则,满足个性化需求。
- 行为分析引擎:
- 基于MITRE ATT&CK框架,构建覆盖14个攻击战术、400+攻击技术的行为检测模型,如横向移动(SMB/RDP异常访问)、权限提升(进程注入、注册表篡改)、数据泄露(大文件外传、敏感数据访问)等。
- 通过基线学习技术,建立正常业务行为模型,识别偏离基线的异常行为,如异常登录时间、异常访问IP、异常数据传输量等。
- AI威胁检测模型:
- 异常检测模型:采用孤立森林、自编码器等无监督学习算法,检测无签名的未知威胁,如新型勒索病毒、APT攻击的早期行为。
- 序列预测模型:基于LSTM神经网络,分析用户与资产的行为序列(如登录-访问-操作),识别异常行为模式,提前预警潜在威胁。
- 图神经网络(GNN)模型:构建资产关系图谱,分析主机间的连接关系与数据流向,检测横向移动攻击,如通过SMB传播的蠕虫病毒。
- 威胁狩猎模型:提供交互式威胁狩猎界面,支持分析师使用自然语言或查询语句自定义狩猎场景,结合AI模型快速筛选可疑数据,发现隐藏威胁。
- 威胁情报关联引擎:
- 实时关联华为HTI威胁情报,包括IOC(IP、域名、URL、哈希值)、威胁家族、攻击组织等信息,快速识别与已知威胁相关的安全事件。
- 支持情报优先级评估,根据威胁情报的可信度、严重程度对事件进行分级,帮助分析师聚焦高风险威胁。
- 提供情报溯源功能,展示IOC的来源、传播路径与关联威胁事件,为威胁分析提供上下文支撑。
3. 自动化响应与编排
FireHunter的SOAR能力将分散的安全工具与处置流程串联,实现威胁处置的自动化与标准化,大幅缩短响应时间。
- 可视化剧本编排:
- 提供拖拽式剧本编排界面,支持安全分析师无需编码即可创建处置剧本,定义触发条件、执行步骤与联动设备。
- 预定义丰富的处置剧本库,覆盖常见威胁场景,如勒索病毒响应(隔离感染主机、阻断恶意IP、备份关键数据)、钓鱼邮件处置(撤回邮件、删除附件、通知用户)、异常登录响应(锁定账号、强制下线、审计登录日志)等。
- 自动化处置能力:
- 触发式响应:当检测到特定威胁事件时,自动执行预定义剧本,如发现挖矿行为时,立即阻断挖矿节点的网络连接并终止挖矿进程。
- 定时响应:针对周期性威胁场景,设置定时执行剧本,如每日凌晨扫描终端漏洞并推送修复建议。
- 手动响应:支持分析师手动触发剧本,灵活应对复杂威胁场景。
- 跨设备联动处置:
- 联动网络安全设备:如防火墙阻断恶意IP、IPS拦截攻击流量、WAF过滤恶意请求。
- 联动终端安全设备:如EDR隔离感染主机、删除恶意文件、修复系统漏洞。
- 联动云安全产品:如关闭云主机不安全端口、删除恶意容器、配置云安全组规则。
- 联动邮件系统:如撤回钓鱼邮件、标记垃圾邮件、冻结异常邮箱账号。
- 处置效果评估:
- 自动记录处置过程与结果,生成处置报告,评估处置效果是否达到预期目标。
- 支持处置流程优化,根据历史处置数据调整剧本步骤,提升响应效率。
4. 全链路威胁可视化与溯源
FireHunter通过可视化技术,将复杂的威胁数据转化为直观的图谱与报表,帮助安全团队快速理解威胁全貌与影响范围。
- 攻击链可视化:
- 基于MITRE ATT&CK框架,展示威胁从初始访问到数据泄露的完整攻击路径,每个阶段标注对应的检测事件与处置措施。
- 支持钻取式分析,点击攻击链中的任意阶段,可查看该阶段的详细事件信息、关联资产与用户数据。
- 资产测绘与脆弱性关联:
- 自动发现企业内的资产(主机、服务器、网络设备、云资源),构建资产关系图谱,展示资产间的依赖关系与通信流量。
- 关联脆弱性扫描数据,标注资产存在的漏洞(如CVE编号、漏洞等级),并分析漏洞被利用的可能性,为威胁防御提供优先级参考。
- 威胁溯源分析:
- 通过关联多源数据,回溯威胁的起源(如钓鱼邮件、恶意下载链接)、传播路径(如横向移动的主机列表)与影响范围(如被泄露的数据类型、受影响的业务系统)。
- 生成攻击者画像,包括攻击工具、战术手法、目标意图等信息,帮助安全团队制定针对性防御策略。
- 安全态势仪表盘:
- 展示企业整体安全态势,包括威胁数量、威胁类型分布、资产风险等级、响应处置效率等关键指标。
- 支持自定义仪表盘,根据不同角色(如安全经理、分析师、运维人员)的需求展示相关数据,提升决策效率。
5. 安全运营与管理
FireHunter提供全面的运营管理功能,帮助企业优化安全团队的工作流程,提升运营效率。
- 告警管理:
- 支持告警分级(高、中、低)与分类(威胁事件、异常行为、合规违规),帮助分析师优先处理高风险告警。
- 提供告警聚合功能,将重复或关联的告警合并为一个事件,减少告警噪音,提升分析效率。
- 支持告警规则自定义,根据企业业务场景调整告警阈值与触发条件,降低误报率。
- 多租户管理:
- 支持多租户架构,为不同部门或子公司提供独立的安全运营空间,实现资源隔离与权限控制。
- 允许租户自定义安全策略、告警规则与处置剧本,满足个性化需求。
- 合规审计:
- 内置合规报表模板,覆盖等保2.0、GDPR、HIPAA、PCI-DSS等主流合规标准,自动生成合规审计报告。
- 记录所有用户操作日志(如登录、查询、处置),支持审计追踪与回溯,满足合规要求。
- 报表生成与导出:
- 提供丰富的报表模板,包括威胁分析报表、资产风险报表、响应处置报表等。
- 支持报表自定义,允许用户选择报表内容、格式与时间范围,导出为PDF、Excel、CSV等格式。
6. 云原生与混合环境适配
FireHunter采用云原生架构设计,支持多种部署模式,适配企业的混合IT环境。
- 云原生部署:
- 基于Kubernetes容器化部署,支持微服务架构,实现弹性扩展与高可用性。
- 支持华为云、AWS、Azure等主流云平台的托管部署,减少企业运维成本。
- 混合环境适配:
- 支持私有云、公有云、混合云及边缘环境的统一管理,实现跨环境的威胁检测与响应。
- 适配容器化环境,采集容器日志、镜像信息与容器网络流量,检测针对容器的威胁(如容器逃逸、恶意镜像)。
- 高扩展性:
- 采用分布式架构,支持节点横向扩展,满足PB级数据处理需求。
- 提供开放API与SDK,支持与第三方安全工具(如SIEM、EDR、防火墙)的集成,构建开放的安全生态。
三、技术特点与优势
- 精准的智能威胁检测:融合四层检测体系,结合华为海量威胁样本与AI技术,实现对已知与未知威胁的精准识别,误报率较传统系统降低30%以上。
- 高效的自动化响应:通过SOAR能力将响应时间从小时级缩短到分钟级,减少人工干预,提升威胁处置效率。
- 全链路的威胁可视:以攻击链为核心的可视化展示,帮助安全团队快速理解威胁全貌,实现精准溯源与处置。
- 全场景的环境适配:支持传统网络、云环境、容器化环境与混合环境的统一管理,满足企业数字化转型中的安全需求。
- 企业级的可靠性与性能:分布式架构设计,支持7x24小时稳定运行,处理能力可达每秒百万级事件,满足大型企业的高并发需求。
- 开放的生态集成:提供丰富的API与SDK,支持与第三方安全工具的无缝集成,构建完整的安全防护体系。
四、典型应用场景
- 企业安全运营中心(SOC)建设:作为SOC的核心检测与响应平台,整合多源安全数据,实现威胁的统一检测、分析与处置,提升SOC运营效率。
- 金融行业高级威胁防护:应对APT攻击、数据泄露等高级威胁,保护交易系统、客户数据与核心资产,满足金融行业严格的安全合规要求。
- 政府机构合规与安全防护:满足等保2.0等合规标准,检测内部威胁与外部攻击,保护政务数据与业务系统的安全。
- 云环境安全防护:保护云主机、容器、云服务的安全,检测针对云环境的攻击(如权限提升、数据泄露),实现云环境的统一安全管理。
- 制造业工业控制系统(ICS)安全:检测针对ICS的攻击(如震网病毒类攻击),保护生产设备与控制系统的安全,确保生产连续性。
- 互联网企业威胁狩猎:通过交互式威胁狩猎功能,发现隐藏在海量数据中的高级威胁,提升主动防御能力。
总结:华为FireHunter智能威胁检测与响应平台通过整合多源安全数据、运用先进的智能检测技术及自动化响应能力,为企业提供了一套完整的威胁防护解决方案。其核心价值在于帮助企业从被动防御转向主动防御,提升安全运营效率,降低威胁带来的业务损失。无论是传统企业还是数字化转型中的组织,FireHunter都能为其构建坚实的安全防护体系,支撑业务的持续稳定发展。
了解更多产品详情,请访问华为官方网站:登录后查看
https://e.huawei.com/cn/products/enterprise-networking/security/bigdata-apt/firehunter6000" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://e.huawei.com/cn/products/enterprise-networking/security/bigdata-apt/firehunter6000 展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
0
兼容性
0
0
稳定性
0
0
易用性
0
0
性能
0
0
市场占有率
0
0
功能
0
0
扩展性
0
0
美观度
0
0
技术服务
0
0
性价比
0
0
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论