江南天安密码机软件产品体系是面向各行业数据安全需求构建的专业化密码服务解决方案集合,涵盖服务器密码机、签名验证服务器、PCI-E密码卡、虚拟密码机等核心品类,所有产品均通过国家密码管理局认证,严格遵循GM/T系列国密标准及相关行业规范,为用户提供密钥管理、数据加密解密、数字签名验证、随机数生成等全场景密码服务,支撑业务系统的安全合规运行。
一、 服务器密码机(JNTY-SSX系列)
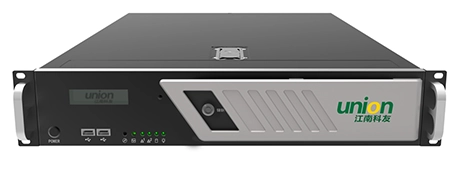
JNTY-SSX系列服务器密码机是江南天安推出的机架式硬件密码设备,专注于为企业级应用提供高安全、高性能的密码运算服务,适用于金融、政府、电信等对数据安全要求极高的领域。产品采用专用密码芯片与冗余设计,支持国密及国际主流密码算法,具备完善的密钥管理体系和多接口兼容能力。
1.1 核心功能
- 密钥全生命周期管理
- 密钥生成:支持SM2非对称密钥对(256位)、SM4对称密钥(128位)、SM3哈希密钥的生成,密钥长度与算法参数严格符合GM/T 0006-2012《密码应用标识规范》要求;
- 密钥存储:采用国家密码管理局认证的安全芯片存储密钥,密钥永不出安全芯片边界,防止通过内存读取、侧信道攻击等方式泄露;
- 密钥分发:支持基于SM2的密钥协商协议(ECDH),实现跨设备密钥安全分发,分发过程采用加密通道传输;
- 密钥备份与恢复:支持密钥的加密备份(采用SM4算法加密),备份介质可选用USB加密盘或专用备份设备,恢复过程需通过管理员身份认证及硬件密钥验证;
- 密钥销毁:支持密钥的安全销毁,销毁操作通过物理擦除安全芯片存储区域实现,销毁后数据无法恢复,符合GB/T 22239-2019《信息安全技术 网络安全等级保护基本要求》;
- 密钥分级管理:采用主密钥(MK)、二级密钥(SK)、工作密钥(WK)三级体系,主密钥用于加密保护二级密钥,二级密钥用于加密保护工作密钥,降低单密钥泄露的影响范围。
- 数据加密解密
- 对称加密:支持SM4、AES(128/256位)算法,支持ECB、CBC、CTR、GCM等模式,可处理批量文件、流式数据及实时业务数据的加密解密;
- 非对称加密:支持SM2、RSA(1024/2048/4096位)算法,用于密钥封装、身份认证及数字签名;
- 哈希运算:支持SM3、SHA-256/SHA-384/SHA-512算法,用于数据完整性校验、数字签名预处理;
- 流式加密:支持对无限长度的数据流进行加密,适用于视频监控、实时通信等场景,加密延迟≤1ms。
- 数字签名与验证
- 签名服务:支持SM2、RSA算法的数字签名,签名过程采用硬件加速,确保签名速度与安全性;
- 验证服务:支持对收到的签名数据进行自动验证,验证结果包含签名者身份、签名时间、数据完整性等信息;
- 时间戳服务:集成符合GM/T 0036-2014《时间戳接口规范》的时间戳模块,生成带时间戳的签名,确保签名的时效性与不可否认性。
- 设备管理与审计
- 远程管理:提供Web图形化管理界面与CLI命令行接口,支持HTTPS加密访问,管理员需通过双因素认证(密码+硬件令牌)登录;
- 日志审计:记录所有操作日志(如密钥生成、加密解密、签名验证、设备配置变更等),日志采用SM3哈希校验,不可篡改,支持日志导出为CSV/JSON格式;
- 告警机制:支持硬件故障(电源、风扇、温度异常)、密钥异常(密钥即将过期、密钥泄露风险)、访问违规(未授权访问、多次认证失败)等场景的告警,告警方式包括邮件、短信、SNMP Trap;
- 监控功能:实时监控设备CPU利用率、内存使用率、网络吞吐量、密码运算性能等指标,支持自定义监控阈值。
1.2 技术特性
- 硬件级安全防护:采用专用密码芯片(具备防拆、防侧信道攻击能力),设备外壳配备防篡改开关,一旦外壳被打开,自动销毁安全芯片内的密钥;支持电磁屏蔽设计,符合GB/T 17626.3-2016《电磁兼容 试验和测量技术 射频电磁场辐射抗扰度试验》要求;
- 高可靠性设计:双冗余电源(AC 100-240V),支持热插拔;冗余风扇设计,确保设备散热稳定;平均无故障时间(MTBF)≥100000小时,平均修复时间(MTTR)≤30分钟;
- 高性能运算能力:采用多核处理器与硬件加速引擎,密码运算性能远超软件实现;支持集群部署,可通过负载均衡实现性能线性扩展;
- 广泛兼容性:支持PKCS#11、JCE、CSP、GM/T 0016-2012《密码设备应用接口规范》等标准接口;兼容Windows Server、Linux(RedHat/CentOS/Ubuntu)、Unix等操作系统;支持Oracle、MySQL、SQL Server等主流数据库的加密集成;
- 合规性认证:获得国家密码管理局商用密码产品型号证书、信息安全等级保护三级认证、CE认证、FCC认证。
1.3 性能参数
以JNTY-SSX4000型号为例:
- 密码算法支持:SM1、SM2、SM3、SM4、RSA(1024/2048/4096)、AES(128/256)、SHA-1/SHA-256/SHA-384/SHA-512;
- SM2运算性能:签名≥10000次/秒,验证≥15000次/秒;
- SM4运算性能:加密吞吐量≥500MB/s(CBC模式,128位密钥);
- RSA运算性能:2048位密钥签名≥2000次/秒,验证≥10000次/秒;
- AES运算性能:128位密钥加密吞吐量≥600MB/s(CBC模式);
- 随机数生成速率:≥100000个/秒(真随机数,符合GM/T 0006-2012要求);
- 密钥存储容量:≥10000个(对称密钥、非对称密钥对);
- 并发会话数:≥10000;
- 接口类型:2×10/100/1000BASE-T以太网口,1×USB 2.0接口(密钥备份),1×RS232串口(调试);
- 尺寸:1U机架式(44mm×430mm×500mm);
- 工作环境:温度0℃~40℃,相对湿度10%~90%(非凝露),海拔≤3000m。
1.4 典型应用场景
- 金融行业:网上银行交易数据加密、电子支付签名验证、银行卡磁条/芯片数据加密、金融监管报表加密;
- 政府部门:电子政务公文加密传输、政务数据交换安全、电子签章系统支撑、身份认证服务;
- 电信行业:用户隐私数据加密存储、通信网络信令加密、移动支付安全保障、物联网设备身份认证;
- 企业级应用:数据中心核心数据加密、文件系统加密、数据库透明加密、电子合同签名验证。
二、 签名验证服务器(JNTY-SVX系列)
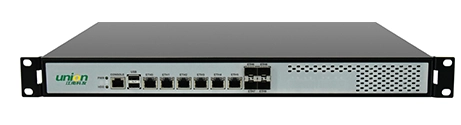
JNTY-SVX系列签名验证服务器是专注于数字签名与验证的专用密码设备,符合GM/T 0031-2014《签名验证服务器技术规范》,集成批量签名、时间戳、证书管理等功能,适用于电子政务、电子商务、电子医疗等需要大规模签名验证的场景。产品采用分布式架构,支持高并发处理,确保签名验证的效率与准确性。
2.1 核心功能
- 批量签名服务:支持对Word、PDF、Excel、XML等格式的文档进行批量签名,单次最大处理量≥1000份;支持签名模板自定义(如签名位置、外观、附加信息);
- 签名验证服务:自动识别文档中的签名信息,验证签名的合法性(包括签名者身份、数据完整性、签名时效性);生成验证报告,包含验证结果、签名时间、证书状态等信息;
- 时间戳服务:生成符合GM/T 0036-2014标准的时间戳,将签名时间与权威时间源绑定,确保签名的不可否认性;支持时间戳验证功能;
- 证书管理服务:支持X.509证书的存储、查询、更新;自动同步证书吊销列表(CRL)与在线证书状态协议(OCSP)查询,验证证书有效性;支持证书链验证,确保证书的信任链完整;
- 日志与审计:记录所有签名、验证、证书操作日志,日志不可篡改;支持审计报表生成,满足合规性要求。
2.2 技术特性
- 高并发处理能力:采用分布式计算架构,支持多节点集群部署,并发处理能力≥5000请求/秒;
- 低延迟响应:单文档签名响应时间≤10ms,验证响应时间≤5ms;
- 兼容性强:支持主流文档格式与标准密码接口(PKCS#7、CMS、GM/T 0031);兼容电子政务平台、电子商务平台、电子医疗系统等第三方应用;
- 安全性保障:采用硬件密码芯片存储密钥,签名过程全程在芯片内完成;支持管理员双因素认证,防止未授权访问;
- 可扩展性:支持横向扩展,通过增加节点提升处理能力;支持与其他密码设备联动(如服务器密码机),扩展功能边界。
2.3 性能参数
以JNTY-SVX3000型号为例:
- SM2签名性能:≥8000次/秒;
- SM2验证性能:≥12000次/秒;
- 批量文档签名:≥1000份/分钟(PDF文档,每份10页);
- 时间戳生成速率:≥5000次/秒;
- 证书存储容量:≥50000个;
- 并发会话数:≥5000;
- 接口类型:4×10/100/1000BASE-T以太网口,1×USB接口(证书导入);
- 尺寸:2U机架式(88mm×430mm×500mm);
- 电源:双冗余电源,AC 100-240V;
- MTBF:≥80000小时。
2.4 典型应用场景
- 电子政务:政务公文批量签名、电子签章系统支撑、政务服务平台身份认证;
- 电子商务:电子合同签名验证、订单数据签名、用户身份认证;
- 电子医疗:电子病历签名存储、医疗数据交换验证、医生身份认证;
- 教育行业:电子成绩单签名、在线考试身份验证、学历证书电子签名。
三、 PCI-E密码卡(JNTY-PCIX系列)
JNTY-PCIX系列PCI-E密码卡是插在服务器主板上的硬件密码设备,符合GM/T 0013-2012《密码设备应用接口规范》,提供本地密码运算服务,适用于服务器内部数据加密、数据库加密、应用程序加密等场景。产品采用高集成度设计,占用空间小,功耗低,不影响服务器整体性能。
3.1 核心功能
- 本地数据加密:支持对服务器内部文件、数据库记录、内存数据进行加密解密,支持透明加密(无需修改应用程序);
- 密钥管理:生成、存储、备份、恢复密钥,密钥存储在安全芯片中,支持密钥分级管理;
- 签名验证:支持SM2、RSA等算法的签名与验证,用于应用程序身份认证与数据完整性校验;
- 随机数生成:生成真随机数,用于加密初始化向量、会话密钥生成;
- 接口支持:提供PKCS#11、JCE、CSP等标准接口,方便应用程序调用。
3.2 技术特性
- 高集成度:PCI-E x4接口,占用空间小,适合各种服务器主板安装;
- 低功耗:功耗≤15W,远低于服务器其他组件,不影响服务器性能;
- 热插拔支持:部分型号支持热插拔,无需关闭服务器即可更换设备,方便维护;
- 兼容性强:支持Windows Server、Linux、Unix等操作系统,兼容Intel、AMD等主流CPU架构;
- 安全性高:采用专用密码芯片,防侧信道攻击,密钥永不出芯片。
3.3 性能参数
以JNTY-PCIX2000型号为例:
- SM2签名性能:≥5000次/秒;
- SM2验证性能:≥8000次/秒;
- SM4加密吞吐量:≥200MB/s;
- RSA签名性能:≥1000次/秒(2048位);
- 随机数生成速率:≥50000个/秒;
- 密钥存储容量:≥5000个;
- 接口类型:PCI-E x4;
- 尺寸:标准PCI-E卡(167mm×106mm);
- 工作温度:0℃~50℃。
3.4 典型应用场景
- 服务器内部加密:文件系统透明加密、数据库列级/行级加密、内存数据加密;
- 应用程序加密:金融交易系统加密插件、电子签章客户端加密、安全浏览器加密模块;
- 物联网设备:边缘服务器数据加密、物联网网关安全支撑、设备身份认证。
四、 虚拟密码机(JNTY-VSM系列)
JNTY-VSM系列虚拟密码机是基于虚拟化技术的虚拟密码设备,符合GM/T 0078-2019《虚拟密码机技术规范》,提供云环境下的密码服务,支持多租户隔离,适用于云服务提供商、虚拟化数据中心、混合云场景。产品通过软件定义密码资源,实现动态分配与弹性扩展。
4.1 核心功能
- 虚拟密钥管理:每个租户拥有独立的虚拟密钥空间,密钥隔离,租户无法访问其他租户的密钥;
- 虚拟加密解密:提供对称、非对称加密解密服务,支持国密及国际算法;
- 虚拟签名验证:提供数字签名与验证服务,支持批量处理;
- 多租户支持:支持租户资源隔离(CPU、内存、密码运算能力),租户可自定义密码策略;
- 弹性扩展:根据租户需求动态分配密码资源,支持虚拟实例的创建、删除、迁移。
4.2 技术特性
- 虚拟化兼容:支持VMware ESXi、KVM、OpenStack、Hyper-V等主流虚拟化平台;
- 高可用性:支持虚拟实例热迁移、故障自动恢复,确保业务连续性;
- 安全性保障:虚拟实例之间采用加密隔离,物理资源共享但数据互不干扰;支持租户身份认证与权限控制;
- 资源利用率高:通过资源池化技术,提高物理密码设备的利用率,降低成本;
- 易管理性:提供统一的虚拟密码机管理平台,支持租户自助服务与管理员集中管理。
4.3 性能参数
以JNTY-VSM1000型号为例:
- 单虚拟实例SM2签名性能:≥2000次/秒;
- 单虚拟实例SM4加密吞吐量:≥100MB/s;
- 最大虚拟实例数:≥50(单物理设备);
- 每个实例密钥存储容量:≥1000个;
- 接口类型:虚拟网络接口(VLAN隔离);
- 管理方式:Web管理平台,支持RESTful API。
4.4 典型应用场景
- 云服务提供商:为云租户提供密码服务,支撑云主机、云存储、云数据库的安全;
- 虚拟化数据中心:为虚拟化应用提供加密服务,实现数据中心的安全合规;
- 混合云场景:连接公有云与私有云,提供统一的密码服务,确保跨云数据安全;
- DevOps平台:为开发团队提供密码服务,支撑应用程序的安全开发与部署。
五、 江南天安密码机产品核心优势
- 合规性领先:所有产品均通过国家密码管理局认证,符合《中华人民共和国密码法》及相关行业规范,满足金融、政府、电信等行业的合规要求;
- 硬件级安全:采用专用密码芯片,具备防物理攻击、防侧信道攻击能力,密钥永不出芯片,从根源上保障数据安全;
- 高性能运算:硬件加速引擎支撑高吞吐量、低延迟的密码运算,满足大规模业务场景的需求;
- 高可靠性:冗余设计、故障切换、高MTBF,确保设备稳定运行,业务不中断;
- 广泛兼容性:支持标准密码接口与主流操作系统、数据库、虚拟化平台,方便与现有系统集成;
- 完善的密钥管理:三级密钥管理体系,覆盖密钥全生命周期,降低密钥泄露风险;
- 专业服务支撑:提供定制化解决方案、技术支持、培训服务,帮助客户快速部署与使用产品,解决实际问题。
六、 总结
江南天安密码机软件产品体系覆盖了物理与虚拟、集中与分布式的全场景密码服务需求,通过硬件级安全防护、高性能运算、合规性认证,为各行业客户提供安全、可靠、高效的密码支撑。无论是金融交易的安全保障、政府公文的加密传输,还是云环境下的多租户密码服务,江南天安的产品都能满足客户的核心需求,助力客户构建坚实的安全防线,推动数字化转型的顺利进行。
了解更多江南天安密码机产品详情,请访问官方网站:
登录后查看
https://www.keyou.cn/Products/info.aspx?itemid=70&lcid=8" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://www.keyou.cn/Products/info.aspx?itemid=70&lcid=8



 微信订阅号
 微信服务号
 微信客服(加群)
 H5
 小程序