








使用 Forcepoint 云访问安全代理 (CASB) 识别和分类云应用程序以访问风险并确定允许和监控哪些服务。阻止不良行为者访问云应用程序数据。使用领先的机器学习和 UEBA 功能为高级风险计算建立行为指纹。安全移动访问云应用程序。
云安全代理
0.00条评价760次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
SAAS付费周期:
公司介绍:
产品详情
Forcepoint ONE云安全代理平台是一款统一的安全服务边缘(SSE)解决方案,整合云访问安全代理(CASB)、安全Web网关(SWG)、数据丢失防护(DLP)、零信任网络访问(ZTNA)等核心能力,为企业提供一致的安全策略管理框架,保护用户访问云应用、Web资源及企业内部资源的安全,同时防止敏感数据在云、端、Web之间的泄露。该平台并非单一功能工具的堆砌,而是通过深度集成的架构,实现跨模块的策略协同与数据联动,满足企业在数字化转型中对云安全的全面需求。
一、核心定位与整体架构
Forcepoint ONE的核心理念是“统一安全”与“自适应防护”。与传统分散式云安全解决方案不同,它强调通过一体化平台设计,消除多产品集成的复杂度,同时基于实时风险数据动态调整安全策略,平衡安全与用户体验。
- 统一安全:将CASB、SWG、DLP、ZTNA等能力整合到单一平台,管理员可在统一控制台定义并执行跨场景的安全策略,避免策略碎片化与管理冗余。
- 自适应防护:基于用户身份、设备状态、访问位置、风险评分等多维度数据,实时调整访问权限与防护措施,在保障安全的前提下最小化对业务的影响。
平台的逻辑架构分为以下五层:
- 用户接入层:支持多种接入方式,包括浏览器代理、端点代理、移动应用SDK、网络设备转发等,覆盖PC、移动设备、IoT设备等各类终端。
- 策略引擎层:核心决策层,整合身份验证、风险评估、访问控制等逻辑,根据实时数据执行策略判断,输出防护指令。
- 数据保护层:包含DLP、加密、脱敏等功能,负责识别并保护敏感数据在流转过程中的安全。
- 应用集成层:对接主流云应用(如Salesforce、Office 365、AWS等)、Web资源、企业内部应用,实现应用级别的安全控制。
- 管理与分析层:提供统一控制台、可视化报表、审计日志、威胁分析等功能,支持管理员进行策略配置、监控与优化。
二、核心功能模块详解
1. 云访问安全代理(CASB)模块
该模块专注于保护企业与云应用之间的交互安全,解决影子IT、云应用访问控制、云数据泄露等问题。
- 影子IT发现与管理:通过分析网络流量中的域名、IP、用户代理等信息,自动识别企业内部使用的所有云应用(包括授权与未授权),并与Forcepoint云应用库比对,生成影子IT报告。报告包含应用名称、使用频率、用户分布、安全风险等级(基于数据加密、访问控制、合规性等维度评估),管理员可根据报告采取禁止访问、纳入授权列表等措施。
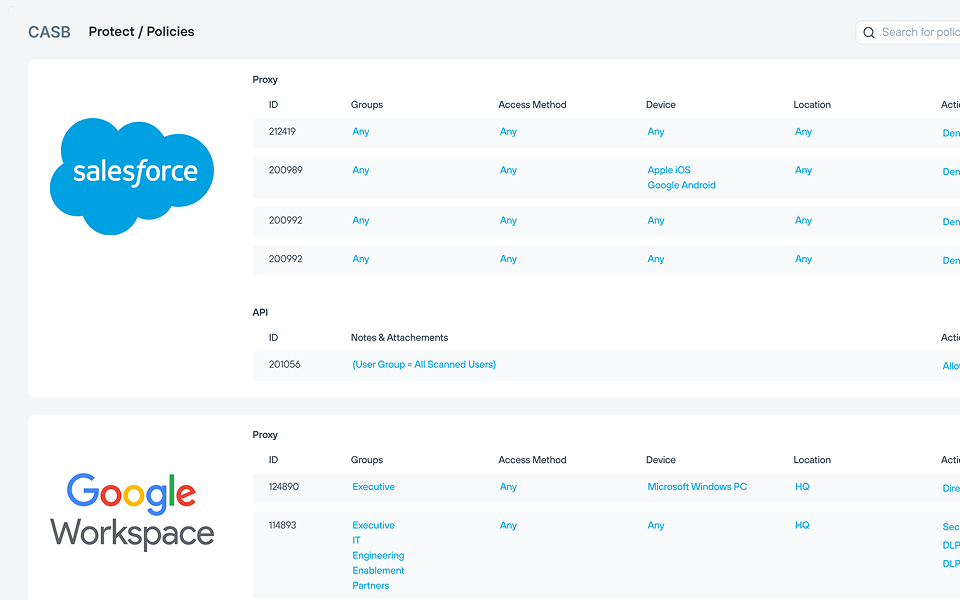
- 细粒度访问控制:基于用户身份、设备健康状态、访问位置、风险评分等维度,对云应用访问进行精细化控制。例如:允许市场部员工从公司网络访问Marketing Cloud,但禁止从公共Wi-Fi访问;要求管理员访问Salesforce时必须使用MFA;对非信任设备访问云存储应用时,限制只读权限。
- 云应用安全评估:定期扫描授权云应用的安全配置,识别漏洞(如弱密码策略、未启用MFA、数据未加密等),并提供修复建议。支持与云应用API对接,自动检测配置变更,确保云应用始终处于安全状态。
- 云数据保护:集成DLP功能,识别云应用中的敏感数据(如客户信息、财务数据),并执行保护策略:禁止上传敏感数据到未授权云应用;对云存储中的敏感数据自动加密;限制敏感数据的下载与分享;对云应用中的敏感数据进行脱敏处理(如隐藏信用卡号中间几位)。
- 合规检查:内置GDPR、HIPAA、PCI-DSS等合规标准的检查模板,自动验证云应用的数据处理是否符合合规要求。生成合规报告,记录敏感数据的存储位置、访问日志、保护措施等,方便企业应对审计。
2. 安全Web网关(SWG)模块
该模块负责保护用户访问Web资源的安全,防止恶意软件感染、Web攻击、敏感数据泄露等风险。
- URL过滤与分类:基于Forcepoint全球URL分类库(包含超过1亿个URL,分为60+类别),对Web访问进行过滤。管理员可配置策略:禁止访问恶意网站、赌博网站、成人内容网站;限制非工作时间访问娱乐网站;允许访问教育类网站。支持自定义URL分类,满足企业特定需求。
- 高级威胁防护:整合沙箱技术与AI检测能力,对可疑Web内容进行动态分析,识别零日漏洞、 ransomware、钓鱼攻击等高级威胁。支持实时阻断恶意内容,或对可疑内容进行隔离处理,防止威胁扩散。
- SSL解密与检查:对HTTPS流量进行解密(需用户授权),检查加密流量中的恶意内容与敏感数据。采用硬件加速与优化算法,减少解密带来的性能延迟。支持例外规则,对金融网站、医疗网站等敏感URL跳过解密,保护用户隐私。
- 带宽管理:对Web流量进行带宽分配,保障关键业务应用的带宽需求。例如:限制视频网站的带宽占用;对下载大文件的流量进行限速;优先保障企业内部Web应用的访问速度。
- 移动设备支持:通过端点代理或移动应用SDK,为移动设备提供SWG功能。支持iOS、Android系统,确保移动用户访问Web资源时的安全,与PC端策略保持一致。
3. 数据丢失防护(DLP)模块
该模块是Forcepoint ONE的核心能力之一,专注于防止敏感数据在云、端、Web之间的泄露,覆盖数据流转的全生命周期。
- 敏感数据识别:内置超过1000种敏感数据模板,覆盖全球主要合规标准:PII(身份证号、手机号、社保号)、PHI(医疗记录、处方信息)、PCI-DSS(信用卡号、CVV码)、知识产权(代码、设计文档、专利信息)等。支持自定义规则:通过正则表达式定义企业内部敏感数据格式;使用文档指纹技术(将常用敏感文档生成唯一指纹,识别相似文档);采用数据库指纹技术(从数据库中提取敏感数据特征,识别数据泄露);利用机器学习模型自动识别未知敏感数据。
- 数据流转控制:在数据流转的各个环节执行保护策略:
- 云到云:防止敏感数据从授权云应用转移到未授权云应用(如从OneDrive复制到个人Dropbox);
- 云到端:禁止从云应用下载敏感数据到非信任设备;
- 端到云:禁止将端点上的敏感数据上传到未授权云应用;
- 端到端:防止敏感数据通过邮件、即时通讯工具发送到外部;
- Web到端:禁止从Web页面复制敏感数据到本地文档。
- 实时监控与阻断:对敏感数据的流转进行实时监控,当检测到违规行为时,执行阻断、告警、日志记录等操作。支持灵活的响应策略:对低风险违规行为(如误操作)发送告警;对高风险违规行为(如故意泄露敏感数据)立即阻断并锁定用户账户;对可疑行为(如异常大量下载敏感数据)触发人工审核。
- 事件响应与报告:记录所有DLP事件的详细信息(用户、设备、时间、数据内容、操作行为),生成事件报告。支持事件关联分析,识别潜在的数据泄露趋势。提供可视化仪表盘,展示敏感数据的分布、流转路径、违规频率等,帮助管理员优化策略。
- DLP与其他模块联动:与CASB、SWG、ZTNA模块深度集成,实现跨场景的数据保护。例如:CASB模块发现用户上传敏感数据到云应用时,触发DLP策略进行阻断;SWG模块检测到Web页面中的敏感数据时,自动隐藏或脱敏;ZTNA模块在用户访问内部应用时,执行DLP检查,防止敏感数据泄露。
4. 零信任网络访问(ZTNA)模块
该模块基于“永不信任,始终验证”的零信任理念,替代传统VPN,为用户提供安全的内部应用访问方式。
- 基于身份的访问控制:以用户身份为核心,替代传统IP-based访问控制。管理员可根据用户角色、部门、项目等配置访问权限,实现最小权限原则。例如:允许研发部门员工访问代码仓库,但禁止市场部员工访问;只允许特定用户访问财务系统。
- 设备健康检查:在用户访问内部应用前,检查设备的健康状态,确保设备符合安全要求。支持检查项:操作系统版本(如Windows 10及以上)、杀毒软件状态(已安装且更新到最新版本)、防火墙状态(已开启)、是否越狱/root、是否安装Forcepoint端点代理、是否存在恶意软件等。对不符合健康要求的设备,引导用户修复(如更新杀毒软件),或拒绝访问。
- 动态访问调整:基于实时风险数据,动态调整访问权限。例如:用户从公司网络访问内部应用时,授予全部权限;从公共Wi-Fi访问时,限制只读权限;当用户的风险评分升高(如异地登录)时,要求MFA并降低权限。
- 内部应用代理:无需暴露内部应用到公网,通过ZTNA代理实现安全访问。内部应用的IP地址与端口不对外公开,减少攻击面。支持TCP/UDP协议,兼容所有类型的内部应用(如Web应用、数据库、ERP系统、远程桌面)。
- 用户体验优化:采用无感知接入技术,用户无需手动配置VPN,只需通过浏览器或端点代理即可访问内部应用。支持单点登录(SSO),与企业身份管理系统(如AD、Okta)对接,减少用户登录次数。
5. 统一策略管理中心
该模块是平台的管理核心,提供统一的策略定义、执行、监控与优化能力。
- 可视化策略编辑器:采用拖拽式界面,管理员可快速创建跨模块的安全策略。例如:创建策略“当用户从非信任设备访问云存储应用时,执行DLP检查并限制只读权限”,该策略将自动应用到CASB与DLP模块。支持策略模板,提供常见场景的预定义策略(如远程办公安全策略、敏感数据保护策略),减少配置时间。
- 跨模块策略同步:确保不同模块的策略一致,避免出现安全漏洞。例如:当管理员更新DLP的敏感数据规则时,CASB、SWG、ZTNA模块会自动同步该规则,执行相同的保护措施。支持策略版本控制,记录策略变更历史,方便回滚与审计。
- 策略模拟与测试:在正式发布策略前,管理员可模拟策略执行效果,测试策略是否会影响正常业务。例如:模拟“禁止上传敏感数据到Dropbox”策略,查看有多少用户会受到影响,是否存在误判情况。支持A/B测试,对比不同策略的效果,选择最优方案。
- 策略优先级管理:允许管理员设置策略的优先级,解决策略冲突问题。例如:“管理员访问云应用无需MFA”的策略优先级高于“所有用户访问云应用需MFA”的策略,确保管理员的正常操作不受影响。
6. 威胁检测与响应模块
该模块利用AI与行为分析技术,识别潜在的安全威胁,并自动响应。
- 用户行为分析(UEBA):建立用户的正常行为模型(如访问时间、位置、应用偏好、数据操作习惯),当检测到异常行为时,触发告警。例如:用户通常在上午9点到下午6点访问应用,突然在凌晨2点从美国IP登录;用户通常下载小文件,突然下载10GB的敏感数据;用户通常访问国内云应用,突然访问境外未授权云应用。
- 异常检测:除用户行为外,还检测设备异常(如设备被root、安装恶意软件)、应用异常(如云应用配置变更、API访问频率异常)、网络异常(如大量流量流向高风险地区)等。支持与威胁情报平台对接,获取最新的威胁信息(如恶意IP、域名),增强检测能力。
- 威胁关联分析:将分散的事件(如异常登录、敏感数据下载、设备异常)关联起来,识别潜在的攻击链。例如:用户设备被root → 异常登录云应用 → 下载大量敏感数据 → 上传到境外云应用,这一系列事件可能表明发生了数据泄露攻击。
- 自动化响应:与SOAR(安全编排、自动化与响应)平台集成,自动执行响应操作:锁定异常用户账户;阻断恶意IP的访问;隔离受感染设备;发送告警邮件给管理员;生成事件报告。支持自定义响应流程,满足企业特定需求。
7. 合规与审计模块
该模块帮助企业满足合规要求,提供全面的审计与报告能力。
- 合规报告模板:内置GDPR、HIPAA、PCI-DSS、SOX等合规标准的报告模板,管理员可一键生成报告。报告包含敏感数据的处理情况、访问日志、保护措施、合规检查结果等,满足审计要求。
- 审计日志:记录所有用户操作、策略变更、事件响应等日志,日志保留时间可配置(最长支持7年)。支持日志导出(如CSV、PDF格式),方便企业进行取证分析。
- 用户活动追踪:跟踪用户在平台中的所有活动,包括访问的应用、操作的文件、数据的流转等。支持按用户、时间、应用等维度查询日志,快速定位问题。
- 数据访问审计:记录敏感数据的访问日志,包括访问者、访问时间、数据内容、操作行为等。支持数据主体访问请求的响应,快速提取特定用户的敏感数据访问记录。
- 取证分析:提供日志搜索与过滤功能,帮助管理员调查安全事件。支持关联分析日志,还原事件发生的全过程,为责任认定与改进措施提供依据。
8. 端点集成模块
该模块与Forcepoint端点安全产品集成,实现端到端的安全保护。
- 端点代理集成:与Forcepoint Endpoint DLP、Forcepoint Endpoint Security等产品对接,同步策略与数据。例如:端点代理检测到用户在本地处理敏感数据时,执行DLP策略;端点代理收集设备健康状态信息,发送给ZTNA模块用于访问控制。
- 设备状态收集:实时收集端点设备的状态信息(如操作系统版本、杀毒软件状态、是否越狱/root),用于ZTNA模块的健康检查。支持离线设备的状态缓存,确保设备重新联网时仍能执行正确的策略。
- 端点DLP扩展:将DLP功能扩展到端点设备,保护本地文件、剪贴板、邮件、即时通讯等场景中的敏感数据。例如:禁止用户将敏感数据复制到剪贴板;对本地文档中的敏感数据进行加密;防止用户通过U盘导出敏感数据。
- 移动设备管理(MDM)集成:与MDM平台(如Microsoft Intune、Jamf)对接,获取移动设备的状态信息(如设备型号、操作系统版本、是否越狱),并执行安全策略。例如:对未注册到MDM的移动设备,禁止访问企业资源;对丢失的移动设备,远程擦除敏感数据。
三、技术特点与优势
- 统一平台架构:整合CASB、SWG、DLP、ZTNA等能力到单一平台,消除多产品集成的复杂度,减少管理成本。管理员无需在多个控制台之间切换,即可完成所有安全策略的配置与监控。
- 原生DLP集成:Forcepoint拥有20年以上的DLP技术积累,DLP功能原生集成到所有模块中,而非第三方插件。这确保了DLP策略在云、端、Web等场景中的一致性,避免出现防护漏洞。
- 自适应风险控制:基于实时风险评分(融合用户行为、设备状态、位置、访问应用等维度),动态调整安全策略。例如:低风险用户可快速访问资源,高风险用户需经过多重验证,平衡安全与用户体验。
- 全球边缘网络:在全球100+地区部署边缘节点,用户可就近接入,减少访问延迟。边缘节点采用分布式架构,确保高可用性与容错性,即使某个节点故障,也不会影响服务。
- 高性能SSL解密:采用硬件加速与优化算法,解决SSL解密带来的性能瓶颈。支持选择性解密,对敏感URL跳过解密,保护用户隐私。
- 灵活部署模式:支持SaaS、混合、私有三种部署模式。SaaS模式适合快速上线;混合模式适合有数据本地化要求的企业;私有模式适合高度敏感的行业(如政府、军工)。
- 开放生态系统:与主流云服务商(AWS、Azure、Google Cloud)、身份管理系统(AD、Okta、Azure AD)、MDM平台(Intune、Jamf)、SOAR平台(Splunk Phantom、IBM Resilient)等对接,方便企业整合现有技术栈。
- 用户体验优化:采用无感知接入、单点登录等技术,减少用户操作步骤。优化网络协议与缓存机制,提高访问速度,确保用户在安全保护下仍能获得流畅的体验。
四、典型应用场景
- 远程办公安全防护:随着远程办公的普及,员工从各种设备和位置访问企业资源。Forcepoint ONE的ZTNA模块替代传统VPN,基于身份和设备健康检查授予访问权限;SWG模块过滤Web访问,防止恶意软件感染;DLP模块防止敏感数据从远程设备泄露。例如:某互联网企业的员工在家使用个人电脑访问内部CRM系统,ZTNA检查设备是否安装杀毒软件并要求MFA,通过后授予访问权限;员工尝试下载CRM中的客户数据,DLP识别敏感数据并阻断下载。
- 影子IT治理:员工使用未授权云应用可能导致数据泄露。Forcepoint ONE的CASB模块自动发现影子IT应用,生成风险报告;管理员禁止高风险应用,将低风险应用纳入授权列表并应用DLP策略。例如:某金融企业的CASB模块发现员工使用个人Dropbox存储客户数据,管理员禁止访问个人Dropbox,并将企业授权的OneDrive应用的DLP策略开启,确保数据安全。
- 敏感数据保护:企业敏感数据在云、端、Web之间流转,容易发生泄露。Forcepoint ONE的DLP模块识别敏感数据,在各个环节执行保护策略。例如:某医疗企业的电子病历中的PHI数据,当员工尝试上传到云存储时,DLP加密数据;当员工尝试通过邮件发送PHI数据时,DLP阻断发送;当员工在Web上查看PHI数据时,DLP防止截图。
- 合规满足:企业需要遵守GDPR、HIPAA等合规标准。Forcepoint ONE的合规模块提供预定义报告模板,DLP模块确保敏感数据处理符合合规要求。例如:某零售企业需要遵守PCI-DSS标准,DLP模块识别信用卡数据并防止泄露;合规模块生成PCI-DSS报告,证明企业符合标准。
- 零信任架构落地:零信任架构要求“永不信任,始终验证”。Forcepoint ONE的ZTNA模块基于身份和设备健康检查授予访问权限;CASB模块对云应用进行零信任控制;SWG模块对Web资源进行零信任控制。例如:某制造企业采用零信任架构,员工访问任何企业资源都需经过身份验证和设备健康检查,Forcepoint ONE统一管理所有策略,确保安全一致。
- 多租户企业安全管理:大型企业的不同部门可能有不同的安全需求。Forcepoint ONE支持多租户隔离,每个部门可拥有独立的策略与日志,同时共享平台资源。例如:某集团企业的财务部门需要严格的DLP策略,而研发部门需要灵活的云应用访问权限,管理员可在统一平台中为不同部门配置差异化策略。
五、总结
Forcepoint ONE云安全代理平台是一款全面的SSE解决方案,通过整合CASB、SWG、DLP、ZTNA等核心能力,为企业提供统一的安全保护框架。其原生DLP集成、自适应风险控制、灵活部署模式等特点,使其能够应对云时代的复杂安全挑战,保护敏感数据,满足合规要求,同时提升用户体验与管理效率。无论是远程办公、影子IT治理还是零信任架构落地,Forcepoint ONE都能提供有效的解决方案,是企业数字化转型中的重要安全伙伴。
了解更多产品详情,请访问Forcepoint官方网站:
登录后查看
https://www.forcepoint.com/product/casb-cloud-access-security-broker" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://www.forcepoint.com/product/casb-cloud-access-security-broker

展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
64
兼容性
0
60
稳定性
0
80
易用性
0
60
性能
0
60
市场占有率
0
70
功能
0
60
扩展性
0
50
美观度
0
60
技术服务
0
70
性价比
0
60
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论