








Jenkins是一个开源软件项目,是基于Java开发的一种持续集成工具,用于监控持续重复的工作,旨在提供一个开放易用的软件平台,使软件项目可以进行持续集成
Jenkins
71.014条评价788次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
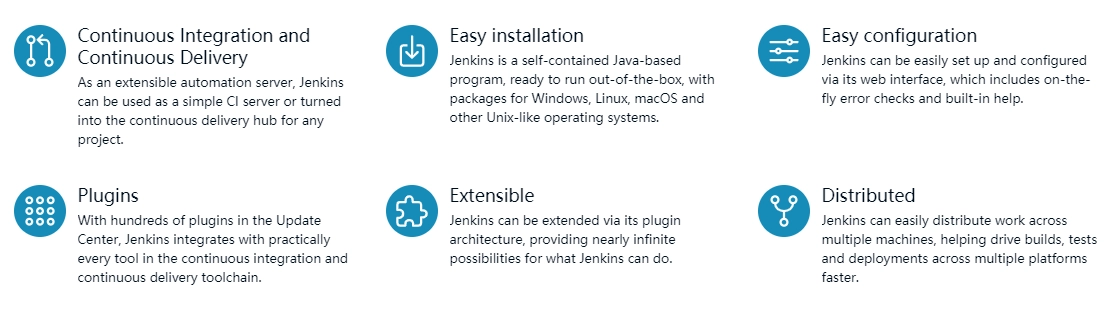
Jenkins是一款开源的自动化服务器,旨在自动化软件开发过程中与构建、测试、部署相关的重复性任务,助力团队实现持续集成(CI)与持续交付(CD),从而加速软件交付周期、提升交付质量。作为DevOps实践的核心工具之一,Jenkins通过灵活的插件生态、分布式构建能力及广泛的集成支持,能够适配从小型项目到大型企业级架构的各类自动化需求,其核心设计理念是“可扩展”与“自动化优先”,允许用户根据自身技术栈与业务流程定制自动化工作流。
一、核心定位与整体架构
Jenkins的核心价值在于消除软件开发过程中的手动干预,将代码变更转化为可部署的软件版本的过程自动化。其整体架构采用“主从节点(Master-Agent)”模式,同时支持通过插件扩展功能,具备高度的灵活性与可扩展性。
- 主从节点模式:Jenkins主节点(Master)负责管理任务调度、用户界面、插件管理及全局配置;从节点(Agent)则负责执行具体的构建、测试与部署任务。这种模式不仅能减轻主节点的负载,还能支持多环境(如Windows、Linux、macOS)的任务执行,以及大规模构建的并行处理。主节点与从节点的连接方式包括SSH、JNLP(Java Network Launch Protocol)、Windows服务等,用户可根据节点环境选择合适的连接方式。
- 插件驱动的扩展性:Jenkins本身仅提供基础的自动化框架,其大部分功能(如代码仓库集成、构建工具支持、云服务对接等)均通过插件实现。用户可根据需求安装插件,扩展Jenkins的能力边界,目前Jenkins生态拥有超过1800款官方及社区维护的插件,覆盖几乎所有自动化场景。插件的更新与维护由社区或厂商负责,确保功能的时效性与稳定性。
- REST API支持:Jenkins提供完整的REST API,允许用户通过编程方式与Jenkins交互,例如触发构建、查询任务状态、管理节点等。API支持JSON格式的请求与响应,便于与其他系统(如项目管理工具、监控平台)集成。此外,Jenkins还支持Webhook机制,能够接收外部系统的事件通知(如代码提交、合并请求)并触发相应的自动化任务。
- 配置即代码(CasC):通过Configuration as Code插件,用户可将Jenkins的全局配置、插件设置、节点配置等以YAML或Groovy脚本的形式存储,实现配置的版本控制与自动化部署。这种方式避免了手动配置带来的不一致性与错误,便于快速复制Jenkins环境(如从开发到生产),降低部署成本。
二、核心功能模块详解
1. 流水线自动化模块
流水线(Pipeline)是Jenkins的核心功能之一,允许用户将软件交付流程(从代码提交到部署)定义为代码,即“流水线即代码(Pipeline as Code)”。流水线支持两种语法:声明式(Declarative)与脚本式(Scripted),前者更简洁、结构化,适合大多数场景;后者基于Groovy语言,提供更高的灵活性,适合复杂的定制化需求。
- 声明式流水线:采用固定的结构,包含pipeline、agent、stages、stage、steps等核心块。例如,一个典型的Java项目声明式流水线包括以下阶段:代码检出、构建、单元测试、代码质量检查、镜像构建、镜像推送、部署。声明式流水线支持并行执行、条件判断、环境变量管理及后置操作,以下是声明式流水线的关键特性:
- 并行执行:通过parallel块实现多个阶段或步骤的并行运行,缩短构建时间。例如,单元测试与代码质量检查可并行执行,提升流程效率;
- 条件执行:通过when子句实现基于分支、环境变量等条件的任务执行。例如,仅当代码提交到main分支时,才执行生产环境的部署任务;
- 环境变量:通过environment块定义全局或阶段级别的环境变量,便于参数化配置。例如,定义数据库连接地址、API密钥等变量,避免硬编码;
- 后置操作:在流水线结束后执行特定操作(如always、success、failure块),例如发送通知或清理资源。例如,无论构建成功或失败,都发送通知给团队;
- 参数化构建:通过parameters块定义流水线的输入参数(如版本号、环境类型),用户可在触发构建时输入参数,实现流水线的动态配置。
- 脚本式流水线:基于Groovy脚本,允许用户编写更复杂的逻辑,如循环、异常处理、动态生成步骤等。虽然灵活性更高,但学习曲线较陡,维护成本也相对较高。脚本式流水线适合需要高度定制化的场景,例如动态生成测试用例、与外部系统进行复杂交互等。
- 流水线可视化:通过Blue Ocean插件,用户可获得现代化的流水线可视化UI,以图形化方式展示流水线的阶段与步骤,支持快速定位失败的环节。Blue Ocean还提供流水线编辑功能,用户可通过拖拽方式创建或修改流水线,降低流水线的编写难度。
2. 插件生态系统模块
Jenkins的插件生态是其最强大的特性之一,目前拥有超过1800款插件,覆盖代码管理、构建工具、测试框架、部署工具、云服务、安全等几乎所有自动化场景。插件的存在使得Jenkins能够快速适配新的技术栈与业务需求,无需修改核心代码。
- 插件分类与典型示例:
- 代码管理插件:Git插件(支持Git仓库集成与webhook触发)、GitHub插件(与GitHub无缝对接,支持Pull Request构建)、Bitbucket插件(支持Bitbucket云与服务器,接收代码变更通知)、SVN插件(集成Subversion版本控制系统);
- 构建工具插件:Maven插件(执行Maven构建命令,支持依赖缓存)、Gradle插件(支持Gradle项目,自动下载Gradle版本)、Ant插件(集成Ant构建,支持自定义Ant脚本)、NodeJS插件(安装NodeJS环境,执行npm/yarn命令);
- 容器与云插件:Docker插件(构建与推送Docker镜像,运行Docker容器)、Kubernetes插件(动态创建Kubernetes Pod作为构建代理,支持Pod模板配置)、AWS EC2插件(自动创建EC2实例作为代理,支持实例类型与AMI配置)、Azure VM插件(集成Azure虚拟机服务,动态管理代理节点);
- 测试与报告插件:JUnit插件(发布JUnit测试报告,展示测试用例的通过/失败数量)、TestNG插件(支持TestNG测试框架,生成详细测试报告)、JaCoCo插件(生成代码覆盖率报告,展示行覆盖率、分支覆盖率)、Cobertura插件(代码覆盖率分析,支持与SonarQube集成)、Selenium插件(支持UI自动化测试,运行Selenium脚本);
- 安全插件:Credentials插件(安全存储密码、API密钥、SSH密钥等敏感信息,支持全局或项目级别的凭据管理)、LDAP插件(企业级LDAP认证,与Active Directory集成)、SAML插件(单点登录支持,集成企业SSO系统)、Audit Trail插件(记录用户操作日志,便于安全审计)、OWASP Dependency-Check插件(扫描项目依赖的安全漏洞,生成漏洞报告);
- 流水线插件:Pipeline插件(支持流水线即代码,提供声明式与脚本式流水线语法)、Blue Ocean插件(现代化流水线可视化UI,支持流水线编辑与监控)、Pipeline Utility Steps插件(提供常用的流水线步骤,如文件操作、JSON解析)、Pipeline Stage View插件(展示流水线的阶段进度与状态)。
- 插件管理:用户可通过“Manage Jenkins > Plugins”界面安装、更新与卸载插件。界面支持搜索插件、查看插件详情与依赖关系,以及批量安装插件。此外,Configuration as Code插件允许将插件配置以代码形式管理,用户可在YAML文件中定义插件列表与版本,实现插件的自动化安装与更新。
3. 分布式构建系统模块
分布式构建是Jenkins应对大规模构建任务与多环境需求的关键能力。通过将构建任务分配到多个从节点执行,不仅能提升构建效率,还能避免主节点过载,同时支持不同操作系统或环境的构建需求(如Windows上的.NET构建、Linux上的Java构建)。
- 主从节点架构:主节点负责任务调度与管理,从节点负责执行任务。主节点的职责包括:接收用户请求、管理任务队列、分配任务到从节点、收集任务执行结果、展示任务状态。从节点的职责包括:接收主节点分配的任务、执行任务、返回执行结果。从节点可部署在物理机、虚拟机或容器中,支持多种操作系统(Windows、Linux、macOS)。
- 节点类型:
- 静态节点:长期运行的物理机或虚拟机,适合稳定的构建需求。静态节点需要手动配置与维护,例如安装必要的软件环境、配置连接信息;
- 动态节点:根据构建需求自动创建与销毁的节点(如Kubernetes Pod、AWS EC2实例),适合临时或峰值负载的场景。动态节点能够有效降低资源成本,避免闲置节点占用资源。例如,当构建任务到达时,Jenkins自动创建Kubernetes Pod作为代理,任务完成后销毁Pod。
- 负载均衡与节点标签:Jenkins支持基于节点标签(Label)的任务分配。用户可给从节点添加标签(如“linux”、“docker”、“dotnet”),然后在流水线中指定agent label,主节点会自动将任务分配到符合标签的节点上。这种方式实现了负载均衡与环境隔离,例如,将.NET构建任务分配到带有“dotnet”标签的Windows节点上,将Docker构建任务分配到带有“docker”标签的Linux节点上。
- 动态节点配置示例:以Kubernetes动态节点为例,用户需要安装Kubernetes插件,配置Kubernetes集群的连接信息(如API Server地址、证书),然后定义Pod模板(包含容器镜像、资源限制、环境变量等)。当构建任务触发时,Jenkins会根据Pod模板在Kubernetes集群中创建Pod作为代理,执行任务后销毁Pod。Pod模板支持多种容器镜像,例如包含Java、Maven、Docker的镜像,满足不同构建需求。
4. 集成能力模块
Jenkins的强大集成能力使其能够与DevOps工具链中的几乎所有工具无缝对接,覆盖从代码提交到部署的全流程。
- 版本控制系统集成:支持Git、SVN、Mercurial等主流版本控制系统。通过webhook机制,Jenkins能够接收代码提交或合并请求的通知,自动触发构建任务。例如,当用户提交代码到Git仓库时,Git仓库会发送webhook请求到Jenkins,Jenkins触发对应的流水线任务,执行构建与测试。此外,Jenkins还支持从版本控制系统中获取代码变更记录,展示在构建报告中。
- 构建与测试工具集成:与Maven、Gradle、Ant等构建工具深度集成,支持自动运行构建命令。例如,Maven插件能够自动下载项目依赖,执行mvn clean install命令,生成构建产物。与测试工具的集成允许Jenkins自动运行单元测试、集成测试与UI测试,并生成详细的测试报告。例如,JUnit插件能够解析测试结果文件,展示测试用例的通过/失败数量,以及失败用例的详细信息。
- 部署工具集成:支持Docker、Kubernetes、Ansible、Terraform、Jenkins X等部署工具。例如,Docker插件能够构建Docker镜像,推送镜像到Docker Registry(如Docker Hub、Harbor);Kubernetes插件能够将镜像部署到Kubernetes集群,更新Deployment或StatefulSet;Ansible插件能够执行Ansible Playbook,自动化配置服务器环境;Terraform插件能够执行Terraform脚本,部署云基础设施(如AWS EC2、Azure VM)。
- 通知工具集成:与Slack、Microsoft Teams、Email、钉钉等通知工具集成,能够在构建成功、失败或异常时发送实时通知。例如,Slack插件能够发送构建状态消息到指定的Slack频道,包含构建编号、状态、日志链接等信息;Email插件能够发送自定义邮件,包含测试报告、构建产物链接等内容。
- 项目管理工具集成:与Jira、Confluence、Trello等项目管理工具集成,能够将构建状态同步到项目管理工具中。例如,Jira插件能够在Jira工单中添加构建状态注释,展示构建是否成功;Confluence插件能够将构建报告发布到Confluence页面,便于团队查看。
5. 安全与访问控制模块
Jenkins提供全面的安全机制,确保自动化流程的安全性与合规性,适合企业级应用场景。
- 认证机制:
- 内置用户数据库:Jenkins自带的用户管理系统,适合小型团队。用户可创建账号、设置密码,分配权限;
- LDAP/SAML/OAuth:支持企业级认证协议,如LDAP(与Active Directory集成)、SAML(单点登录)、OAuth(与GitHub/GitLab等平台集成)。例如,LDAP认证允许用户使用企业AD账号登录Jenkins,无需单独创建账号;SAML认证允许用户通过企业SSO系统登录Jenkins,提升登录体验与安全性;
- 双向认证:支持客户端证书认证,确保只有授权的客户端能够访问Jenkins API或Web界面。
- 授权机制:
- 矩阵式授权:为每个用户或组分配全局或项目级别的权限(如构建、配置、删除任务)。例如,给开发团队分配构建与查看任务的权限,给管理员分配所有权限;
- 基于角色的访问控制(RBAC):通过Role-Based Authorization Strategy插件,定义角色(如管理员、开发者、查看者)并分配权限,然后将用户或组关联到角色。这种方式便于大规模团队的权限管理,例如,定义“开发者”角色拥有构建、查看任务的权限,将所有开发人员加入该角色;
- 项目级授权:限制用户对特定项目的访问权限,确保数据隔离。例如,给财务团队分配访问财务项目的权限,不给其他团队访问权限。
- 敏感信息管理:
- Credentials插件:以加密方式存储敏感信息(如密码、API密钥、SSH密钥),支持全局或项目级别的凭据管理。凭据存储在Jenkins home目录的加密文件中,只有授权用户能够访问;
- HashiCorp Vault集成:通过Vault插件,将敏感信息存储在外部Vault服务器中,进一步提升安全性。Jenkins在需要时从Vault获取敏感信息,避免敏感信息存储在Jenkins中;
- 秘密文本与文件:支持存储秘密文本(如API密钥)、秘密文件(如证书)、SSH密钥等多种类型的敏感信息。
- 安全加固:
- SSL/TLS加密:支持配置HTTPS,通过反向代理(如Nginx)或Jenkins内置的Jetty服务器启用SSL/TLS,确保数据传输的安全性;
- 防止跨站请求伪造(CSRF):Jenkins默认启用CSRF保护,防止恶意网站伪造用户请求;
- 安全扫描:使用OWASP Dependency-Check插件扫描项目依赖的安全漏洞,生成漏洞报告,帮助团队及时修复漏洞;
- 审计日志:通过Audit Trail插件记录用户操作日志,包括登录、构建触发、配置修改等操作,便于安全审计与问题追溯。
6. 监控与报告模块
监控与报告是Jenkins确保自动化流程可靠性与可追溯性的重要能力,帮助团队及时发现问题、优化流程。
- 构建监控:实时查看构建任务的状态(运行中、成功、失败、中止)、进度与资源消耗(CPU、内存、磁盘)。Jenkins提供构建日志功能,支持实时查看运行中的构建日志,以及下载历史构建日志。日志中包含任务执行的详细信息,便于调试失败的构建。
- Metrics与可视化:
- Prometheus插件:暴露Jenkins metrics(如构建持续时间、成功 rate、节点状态、队列长度),可通过Grafana进行可视化展示。例如,Grafana仪表板能够展示构建成功率趋势、节点资源使用情况等;
- Blue Ocean插件:提供现代化的UI界面,以图形化方式展示流水线的阶段与步骤,支持快速定位失败的环节。Blue Ocean还提供流水线的历史记录,展示每个构建的状态与持续时间;
- Build Monitor插件:展示多个项目的构建状态,以卡片形式展示每个项目的最新构建结果,便于团队快速了解项目状态。
- 测试与覆盖率报告:
- JUnit插件:展示测试用例的通过/失败数量及详细报告,支持按测试套件、测试类筛选结果;
- JaCoCo插件:展示代码覆盖率数据(行覆盖率、分支覆盖率),支持查看具体类或方法的覆盖率情况;
- Cobertura插件:与SonarQube集成,展示代码质量与覆盖率数据,帮助团队评估测试质量。
- 告警机制:通过插件支持构建状态告警(如Slack、Email、钉钉),当构建失败或异常时,自动通知相关责任人。告警内容可自定义,包含构建编号、状态、日志链接、测试报告链接等信息。
7. 配置即代码模块
Configuration as Code(CasC)是Jenkins实现基础设施即代码的关键能力,允许用户将Jenkins的全局配置、插件设置、节点配置等以YAML或Groovy脚本的形式存储,便于版本控制、环境复制与自动化部署。
- 核心优势:
- 消除手动配置:避免人工操作带来的错误与不一致性,确保环境的一致性;
- 版本控制:配置文件可存储在Git仓库中,便于追溯变更历史,回滚错误配置;
- 环境复制:快速复制Jenkins环境(如从开发到生产),降低部署成本;
- 自动化部署:通过CI/CD流水线自动应用配置,实现Jenkins环境的自动化更新。
- 实现方式:
- 安装Configuration as Code插件;
- 编写YAML配置文件,定义Jenkins的全局设置(如安全配置、插件列表)、节点配置(如从节点的连接信息)、credentials配置等;
- 通过Jenkins UI或API应用配置,Jenkins会根据配置文件更新自身设置。
- 配置文件示例:以下是一个简单的CasC配置文件示例,定义了全局安全配置与插件列表:
      jenkins:
        securityRealm:
          ldap:
            configurations:
              - server: "ldap://ad.example.com"
                rootDN: "dc=example,dc=com"
                userSearchBase: "ou=users"
                userSearch: "sAMAccountName={0}"
        authorizationStrategy:
          roleBased:
            roles:
              global:
                - name: "admin"
                  permissions:
                    - "Overall/Administer"
                - name: "developer"
                  permissions:
                    - "Job/Build"
                    - "Job/View"
        plugins:
          - name: "git"
            version: "4.15.0"
          - name: "maven-plugin"
            version: "3.20"
三、技术特点与优势
Jenkins作为一款成熟的自动化工具,具有以下显著的技术特点与优势:
- 开源免费:Jenkins是开源软件,遵循MIT许可证,无需支付许可费用,降低团队的工具成本。开源特性使得用户能够查看源代码,定制功能或修复问题。
- 高度可扩展:通过插件生态系统,用户可按需扩展Jenkins的功能,适配几乎所有技术栈与业务场景。插件的更新与维护由社区负责,确保功能的时效性。
- 灵活的流水线:支持声明式与脚本式流水线,能够满足从简单到复杂的自动化需求。流水线即代码的方式使得流水线与代码同步变更,便于版本控制与团队协作。
- 分布式构建:支持主从节点架构与动态节点,能够应对大规模构建任务与多环境需求。动态节点能够有效降低资源成本,避免闲置节点占用资源。
- 广泛的集成支持:与DevOps工具链中的几乎所有工具无缝对接,覆盖从代码提交到部署的全流程。集成能力使得Jenkins能够成为DevOps流程的核心枢纽。
- 企业级安全:提供全面的认证、授权与敏感信息管理机制,符合企业级安全合规要求。支持LDAP、SAML、OAuth等企业级认证协议,确保系统的安全性。
- 活跃的社区:Jenkins拥有庞大的社区支持,插件更新频繁,问题解决速度快,文档资源丰富。社区提供官方文档、教程、论坛等资源,帮助用户快速掌握Jenkins的使用。
- 跨平台支持:支持Windows、Linux、macOS等多种操作系统,能够在不同环境中部署与运行。
四、典型应用场景
Jenkins的应用场景覆盖软件开发的全流程,以下是一些典型示例:
- 持续集成(CI)流水线:当代码提交到版本控制系统时,自动触发构建、单元测试与代码质量检查,快速反馈代码问题。例如,Java项目的CI流水线:代码检出 → Maven构建 → JUnit测试 → JaCoCo代码覆盖率 → SonarQube代码质量检查 → 通知结果。
- 持续交付(CD)流水线:在CI的基础上,自动将构建产物部署到测试或生产环境。例如,微服务的CD流水线:CI构建 → Docker镜像构建 → 镜像推送 → 测试环境部署 → 集成测试 → 生产环境部署(手动审批)。
- 自动化测试工作流:定期运行集成测试、UI测试或性能测试,生成测试报告并通知团队。例如,每周日运行全量回归测试,生成详细报告并发送给测试团队;每天运行性能测试,监控系统性能变化。
- 基础设施即代码(IaC)自动化:通过Jenkins流水线自动执行Terraform或Ansible脚本,部署基础设施(如云服务器、数据库),实现基础设施的自动化管理。例如,Terraform流水线:代码检出 → Terraform初始化 → Terraform计划 → Terraform应用 → 通知结果。
- 多环境部署:支持将应用部署到多个环境(开发、测试、 staging、生产),并通过条件判断与手动审批实现环境间的流转。例如,开发环境自动部署,测试环境需要手动审批,生产环境需要多级审批。
- 定时任务自动化:执行定期任务,如数据库备份、日志清理、报表生成等。例如,每天凌晨执行数据库备份任务,将备份文件上传至云存储;每周生成业务报表,发送给管理层。
- 移动应用自动化:自动化构建与发布移动应用(如iOS、Android)。例如,iOS应用流水线:代码检出 → Xcode构建 → 签名 → 上传至App Store Connect → 通知结果;Android应用流水线:代码检出 → Gradle构建 → 签名 → 上传至Google Play → 通知结果。
五、最佳实践
为了充分发挥Jenkins的价值,团队应遵循以下最佳实践:
- 使用声明式流水线:优先选择声明式流水线,因其更简洁、结构化,便于维护与团队协作。避免使用脚本式流水线,除非有特殊的定制化需求。
- 流水线即代码:将Jenkinsfile存储在版本控制系统中,与代码一同版本化,确保流水线与代码同步变更。Jenkinsfile应包含完整的交付流程,从代码检出到部署。
- 配置即代码:使用Configuration as Code插件管理Jenkins配置,避免手动配置带来的问题。配置文件应存储在Git仓库中,便于版本控制与环境复制。
- 分布式构建:使用从节点执行构建任务,避免主节点过载。优先使用动态节点(如Kubernetes Pod),降低资源成本。
- 安全管理敏感信息:绝不硬编码敏感信息(如密码、API密钥),使用Credentials插件或HashiCorp Vault存储敏感信息。限制敏感信息的访问权限,仅授权用户能够查看或使用。
- 定期更新插件与核心:及时更新Jenkins核心与插件,获取安全修复与新功能。在更新前,应在测试环境中验证更新的兼容性,避免影响生产环境。
- 监控与优化:使用Prometheus与Grafana监控Jenkins性能,优化构建流程。例如,并行执行耗时的步骤,缓存依赖(如Maven依赖、npm依赖),减少构建时间。
- 备份Jenkins数据:定期备份Jenkins home目录(包含所有配置与任务数据),防止数据丢失。备份应存储在安全的位置,如云存储或离线存储。
- 最小权限原则:遵循最小权限原则,为用户或组分配必要的权限,避免过度授权。例如,给开发人员分配构建与查看任务的权限,不给配置或删除任务的权限。
- 代码质量检查:在CI流水线中加入代码质量检查(如SonarQube),及时发现代码中的问题(如漏洞、坏味道)。代码质量检查应作为构建的一部分,只有通过检查的代码才能进入后续阶段。
- 手动审批环节:在CD流水线中加入手动审批环节,尤其是生产环境的部署。手动审批确保部署操作经过授权,降低误操作的风险。
六、总结
Jenkins作为一款成熟、开源的自动化服务器,是DevOps实践的核心工具之一。其高度可扩展的插件生态、灵活的流水线能力、分布式构建系统及广泛的集成支持,使其能够适配从小型项目到大型企业级架构的各类自动化需求。通过Jenkins,团队能够实现持续集成与持续交付,加速软件交付周期,提升交付质量,同时降低手动干预带来的错误与成本。无论是构建简单的应用还是复杂的微服务架构,Jenkins都能帮助团队更高效、更可靠地交付软件。
了解更多Jenkins产品详情,请访问官方网站:
登录后查看
https://www.jenkins.io/" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://www.jenkins.io/ 展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
71.0分项目
评分
同类平均分
综合
71
70
兼容性
80
76
稳定性
72
74
易用性
70
70
性能
70
68
市场占有率
70
68
功能
74
72
扩展性
76
74
美观度
66
66
技术服务
58
60
性价比
70
68
时间排序↓
最新
精华
13 条评论

向我咨询

发表评论