








Orca Security提供全面的全栈IAAS和PAAS安全可视性,只需花费时间和成本的替代方法。Orca Security的基础是,云安全可见性解决方案需要提供对所有组织资产的完整堆栈可视性,包括云基础架构级别,操作系统,应用程序和数据,没有风险或每个资产集成成本。
Orca
0.00条评价770次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
SAAS付费周期:
公司介绍:
产品详情
以下是Orca Security公司Orca Cloud Security Platform的产品介绍,严格遵循您提供的示例结构与格式要求:

一、核心定位与整体架构
Orca Security的Orca Cloud Security Platform是一款面向多云环境的云原生安全平台,采用无代理(Agentless)技术架构,为企业提供全面的云安全防护能力。其核心定位是帮助企业在动态变化的云基础设施中,实现对所有资产的可见性、风险的精准识别与优先级排序、以及高效的威胁响应,从而保障云环境的安全合规。
Orca平台并非单一功能工具,而是整合了资产发现、漏洞管理、配置错误检测、身份安全、数据保护、威胁检测与响应等全链路能力的综合性平台。其设计理念基于云环境的特性,强调无侵入性、多云端统一管理、以及上下文感知的风险评估,以解决传统安全工具在云环境中面临的可见性不足、部署复杂、响应滞后等问题。
1.1 核心设计理念
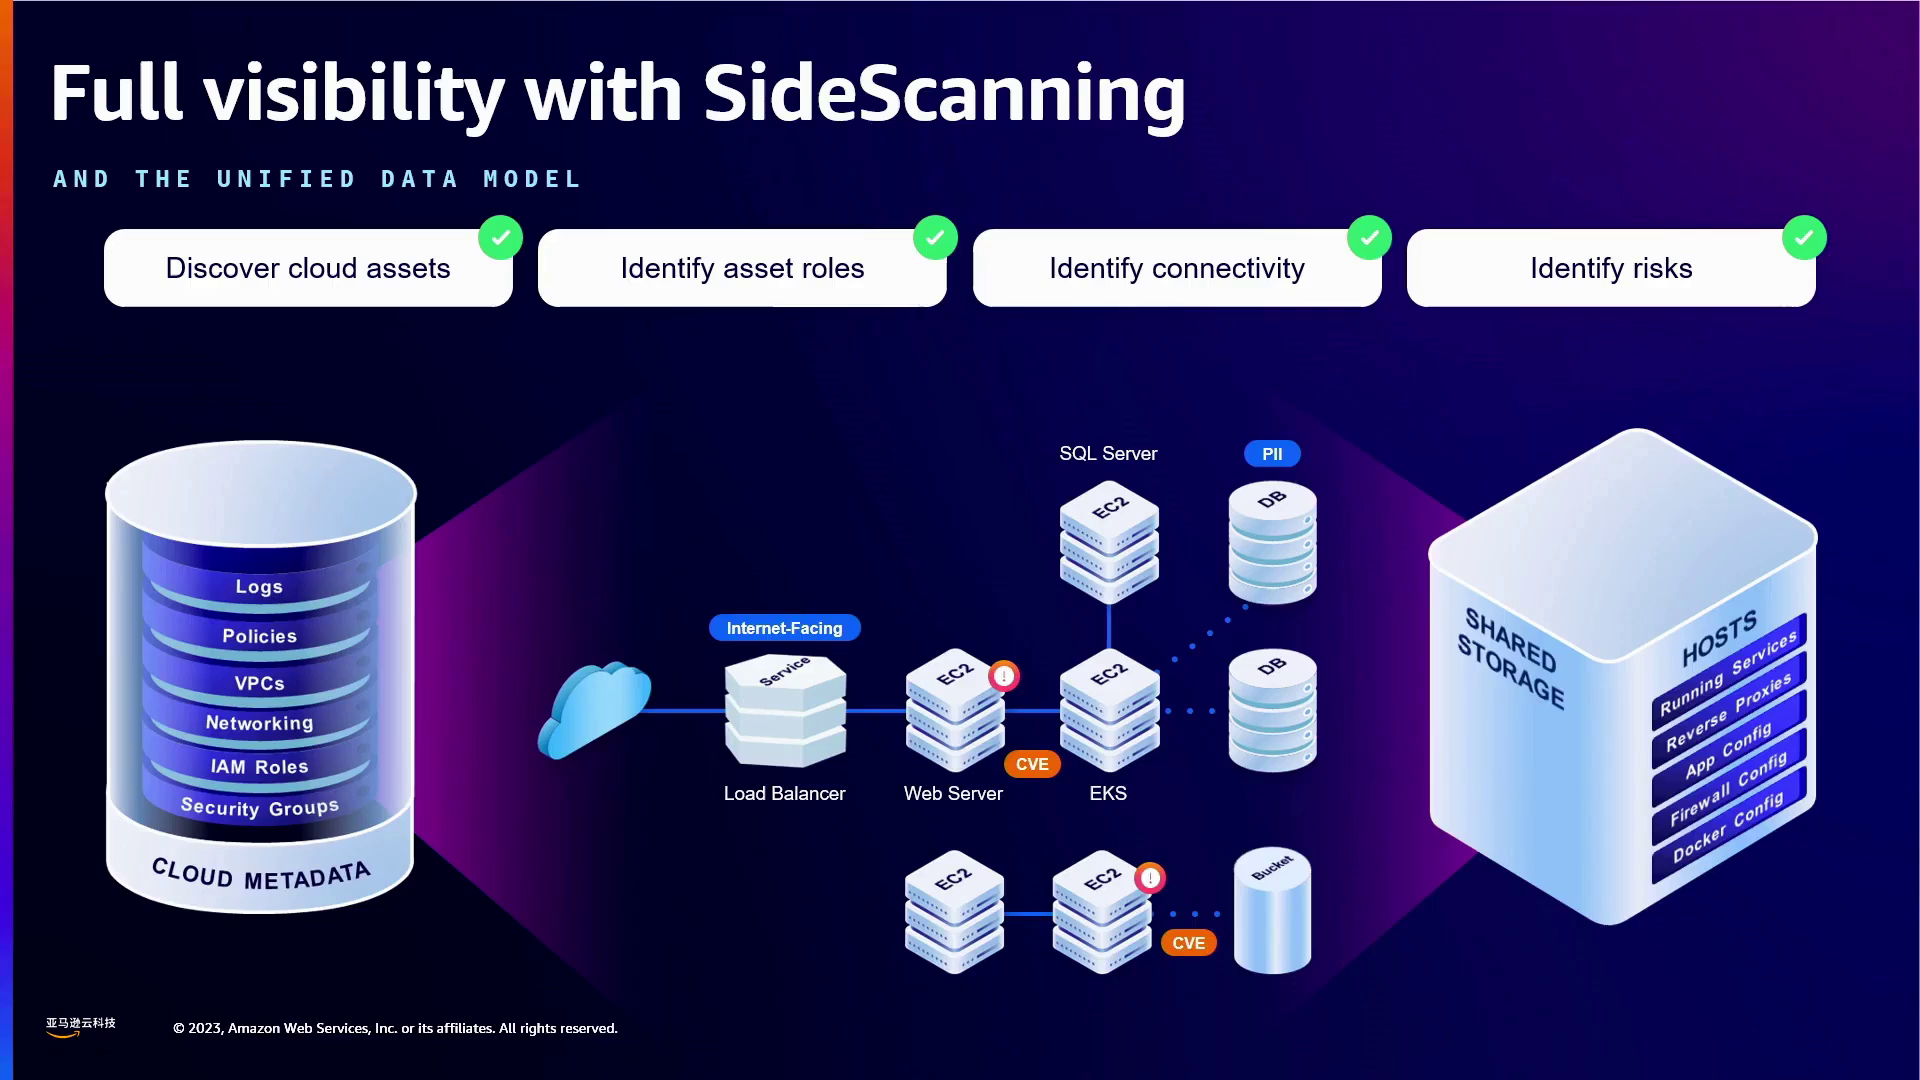
- 无代理架构:通过调用云服务商API接口、读取云环境配置数据及日志,并结合非侵入式的侧扫技术(Side-scanning)获取资产深度信息,无需在目标资产上安装任何代理程序,避免对云资源性能造成影响,同时简化部署流程。
- 多云统一管理:支持AWS、Azure、Google Cloud Platform(GCP)、Kubernetes等主流云平台及云原生技术栈,为企业提供单一管理面板,实现跨云端资产的集中监控与安全管理。
- 上下文感知的风险优先级排序:不仅识别安全风险,还结合资产的业务重要性、暴露程度(如是否公网可达)、漏洞可利用性等上下文信息,对风险进行优先级排序,帮助企业优先处理高影响风险。
- 全生命周期安全覆盖:从云资产的创建、运行到销毁,覆盖云环境的整个生命周期,支持DevSecOps实践,将安全融入开发与运维流程。
1.2 整体架构
Orca平台的逻辑架构分为以下几层:
- 数据采集层:通过云服务商API(如AWS EC2 API、Azure Resource Manager API、GCP Compute Engine API)、Kubernetes API、以及云存储服务(如S3、Blob Storage)的读取权限,采集云资产配置、身份权限、数据存储、日志等信息;同时通过侧扫技术(如对VM磁盘的快照分析)获取深度资产数据(如OS漏洞、应用程序信息)。
- 数据处理与分析层:对采集到的数据进行清洗、关联与分析。该层包含多个核心引擎:资产识别引擎(识别云资源类型与属性)、漏洞检测引擎(基于CVSS库与威胁情报检测漏洞)、配置合规引擎(对照CIS Benchmarks等框架检测配置错误)、身份安全引擎(分析IAM权限与风险)、威胁检测引擎(通过行为分析与异常检测识别威胁)。
- 风险评估与优先级排序层:结合上下文信息(如资产的业务标签、公网暴露状态、数据敏感性)对检测到的风险进行评分与排序,生成风险优先级列表,帮助企业聚焦关键风险。
- 可视化与操作层:提供直观的仪表盘(Dashboard)、详细的风险报告、合规视图、以及 remediation建议。用户可通过该层查看资产安全状态、生成合规报告、触发响应动作(如自动修复配置错误、通知安全团队)。
- 集成层:支持与第三方工具集成,如CI/CD pipeline(Jenkins、GitLab CI)、SIEM系统(Splunk、Elastic Stack)、工单系统(Jira、ServiceNow)、以及云原生监控工具(Prometheus、Grafana),实现安全流程的自动化与协同。
二、核心功能模块详解
2.1 云资产发现与Inventory管理
云环境的动态性导致资产数量与状态频繁变化,Orca平台的资产发现模块能够自动、实时地识别所有云资产,并建立完整的资产Inventory,为后续安全分析提供基础。
- 全类型资产覆盖:识别包括虚拟机(VM)、容器(Container)、服务器less函数(Lambda、Azure Functions、GCP Cloud Functions)、数据库(RDS、Azure SQL、BigQuery)、存储服务(S3、Blob Storage、GCS)、网络资源(VPC、Security Group、Load Balancer)、IAM实体(用户、角色、策略)等在内的所有云资产类型。
- 实时资产更新:通过持续监控云服务商API,实时捕捉资产的创建、修改与删除操作,确保Inventory数据与实际云环境保持一致,避免遗漏临时或短期存在的资产(如自动扩展的VM实例)。
- 资产关系映射:构建资产之间的依赖关系图谱,例如:某VM实例关联的Security Group、挂载的存储桶、使用的IAM角色;某Kubernetes集群中的Pod与Service、ConfigMap的关联;某Serverless函数的触发事件与权限配置。该图谱帮助企业理解风险的传播路径,例如:一个配置错误的存储桶可能影响哪些VM实例。
- 资产标签与分类:支持基于云服务商原生标签(如AWS Tag)或自定义标签对资产进行分类,例如按业务部门(如“市场部”、“研发部”)、应用系统(如“电商平台”、“CRM系统”)、环境类型(如“生产环境”、“测试环境”)分类,便于企业针对不同类型资产制定差异化安全策略。
- 资产合规状态标记:在Inventory中直接标记资产的合规状态,例如某VM是否符合CIS Linux Benchmark、某S3存储桶是否存在公网访问风险,帮助用户快速识别不合规资产。
2.2 漏洞管理
Orca平台的漏洞管理模块能够检测云资产中的各类漏洞,并提供优先级排序与修复建议,帮助企业有效降低漏洞带来的安全风险。
- 多类型漏洞检测:
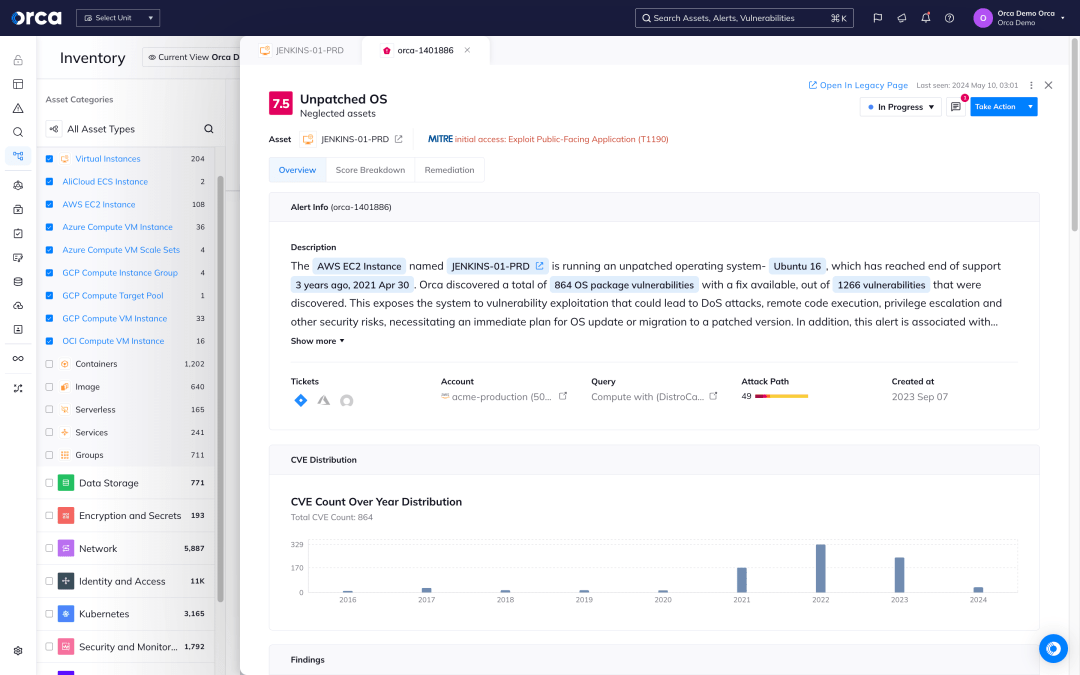
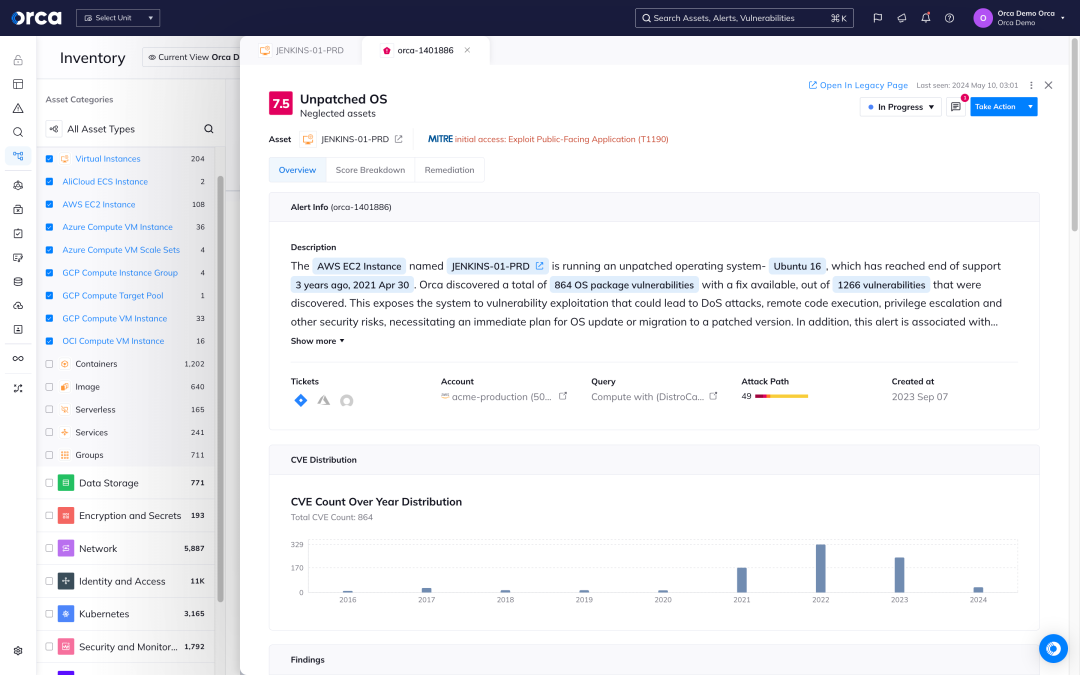
- 操作系统漏洞:检测Linux(Ubuntu、CentOS、RHEL等)、Windows(Server 2012+、10+)等操作系统的漏洞,覆盖CVE(Common Vulnerabilities and Exposures)库中的已知漏洞。
- 应用程序漏洞:检测Web应用(如Apache、Nginx、Tomcat)、数据库(如MySQL、PostgreSQL)、中间件(如Redis、RabbitMQ)等应用程序的漏洞,包括OWASP Top 10风险(如SQL注入、XSS)。
- 容器镜像漏洞:检测Docker、OCI等容器镜像中的漏洞,支持从Docker Hub、AWS ECR、Azure ACR、GCP GCR等镜像仓库拉取镜像进行扫描。
- Serverless函数漏洞:检测Lambda、Azure Functions等函数代码中的漏洞,如硬编码密钥、不安全的依赖库、权限配置错误。
- 无代理漏洞扫描:通过云服务商提供的磁盘快照功能(如AWS EBS快照、Azure Disk快照),对VM磁盘进行非侵入式扫描,无需在VM上运行任何扫描程序,避免影响业务运行。具体流程包括:发起快照请求→将快照挂载到临时分析实例→扫描快照中的文件系统与应用程序→生成漏洞报告→删除临时实例与快照(可选)。
- 漏洞优先级排序:基于以下因素对漏洞进行优先级排序:
- CVSS评分:根据Common Vulnerability Scoring System(CVSS)的评分(如CVSS 3.1中的Critical、High、Medium、Low)。
- 漏洞可利用性:是否存在公开的Exploit(如Metasploit模块、Exploit-DB中的代码)、是否被活跃利用(如在威胁情报中出现)。
- 资产暴露程度:漏洞所在资产是否公网可达、是否绑定弹性IP、是否开放高危端口(如22、3389)。
- 业务重要性:漏洞所在资产是否属于核心业务系统(如支付系统、用户数据存储)、是否处理敏感数据。
- 修复建议与自动化:为每个漏洞提供详细的修复建议,包括补丁下载链接、配置修改步骤、替代解决方案(如临时关闭不必要的端口)等;支持与CI/CD pipeline集成,在镜像构建阶段自动扫描漏洞,阻止含有高危漏洞的镜像进入生产环境;同时,可通过API触发自动化修复动作(如应用OS补丁、更新容器镜像)。
- 漏洞趋势分析:提供漏洞数量变化趋势图表,例如每周新增漏洞、已修复漏洞、未修复漏洞的数量变化,帮助企业评估漏洞管理工作的效果;同时,展示漏洞类型分布(如OS漏洞占比、应用漏洞占比),指导企业优化安全投入方向。
2.3 配置错误检测
配置错误是云环境中最常见的安全风险之一,Orca平台的配置错误检测模块能够自动识别云资源配置中的不合规项,帮助企业避免因配置不当导致的安全事件。
- 多类型配置错误检测:
- 存储服务配置:检测S3存储桶是否开启公网访问、是否启用服务器端加密、是否配置访问日志;检测Azure Blob Storage是否允许匿名访问、是否启用软删除。
- 虚拟机配置:检测VM是否启用安全组规则过宽(如允许所有IP访问22端口)、是否启用自动更新、是否安装了不必要的服务。
- 数据库配置:检测RDS是否启用SSL连接、是否开启自动备份、是否允许公网访问、是否使用弱密码。
- 网络配置:检测VPC是否配置了不安全的网络ACL(如允许所有出站流量)、是否启用了流量日志、是否存在未使用的安全组。
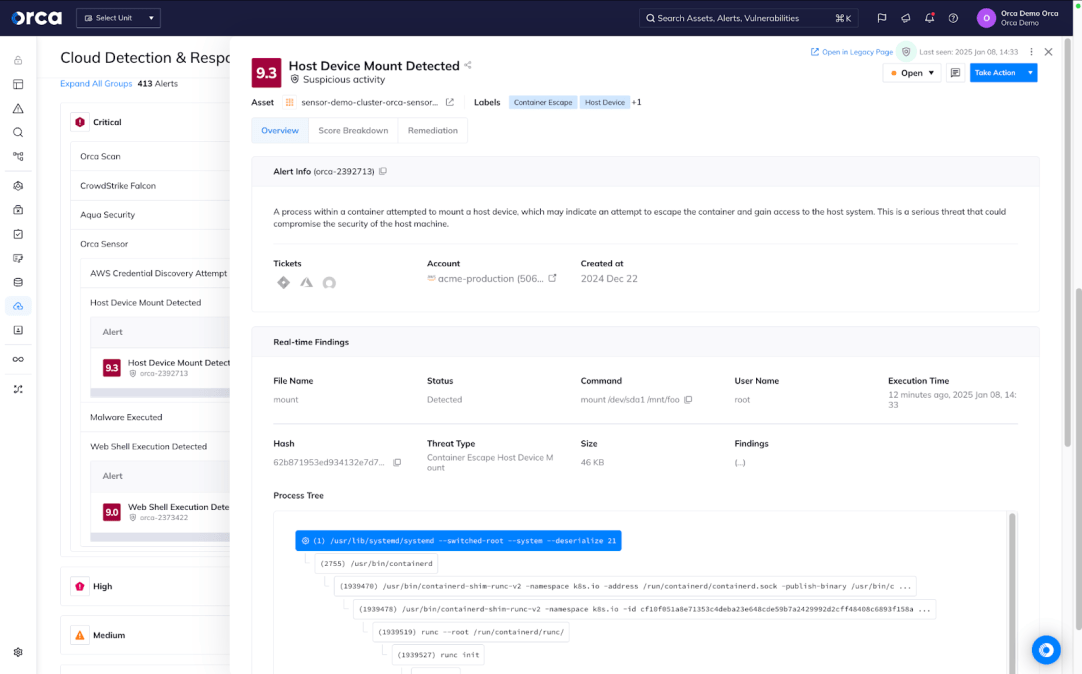
- Kubernetes配置:检测Pod是否使用特权模式、是否挂载敏感主机目录、是否启用了RBAC权限控制、是否配置了网络策略。
- 合规框架对齐:内置CIS Benchmarks(AWS、Azure、GCP、Kubernetes)、PCI DSS、GDPR、HIPAA、SOC 2等多个合规框架的检测规则,自动识别配置中的不合规项,例如:CIS AWS Benchmark要求S3存储桶禁用公网访问、HIPAA要求数据库启用加密。
- 实时配置监控:通过持续监控云服务商API,实时捕捉配置变化,例如某S3存储桶的访问权限被修改为公开,Orca平台会立即发出告警,帮助企业快速修复配置错误。
- 配置修复建议:为每个配置错误提供详细的修复步骤,例如:对于公网访问的S3存储桶,建议修改存储桶策略以限制访问IP;对于特权模式的Pod,建议禁用特权模式并使用最小权限原则配置Pod权限。
2.4 身份与访问管理(IAM)安全
IAM是云安全的核心环节,Orca平台的IAM安全模块专注于检测身份权限配置中的风险,防止未授权访问与权限滥用。
- 过度权限检测:
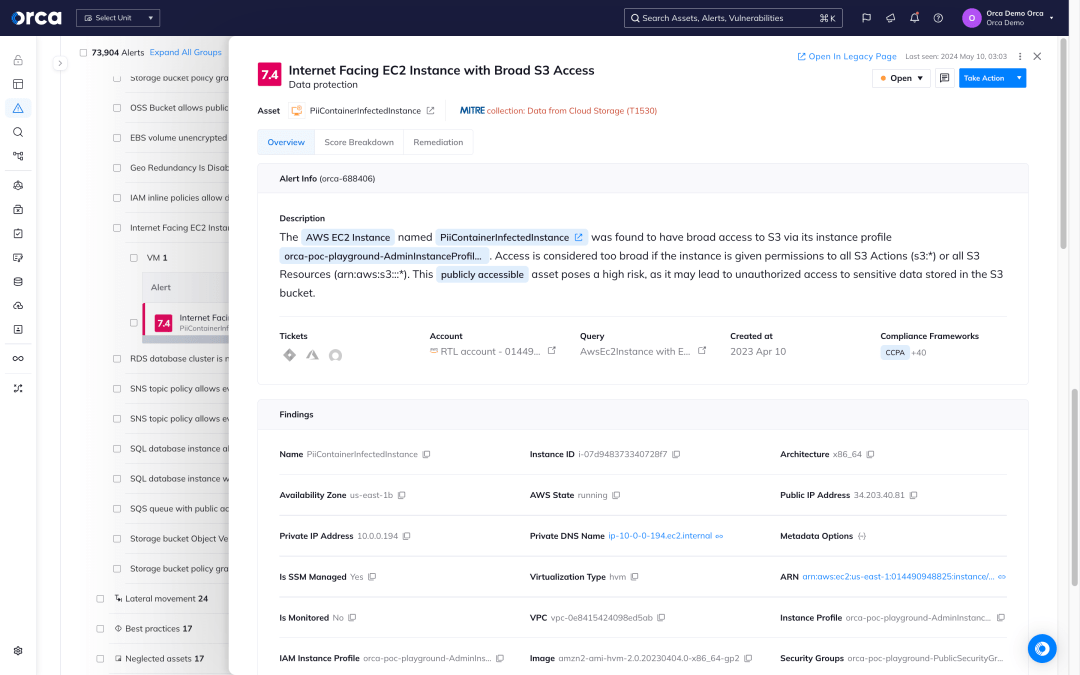
- 检测IAM用户或角色是否拥有不必要的高权限,例如具有“AdministratorAccess”策略的普通用户、能够访问所有S3存储桶的非核心业务角色。
- 识别权限过大的IAM策略,例如允许所有操作(*)的策略、允许访问敏感资源(如数据库、KMS密钥)的策略、未添加条件限制的策略(如未限制访问IP)。
- 检测跨账户访问风险,例如某IAM角色允许来自外部账户的访问,且未进行严格的权限限制(如未限制外部账户的IAM实体)。
- 凭证安全检测:
- 检测未启用多因素认证(MFA)的IAM用户,尤其是具有高权限的用户(如管理员);
- 识别长期未使用的IAM访问密钥(如超过90天未使用)、密钥泄露风险(如密钥出现在公开代码库中)、密钥过期风险(如密钥即将过期但未更新);
- 检查IAM用户的密码策略是否符合安全要求,例如密码长度是否不少于12位、是否包含大小写字母与特殊字符、是否启用密码过期(如每90天过期)。
- 角色与策略配置检测:
- 检测IAM角色的信任策略是否配置不当,例如允许任何实体(Principal: *)Assume该角色、允许未验证的外部账户访问;
- 识别IAM策略中的语法错误或逻辑错误,例如策略中的条件(Condition)未生效(如使用错误的运算符)、策略顺序错误导致权限覆盖;
- 检测IAM角色的会话时长是否过长(如超过12小时),增加未授权访问的风险。
- IAM合规报告:根据CIS Benchmarks、AWS Well-Architected Framework等框架,生成IAM合规报告,展示IAM配置中的不合规项与修复建议,帮助企业优化IAM安全配置。例如,CIS AWS Benchmark要求所有IAM用户启用MFA、所有IAM策略必须添加条件限制。
2.5 数据安全与合规
数据是企业最宝贵的资产之一,Orca平台的数据安全模块专注于保护云环境中的敏感数据,确保数据的保密性、完整性与可用性,并帮助企业满足数据保护合规要求。
- 敏感数据识别:通过模式匹配、机器学习等技术,识别存储在云环境中的敏感数据类型,包括:
- 个人身份信息(PII):姓名、身份证号、电话号码、邮箱地址、住址、护照号;
- 医疗保健信息(PHI):病历号、诊断结果、处方信息、医保卡号;
- 金融数据:信用卡号、银行账号、交易记录、税务信息;
- 企业机密数据:源代码、商业计划、客户列表、知识产权文档。
- 数据存储安全检测:
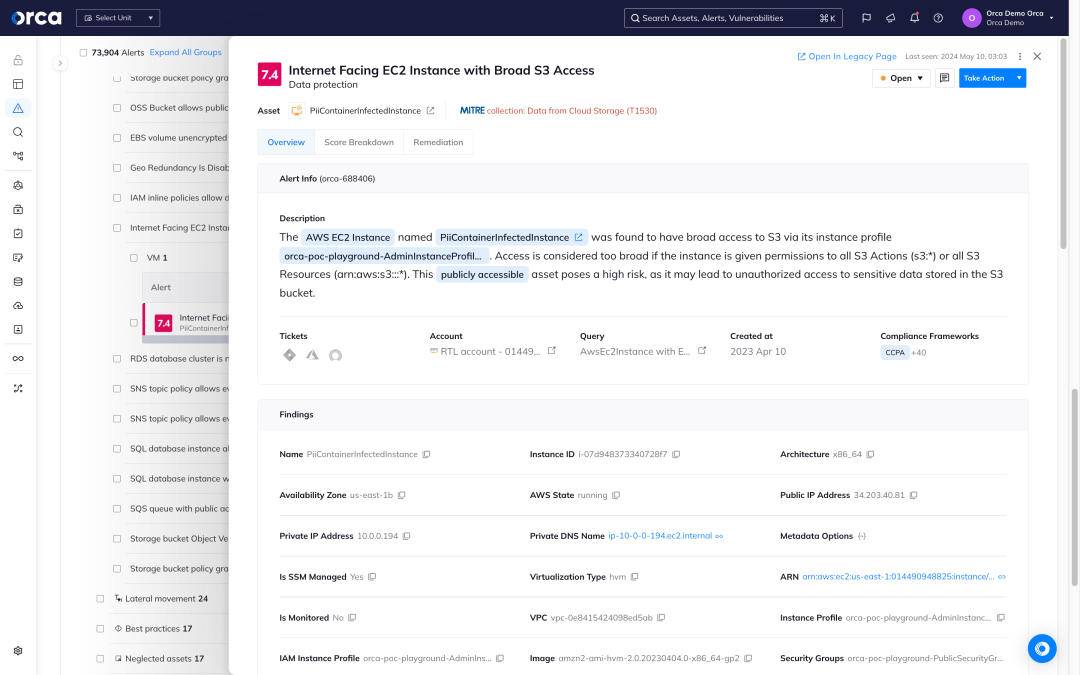
- 公开访问检测:检测S3存储桶、Blob Storage等是否配置为公开访问(如允许所有人读取或写入),并标记含有敏感数据的公开存储桶;
- 加密状态检测:检查数据是否在传输过程中(如SSL/TLS)与静态存储时(如AES-256加密)进行加密,确保数据的保密性;例如,检测RDS是否启用透明数据加密(TDE)、S3存储桶是否启用服务器端加密(SSE);
- 备份与恢复配置检测:检查数据库、存储服务是否开启自动备份功能,以及备份数据的加密与保留周期是否符合合规要求(如HIPAA要求备份数据保留至少6年);
- 访问日志检测:检查存储服务是否开启访问日志记录(如S3访问日志、CloudTrail日志),以便追踪数据访问行为,发现未授权访问。
- 数据访问权限管理:
- 检测存储服务的访问权限配置,例如S3存储桶的IAM策略是否允许不必要的用户或角色访问、是否启用了访问控制列表(ACL)过宽;
- 识别数据库的过度权限用户,例如具有“SELECT *”权限的用户、能够修改数据库结构的非DBA用户;
- 检查数据访问的审计日志是否完整,确保所有数据访问行为都可追溯(如谁访问了敏感数据、何时访问、访问了哪些数据)。
- 数据合规报告:内置GDPR、CCPA、HIPAA、PCI DSS等数据保护合规框架的检测规则,自动生成数据合规报告,展示敏感数据的存储位置、加密状态、访问权限等信息,帮助企业快速满足审计要求。例如,GDPR要求企业对敏感数据的处理进行记录、CCPA要求企业允许用户删除其个人数据。
2.6 威胁检测与响应
Orca平台的威胁检测与响应模块专注于识别云环境中的恶意行为与安全事件,帮助企业快速响应威胁,减少安全事件的影响范围。
- 异常行为检测:通过机器学习与行为分析,识别云环境中的异常行为,例如:
- 未授权访问:异常IP地址访问IAM控制台、异常时间(如凌晨3点)访问敏感数据;
- 权限滥用:IAM用户突然访问其从未访问过的敏感资源、角色被Assume的频率异常增加;
- 数据 exfiltration:大量数据从云存储桶导出到外部IP、数据库查询返回的记录数异常增加;
- 加密货币挖矿:VM实例的CPU使用率突然飙升、访问加密货币矿池的网络流量。
- 威胁情报整合:整合全球威胁情报(如MITRE ATT&CK、Emerging Threats),识别已知的恶意IP地址、域名、文件哈希等,例如:检测VM实例是否与恶意IP通信、是否下载了恶意文件。
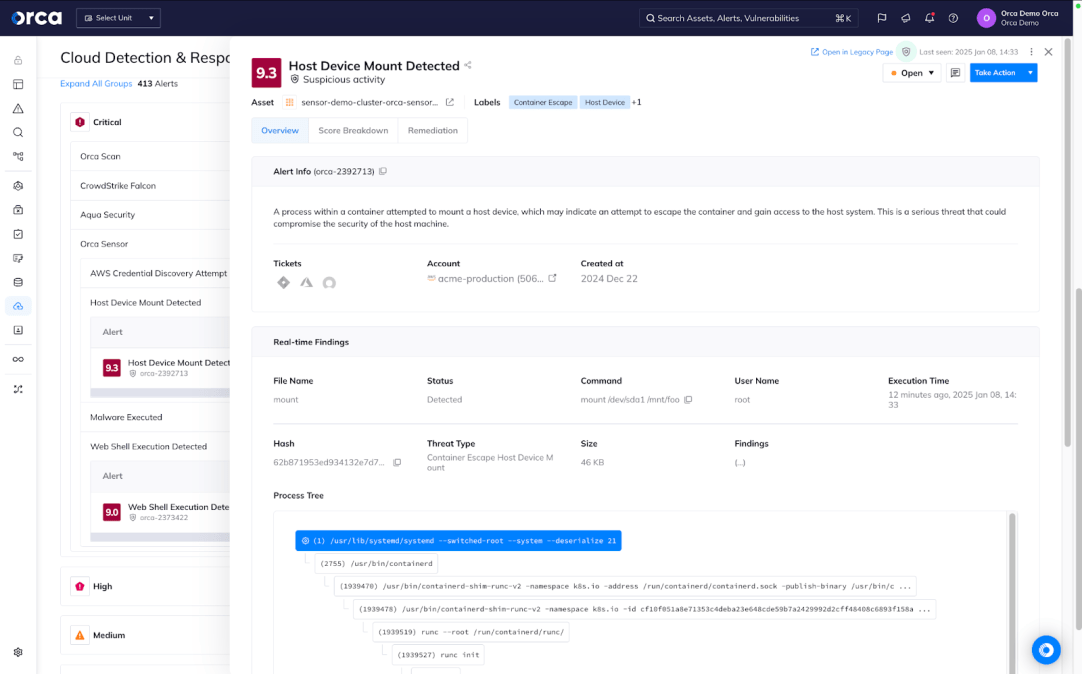
- 实时告警与响应:当检测到威胁时,Orca平台会立即发出告警,并提供响应建议,例如:隔离受感染的VM实例、吊销泄露的IAM访问密钥、阻止恶意IP的访问;同时,支持将告警发送到SIEM系统(如Splunk、Elastic Stack)或工单系统(如Jira),帮助安全团队快速响应威胁。
- 安全事件溯源:提供安全事件的完整溯源路径,例如:某恶意IP访问了哪个IAM用户→该用户Assume了哪个角色→该角色访问了哪个S3存储桶→存储桶中的哪些敏感数据被访问,帮助企业了解安全事件的影响范围与根源。
2.7 云原生应用安全
针对Kubernetes、Serverless、容器等云原生技术,Orca平台提供专门的安全检测能力,保障云原生应用的安全运行。
- Kubernetes安全:
- 集群配置检测:检测Kubernetes集群是否启用RBAC权限控制、是否启用网络策略、是否配置了安全的API Server(如禁用匿名访问、启用SSL);
- Pod安全检测:检测Pod是否使用特权模式、是否挂载敏感主机目录(如/var/run/docker.sock)、是否使用了不安全的镜像(如未签名的镜像、含有高危漏洞的镜像)、是否配置了资源限制(如CPU、内存);
- RBAC权限检测:检测ServiceAccount是否拥有过度权限、RoleBinding是否配置不当(如允许普通用户访问集群管理员权限);
- 网络策略检测:检测是否配置了网络策略以限制Pod之间的通信、是否允许Pod访问外部恶意IP。
- Serverless安全:
- 函数代码检测:检测Lambda、Azure Functions等函数代码中的漏洞(如硬编码密钥、SQL注入)、不安全的依赖库(如含有CVE漏洞的库);
- 权限配置检测:检测函数的IAM角色是否拥有过度权限、是否允许不必要的触发事件(如S3桶的所有事件触发函数);
- 运行环境检测:检测函数的运行环境是否配置安全(如禁用不必要的权限、启用日志记录)。
- 容器安全:
- 镜像漏洞扫描:检测Docker、OCI等容器镜像中的漏洞(如OS漏洞、应用漏洞)、恶意软件;
- 镜像签名检测:检测镜像是否经过数字签名、是否来自可信的镜像仓库;
- 容器运行时检测:通过云服务商提供的容器日志(如AWS ECS日志、Azure Container Instances日志),检测容器运行时的异常行为(如恶意进程、网络连接)。
2.8 报告与分析
Orca平台的报告与分析模块提供丰富的可视化与报告功能,帮助企业了解云环境的安全状态,满足审计与管理需求。
- 自定义仪表盘:支持用户自定义仪表盘,展示关键安全指标,例如:风险数量趋势、合规符合率、资产安全状态分布、威胁告警数量等;用户可根据业务需求添加或删除指标,实现个性化的安全监控。
- 合规报告:自动生成符合CIS Benchmarks、PCI DSS、GDPR、HIPAA等合规框架的报告,展示企业云环境对合规框架的符合程度、不合规项与修复建议;报告支持导出为PDF、CSV、JSON等格式,便于审计与分享。
- 风险分析报告:提供风险分析报告,展示云环境中的高优先级风险、风险分布(如按资产类型、按云平台)、风险趋势等,帮助企业管理层了解云安全状况,制定安全策略。
- 趋势分析:提供安全趋势分析功能,例如:每周新增风险数量、已修复风险数量、合规符合率变化趋势等,帮助企业评估安全工作的效果,优化安全投入。
三、技术特点与优势
Orca平台的技术特点与优势主要体现在以下几个方面:
- 无代理架构,零性能影响:无需在云资产上安装任何代理程序,通过云服务商API与非侵入式侧扫技术获取数据,避免占用云资源CPU、内存或网络带宽,适合对性能要求高的生产环境;同时,简化部署流程,无需手动安装或更新代理,降低运维成本。
- 多云统一管理,单一管理面板:支持AWS、Azure、GCP、Kubernetes等主流云平台,用户可在一个面板中管理所有云端资产的安全,无需切换多个工具,降低管理复杂度;同时,提供跨云端的风险视图,帮助企业了解整体云安全状况。
- 上下文感知的风险优先级排序:不同于传统漏洞扫描工具仅基于CVSS评分排序,Orca结合资产的业务重要性、暴露程度、漏洞可利用性等上下文信息,提供更精准的风险优先级,帮助企业优先处理最关键的风险,提高安全响应效率。
- 实时数据更新,动态风险监控:通过持续监控云服务商API,实时捕捉资产变化与新出现的风险,确保企业及时发现并处理云环境中的安全问题;例如,某S3存储桶的访问权限被修改为公开,Orca平台会立即发出告警。
- 深度云原生资产支持:针对Kubernetes、Serverless、容器等云原生技术,提供专门的安全检测能力,例如Kubernetes RBAC权限分析、Pod安全策略检测、Serverless函数代码漏洞扫描等,保障云原生应用的安全运行。
- 合规自动化,简化审计流程:内置多个合规框架的检测规则,自动生成合规报告,帮助企业快速满足审计要求,减少人工审计的时间与成本;同时,支持自定义合规规则,满足企业特定的合规需求。
- 开放集成能力,支持DevSecOps:与CI/CD pipeline、SIEM、工单系统等第三方工具集成,将安全融入开发与运维流程,实现Shift-Left安全(在开发阶段发现并修复漏洞),提高安全响应效率;例如,与Jenkins集成,在镜像构建阶段自动扫描漏洞,阻止不安全的镜像进入生产环境。
四、典型应用场景
- 多云环境安全管理:对于同时使用AWS、Azure、GCP的企业,Orca平台提供单一管理面板,实现跨云端资产的集中发现、风险检测与合规管理,解决多云环境下安全工具分散、管理复杂的问题;例如,某电商企业使用AWS存储用户数据、Azure运行Web应用、GCP进行数据分析,Orca平台可统一监控所有云端资产的安全状态。
- 云迁移安全保障:在企业将业务迁移到云环境的过程中,Orca平台可帮助企业:
- 预迁移评估:检测源环境中的漏洞与配置错误,避免将风险带入云环境;
- 迁移过程监控:实时监控迁移过程中的资产变化,确保迁移后的资产配置符合安全要求;
- Post-migration优化:对迁移后的云环境进行全面安全扫描,提供优化建议,提升云环境的安全性。
- DevSecOps实践落地:通过与CI/CD pipeline(如Jenkins、GitLab CI)集成,Orca平台在镜像构建、应用部署等阶段自动扫描漏洞与配置错误,阻止不安全的代码或镜像进入生产环境;同时,将安全告警发送到工单系统(如Jira),实现安全问题的快速跟踪与修复;例如,某软件公司在CI/CD pipeline中集成Orca平台,在镜像构建阶段扫描镜像漏洞,确保只有安全的镜像被部署到生产环境。
- 合规审计与报告:对于需要遵守PCI DSS(支付卡行业数据安全标准)、HIPAA(医疗保健信息可移植性与责任法案)等合规要求的企业,Orca平台自动生成合规报告,展示企业云环境对合规框架的符合程度,帮助企业快速通过审计;例如,某医疗企业使用Orca平台生成HIPAA合规报告,证明其云环境中的PHI数据得到了妥善保护。
- 威胁检测与响应:Orca平台通过行为分析与异常检测,识别云环境中的威胁(如未授权访问、数据 exfiltration、加密货币挖矿),并将告警发送到SIEM系统(如Splunk),帮助安全团队快速响应威胁,减少安全事件的影响范围;例如,某金融企业使用Orca平台检测到异常IP访问其敏感数据库,立即隔离了受感染的VM实例,并吊销了泄露的IAM密钥。
- 云原生应用安全防护:对于使用Kubernetes、Serverless、容器等云原生技术的企业,Orca平台提供专门的安全检测能力,保障云原生应用的安全运行;例如,某互联网企业使用Kubernetes运行微服务,Orca平台检测到Pod使用特权模式,立即发出告警并提供修复建议,避免了特权升级攻击。
五、总结
Orca Security的Orca Cloud Security Platform是一款针对多云环境的云原生安全平台,凭借无代理架构、多云统一管理、上下文感知的风险优先级排序等核心优势,为企业提供全面的云安全防护能力。其覆盖云资产发现、漏洞管理、配置错误检测、身份安全、数据保护、威胁检测与响应等多个领域,支持DevSecOps实践与合规自动化,帮助企业在动态变化的云环境中有效管理安全风险,保障业务的稳定运行。
如需了解更多产品详情,请访问Orca Security官方网站:
登录后查看
https://orca.security/" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://orca.security/ 展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
62
兼容性
0
70
稳定性
0
64
易用性
0
60
性能
0
70
市场占有率
0
50
功能
0
50
扩展性
0
64
美观度
0
60
技术服务
0
50
性价比
0
70
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论