Rancher是一款企业级Kubernetes(K8s)管理平台,旨在帮助企业统一管理跨多云、多环境的Kubernetes集群,降低Kubernetes的部署、运维和使用门槛,实现Kubernetes集群的标准化、自动化和规模化管理。其核心价值在于打破多云、混合云环境下的Kubernetes集群孤岛,提供一致的管理体验,同时集成丰富的容器生态组件,覆盖容器生命周期的全流程需求。
一、核心定位与整体架构
Rancher的核心理念是“统一管理”与“全栈支持”。与单一云厂商的Kubernetes管理工具不同,它支持几乎所有主流的Kubernetes发行版和部署环境,包括云厂商托管集群(如AWS EKS、Azure AKS、Google GKE)、自建集群(如RKE2、K3s、OpenShift)以及边缘集群(如基于K3s的边缘节点),实现“一个平台管所有K8s集群”的目标。
- 统一管理:通过Rancher Manager的单一界面,用户可以完成所有Kubernetes集群的创建、注册、监控、运维和升级,无需切换不同的云控制台或工具,大幅降低跨环境管理的复杂度。
- 全栈支持:Rancher不仅提供集群管理能力,还集成了容器存储(Longhorn)、容器网络(Calico)、容器安全(NeuVector)、镜像仓库(Harbor)等核心生态组件,形成完整的容器平台解决方案,满足企业从基础设施到应用的全栈需求。
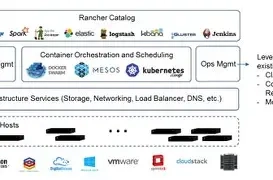
Rancher的整体架构分为三个核心层次:
- 管理平面(Rancher Server):作为控制中心,负责集群的注册与管理、用户认证与授权、策略分发、监控告警等核心功能。Rancher Server支持高可用部署(通过etcd集群实现),确保管理平面的稳定性。
- 用户集群平面:包含用户实际运行业务的Kubernetes集群,这些集群可以是Rancher直接 provisioned(如RKE2、K3s集群),也可以是第三方集群(如云厂商托管集群、自建OpenShift集群)。每个用户集群通过 Rancher Agent 与管理平面通信,接收管理指令并上报集群状态。
- 生态组件平面:集成了容器生态中的关键组件,如存储(Longhorn)、网络(Calico)、安全(NeuVector)、镜像仓库(Harbor)、CI/CD(Argo CD)等,这些组件可以按需部署到用户集群中,提供完整的容器运行环境。
二、核心功能模块详解
1. 多集群与多云管理
多集群与多云管理是Rancher的核心卖点之一,覆盖集群的全生命周期管理,帮助企业实现跨环境的Kubernetes统一管控。
- 集群创建与注册:
- Provisioned集群:Rancher支持通过界面向导快速创建Kubernetes集群,支持的发行版包括RKE2(企业级K8s)、K3s(轻量级边缘K8s)、RKE(经典版K8s)。用户只需选择基础设施(如AWS、Azure、VMware vSphere、裸金属),配置节点数量、资源规格和网络参数,Rancher会自动完成集群的部署,包括节点初始化、组件安装和高可用配置。
- 注册现有集群:对于已有的Kubernetes集群(如云厂商托管集群、自建OpenShift集群),用户可以通过导入集群的方式将其纳入Rancher管理。导入过程只需在目标集群中运行一段脚本,安装Rancher Agent即可完成注册,无需修改集群的现有配置,也不会影响集群的正常运行。
- 集群生命周期管理:
- 集群升级:Rancher支持Kubernetes集群的滚动升级,用户可以选择目标K8s版本,Rancher会自动按照节点组(Node Pool)分批升级节点,先升级控制平面节点(如etcd、kube-apiserver),再升级工作节点,确保业务不中断。升级过程中会实时监控节点状态,若出现异常则自动回滚,保障升级安全。
- 集群备份与恢复:对于RKE2/K3s集群,Rancher集成了etcd快照功能,用户可以定时或手动创建etcd快照,并将快照存储到本地或远程存储(如S3、NFS)。当集群出现故障时,可以通过快照快速恢复集群状态,包括所有的Kubernetes资源和etcd数据。
- 集群删除与清理:用户可以通过Rancher界面一键删除集群,Rancher会自动清理集群的所有资源(包括节点、存储卷、网络规则等),避免资源残留。对于云厂商的provisioned集群,Rancher还会自动删除云资源(如EC2实例、EBS卷),确保资源彻底清理。
- 跨集群管理:
- 跨集群应用部署:Rancher支持通过Helm Chart或Manifest文件在多个集群中批量部署应用,用户可以选择目标集群组(如所有生产集群、所有边缘集群),实现应用的跨集群同步更新。同时,Rancher支持应用的版本管理,用户可以查看应用在不同集群中的部署状态。
- 跨集群资源调度:结合Kubernetes的Federation v2,用户可以将应用调度到多个集群中的最优节点,实现负载均衡和高可用性。例如,当某个集群的资源不足时,应用会自动调度到其他资源充足的集群,确保业务的连续性。
- 集群状态监控:Rancher提供统一的集群监控面板,显示所有集群的CPU、内存、存储使用率,以及节点、Pod的健康状态。用户可以通过面板快速定位故障集群和节点,查看详细的监控数据和日志。
2. 集群运维与监控
Rancher提供了全面的集群运维工具,帮助用户简化Kubernetes集群的日常管理工作,提升运维效率,同时通过监控告警机制及时发现和解决问题。
- 节点管理:
- 节点组管理:用户可以将集群中的节点划分为多个节点组(Node Pool),每个节点组可以独立配置资源规格、操作系统、标签和污点,方便对节点进行分类管理。例如,将GPU节点划分为一个节点组,专门用于运行AI应用。
- 节点添加与移除:通过Rancher界面可以快速添加新节点到集群,支持自动安装Kubernetes组件和Rancher Agent。移除节点时,Rancher会自动驱逐节点上的Pod到其他健康节点,确保业务不中断。
- 节点健康检查:Rancher会实时监控节点的CPU、内存、磁盘使用率,以及Kubelet、Docker/containerd等组件的运行状态。若节点出现异常(如CPU使用率超过90%、Kubelet停止运行),Rancher会发出告警,并在界面上标记节点状态为异常。
- 日志管理:
- 集中式日志收集:Rancher集成了Elasticsearch、Fluentd和Kibana(EFK)栈,或者Loki和Promtail,实现集群日志的集中收集、存储和查询。用户可以通过Rancher界面直接查看Pod日志、节点日志和容器引擎日志,无需登录到节点上查看。
- 日志过滤与检索:支持按集群、命名空间、Pod名称、日志级别等条件过滤日志,同时提供全文检索功能,帮助用户快速定位问题。例如,用户可以检索某个Pod的错误日志,查看具体的异常信息。
- 日志持久化:日志可以存储到本地磁盘或远程存储(如S3、NFS),确保日志数据的安全性和可追溯性。用户可以配置日志的保留时间,自动清理过期日志,节省存储资源。
- 监控与告警:
- 指标采集与存储:Rancher集成了Prometheus和Grafana,自动采集集群的资源指标(如CPU、内存、磁盘、网络)和应用指标(如Pod的请求数、错误率),并存储到Prometheus中。用户可以通过Grafana查看实时指标和历史趋势。
- 自定义监控面板:用户可以根据业务需求创建自定义的Grafana面板,展示关键指标。例如,创建一个电商应用的监控面板,显示订单量、支付成功率和用户在线数等指标。Rancher也提供了预设的面板,如集群概览、节点详情、Pod详情等。
- 告警规则配置:用户可以配置告警规则,当指标超过阈值时(如CPU使用率超过80%、Pod重启次数超过5次),Rancher会通过邮件、短信、Slack、钉钉等方式发送告警通知。用户可以设置告警的严重级别(如警告、错误、紧急),并指定接收人。
- 告警聚合与管理:支持告警的聚合和分组,用户可以查看所有集群的告警状态,快速定位问题集群和节点。同时,Rancher支持告警的抑制规则,避免重复发送相同的告警,减少告警噪音。
- 集群诊断工具:
- kubectl集成:Rancher界面内置了kubectl终端,用户可以直接在浏览器中执行kubectl命令,无需本地安装kubectl工具。终端支持自动补全和命令历史,方便用户快速操作集群。
- 集群事件查看:展示集群中的所有事件(如Pod创建、节点故障、部署失败),帮助用户了解集群的动态变化。事件会按时间顺序排列,并标记事件的类型(如正常、警告、错误)。
- 资源依赖分析:支持查看Pod与其他资源(如Service、ConfigMap、Secret)的依赖关系,方便排查资源配置问题。例如,用户可以查看某个Pod使用的ConfigMap是否存在,以及是否有权限访问该ConfigMap。
3. 应用部署与管理
Rancher提供了丰富的应用部署工具,支持多种部署方式,同时集成了DevOps工具链,帮助用户实现应用的自动化部署和持续交付。
- Helm Chart管理:
- 应用商店:Rancher内置了应用商店(Apps & Marketplace),提供了数百个常用的Helm Chart,如Nginx、MySQL、Redis、Elasticsearch等。用户可以一键部署这些应用到集群中,无需手动编写Manifest文件。
- 自定义Chart仓库:用户可以添加自定义的Helm Chart仓库(如企业内部的Chart仓库),方便部署企业自研应用。Rancher支持HTTPS和HTTP协议的Chart仓库,同时支持仓库的认证(如用户名密码、Token)。
- Chart版本管理:支持查看Chart的历史版本,用户可以选择特定版本进行部署,也可以升级或回滚应用版本。例如,用户可以将应用从v1.0升级到v1.1,若升级失败则回滚到v1.0。
- GitOps集成:
- Argo CD集成:Rancher集成了Argo CD,支持通过Git仓库管理应用的配置和状态。用户可以将应用的Manifest文件或Helm Chart存储在Git仓库中,Argo CD会自动同步Git仓库中的配置到集群,确保应用状态与Git一致。
- 自动同步与回滚:支持自动同步Git仓库的变更,当Git仓库中的配置更新时,Argo CD会自动更新集群中的应用。若同步失败(如配置错误),Argo CD会自动回滚到之前的稳定版本,确保应用的可用性。
- 多环境管理:通过Git分支或目录结构,用户可以管理多个环境(如开发、测试、生产)的应用配置,实现环境隔离和标准化。例如,将开发环境的配置存储在dev分支,生产环境的配置存储在prod分支,Argo CD会根据分支同步不同环境的应用。
- CI/CD支持:
- 与CI工具集成:Rancher支持与Jenkins、GitLab CI、GitHub Actions等CI工具集成,实现从代码提交到镜像构建、应用部署的全流程自动化。例如,用户可以配置Jenkins Pipeline,当代码提交到Git仓库时,自动构建Docker镜像,推送到Harbor镜像仓库,然后通过Argo CD部署到集群。
- 镜像构建与推送:用户可以通过CI工具构建Docker镜像,并推送到Rancher集成的Harbor镜像仓库中。Harbor支持镜像的版本管理、签名验证和漏洞扫描,确保镜像的安全性。
- 部署流水线配置:支持配置复杂的部署流水线,如先部署到测试环境,通过自动化测试后再部署到生产环境。用户可以在Rancher界面中查看流水线的运行状态,快速定位失败的步骤。
- 应用生命周期管理:
- 应用升级与回滚:支持滚动升级、蓝绿部署、金丝雀发布等多种升级策略。滚动升级会逐步替换旧版本的Pod,确保业务不中断;蓝绿部署会同时运行新旧版本的应用,切换流量后再删除旧版本;金丝雀发布会先部署少量新版本的Pod,验证通过后再逐步扩大范围。
- 应用伸缩:支持手动或自动伸缩应用的Pod数量。自动伸缩可以根据CPU、内存使用率或自定义指标(如订单量)触发,实现应用的弹性伸缩。例如,当CPU使用率超过70%时,自动增加Pod数量;当使用率低于30%时,自动减少Pod数量。
- 应用健康检查:配置应用的存活探针(Liveness Probe)和就绪探针(Readiness Probe),Rancher会定期检查应用的健康状态。若存活探针检测到应用异常,则自动重启Pod;若就绪探针检测到应用未就绪,则不会将流量转发到该Pod,确保用户访问的是健康的应用。
4. 安全与合规
Rancher提供了全方位的安全解决方案,覆盖身份认证、权限管理、网络安全、镜像安全、数据安全等多个层面,满足企业的安全合规需求。
- 身份认证与授权:
- 多身份源支持:Rancher支持LDAP、Active Directory、SAML 2.0、OIDC(如GitHub、Google、Azure AD)等多种身份源,用户可以使用现有账号登录Rancher,无需创建新账号。同时,Rancher支持身份源的联合认证,用户可以从多个身份源登录。
- RBAC权限管理:基于Kubernetes的RBAC模型,Rancher提供了细化到集群、命名空间、资源类型的权限控制。用户可以创建角色(Role/ClusterRole),定义角色的权限(如创建Pod、查看Service),并将角色绑定到用户或用户组,实现最小权限原则。
- 项目与命名空间隔离:Rancher引入了“项目”(Project)概念,将多个命名空间归为一个项目,方便对项目内的资源进行统一管理和权限控制。例如,将开发团队的所有命名空间归为一个项目,为开发团队分配项目级别的权限,确保团队之间的资源隔离。
- 容器网络安全:
- 网络微分段:集成Calico网络插件,支持网络策略(NetworkPolicy),用户可以定义Pod之间的通信规则,限制不必要的网络流量,防止横向渗透。例如,禁止数据库Pod与外部Pod通信,只允许应用Pod访问数据库Pod。
- 服务网格集成:支持Istio服务网格,提供流量管理、服务发现、熔断、重试、监控等功能。同时,Istio支持服务间的mTLS加密,确保服务间通信的安全性。用户可以通过Rancher界面配置Istio的规则,无需手动编写YAML文件。
- 容器镜像安全:
- 镜像扫描:集成NeuVector或Harbor镜像仓库,支持对Docker镜像进行漏洞扫描,检测镜像中的安全漏洞和恶意软件。用户可以在部署应用前扫描镜像,确保镜像的安全性。例如,拒绝部署包含高危漏洞的镜像。
- 镜像签名与验证:支持Docker Content Trust(DCT),对镜像进行签名,确保镜像的完整性和来源可信。部署应用时,Rancher会验证镜像的签名,防止使用未授权的镜像。例如,只允许部署经过企业CA签名的镜像。
- 数据安全:
- 静态数据加密:集成Longhorn存储,支持对存储卷进行静态加密,使用AES-256算法加密数据,保护数据在磁盘上的安全。用户可以在创建存储卷时启用加密,无需修改应用代码。
- 传输数据加密:支持Kubernetes API Server的TLS加密,确保客户端与API Server之间的通信安全。同时,Istio的mTLS加密确保服务间通信的安全,防止数据在传输过程中被窃取或篡改。
- Secret管理:Rancher提供Secret管理功能,支持存储敏感信息(如密码、API密钥、证书),并通过加密方式存储在etcd中。用户可以通过界面创建和管理Secret,无需直接操作etcd。同时,Rancher支持Secret的自动轮换,定期更新敏感信息。
- 合规性支持:
- 审计日志:Rancher记录所有用户操作和集群事件,生成审计日志。审计日志包括操作时间、操作人、操作内容、操作结果等信息,满足PCI DSS、GDPR等合规标准的要求。用户可以将审计日志导出到外部系统(如SIEM)进行分析。
- 安全扫描与合规检查:集成NeuVector,支持对集群进行安全扫描,检查是否符合CIS Kubernetes Benchmark等合规标准。扫描结果会生成详细的报告,指出不符合项和修复建议,帮助用户提升集群的安全性和合规性。
5. 存储管理
Rancher集成了Longhorn分布式块存储,为Kubernetes集群提供高可用、可扩展的存储解决方案,满足容器化应用的存储需求。
- Longhorn核心功能:
- 分布式块存储:Longhorn将多个节点的本地磁盘聚合为分布式存储池,为Pod提供持久卷(Persistent Volume)。每个卷会复制到多个节点(默认3个副本),当某个节点故障时,Longhorn会自动切换到其他副本,确保数据高可用。
- 动态卷供应:支持StorageClass,用户可以通过PVC(Persistent Volume Claim)动态申请存储卷,无需手动创建PV。用户可以配置StorageClass的参数,如副本数、加密方式、QoS等。
- 卷快照与备份:支持创建卷快照,记录卷的当前状态。同时,支持将快照备份到远程存储(如S3、NFS),确保数据的异地备份。当卷出现故障时,可以通过快照或备份快速恢复数据。
- 卷扩容与迁移:支持在线扩容存储卷,无需停止应用。用户可以修改PVC的大小,Longhorn会自动扩容卷的容量。同时,支持卷的跨节点迁移,当节点需要维护时,可以将卷迁移到其他节点,确保应用的连续性。
- QoS控制:支持对存储卷的IOPS和带宽进行限制,确保关键应用的存储性能。例如,为数据库应用的卷设置更高的IOPS限制,为非关键应用的卷设置较低的限制。
- 存储集成与管理:
- 多存储后端支持:除了Longhorn,Rancher还支持其他存储后端,如云厂商的块存储(AWS EBS、Azure Disk)、网络存储(NFS、Ceph)等。用户可以根据需求选择合适的存储后端,Rancher会自动集成这些存储后端。
- 存储卷监控:集成Prometheus和Grafana,监控存储卷的使用率、IOPS、延迟等指标,帮助用户了解存储性能。用户可以通过Grafana面板查看存储卷的实时状态和历史趋势。
- 存储故障排查:Longhorn提供了详细的存储卷状态信息,用户可以查看卷的副本分布、快照历史、备份状态等。若卷出现故障,Longhorn会自动发出告警,并提供故障排查的建议,帮助用户快速解决问题。
6. 边缘计算支持
Rancher通过K3s轻量级Kubernetes发行版,为边缘计算场景提供了完善的解决方案,支持在资源受限的边缘节点上部署和管理Kubernetes集群。
- K3s核心特点:
- 轻量级:K3s的二进制文件大小仅约50MB,内存占用低(默认约512MB),适合在ARM架构的边缘设备(如Raspberry Pi、工业网关、智能摄像头)上运行。同时,K3s移除了不必要的组件(如In-Tree存储插件、过时的API版本),简化了部署和运维。
- 离线运行:K3s支持离线部署,无需依赖外部网络。用户可以将K3s的二进制文件和镜像预加载到边缘节点,实现离线安装。同时,K3s支持离线运行,即使边缘节点与管理平面断开连接,也能正常运行应用。
- 简化部署:K3s集成了容器引擎(containerd)、CNI插件(Flannel)、Ingress Controller(Traefik)、DNS(CoreDNS)等核心组件,一键部署即可完成Kubernetes集群的搭建。用户无需手动安装和配置这些组件,降低了部署难度。
- 边缘优化:K3s优化了边缘场景的网络和存储,支持低带宽环境下的集群同步,以及本地存储的高效利用。例如,K3s使用轻量级的etcd替代方案(如SQLite),减少内存占用,适合边缘节点的资源限制。
- Rancher对K3s的管理:
- 边缘集群注册:边缘K3s集群可以通过Rancher Agent注册到Rancher Manager,实现统一管理。注册过程支持离线安装Agent,用户可以将Agent的二进制文件和配置预加载到边缘节点,无需联网即可完成注册。
- 边缘应用部署:通过Rancher界面,用户可以将应用部署到多个边缘集群中,支持批量部署和同步更新。同时,Rancher支持边缘应用的离线部署,将应用镜像预加载到边缘节点,确保应用在无网络环境下正常运行。
- 边缘节点监控:集成Prometheus和Grafana,监控边缘节点的资源使用情况和应用状态。由于边缘节点可能处于离线状态,Rancher支持断点续传,当节点重新联网时,会自动同步监控数据到管理平面。
- 边缘集群升级:支持K3s集群的滚动升级,用户可以通过Rancher界面一键升级边缘集群的K3s版本。升级过程支持离线升级,用户可以将K3s的升级包预加载到边缘节点,无需联网即可完成升级。
- 典型边缘场景应用:
- 零售门店:零售企业在全国数千家门店部署K3s集群,通过Rancher统一管理所有边缘集群,实现POS系统、库存管理系统、会员系统的批量部署和更新。例如,某连锁超市使用Rancher管理门店的边缘集群,确保应用在网络不稳定的环境下正常运行,同时实现数据的本地化处理,减少云端传输压力。
- 工业物联网:制造企业在工厂设备上部署K3s集群,运行传感器数据采集、设备监控、预测性维护等应用。通过Rancher统一管理所有边缘集群,实现应用的远程部署和监控。例如,某汽车工厂使用Rancher管理车间的边缘集群,实时监控设备状态,预测设备故障,提高生产效率。
- 智能城市:城市管理部门在路灯、摄像头、垃圾桶等智能设备上部署K3s集群,运行边缘计算应用,实现数据的本地化处理。通过Rancher统一管理所有边缘集群,实现应用的批量部署和更新。例如,某城市使用Rancher管理智能摄像头的边缘集群,实时分析视频数据,检测交通违规行为,提高城市管理效率。
三、技术特点与优势
Rancher作为企业级Kubernetes管理平台,具有以下核心技术特点和优势:
- 多云与多集群统一管理:Rancher支持几乎所有主流的Kubernetes发行版和部署环境,打破了多云、混合云环境下的集群孤岛,提供一致的管理体验。用户可以通过一个界面管理所有的Kubernetes集群,无需切换不同的工具,大幅降低跨环境管理的复杂度。
- 低门槛与高易用性:Rancher提供了直观的可视化界面,用户无需深入了解Kubernetes的底层细节,即可完成集群的部署、运维和应用管理。同时,Rancher集成了丰富的生态组件,开箱即用,减少了组件集成的工作量。例如,用户可以一键部署Longhorn存储、NeuVector安全等组件,无需手动配置。
- 高可用性与可靠性:Rancher Server支持高可用部署,通过etcd集群实现数据的高可用。用户集群的Kubernetes组件(如etcd、kube-apiserver)也支持高可用配置,确保集群的稳定性。Longhorn存储的多副本机制确保数据高可用,NeuVector的安全防护机制保障集群安全,减少故障风险。
- 灵活扩展与定制化:Rancher支持自定义Chart仓库、自定义监控面板、自定义告警规则等,用户可以根据业务需求定制平台功能。同时,Rancher的开源特性允许用户修改源代码,满足特殊场景的需求。例如,企业可以根据自身的安全政策,定制Rancher的权限管理功能。
- 完善的生态系统:Rancher集成了容器生态中的核心组件,形成完整的解决方案。用户无需单独部署和管理这些组件,降低了技术栈的复杂度。此外,Rancher社区活跃,提供了丰富的文档和社区支持,用户可以快速解决遇到的问题。
- 企业级支持与合规性:作为SUSE旗下的产品,Rancher提供了商业支持服务,包括技术咨询、故障排查、版本升级等。同时,Rancher满足PCI DSS、GDPR等合规标准,适合金融、医疗等对合规要求高的行业。例如,某银行使用Rancher管理Kubernetes集群,确保业务数据的安全和合规。
四、典型应用场景
Rancher适用于多种企业级场景,以下是几个典型案例:
- 多云战略落地:企业采用多云战略(如AWS+Azure+阿里云),通过Rancher统一管理所有云厂商的Kubernetes集群,实现应用的跨云部署和迁移,避免vendor lock-in。例如,某金融企业使用Rancher管理AWS EKS和Azure AKS集群,将核心业务部署在多个云上,提高业务可用性。当某个云出现故障时,应用可以快速切换到其他云,确保业务连续性。
- 边缘计算部署:零售企业在全国数千家门店部署K3s集群,通过Rancher统一管理所有边缘集群,实现POS系统、库存管理系统的批量部署和更新。例如,某连锁超市使用Rancher管理门店的边缘集群,确保应用在网络不稳定的环境下正常运行。同时,通过Rancher的监控功能,实时查看门店的应用状态,快速解决问题。
- 微服务架构转型:企业将传统单体应用拆分为微服务,通过Rancher部署和管理Kubernetes集群,实现微服务的弹性伸缩、服务发现和负载均衡。例如,某电商企业使用Rancher管理Kubernetes集群,部署微服务应用,支持双11大促的高并发流量。通过Rancher的自动伸缩功能,根据流量变化调整Pod数量,确保应用的性能和可用性。
- DevOps转型:企业通过Rancher集成GitOps和CI/CD工具,实现从代码提交到应用部署的全流程自动化。例如,某软件公司使用Rancher+Argo CD+Jenkins,实现代码提交后自动构建镜像、部署到测试环境、通过自动化测试后部署到生产环境,缩短应用交付周期从 weeks 到 days。
- 合规要求高的行业:金融、医疗等行业对安全和合规要求高,通过Rancher的RBAC权限管理、镜像扫描、审计日志等功能,满足合规性要求。例如,某银行使用Rancher管理Kubernetes集群,确保业务数据的安全和合规,通过NeuVector的安全扫描功能,检测镜像中的漏洞,通过审计日志记录所有用户操作,满足PCI DSS的要求。
总结
Rancher作为企业级Kubernetes管理平台,通过统一的管理界面、丰富的生态组件和完善的功能,帮助企业简化Kubernetes集群的部署、运维和管理,打破多云和边缘环境的集群孤岛,实现Kubernetes的规模化应用。无论是多云战略落地、边缘计算部署、微服务架构转型还是DevOps转型,Rancher都能提供合适的解决方案,助力企业加速数字化转型,提升业务效率和竞争力。
点击链接,了解更多产品详情:
登录后查看
https://www.rancher.cn/about/" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://www.rancher.cn/about/