Check Point Harmony是Check Point软件技术有限公司推出的一体化安全防护套件,专注于端点、移动设备、邮件协作及浏览器等核心攻击面的全面防护。该套件通过统一的管理平台整合多模块能力,实现威胁数据的协同分析与联动响应,为企业提供从预防、检测到响应的全生命周期安全保障,覆盖Windows、Mac、Linux、Android、iOS等主流平台,满足不同行业的合规与安全需求。
一、核心定位与统一管理平台
Check Point Harmony的核心定位是“一体化攻击面防护”,区别于传统分散式安全工具,其通过统一的Check Point Infinity Portal控制台实现所有模块的集中管理,消除安全工具孤岛,降低运营复杂度。Infinity Portal作为Harmony的中枢系统,承担策略配置、威胁监控、数据分析及报告生成等功能,支持多租户架构,适配大型企业或托管服务提供商(MSP)的多客户管理场景。
- 集中式策略管理:用户可在单一界面配置端点、移动、邮件及浏览器的安全策略,确保跨模块防护规则的一致性,避免重复配置与冲突。
- 统一威胁视图:整合各模块的威胁事件数据,生成完整的攻击链可视化报告(如邮件钓鱼→端点恶意执行→数据泄漏),帮助安全团队快速定位威胁根源。
- 联动响应机制:当某一模块检测到威胁时,自动触发其他模块的响应动作(如邮件钓鱼链接被点击后,端点防护立即隔离相关进程,浏览器阻止后续恶意访问)。
- 威胁情报整合:实时同步Check Point ThreatCloud全球威胁情报数据库,包括最新恶意软件签名、钓鱼网站URL、零日漏洞信息等,确保防护策略的时效性。
二、核心功能模块详解
1. Harmony Endpoint:端点安全防护
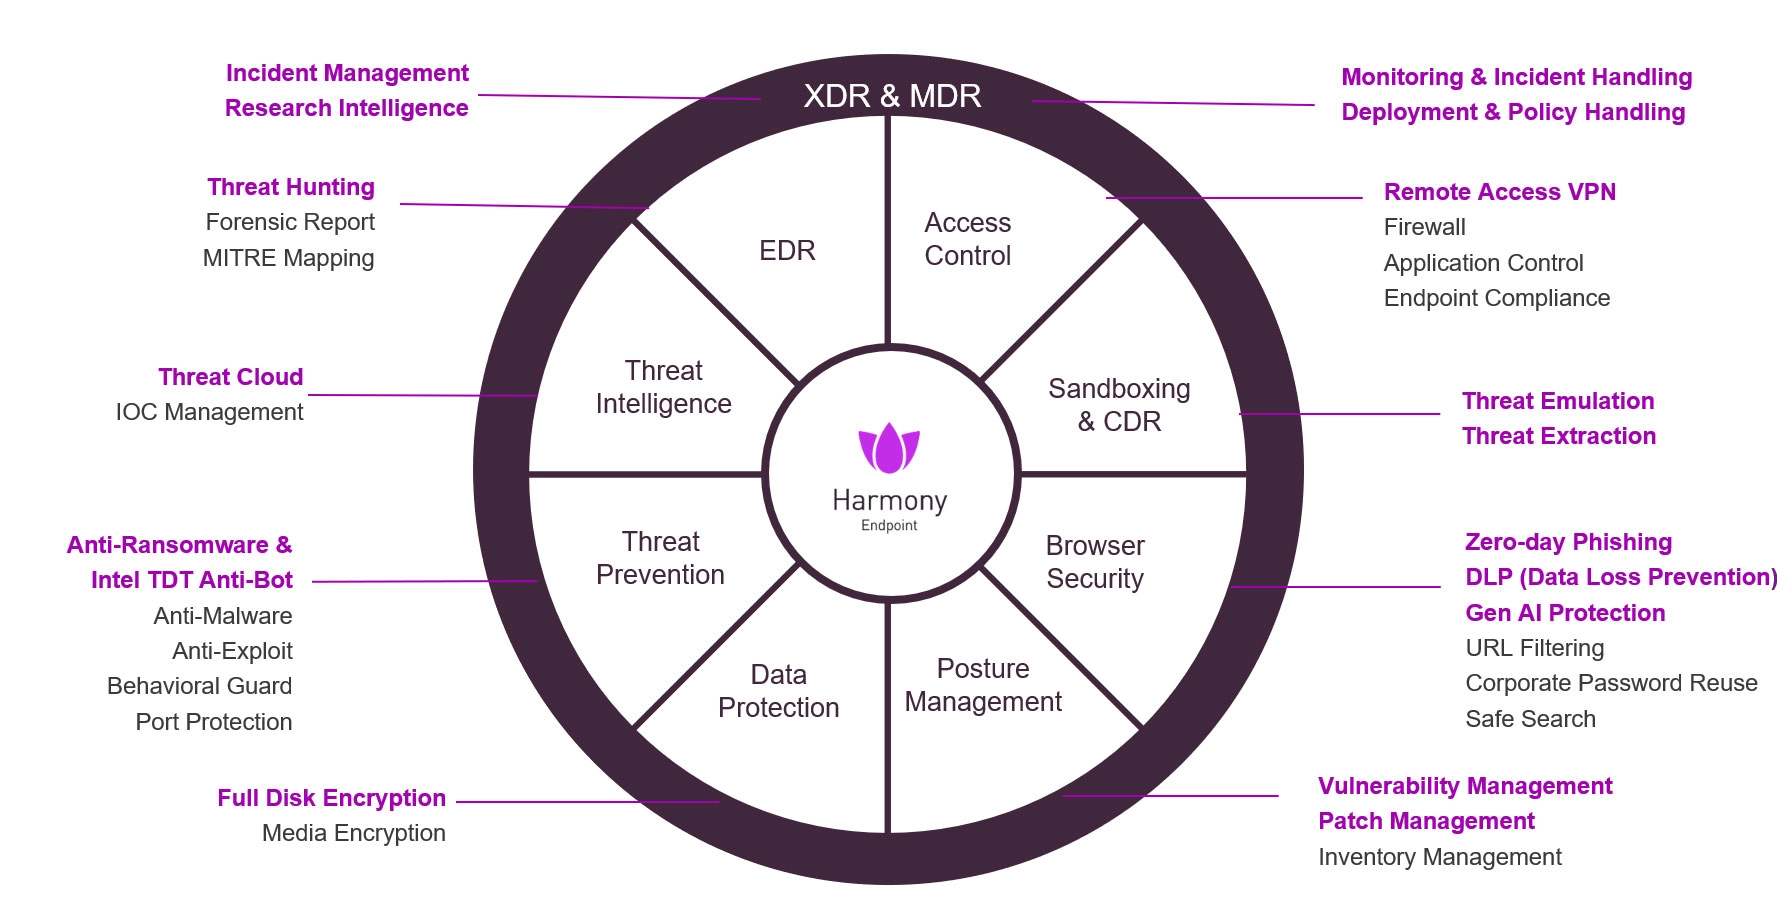
Harmony Endpoint是针对桌面与服务器端点的全方位安全解决方案,覆盖防病毒、端点检测与响应(EDR)、扩展检测与响应(XDR)、应用控制、设备控制、数据防泄漏(DLP)、勒索软件防护及零信任端点管理等核心能力。
- 智能防病毒与反恶意软件:结合传统签名检测、启发式分析及AI模型,识别已知与未知恶意软件。AI模型基于ThreatCloud的海量威胁数据训练,可检测零日漏洞利用、 polymorphic恶意软件等高级威胁,误报率低于行业平均水平。
- 端点检测与响应(EDR):实时监控端点上的进程活动、文件操作、网络连接、注册表修改等行为,建立正常行为基线。当检测到异常行为(如进程注入、内存篡改、批量加密文件)时,立即生成警报,并提供威胁狩猎工具(如事件日志检索、行为轨迹回放)帮助安全团队深入分析。支持自动响应剧本,如终止恶意进程、隔离受感染文件、断开网络连接等。
- 扩展检测与响应(XDR):整合端点、邮件、移动及浏览器的威胁数据,通过关联分析发现跨模块的高级威胁。例如,邮件模块检测到钓鱼邮件,端点模块发现该邮件附件被执行,XDR会将这两个事件关联,标记为APT攻击线索,并触发全局响应(如隔离相关设备、阻止邮件发送方)。
- 应用与设备控制:基于白名单/黑名单机制管理应用运行权限,阻止未授权应用(如P2P软件、恶意工具)执行;控制外设访问(USB存储、蓝牙、打印机等),支持细粒度规则(如允许USB读取但禁止写入,限制蓝牙设备类型),防止数据通过外设泄漏。
- 数据防泄漏(DLP):监控端点上的多渠道数据传输,包括本地文件操作(复制、移动)、网络上传(HTTP/HTTPS、FTP)、外设交互(USB、蓝牙)及应用内分享(微信、QQ)。内置PCI-DSS(信用卡号)、HIPAA(医疗记录)、GDPR(个人身份信息)等合规模板,用户可自定义敏感数据识别规则(正则表达式、关键字匹配、文件指纹),检测到未授权传输时执行阻止、加密或审计动作。
- 勒索软件防护:实时监控文件加密行为,识别勒索软件特征(如批量修改文件扩展名、加密系统关键文件),利用Check Point的快照技术自动回滚加密文件(支持Windows卷影副本、Mac Time Machine集成),同时终止勒索软件进程并隔离相关文件。
- 零信任端点管理:基于设备健康状态(补丁更新情况、病毒感染状态、合规性)授予企业资源访问权限。不符合健康标准的设备(如未安装最新安全补丁)将被限制访问内部网络或云应用,需修复后重新验证身份。
2. Harmony Mobile:移动设备安全防护
Harmony Mobile针对Android与iOS设备提供全面防护,覆盖移动设备管理(MDM)、移动应用管理(MAM)、移动威胁防御(MTD)及数据保护,实现企业数据与个人数据的隔离,防止移动设备成为安全漏洞。
- 移动设备管理(MDM):远程配置设备设置(Wi-Fi、VPN、锁屏密码),支持设备锁定/擦除(丢失或被盗时),监控设备健康状态(电池、存储、系统版本),强制安装安全补丁。
- 移动应用管理(MAM):通过应用容器化(Work Profile)隔离企业与个人应用,企业应用运行在独立沙箱中,防止个人应用访问企业数据。支持企业应用的分发、更新与卸载,控制应用权限(如禁止摄像头、位置访问),并可远程擦除容器内的企业数据(不影响个人数据)。
- 移动威胁防御(MTD):实时检测移动设备上的恶意软件(如银行木马、间谍软件)、钓鱼网站、网络攻击(Man-in-the-Middle、DNS劫持),识别设备越狱/root风险。利用AI模型分析应用行为(如异常权限请求、后台数据传输),提前预警潜在威胁。
- 移动数据保护:加密容器内的企业数据(文件、邮件、聊天记录),限制数据复制到个人应用或外设,支持敏感数据识别与阻止未授权分享。例如,禁止将企业文档复制到微信个人聊天窗口,或通过蓝牙发送给未授权设备。
3. Harmony Email & Collaboration:邮件与协作安全防护
Harmony Email & Collaboration防护企业邮件系统(Exchange、Office 365、G Suite)及协作工具(Slack、Microsoft Teams)免受钓鱼、恶意附件、勒索软件及数据泄漏威胁,支持云端与本地部署模式。
- 高级钓鱼检测:利用AI模型分析邮件内容(主题、正文、发件人信息)、附件(文件类型、宏代码、恶意链接)及收件人行为,识别新型钓鱼攻击(如仿冒企业CEO的商务邮件欺诈、二维码钓鱼)。支持SPF、DKIM、DMARC验证,阻止域名仿冒邮件。
- 恶意附件与链接防护:扫描邮件附件中的恶意代码(宏病毒、 ransomware、Exploit Kit),对可疑附件进行沙箱分析(云端动态执行);检测链接跳转的恶意网站,实时拦截钓鱼URL,并在用户点击前提供警告。
- 协作工具防护:监控Slack、Microsoft Teams等工具中的消息、文件分享与链接,识别恶意内容与敏感数据泄漏。例如,阻止用户在公共频道分享企业财务报表,或点击协作消息中的钓鱼链接。
- 邮件DLP与合规归档:识别邮件中的敏感数据(如客户身份证号、合同机密信息),阻止未授权发送;对所有邮件进行加密归档,满足FINRA、SEC等合规要求,支持按关键词、发件人/收件人、时间范围快速检索归档内容。
4. Harmony Browser:安全浏览器防护
Harmony Browser是一款轻量级安全浏览器,通过隔离浏览与恶意网站防护,保护用户访问互联网时的安全,支持Windows、Mac、Android及iOS平台。
- 隔离浏览沙箱:将浏览器进程与端点系统隔离,恶意代码无法突破沙箱访问本地文件或系统资源。即使访问恶意网站,也不会影响端点安全,沙箱会话结束后自动清除所有临时数据。
- 实时恶意网站拦截:基于ThreatCloud的实时威胁情报,拦截钓鱼网站、恶意下载网站及挖矿网站。支持自定义网站黑白名单,限制员工访问非工作相关网站(如社交媒体、视频平台)。
- 浏览器DLP功能:监控浏览器中的数据传输,阻止敏感数据复制/粘贴到未授权网站,或通过浏览器上传至云端存储(如未授权的网盘)。例如,禁止员工将企业内部文档上传至公共Google Drive。
- 兼容性与无缝集成:支持主流网站与企业应用(如Office 365、Salesforce),无需修改现有工作流程。与Harmony Endpoint联动,当浏览器检测到威胁时,自动触发端点防护的响应动作。
三、技术架构与核心优势
1. 云端-本地协同架构
Harmony采用云端-本地分布式架构:本地端部署轻量级代理(端点、移动、浏览器),负责数据采集与策略执行;云端平台(Infinity Portal + ThreatCloud)承担大规模数据分析、AI模型训练及威胁情报更新。代理仅上传必要的威胁数据(如异常行为日志、恶意文件哈希),确保带宽占用最小化;云端利用分布式计算能力处理海量数据,实现实时威胁检测与响应。
2. 核心技术优势
- AI驱动的威胁检测:基于深度学习模型(如CNN、LSTM)分析威胁数据,识别未知恶意软件与高级攻击,误报率降低30%以上;支持自适应学习,根据企业内部威胁场景优化模型,提升防护精度。
- 实时自动响应能力:平均威胁响应时间小于1分钟,支持100+预定义自动响应剧本,覆盖常见威胁场景(如勒索软件加密、钓鱼邮件点击);用户可自定义剧本,满足个性化安全需求。
- 跨平台全覆盖:支持Windows 7/10/11、Mac OS X 10.15+、Linux(Ubuntu、CentOS)、Android 8.0+、iOS 13.0+等主流平台,适配企业多样化设备环境。
- 合规性支持:内置GDPR、HIPAA、PCI-DSS、SOX等合规模板,自动生成合规报告,帮助企业快速通过审计;支持数据本地化存储,满足不同国家/地区的数据 residency要求。
- 低资源消耗:本地代理占用资源极少(端点代理内存占用小于500MB,CPU使用率低于5%),不影响用户正常工作效率;云端平台采用弹性伸缩架构,应对峰值数据处理需求。
四、典型应用场景
- 远程办公安全防护:针对远程员工使用个人设备访问企业资源的场景,Harmony Endpoint提供零信任端点管理(验证设备健康状态),Harmony Mobile保护移动办公设备,Harmony Browser隔离互联网访问,Harmony Email防护远程协作中的邮件威胁,形成全方位防护体系。
- 金融行业数据防泄漏:金融机构需严格保护客户敏感数据(如信用卡号、交易记录),Harmony Endpoint的DLP功能监控端点数据传输,Harmony Email的DLP阻止邮件泄漏敏感数据,同时满足PCI-DSS合规要求,防止数据 breach 导致的巨额罚款。
- 医疗行业合规防护:医疗企业需保护患者隐私数据(如病历、诊断报告),Harmony Mobile的应用容器化隔离企业与个人数据,Harmony Endpoint的DLP识别医疗敏感数据,Harmony Email的合规归档满足HIPAA法规,确保数据安全与合规。
- 教育机构钓鱼防护:教育机构常成为钓鱼攻击目标(如仿冒教务系统的邮件),Harmony Email的AI钓鱼检测拦截仿冒邮件,Harmony Browser阻止钓鱼链接访问,保护学生与教职工的个人信息与账号安全。
五、总结
Check Point Harmony通过一体化的攻击面防护,消除了传统分散式安全工具的孤岛效应,为企业提供高效、统一的安全管理体验。其AI驱动的威胁检测与联动响应能力,有效应对未知威胁与高级攻击;跨平台覆盖与合规性设计,适配不同行业的安全需求。作为企业安全防护的核心套件,Harmony帮助企业降低安全运营成本,提升防护效率,保障业务连续性与数据安全。
点击链接,了解更多产品详情:
登录后查看
https://www.checkpoint.com.cn/products/" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://www.checkpoint.com.cn/products/