








McAfee(中文译名“迈克菲”)是一家总部位于美国加利福尼亚州圣克拉拉的跨国网络安全公司,成立于 1987 年,最初由 John McAfee 以“McAfee Associates”名义创建。公司 1996 年在纳斯达克上市(代码:CHKP),后于 2010 年被英特尔以约 76.8 亿美元收购,成为 Intel Security Group。2016 年,英特尔与 TPG Capital 达成协议,将 Intel Security 分拆为独立合资公司并重命名为 McAfee;2020 年,公司再次在纳斯达克上市,2021 年出售企业业务后,专注于消费者网络安全。
McAfee MVISION
0.01条评价710次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
McAfee MVISION是一款面向现代企业数字化环境的统一云原生安全平台,旨在为企业提供覆盖终端、网络、云、数据及身份的全栈式安全防护能力。该平台以零信任安全框架为核心,整合了人工智能驱动的威胁检测、自动化响应与统一管理能力,帮助企业应对混合云、多云、远程办公等复杂场景下的安全挑战,实现安全策略的集中管控、威胁的快速识别与处置,以及合规要求的高效满足。MVISION并非单一工具的叠加,而是一个深度集成的安全生态系统,通过数据关联与智能分析打破安全域之间的壁垒,让企业安全运营从被动防御转向主动预测与响应。
一、核心定位与整体架构
MVISION的核心定位是“统一云原生安全中枢”,其设计理念围绕三个关键维度:全场景覆盖、智能驱动、简化运营。与传统分散式安全工具不同,MVISION通过统一的技术底座整合多域安全能力,消除信息孤岛,降低安全团队的操作复杂度,同时利用全球威胁情报与AI模型提升威胁检测的准确性与响应速度。
平台的逻辑架构分为四层,各层协同工作形成完整的安全防护体系:
- 统一管理平面:以MVISION ePO为核心,提供单一控制台实现所有安全组件的策略配置、监控告警、报表审计与自动化编排。该平面支持多租户管理,适配大型企业或MSP(托管安全服务提供商)的规模化需求。
- 智能分析与威胁情报层:整合McAfee全球威胁情报网络(GTI)、AI机器学习模型与安全数据湖。GTI实时收集来自数百万终端、云服务与网络节点的威胁数据,通过AI模型进行特征提取与行为分析,生成可执行的威胁情报;安全数据湖存储全平台的安全事件日志,支持跨域关联分析。
- 安全控制层:包含终端安全、云安全、网络安全、数据安全四大核心模块,每个模块提供针对性的防护能力,如终端EDR、云CASB、网络ZTNA等,所有模块共享智能分析层的情报与数据。
- 多环境适配层:支持本地数据中心、混合云(如AWS+本地)、多云(如Azure+阿里云)、边缘计算等多种部署环境,通过标准化接口与各环境的基础设施对接,确保安全能力的无缝延伸。
二、核心功能模块详解
1. MVISION ePO(统一安全管理中心)
作为MVISION平台的中枢,MVISION ePO实现了安全运营的集中化与自动化,其核心功能包括:
- 统一策略管理:支持跨终端、云、网络的安全策略统一配置与分发。例如,企业可在ePO中设置敏感数据的DLP策略,该策略会自动同步到终端、CASB与SWG模块,确保数据在所有场景下的一致保护。策略配置采用可视化界面,支持基于角色的权限控制(RBAC),避免非授权人员修改关键策略。
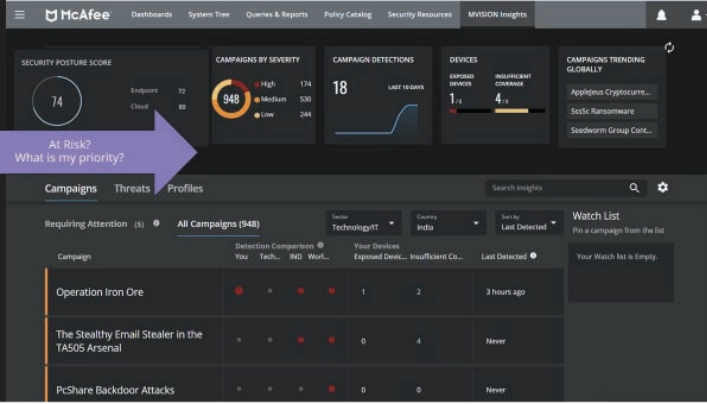
- 实时安全态势监控:提供多维度的可视化仪表盘,展示终端合规率、威胁事件分布、云资源风险等级等关键指标。仪表盘支持自定义配置,安全团队可根据需求聚焦核心场景(如远程办公安全、云数据保护)。例如,当某区域的终端出现大量勒索软件告警时,仪表盘会自动高亮该区域,并显示关联的威胁情报。
- 合规审计与报表生成:内置GDPR、HIPAA、PCI DSS、等保2.0等20+全球主流合规框架的检查清单,自动扫描平台内的安全配置与数据处理行为,生成符合合规要求的报表。报表支持导出为PDF/CSV格式,可直接用于外部审计。例如,针对PCI DSS的“敏感数据加密”要求,ePO会检查终端、云存储中的信用卡数据是否加密,并生成详细的合规报告。
- 自动化响应编排:与SOAR(安全编排自动化响应)模块深度集成,支持通过预制或自定义playbook触发自动化动作。例如,当EDR检测到终端上的恶意进程时,ePO会自动执行以下动作:隔离该终端的网络连接、终止恶意进程、删除恶意文件、通知安全分析师、记录事件日志。playbook采用拖拽式设计,无需编码即可快速配置。
- 多租户管理:为MSP或集团企业提供独立的租户空间,每个租户可拥有自定义的策略、仪表盘与报表,同时总部或MSP可查看所有租户的汇总安全态势。租户之间的数据完全隔离,确保隐私与安全。
2. MVISION Endpoint Security(终端安全防护)
覆盖PC、服务器、移动设备(iOS/Android)等所有终端类型,提供从预防到响应的全生命周期防护,核心功能包括:
- 下一代防病毒(NGAV):替代传统特征码检测,采用机器学习与行为分析技术识别已知与未知恶意软件。例如,当终端上出现“从未见过的进程修改系统注册表”的行为时,NGAV会自动拦截该进程,并上传样本至GTI进行分析。NGAV支持离线防护模式,即使终端未联网也能提供基础保护。
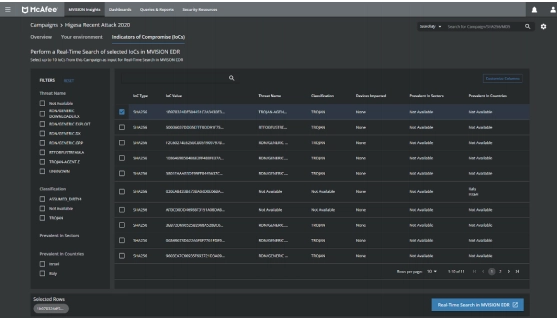
- 终端检测与响应(EDR):实时监控终端的进程创建、文件修改、网络连接、注册表变更等行为,记录详细的事件日志(粒度精确到毫秒)。支持威胁狩猎功能,安全分析师可使用McAfee Query Language(MQL)搜索异常行为,例如“过去24小时内,某终端上有超过100个文件被加密”。EDR还提供可视化的攻击链展示,帮助分析师快速定位威胁根源。
- 扩展检测与响应(XDR):整合终端、网络、云的安全数据进行关联分析,发现跨域威胁。例如,当网络SWG检测到某终端访问恶意网站,且EDR发现该终端上出现可疑进程时,XDR会将这两个事件关联,判断为“恶意网站感染终端”的攻击,并触发自动化响应。XDR支持与第三方SIEM工具(如Splunk)集成,扩展分析能力。
- 终端数据防泄漏(DLP):监控终端上的敏感数据(如客户身份证号、企业知识产权文档),防止通过复制粘贴、邮件发送、USB传输、云同步等方式泄漏。支持自定义敏感数据规则,例如“识别包含18位身份证号的文档”,并设置响应动作(如阻止传输、加密文档、记录日志)。DLP还支持离线模式,即使终端未联网也能执行策略。
- 应用控制与设备控制:限制未授权应用的运行,例如禁止终端安装非企业认证的软件;管控外部设备接入,例如禁止USB存储设备写入数据,仅允许读取。应用控制支持白名单/黑名单模式,设备控制支持基于设备类型(如USB、蓝牙、打印机)的精细化管控。
- 移动设备管理(MDM/MAM):管理企业配发设备与BYOD(自带设备),确保设备合规。例如,要求BYOD设备必须安装最新的操作系统补丁、启用密码锁;支持远程擦除设备上的企业数据,防止设备丢失后数据泄漏。MAM(移动应用管理)还支持对企业应用进行沙箱隔离,确保企业数据与个人数据分离。
3. MVISION Cloud Security(云安全防护)
针对混合云、多云环境提供全方位安全防护,覆盖云资源、工作负载、数据与访问,核心功能包括:
- 云访问安全代理(CASB):作为企业用户与云服务之间的中介,实现对SaaS(如Office365、Salesforce)、IaaS(如AWS、Azure)、PaaS(如Google Cloud Functions)的统一访问控制与数据保护。例如,CASB可限制用户在Office365中共享敏感文档给外部人员,或检测AWS S3存储桶的公开访问漏洞。CASB支持API模式与代理模式部署,适配不同云服务的接入需求。
- 云工作负载保护平台(CWPP):保护云环境中的虚拟机(VM)、容器(Kubernetes/Docker)、无服务器函数(AWS Lambda)等工作负载。核心功能包括:漏洞扫描(检测VM镜像或容器镜像中的CVE漏洞)、入侵检测(监控工作负载的异常行为,如容器逃逸尝试)、运行时保护(阻止恶意进程在容器内执行)、合规检查(确保工作负载符合PCI DSS等框架)。CWPP支持与云平台原生工具(如AWS GuardDuty、Azure Security Center)集成,增强防护能力。
- 云安全态势管理(CSPM):持续监控云资源的配置合规性,识别安全风险。例如,检测AWS IAM用户是否开启了多因素认证(MFA)、Azure存储账户是否启用了加密、阿里云ECS实例是否开放了不必要的端口。CSPM提供修复建议,并支持自动修复(如关闭公开访问的存储桶)。此外,CSPM还支持云资源的可视化映射,帮助企业了解云环境的拓扑结构与风险分布。
- 云数据防泄漏(Cloud DLP):扫描云存储(如AWS S3、Azure Blob、阿里云OSS)中的敏感数据,防止未授权访问或共享。例如,Cloud DLP可识别S3桶中的信用卡数据,并自动设置访问权限为“仅企业内部用户可访问”;或检测用户将敏感文档共享给外部人员的行为,并发送告警。Cloud DLP支持与CASB集成,实现数据在云服务中的全链路保护。
4. MVISION Network Security(网络安全防护)
保护企业网络边界与内部流量,实现零信任网络访问,核心功能包括:
- 安全Web网关(SWG):过滤HTTP/HTTPS流量,阻止用户访问恶意网站、钓鱼网站与非法内容。SWG基于GTI实时更新的URL黑名单,支持自定义URL过滤策略(如禁止访问社交媒体网站)。此外,SWG还能检测流量中的敏感数据泄漏(如用户通过Web邮件发送企业机密),并执行阻断或告警动作。SWG支持云部署与本地部署,适配远程办公与分支机构的需求。
- 零信任网络访问(ZTNA):基于“永不信任,始终验证”的原则,替代传统VPN,为远程用户提供安全的资源访问。ZTNA的核心流程包括:用户身份认证(支持MFA、SAML等)、设备合规性检查(如是否安装了EDR、操作系统是否更新)、最小权限授权(仅允许用户访问所需的资源,如CRM系统)。ZTNA支持细粒度的访问控制,例如“仅允许市场部用户在工作时间访问营销素材库”。
- 入侵防御系统(IPS):检测并阻断网络中的攻击流量,如SQL注入、跨站脚本(XSS)、DDoS攻击、APT攻击等。IPS基于GTI的实时威胁情报,支持签名检测与行为分析相结合的方式。例如,当IPS检测到某IP地址发送大量恶意SQL请求时,会自动阻断该IP的访问,并通知安全团队。IPS支持云部署与本地部署,适配不同网络架构。
- 防火墙即服务(FWaaS):云原生防火墙,提供网络边界防护与内部网段隔离。FWaaS支持动态策略调整,例如根据用户的地理位置或设备类型调整访问规则;支持流量可视化,帮助安全团队了解网络流量的来源与目的地。FWaaS还能与ZTNA集成,实现网络访问的端到端安全。
5. MVISION Data Security(数据安全防护)
专注于企业敏感数据的全生命周期保护,从发现、分类到加密与访问控制,核心功能包括:
- 数据发现与分类:自动扫描终端、网络、云环境中的数据,识别敏感数据类型(如PII、PHI、知识产权、财务数据)。支持自定义分类规则,例如“将包含企业商标与产品设计文档的文件标记为知识产权”。数据发现支持批量扫描与实时监控,扫描结果会同步到ePO的资产目录中,帮助企业了解敏感数据的分布情况。
- 数据加密:提供静态数据加密(At Rest)、传输中数据加密(In Transit)与动态数据脱敏(In Use)。静态加密支持对文件、数据库、云存储中的数据进行加密,使用AES-256等高强度加密算法;传输加密支持TLS 1.3,确保数据在网络传输过程中的安全;动态脱敏支持对敏感数据进行部分隐藏(如显示身份证号的前6位与后4位),保护数据在使用过程中的隐私。
- 数据访问控制:基于RBAC与ABAC(属性-based访问控制)实现细粒度的访问权限管理。例如,“允许财务部门用户访问2023年的财务报表,但禁止下载”;或“允许市场部用户访问客户数据,但仅在工作时间内”。访问控制支持与企业身份管理系统(如Active Directory)集成,实现统一的身份认证与授权。
- 数据合规审计:记录所有敏感数据的访问与操作行为,生成详细的审计日志。日志支持与SIEM工具集成,帮助安全团队追踪数据泄漏事件的根源。此外,数据合规审计还能自动检查数据处理行为是否符合法规要求(如GDPR的“数据最小化”原则),并提供修复建议。
6. MVISION AI & Automation(人工智能与自动化)
利用AI提升威胁检测效率,通过自动化减少人工干预,核心功能包括:
- 全球威胁情报(GTI):McAfee的全球威胁情报网络,覆盖150+国家与地区,每天处理超过100亿条威胁数据。GTI收集来自终端、云服务、网络节点的样本与事件,通过机器学习模型进行分析,生成实时更新的威胁特征库与行为规则。GTI支持与所有MVISION模块集成,确保各模块能及时应对最新威胁。
- AI驱动的威胁检测:使用监督学习、无监督学习与强化学习模型分析安全事件,识别未知威胁。例如,无监督学习模型可发现终端上的异常行为(如某服务器突然向陌生IP发送大量数据);强化学习模型可不断优化检测规则,减少误报率。AI模型支持在线更新,确保检测能力与时俱进。
- 安全编排自动化响应(SOAR):提供超过500个预制playbook,覆盖勒索软件响应、钓鱼邮件处理、漏洞修复等常见场景。例如,“勒索软件响应playbook”包括以下步骤:1. EDR检测到文件加密行为;2. SOAR自动隔离终端网络;3. 终止恶意进程并删除恶意文件;4. 通知安全团队;5. 触发数据恢复流程;6. 生成事件报告。SOAR支持自定义playbook,用户可通过拖拽式界面添加或修改步骤。
- 威胁狩猎工具:提供可视化的威胁狩猎界面,支持MQL查询与关联分析。安全分析师可使用MQL搜索异常行为,例如“过去7天内,某终端上有超过5个进程被标记为恶意”;或“某云存储桶的访问日志中出现来自俄罗斯的IP地址”。威胁狩猎工具还支持AI辅助分析,自动推荐可能的威胁线索。
三、技术特点与优势
- 云原生架构:基于微服务与Kubernetes部署,支持弹性扩展,可根据业务需求动态增加或减少资源。云原生架构还确保了平台的高可用性(99.99% uptime),关键组件采用多可用区部署,避免单点故障。
- 全栈式安全覆盖:整合终端、网络、云、数据、身份等所有安全域的能力,消除信息孤岛,实现跨域威胁的关联分析。企业无需购买多个分散的安全工具,降低了采购与维护成本。
- 零信任集成:贯穿所有模块的零信任能力,确保只有授权用户与合规设备能访问企业资源。零信任集成包括身份认证、设备合规检查、最小权限授权等环节,有效防范内部威胁与外部攻击。
- AI驱动的智能防护:利用全球威胁情报与机器学习模型,快速识别未知威胁,减少误报率。AI模型可自动优化检测规则,适应不断变化的威胁环境。
- 简化安全运营:统一的管理控制台与自动化响应能力,减少安全团队的人工干预。例如,自动化playbook可处理80%以上的常见威胁事件,让安全分析师专注于复杂威胁的处置。
- 高扩展性与兼容性:开放API支持与第三方工具(如SIEM、ITSM、身份管理系统)集成,适配企业现有技术栈。平台还支持自定义插件,满足企业特定的安全需求。
- 全球合规支持:内置20+全球主流合规框架的检查清单,自动生成合规报表,简化合规审计流程。平台还支持本地化部署,满足数据 residency要求(如GDPR的“数据不得出境”规定)。
四、典型应用场景
- 混合云/多云安全治理:某跨国企业使用AWS、Azure与本地数据中心,MVISION Cloud Security提供统一的云安全管控:CSPM检测云资源配置漏洞,CWPP保护云工作负载,CASB控制云服务访问。安全团队通过ePO控制台查看所有云环境的安全态势,快速处置威胁事件。
- 远程办公安全防护:某互联网公司有5000+远程员工,MVISION Endpoint Security确保员工设备合规(安装EDR、启用MFA),ZTNA提供安全的资源访问(仅允许授权用户访问所需系统),DLP防止敏感数据通过远程工具泄漏。安全团队通过ePO实时监控远程员工的安全状态,自动处置异常事件。
- 高级威胁检测与响应:某金融机构遭遇APT攻击,MVISION XDR整合终端、网络、云数据,发现攻击链:攻击者通过钓鱼邮件感染终端,再通过终端访问云存储中的敏感数据。SOAR自动执行响应动作:隔离终端、阻断云访问、通知安全团队。安全团队利用威胁狩猎工具追踪攻击者的后续行动,彻底清除威胁。
- 数据合规与保护:某医疗企业需要符合HIPAA法规,MVISION Data Security自动发现终端、云存储中的患者数据(PHI),实施加密与访问控制;ePO生成HIPAA合规报表,帮助企业通过外部审计。此外,DLP防止患者数据通过邮件或USB泄漏,确保合规要求的满足。
- 大型企业多租户管理:某集团企业有10+子公司,MVISION ePO的多租户功能为每个子公司提供独立的安全管理空间,子公司可自定义策略与报表;集团总部通过汇总仪表盘查看所有子公司的安全态势,统一协调威胁处置。租户之间的数据完全隔离,确保隐私与安全。
总结:McAfee MVISION平台通过整合全栈式安全能力、统一管理界面、AI驱动的智能防护与自动化响应,为现代企业提供了一个高效、灵活、可扩展的安全解决方案。无论是混合云环境、远程办公场景还是合规需求,MVISION都能帮助企业降低安全运营成本,提升威胁应对速度,保护企业核心资产与数据安全。作为云原生安全的领导者,MVISION持续创新,不断适应数字化转型带来的新挑战,是企业构建安全防护体系的理想选择。
点击链接,了解更多产品详情:
登录后查看
https://www.mcafee.com/enterprise/zh-cn/solutions/mvision.html" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://www.mcafee.com/enterprise/zh-cn/solutions/mvision.html 展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
40
兼容性
0
40
稳定性
0
44
易用性
0
42
性能
0
42
市场占有率
0
40
功能
0
44
扩展性
0
36
美观度
0
36
技术服务
0
40
性价比
0
40
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论