








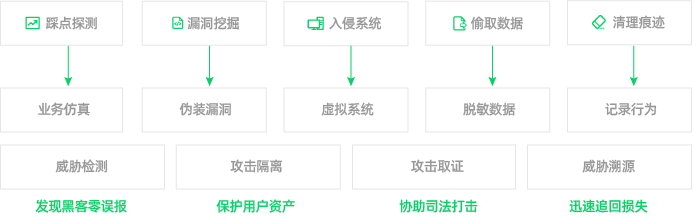
幻阵是默安科技自主研发的一款基于欺骗防御的高级威胁狩猎与溯源系统。该系统从攻击视角出发,在攻击者必经之路上构造陷阱,从而混淆其攻击目标,精确感知并溯源攻击者行为;并且通过云密网将攻击隔离,保护企业内部真实资产,成为企业至关重要的一道安全屏障。
默安幻影
80.02条评价1013次浏览
所属厂商:
公司介绍:
产品详情
默安幻影智能欺骗防御系统是一款面向企业级用户的主动防御产品,通过构建高仿真的欺骗资产环境,诱捕并分析网络攻击行为,实现对威胁的早期发现、精准溯源和快速响应,为企业网络安全体系提供动态防御能力补充。该产品并非单一蜜罐工具,而是整合了欺骗资产仿真、智能攻击分析、自动化联动响应、集中管理运营等能力的综合性防御平台,覆盖从边界到内网、从物理环境到云环境的全场景防御需求。
一、核心定位与整体架构
默安幻影的核心理念是“主动诱捕、智能分析、快速响应”,通过在企业网络中部署分布式欺骗资产,将攻击者的注意力从真实资产转移到欺骗环境中,从而捕获攻击行为并采取针对性措施。其整体架构遵循“感知-分析-决策-响应”的防御闭环,分为以下五层:
- 欺骗资产层:部署在企业网络各区域的分布式欺骗节点,包括高交互/低交互蜜罐、仿真终端、仿真服务器、仿真网络设备、仿真IoT设备等,模拟真实业务资产的特征与行为,吸引攻击者的注意力。
- 数据采集与传输层:负责收集欺骗资产捕获的攻击数据(如网络流量、系统日志、操作记录等),通过加密通道传输至分析引擎,确保数据的完整性和安全性。
- 智能分析与决策层:基于机器学习和威胁情报,对攻击数据进行实时分析,还原攻击链、识别威胁类型、生成攻击者画像,并制定响应策略。
- 管理控制层:提供统一的可视化管理界面,支持欺骗策略配置、资产部署管理、攻击事件监控、报表生成等功能,实现对整个欺骗防御系统的集中管控。
- 联动响应层:与企业现有安全设备(如防火墙、入侵检测系统、终端安全管理系统、安全信息与事件管理平台等)进行对接,触发自动化响应动作,阻断攻击扩散。
二、核心功能模块详解
1. 多维度欺骗资产仿真模块
该模块是默安幻影的基础能力,通过构建高度逼真的欺骗资产环境,让攻击者难以区分真实资产与欺骗资产,从而主动触碰到蜜罐,暴露攻击意图。
- 全类型资产仿真:支持仿真多种类型的IT资产,包括:
- 服务器资产:仿真Windows Server、Linux(CentOS、Ubuntu、RedHat等)服务器,支持常见服务如HTTP、HTTPS、FTP、SSH、MySQL、Oracle、Redis、MongoDB等,模拟服务的版本特征、响应报文、错误信息等细节,确保仿真的可信度。
- 终端资产:仿真Windows 10/11、macOS、Linux桌面终端,模拟终端的系统信息、进程列表、注册表项、文件系统结构等,甚至支持模拟用户的日常操作行为(如文件编辑、浏览器访问等),提升欺骗效果。
- 网络设备:仿真路由器、交换机、防火墙、负载均衡器等网络设备,支持SNMP、Telnet、SSH等管理协议,模拟设备的配置界面、命令行响应等,吸引针对网络设备的攻击。
- IoT设备:仿真摄像头、智能网关、工业控制设备(PLC、SCADA等),支持Modbus、MQTT、CoAP等IoT协议,模拟设备的通信特征和数据格式,覆盖IoT场景的防御需求。
- 云资产:仿真云服务器(ECS)、云数据库(RDS)、对象存储(OSS)等云服务,适配阿里云、腾讯云、华为云等主流云平台,支持云环境下的欺骗防御部署。
- 动态欺骗策略:基于攻击行为和威胁情报,动态调整欺骗资产的配置。例如,当系统检测到攻击者正在扫描特定端口或服务时,自动在该区域部署对应的仿真服务;当发现攻击者使用某类漏洞利用工具时,动态生成存在该漏洞的仿真资产,诱捕攻击者进行利用,获取更多攻击细节。
- 高交互与低交互结合:
- 高交互蜜罐:提供接近真实系统的交互能力,允许攻击者执行命令、上传下载文件、进行漏洞利用等操作,能够捕获完整的攻击过程和工具样本,但资源消耗相对较高,适合部署在核心区域或需要深度分析的场景。
- 低交互蜜罐:仅模拟服务的基本响应,资源消耗低,部署成本低,适合大规模部署以覆盖更广的网络区域,快速发现攻击行为。
- 系统支持根据场景需求灵活选择蜜罐类型,或混合部署,平衡防御效果和资源消耗。
- 安全数据仿真:生成与真实业务数据格式一致的虚假数据(如用户信息、交易记录、日志文件等),避免敏感信息泄露的同时,增加欺骗资产的可信度。虚假数据支持自定义配置,可根据企业业务场景调整数据内容和格式。
2. 智能攻击分析与溯源模块
该模块是默安幻影的核心分析能力,通过对攻击数据的深度挖掘,实现威胁的精准识别和溯源,为后续响应提供依据。
- 全攻击链捕获:记录攻击者从侦察(端口扫描、服务探测)、渗透(漏洞利用、弱口令尝试)、提权(权限提升操作)、横向移动(内网扫描、远程登录)到数据窃取(文件下载、数据外传)的完整攻击过程,形成可视化的攻击链图谱,帮助安全人员快速理解攻击路径和意图。
- 威胁情报关联:整合默安科技自主研发的威胁情报库(涵盖已知恶意IP、域名、漏洞、攻击工具、恶意代码家族等),并支持对接第三方威胁情报平台(如微步在线、360威胁情报中心等)。当捕获攻击行为时,自动关联威胁情报,识别攻击来源、工具类型、威胁等级等信息,为响应决策提供依据。
- 机器学习驱动的行为分析:采用监督学习和无监督学习算法,对攻击行为进行建模分析。例如,通过无监督学习识别异常的访问模式(如非工作时间的大量扫描),通过监督学习分类已知攻击类型(如SQL注入、勒索软件攻击),提升威胁检测的准确性和效率。
- 攻击者画像生成:基于攻击行为数据,生成攻击者的详细画像,包括攻击IP地址、地理位置、使用的工具和技术、攻击目标偏好、攻击时间规律等信息,帮助企业了解攻击者的特征和意图,为后续防御策略调整提供参考。
- 攻击溯源能力:支持对攻击来源进行溯源,包括IP地址溯源(通过WHOIS信息、IP地理位置库等)、攻击工具溯源(识别工具的版本、特征、作者信息等)、攻击组织溯源(关联已知攻击组织的TTPs(战术、技术和程序)),帮助企业定位攻击源头,采取针对性的防御措施。
3. 自动化联动响应模块
该模块实现了防御的闭环,通过与现有安全设备的联动,快速阻断攻击扩散,降低攻击造成的损失。
- 多设备联动对接:支持与企业现有安全设备进行API对接,实现自动化响应。对接的设备类型包括:
- 网络安全设备:防火墙(如华为、华三、深信服等)、入侵防御系统(IPS)、下一代防火墙(NGFW)等,可触发IP封禁、端口过滤等动作。
- 终端安全设备:终端检测与响应系统(EDR)、杀毒软件等,可触发终端隔离、进程查杀、文件删除等动作。
- 安全管理平台:安全信息与事件管理平台(SIEM)、安全运营中心(SOC)等,可推送攻击事件告警,整合到企业统一的安全运营流程中。
- 云安全服务:云防火墙、云安全中心等,适配云环境下的自动化响应需求。
- 自定义响应剧本:提供可视化的响应剧本编辑工具,安全人员可根据不同的攻击场景(如弱口令攻击、漏洞利用攻击、勒索软件攻击等),自定义响应流程。例如,当检测到弱口令攻击时,剧本可设置为:第一步,记录攻击IP;第二步,通知防火墙封禁该IP;第三步,向安全管理员发送告警邮件;第四步,在EDR系统中检查该IP是否访问过其他终端。
- 实时响应与事后处置:支持实时响应(攻击发生时立即触发动作)和事后处置(攻击结束后进行复盘和清理)。例如,实时响应可快速阻断攻击扩散,事后处置可对受影响的资产进行漏洞修复、配置加固等操作。
- 响应效果评估:记录响应动作的执行结果,评估响应效果(如是否成功封禁IP、是否阻止攻击扩散等),并生成响应报告,帮助安全人员优化响应策略。
4. 集中管理与运营模块
该模块为企业提供了统一的管理界面,简化欺骗防御系统的运营和维护工作。
- 可视化管理 dashboard:提供直观的可视化界面,展示欺骗资产的分布情况、攻击事件的统计数据(如攻击次数、威胁等级分布、攻击类型分布等)、威胁趋势分析、联动响应效果等信息。dashboard支持自定义配置,可根据用户角色(如管理员、安全分析师、运维人员)展示不同的内容。
- 欺骗策略配置:支持根据企业的业务场景和安全需求,配置欺骗策略。例如,可设置不同区域的蜜罐部署密度、仿真资产的类型和数量、动态欺骗的触发条件等。策略配置支持模板化管理,可快速应用到不同的网络区域。
- 资产部署管理:提供资产的生命周期管理功能,包括资产的创建、部署、更新、删除等操作。支持批量部署欺骗资产,适配大规模网络环境的需求。同时,可监控资产的运行状态,及时发现并修复异常资产。
- 攻击事件管理:对捕获的攻击事件进行集中管理,包括事件的分类、分级、查询、导出等操作。支持对事件进行标注和备注,方便安全人员进行后续分析和处置。同时,提供事件的关联分析功能,发现不同事件之间的联系,识别潜在的高级持续威胁(APT)。
- 报表生成与导出:支持生成多种类型的报表,包括攻击统计报表、威胁趋势报表、响应效果报表、合规审计报表等。报表支持自定义配置,可导出为PDF、Excel、Word等格式,满足企业内部分析和外部合规审计的需求。
- 多租户管理:支持多租户架构,适合大型企业集团或安全服务提供商(MSSP)的场景。每个租户拥有独立的管理界面和数据空间,管理员可对租户进行权限分配、资源配额管理等操作,确保租户之间的数据隔离和安全。
5. 云环境适配模块
该模块针对云环境的特点,提供了适配的欺骗防御能力,满足企业在云环境下的安全需求。
- 云原生部署支持:支持在公有云(阿里云、腾讯云、华为云、AWS等)、私有云(OpenStack、VMware等)、混合云环境中部署欺骗资产。采用容器化技术(Docker、Kubernetes),实现欺骗资产的快速部署和弹性扩展,适配云环境的动态变化特征。
- 云服务仿真:仿真云平台提供的各类服务,如ECS实例、RDS数据库、OSS对象存储、SLB负载均衡等,模拟云服务的API接口、控制台界面、访问日志等,吸引针对云环境的攻击。
- 云安全联动:与云平台的安全服务进行对接,如阿里云的云防火墙、腾讯云的安全运营中心(SOC)等,实现云环境下的自动化响应。例如,当捕获到针对云ECS实例的攻击时,自动触发云防火墙的IP封禁规则。
- 云资源监控:监控云环境中欺骗资产的资源使用情况(如CPU、内存、存储、网络带宽等),确保欺骗资产的稳定运行,同时优化资源配置,降低运营成本。
三、技术特点与优势
- 高仿真度,难以被识别:通过对真实资产的深度模拟,包括系统特征、服务响应、数据格式、用户行为等,使欺骗资产与真实资产几乎无差异,攻击者难以通过常规手段识别为蜜罐。例如,仿真的MySQL服务不仅支持标准的SQL查询,还会返回与真实数据库一致的错误信息和性能指标,提升欺骗的成功率。
- 智能动态调整,自适应攻击场景:基于机器学习和威胁情报,动态调整欺骗策略和资产配置,能够快速适配新的攻击类型和场景。例如,当出现新的漏洞(如Log4j漏洞)时,系统可自动生成存在该漏洞的仿真资产,诱捕利用该漏洞的攻击者,及时发现威胁。
- 全攻击链覆盖,威胁发现更早期:通过分布式部署的欺骗资产,能够捕获攻击者从边界侦察到内网横向移动的完整攻击过程,实现威胁的早期发现。相比传统防御手段(如防火墙、IDS),欺骗防御能够在攻击者尚未触及真实资产时就发现攻击,为企业争取更多的响应时间。
- 低误报率,减少安全运营负担:由于攻击行为是针对欺骗资产的,因此误报率极低。安全人员无需花费大量时间处理误报,可将精力集中在真实的威胁事件上,提升安全运营效率。
- 易部署,低侵入性:支持agentless和agent两种部署方式。agentless方式无需在真实资产上安装任何软件,通过网络镜像或虚拟设备部署,对现有业务系统无侵入;agent方式轻量级,资源消耗低,适合部署在终端或服务器上。同时,提供可视化的部署向导,简化部署流程,降低技术门槛。
- 国产化适配,满足信创需求:支持国产化操作系统(如银河麒麟、统信UOS)、数据库(如达梦、人大金仓)、中间件(如东方通、金蝶)等,适配信创环境的要求,确保在国产化场景下的稳定运行。
- 开放接口,易于集成:提供丰富的API接口,支持与第三方安全产品和工具的集成,如SIEM、SOC、威胁情报平台等,实现安全能力的协同,提升企业整体安全防御水平。
四、典型应用场景
- 企业内网横向移动防御:在企业内网中分布式部署欺骗资产,模拟员工终端、服务器、网络设备等。当攻击者突破边界防御(如防火墙)进入内网后,在进行横向移动时会触碰到欺骗资产,系统立即捕获攻击行为并触发联动响应(如封禁IP、隔离终端),阻止攻击扩散到核心业务资产。适用于金融、能源、制造等拥有复杂内网环境的企业。
- 数据中心核心资产保护:在数据中心内部部署高交互蜜罐,模拟核心数据库、应用服务器等资产。当攻击者试图访问核心资产时,会被引导至蜜罐,系统可捕获完整的攻击过程和工具样本,帮助安全人员了解攻击者的意图和技术手段,同时保护真实核心资产的安全。适用于银行、证券、电信等拥有重要数据中心的企业。
- 云环境安全防御:在云平台中部署容器化的欺骗资产,模拟云ECS实例、RDS数据库等云服务。当攻击者针对云环境发起攻击时(如暴力破解云服务器密码、利用云服务漏洞),系统可快速捕获并响应,适配云环境的动态变化特征。适用于使用公有云、私有云或混合云的企业。
- IoT设备安全防护:在IoT网络中部署仿真的摄像头、智能网关、PLC等设备,支持Modbus、MQTT等IoT协议。当攻击者针对IoT设备发起攻击时(如弱口令攻击、固件漏洞利用),系统可及时发现并阻断,保护IoT网络的安全。适用于智能制造、智能城市、智能家居等场景。
- 供应链攻击防御:部署仿真的供应商系统、合作伙伴接口等资产,模拟供应链相关的业务流程。当攻击者通过供应链渠道发起攻击时(如针对供应商系统的漏洞利用、钓鱼攻击),系统可捕获攻击行为,帮助企业发现供应链侧的安全风险。适用于依赖复杂供应链的企业。
- 等保合规场景:根据《网络安全等级保护2.0》的要求,企业需要具备主动防御能力。默安幻影提供的欺骗防御能力可帮助企业满足等保2.0中关于“安全监测”“应急响应”等方面的要求,提升企业的等保合规水平。适用于需要通过等保测评的政府、金融、医疗等行业企业。
总结而言,默安幻影智能欺骗防御系统通过构建高仿真的欺骗资产环境,实现了从被动防御到主动防御的转变,为企业网络安全体系提供了重要的补充。该系统具备多维度欺骗资产仿真、智能攻击分析与溯源、自动化联动响应、集中管理运营等核心能力,能够有效发现早期威胁、阻止攻击扩散、提升安全运营效率。无论是传统内网、数据中心还是云环境、IoT网络,默安幻影都能提供适配的防御方案,帮助企业构建动态、智能的安全防御体系。
点击链接,了解更多产品详情:
登录后查看
https://www.moresec.cn/product/magic-shield" rel="noopener noreferrer" target="_blank">https://www.moresec.cn/product/magic-shield
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
80.0分项目
评分
同类平均分
综合
80
52
兼容性
80
52
稳定性
80
52
易用性
80
54
性能
80
50
市场占有率
80
54
功能
70
50
扩展性
80
56
美观度
90
56
技术服务
80
50
性价比
80
52
时间排序↓
最新
精华
2 条评论
评 价 172
支 持 1
关 注 0
被关注 1
访 客 6


.png)
高仿真诱捕 + 精准溯源:高交互蜜罐贴近真实业务,可诱捕 APT / 内网横向攻击;能溯源攻击者身份、设备指纹,支持反制。
旁路部署,零影响 + 易落地:不影响现有网络与业务,适配云 / 信创 / 工控场景;诱饵灵活编排,告警低误报。
.png)
部署与运营有门槛:需规划诱饵策略、持续更新仿真库,依赖专业安全运营能力。
大规模环境成本高:全场景蜜网 + 高交互沙箱,授权与硬件投入大;与第三方安全设备联动有限。

政企、金融、能源等关基场景首选,强在主动诱捕、溯源反制、不扰业务;小微企业、预算有限或轻运营环境性价比偏低。


回复
2026-05-26


向我咨询

发表评论