








Palantir Technologies是硅谷一家十分神秘的大数据公司,其软件允许客户对大量的敏感数据进行分析,以防止欺诈,确保数据安全等。

Palantir
0.00条评价707次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
Palantir的软件产品是一套集成化的平台套件,旨在为企业和政府实体解决复杂的数据挑战,帮助用户连接分散的数据源、提取可执行的洞察并推动运营效率或任务成功。该套件涵盖面向企业数据整合与运营智能的Foundry、面向政府与国防情报分析的Gotham、面向平台编排与部署的Apollo,以及面向金融服务的专业化平台Metropolis,各产品间通过统一的数据模型和安全架构实现协同,同时保持独立的行业针对性。
一、Palantir Foundry:企业数据与运营智能平台
Palantir Foundry是一款企业级数据整合与分析平台,旨在打破数据孤岛,为企业提供统一的数据视图,并赋能跨职能团队(数据工程师、分析师、业务用户)协作完成数据驱动的决策。其核心价值在于将数据工程、分析与运营流程无缝衔接,让业务用户能够直接利用复杂数据资产,无需依赖技术团队的深度支持。
1.1 Foundry核心定位与整体架构
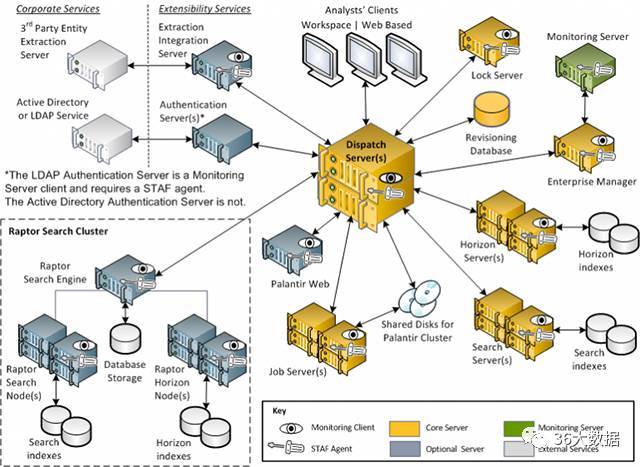
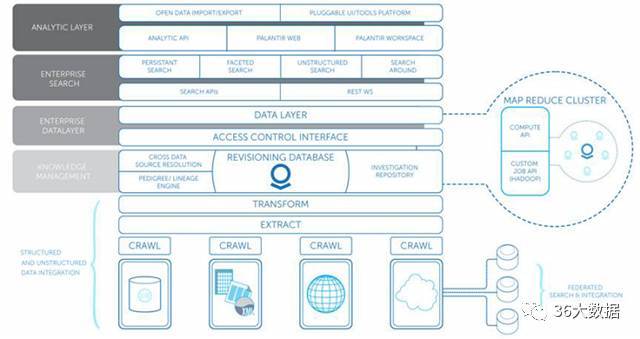
Foundry的核心定位是“企业数据的操作系统”,通过构建统一的数据织物(Data Fabric),实现数据从源头到决策的全链路可见性与可操作性。其架构遵循数据生命周期的完整流程,分为以下五层:
- 数据接入层:支持对接所有类型的数据源,包括结构化数据(SQL数据库、ERP/CRM系统)、非结构化数据(文档、图片、视频)、半结构化数据(JSON、CSV)及实时数据流(IoT传感器、日志文件)。提供预构建的连接器(如Salesforce、SAP、AWS S3)和自定义连接器开发工具,支持批量与实时 ingestion模式。
- 数据织物层:Foundry的核心层,负责将分散的数据整合为统一的、可互操作的数据资产。包含元数据管理、实体解析、数据血缘追踪与语义建模功能,确保数据的一致性、准确性与可理解性。
- 转换与分析层:提供数据工程工具(管道构建、清洗、转换)、分析工具(SQL查询、Python/R建模)及机器学习工具(模型训练、部署与监控),支持代码优先与低代码两种开发模式。
- 运营应用层:允许用户基于整合的数据构建自定义运营应用,或使用预构建的行业模板(如供应链优化、客户360),直接将分析结果转化为业务行动。
- 安全与治理层:提供基于角色的访问控制(RBAC)、数据加密(静态/动态)、审计日志与合规报告功能,满足GDPR、HIPAA等行业监管要求。
1.2 Foundry核心功能模块详解
- 数据接入模块:
- 多源连接器:覆盖主流企业系统、云服务与开源工具,支持增量同步与全量同步。
- 数据验证:内置数据质量规则引擎,自动检测缺失值、重复值与格式错误,并生成清洗建议。
- 实时流处理:集成Apache Kafka与Flink,支持毫秒级数据处理,适用于实时监控场景。
- 数据织物模块:
- 元数据管理:自动采集技术元数据(数据源、格式、大小)与业务元数据(数据所有者、用途、合规标签),构建可搜索的数据目录。
- 数据血缘:可视化展示数据从源头到应用的完整链路,支持正向(影响分析)与反向(溯源分析)查询,帮助快速定位数据质量问题。
- 实体解析:通过机器学习算法匹配跨数据源的实体(如客户、产品),即使存在拼写错误或不完整信息,也能实现高精度的统一。
- 语义层:将技术数据模型映射为业务友好的术语(如“客户终身价值”对应底层多个数据表的计算逻辑),让非技术用户直接理解数据含义。
- 转换与分析模块:
- 管道构建器:拖拽式界面创建数据转换流程,支持Python/SQL代码嵌入,提供版本控制与回滚功能。
- 协作分析空间:支持多人实时编辑SQL查询、Python脚本与可视化报表,集成Jupyter Notebooks与Tableau/Power BI。
- 机器学习工厂:内置TensorFlow/PyTorch框架,提供模型训练、超参数优化与部署工具,支持模型漂移检测与性能监控。
- 运营应用模块:
- 低代码应用构建器:通过拖拽组件创建自定义应用(如库存监控仪表盘、供应商评分系统),无需编写代码。
- 预构建模板:针对供应链、制造、零售等行业提供现成模板,快速部署核心业务场景。
- API集成:将应用功能封装为RESTful API,与现有业务系统(如ERP、CRM)无缝对接。
- 安全与治理模块:
- 角色与权限控制:基于RBAC/ABAC模型,细化到数据表、字段与操作级别的访问权限。
- 数据加密:静态数据采用AES-256加密,动态数据采用TLS 1.3加密,支持客户管理密钥(BYOK)。
- 合规报告:自动生成GDPR、HIPAA等合规要求的审计日志与数据使用报告。
1.3 Foundry技术特点与优势
- 实时数据同步:通过变更数据捕获(CDC)技术,确保数据织物中的数据与源头保持实时一致,延迟控制在秒级以内。
- 线性可扩展性:基于分布式架构设计,支持通过增加节点扩展存储与计算能力,可处理PB级数据量。
- 业务用户友好性:通过语义层与低代码工具,让非技术用户能够直接访问与分析复杂数据,减少技术团队的支持负担。
- 跨团队协作:统一的工作空间支持数据工程师、分析师与业务用户协同工作,消除信息壁垒。
1.4 Foundry典型应用场景
- 供应链优化:整合供应商数据、库存数据与物流数据,通过预测模型识别潜在的交付延迟风险,自动推荐替代供应商或调整库存策略。例如,某汽车制造商使用Foundry将零部件供应商的交付数据与生产计划对接,减少了15%的生产线停机时间。
- 客户360视图:统一CRM、销售、客服与交易数据,构建完整的客户画像,支持个性化营销与客户 retention。例如,某零售企业使用Foundry分析客户购买历史与行为数据,实现了20%的复购率提升。
- 制造运营智能:集成IoT传感器数据与生产系统数据,实时监控设备状态,预测故障并触发维护警报。例如,某电子制造商使用Foundry检测生产线的异常振动数据,将设备故障率降低了25%。
- 金融风险管理:整合交易数据、市场数据与客户风险数据,构建信用风险模型与欺诈检测系统。例如,某银行使用Foundry识别异常交易模式,减少了30%的欺诈损失。
二、Palantir Gotham:政府与国防情报平台
Palantir Gotham是一款面向政府与国防机构的情报分析平台,旨在整合多源情报数据,帮助用户识别威胁、分析模式并协调任务响应。其核心价值在于处理复杂的、多模态的敏感数据,支持跨机构协作与任务执行,同时满足严格的安全与合规要求。
2.1 Gotham核心定位与整体架构
Gotham的核心定位是“任务关键型情报操作系统”,专为政府与国防场景设计,支持处理分类与非分类数据。其架构分为以下五层:
- 情报数据接入层:支持对接分类(如SIPRNet、JWICS)与非分类数据源,包括情报报告、传感器数据、社交媒体、卫星 imagery与通信日志。提供安全的数据传输协议,确保敏感数据的保密性。
- 实体整合层:通过实体解析与关系映射,将分散的情报数据整合为统一的情报图谱,识别人员、组织、地点与事件之间的关联。
- 分析与建模层:提供链路分析、地理空间分析、时间序列分析与预测建模工具,支持情报人员快速发现隐藏的模式与威胁。
- 任务协调层:实时展示态势感知仪表盘,支持任务分配、团队沟通与行动跟踪,确保任务执行的协同性。
- 安全与合规层:支持多级安全(MLS)架构,基于 clearance 级别控制数据访问,满足FISMA、ICD 503等政府安全标准。
2.2 Gotham核心功能模块详解
- 情报数据接入模块:
- 分类数据连接器:支持SIPRNet、JWICS等分类网络的数据接入,采用端到端加密确保数据安全。
- 多模态数据处理:支持文本、图像、视频与音频数据的解析与整合,例如从卫星 imagery中提取地理坐标或从音频文件中识别关键词。
- 实时流处理:处理无人机传感器、监控摄像头等实时数据源,提供秒级的态势更新。
- 实体整合模块:
- 实体解析:使用机器学习算法匹配跨数据源的实体(如不同情报报告中的同一人物),即使存在拼写错误或别名也能实现高精度匹配。
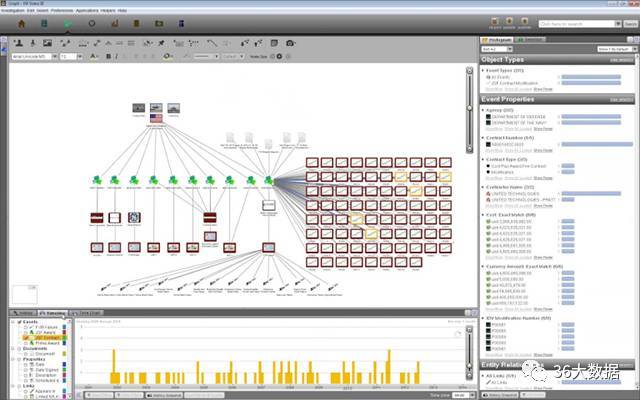
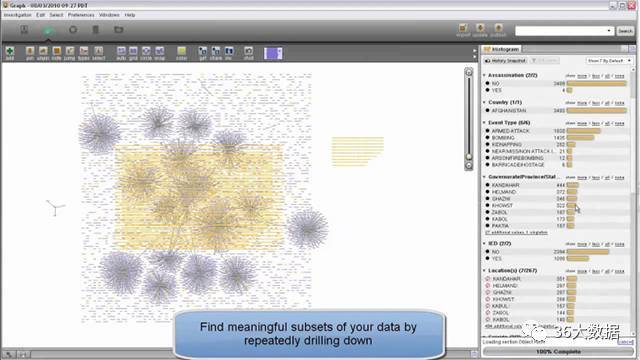
- 情报图谱构建:可视化展示实体之间的关系(如人员-组织-地点),支持深度链路分析。
- 数据去重与融合:自动消除重复数据,融合冲突信息并标记置信度。
- 分析与建模模块:
- 链路分析工具:通过图形化界面探索实体之间的隐藏关联,例如识别恐怖组织的资金流动网络。
- 地理空间分析:集成GIS工具,叠加多源地理数据(卫星 imagery、地形数据),支持实时态势映射。
- 预测建模:构建威胁预测模型,例如基于历史事件数据预测恐怖袭击的潜在地点或时间。
- 任务协调模块:
- 态势感知仪表盘:实时展示关键情报指标与事件,支持自定义视图与警报设置。
- 任务管理:分配任务给团队成员,跟踪任务进度并记录执行结果。
- 跨机构协作:支持不同机构(如FBI、CIA)之间的安全数据共享,基于 clearance 级别控制访问权限。
- 安全与合规模块:
- 多级安全(MLS):支持同时处理不同分类级别的数据(非机密、机密、秘密、绝密),确保数据隔离。
- 访问控制:基于用户 clearance 级别与角色分配数据访问权限,记录所有数据操作的审计日志。
- 合规报告:自动生成符合政府安全标准的审计报告,满足FISMA、ICD 503等要求。
2.3 Gotham技术特点与优势
- 敏感数据处理:专为分类数据设计,支持端到端加密与数据隔离,满足政府与国防机构的严格安全要求。
- 实体解析精度:采用先进的机器学习算法,能够处理不完整或冲突的数据,实现高准确率的实体匹配。
- 实时态势感知:处理实时数据流,提供秒级的情报更新,支持快速决策与任务响应。
- 跨机构协作:支持不同机构之间的安全数据共享,消除情报壁垒,提升任务效率。
2.4 Gotham典型应用场景
- 反恐情报分析:整合多机构的情报数据,识别恐怖组织的网络结构与活动模式,预测潜在袭击。例如,某政府机构使用Gotham分析社交媒体与通信数据,成功破获了一起恐怖袭击阴谋。
- 网络防御:整合网络日志、威胁情报与端点数据,实时检测与响应 cyber 攻击。例如,某国防机构使用Gotham识别恶意软件的传播路径,阻止了一次大规模的数据泄露。
- 灾难响应:整合应急服务数据、天气数据与卫星 imagery,协调救援资源与行动。例如,某国家应急管理机构使用Gotham在飓风灾害中优化救援路线,减少了人员伤亡。
- 边境安全:整合传感器数据、监控 footage 与旅行记录,监控边境 crossings,识别非法活动。例如,某边境管理机构使用Gotham检测异常的边境活动,提高了非法移民的捕获率。
三、Palantir Apollo:平台编排与部署工具
Palantir Apollo是一款面向Palantir产品套件的编排与部署平台,旨在帮助用户在任何环境(本地、云、混合)中部署、管理与扩展Foundry、Gotham等产品。其核心价值在于确保Palantir平台的一致性、可靠性与安全性,降低运维复杂度。
3.1 Apollo核心定位与整体架构
Apollo的核心定位是“Palantir平台的运营系统”,负责平台的全生命周期管理。其架构分为以下五层:
- 部署编排层:自动化部署Palantir平台,支持本地、云(AWS、Azure、GCP)与混合环境。
- 监控与可观测性层:实时监控平台性能、资源使用与健康状态,提供警报与故障诊断工具。
- 配置管理层:集中管理平台配置,确保不同环境中的配置一致性。
- 安全与合规层:自动化安全更新、补丁管理与合规检查。
- 扩展层:基于负载自动扩展平台资源,优化资源利用率。
3.2 Apollo核心功能模块详解
- 部署编排模块:
- 自动化部署:支持一键部署Palantir平台,提供预构建的环境模板(如AWS EC2、Azure VM)。
- 混合环境支持:同时管理本地与云环境中的平台实例,实现无缝迁移与灾备。
- 版本控制:支持平台版本的升级与回滚,确保业务连续性。
- 监控与可观测性模块:
- 实时监控:跟踪CPU、内存、磁盘与网络使用情况,提供可视化仪表盘。
- 警报系统:基于预设阈值触发警报,支持邮件、短信与Slack通知。
- 故障诊断:集成日志分析工具,快速定位平台故障的根本原因。
- 配置管理模块:
- 集中配置:存储与管理平台的所有配置,支持环境特定的配置覆盖。
- 版本控制:跟踪配置变更,支持回滚到历史版本。
- 自动同步:确保所有平台实例的配置保持一致。
- 安全与合规模块:
- 自动化更新:定期推送安全补丁与平台更新,支持零 downtime 升级。
- 漏洞扫描:定期扫描平台漏洞,生成安全报告。
- 合规检查:自动验证平台是否符合安全标准(如FISMA、GDPR)。
- 扩展模块:
- 自动扩展:基于负载自动增加或减少平台资源,优化成本与性能。
- 负载均衡:分配流量到不同的平台实例,确保高可用性。
- 资源优化:分析资源使用模式,推荐优化策略。
3.3 Apollo技术特点与优势
- 混合环境支持:灵活部署Palantir平台到任何环境,满足不同用户的基础设施需求。
- 零 downtime 升级:通过滚动升级实现平台版本更新,确保业务连续性。
- 自动化运维:减少手动运维工作,降低人为错误风险。
- 资源优化:基于负载动态调整资源,提高资源利用率并降低成本。
3.4 Apollo典型应用场景
- 企业多云部署:管理Foundry在AWS与Azure上的部署,实现灾备与负载均衡。例如,某跨国企业使用Apollo将Foundry部署到多个云区域,确保全球用户的低延迟访问。
- 政府混合部署:将Gotham部署到本地(处理分类数据)与云(处理非分类数据)环境,通过Apollo实现统一管理。例如,某国防机构使用Apollo协调本地与云环境中的Gotham实例,提高情报分析效率。
- 全球规模管理:管理数百个Foundry实例,支持跨国企业的全球业务需求。例如,某零售企业使用Apollo管理分布在20个国家的Foundry实例,确保数据一致性与平台稳定性。
四、Palantir Metropolis:金融服务平台
Palantir Metropolis是一款基于Foundry构建的专业化金融服务平台,旨在帮助金融机构解决风险管理、合规与运营效率等挑战。其核心价值在于整合金融数据,提供实时的风险洞察与合规报告,支持快速决策。
4.1 Metropolis核心定位与整体架构
Metropolis的核心定位是“金融服务的智能操作系统”,扩展Foundry的架构,增加金融特定的模块与连接器。其架构分为以下五层:
- 金融数据接入层:支持对接交易系统、市场数据馈送、客户数据库与监管报告系统。
- 金融数据织物层:整合金融数据,构建统一的风险与合规数据模型。
- 风险与合规分析层:提供信用风险、市场风险、欺诈检测与合规报告工具。
- 金融运营应用层:构建自定义的金融运营应用,如交易监控仪表盘与客户风险评估工具。
- 安全与合规层:满足金融监管要求(如Basel III、MiFID II),提供严格的访问控制与审计日志。
4.2 Metropolis核心功能模块详解
- 金融数据接入模块:
- 金融连接器:支持对接交易系统(如 Bloomberg、Reuters)、核心银行系统与支付系统。
- 实时市场数据处理:整合实时市场数据馈送,支持高频交易分析。
- 客户数据整合:统一客户的账户、交易与风险数据,构建完整的客户画像。
- 风险分析模块:
- 信用风险评估:构建信用风险模型,评估客户的违约概率与损失率。
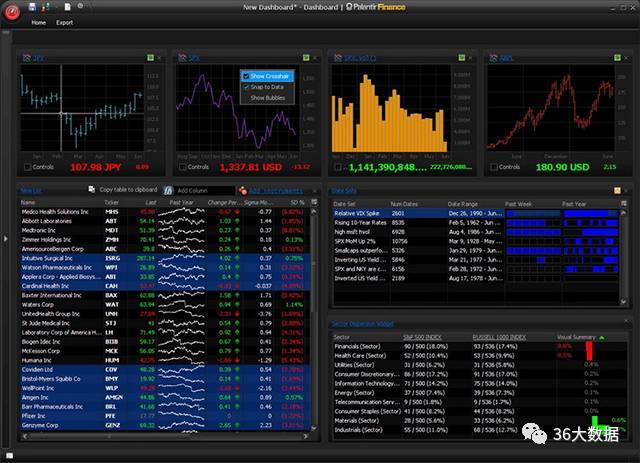
- 市场风险分析:计算VaR(风险价值)与压力测试,评估投资组合的市场风险。
- 欺诈检测:实时监控交易数据,识别异常模式,触发警报。
- 合规模块:
- 监管报告:自动生成Basel III、MiFID II、GDPR等监管要求的报告。
- 反洗钱(AML):检测可疑交易,生成AML报告。
- 客户尽职调查(CDD):验证客户身份,评估客户风险。
- 金融运营应用模块:
- 交易监控仪表盘:实时监控交易活动,识别异常交易。
- 客户风险评估工具:评估客户的信用风险与欺诈风险,支持贷款审批决策。
- 合规工作流:自动化合规检查与报告流程,减少手动工作。
4.3 Metropolis典型应用场景
- 信用风险评估:整合客户的交易数据、信用历史与市场数据,构建信用风险模型,支持贷款审批。例如,某银行使用Metropolis将信用风险评估时间从几天缩短到几小时。
- 欺诈检测:实时监控交易数据,识别异常模式(如异地交易、大额转账),触发警报。例如,某支付公司使用Metropolis减少了30%的欺诈损失。
- 监管报告:自动生成Basel III与MiFID II要求的报告,减少手动报告工作。例如,某投资银行使用Metropolis将监管报告时间从几周缩短到几天。
- 客户尽职调查:验证客户身份,评估客户风险,满足AML要求。例如,某银行使用Metropolis将CDD时间从几小时缩短到几分钟。
五、Palantir软件套件的技术优势
- 统一数据模型:所有产品使用一致的数据模型,支持跨产品的数据共享(如Foundry数据可用于Gotham,需满足安全控制)。
- 安全优先设计:所有产品遵循严格的安全标准,支持多级别访问控制与加密,满足政府与企业的安全要求。
- 先进的分析能力:集成机器学习与AI技术,支持复杂的预测与模式识别。
- 可扩展性:设计用于处理大规模数据与用户,支持线性扩展。
- 互操作性:与现有系统与工具无缝集成,减少迁移成本。
六、总结
Palantir的软件产品套件为企业与政府实体提供了全面的解决方案,涵盖数据整合、分析、运营与部署等各个环节。Foundry赋能企业实现数据驱动的运营,Gotham支持政府与国防机构的情报分析,Apollo简化平台的部署与管理,Metropolis帮助金融机构解决风险与合规挑战。各产品间协同工作,形成完整的生态系统,满足不同行业的复杂需求。
了解更多Palantir软件产品详情,请访问官方网站:
登录后查看


展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
70
兼容性
0
70
稳定性
0
76
易用性
0
76
性能
0
70
市场占有率
0
70
功能
0
70
扩展性
0
64
美观度
0
64
技术服务
0
60
性价比
0
60
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论