








北京天际友盟信息技术有限公司(简称“天际友盟”)成立于 2015 年 6 月 12 日,总部注册在北京市海淀区,是一家以威胁情报研究为技术底座、数字风险防护(DRP)为核心业务方向的专业安全厂商
安全情报
0.00条评价704次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
天际友盟威胁情报管理平台是一款面向企业级用户的全生命周期威胁情报解决方案,旨在帮助组织整合多源威胁数据,实现情报的采集、处理、分析、共享与应用闭环,从而提升威胁检测的精准度、缩短响应时间、强化主动防御能力。平台以标准化、智能化、场景化为核心设计理念,覆盖从情报获取到价值落地的各个环节,为安全运营中心(SOC)、威胁狩猎团队、漏洞管理团队等提供全方位的情报支撑。
一、核心定位与整体架构
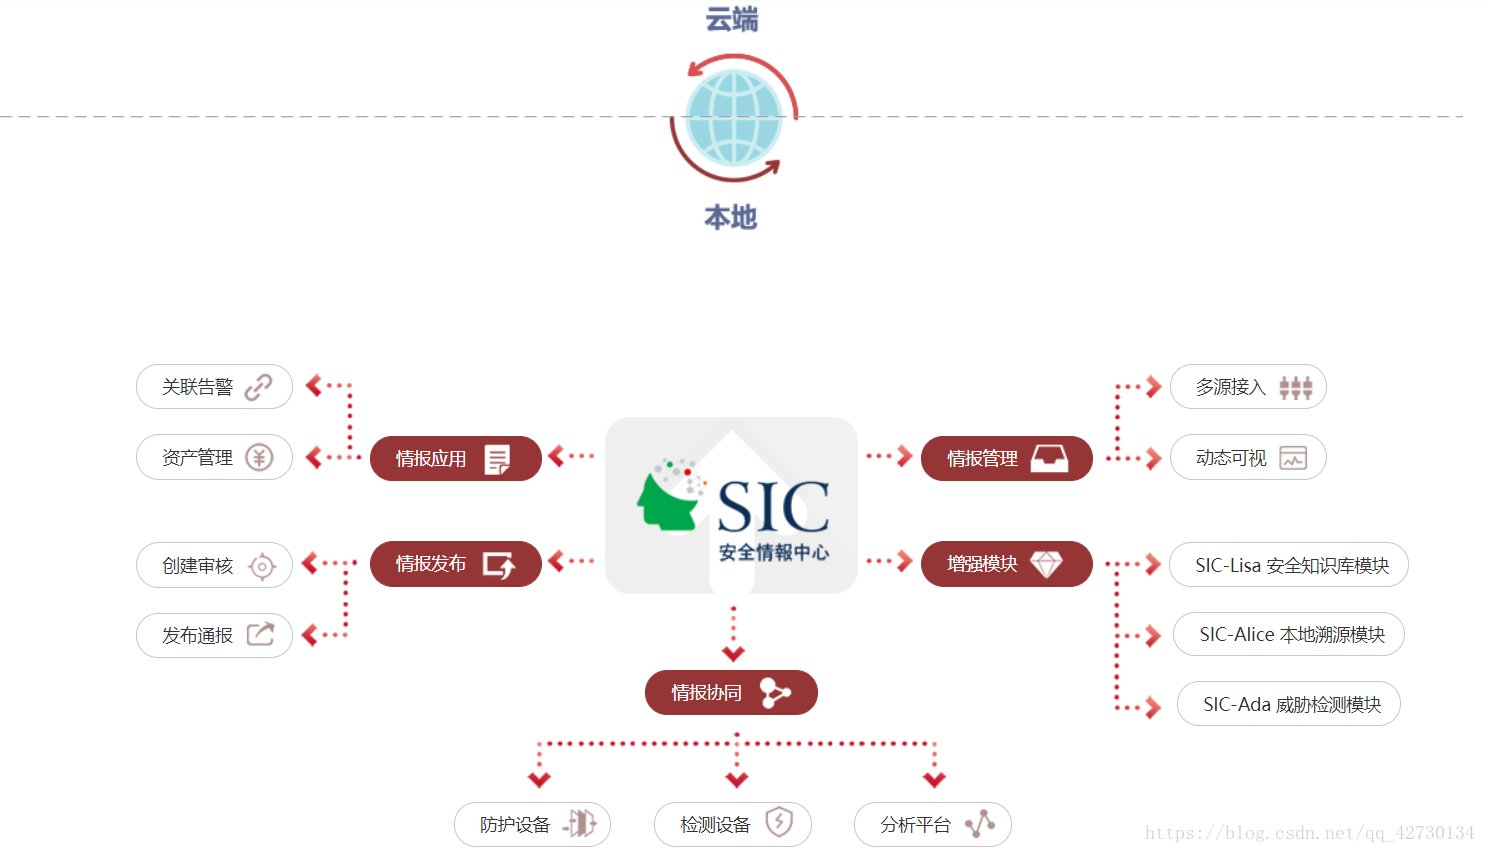
天际友盟威胁情报管理平台的核心定位是成为企业安全体系的“情报中枢”,连接内外部安全数据与防御工具,打破信息孤岛,构建主动防御的基础。平台并非单一工具,而是一个融合情报采集、处理、分析、共享、应用及运维的综合性系统,其架构遵循威胁情报从产生到价值落地的完整生命周期。
- 情报中枢:整合分散的威胁情报资源,形成统一的情报视图,为各安全工具提供决策依据。
- 主动防御赋能:通过将情报嵌入现有防御体系,实现从被动检测到主动预警的转变。
- 全生命周期管理:覆盖情报的“采、存、管、用、享”全流程,确保情报的时效性、准确性和可用性。
平台的逻辑架构分为以下七层:
- 多源情报接入层:对接公开、商业、内部、合作伙伴及暗网等各类情报源,支持多种采集方式。
- 情报处理与标准化层:完成情报的清洗、转换、增强、评分与关联,输出标准化的高质量情报。
- 情报存储与管理层:提供分布式存储能力,管理情报的元数据、版本、标签及生命周期。
- 智能分析与挖掘层:利用机器学习与关联规则,挖掘情报间的隐藏关系,生成威胁画像与攻击链。
- 情报共享与协作层:支持内部跨部门及外部跨组织的情报共享,提供协作工具。
- 情报应用与联动层:与SIEM、EDR、防火墙等安全工具联动,实现情报的落地应用。
- 系统运维与管理层:保障平台稳定运行,提供监控、告警、多租户管理等功能。
二、核心功能模块详解
1. 多源情报采集模块
该模块是平台的“情报入口”,支持对接各类威胁情报源,确保企业获取全面、及时的威胁数据。
- 多源覆盖:
- 公开情报源:支持CVE、CNVD、CNNVD、MITRE ATT&CK、Virustotal、Shodan、ZoomEye等全球及国内权威公开情报库的对接;
- 商业情报源:兼容主流第三方商业威胁情报厂商(如FireEye、Mandiant、奇安信威胁情报等)的API接口,实现商业情报的实时同步;
- 内部情报源:通过日志采集器、API对接等方式,整合企业内部的安全设备日志(防火墙、IPS/IDS)、SIEM告警、EDR事件、漏洞扫描结果等内部数据;
- 合作伙伴情报源:支持行业联盟(如金融行业威胁情报共享联盟)、上下游合作伙伴的情报共享,可通过TAXII协议或自定义API实现数据交换;
- 暗网/深网情报源:集成暗网爬虫与监控工具,实时捕获暗网中针对企业的攻击计划、数据泄露信息、恶意软件样本等敏感情报(需合规授权)。
- 灵活采集方式:
- API对接:通过RESTful API、SOAP API等方式与情报源实时对接,支持定时拉取与实时推送;
- 文件导入:支持CSV、JSON、XML、STIX等格式的情报文件批量导入;
- 爬虫采集:针对无API接口的公开情报源,提供定制化爬虫工具,自动抓取并解析情报数据;
- 实时流接入:支持Kafka、RabbitMQ等消息队列,接收实时产生的威胁情报流(如实时恶意IP告警)。
- 采集任务管理:
- 可视化任务配置:通过拖拽式界面配置采集任务,设置采集频率、优先级、失败重试策略;
- 任务监控:实时监控采集任务的状态(运行中、成功、失败),记录任务日志与错误信息;
- 资源调度:支持多任务并行执行,根据系统资源自动分配采集任务的优先级,避免资源过载。
2. 情报处理与标准化模块
该模块负责对采集到的原始情报进行清洗、转换、增强与评分,将异构数据转化为标准化、高质量的可用情报,为后续分析与应用奠定基础。
- 数据清洗与去重:
- 去重处理:基于情报的唯一标识(如IP地址、域名哈希、CVE编号)或内容指纹,自动识别并去除重复情报;
- 降噪处理:过滤无效数据(如过期情报、测试数据、低可信度情报),保留有价值的威胁信息;
- 格式统一:将不同来源的情报数据转换为统一的格式(如STIX 2.1、TAXII 2.0),确保情报的兼容性与互操作性。
- 情报增强(Enrichment):
- 属性补充:为原始情报补充额外属性信息,例如:
- IP地址:补充归属地、ASN、运营商、是否为VPN/代理、是否在黑名单中;
- 域名:补充WHOIS信息、DNS解析记录、历史IP、是否为恶意域名;
- 恶意样本:补充哈希值(MD5/SHA1/SHA256)、文件类型、行为分析结果(如是否具有勒索、挖矿、远控功能)、关联的攻击组织;
- 漏洞:补充CVSS评分、影响版本、修复建议、利用难度、关联的攻击事件。
- 关联增强:将分散的情报实体关联起来,例如将IP与域名关联、域名与恶意样本关联、恶意样本与攻击组织关联、攻击组织与TTPs关联。
- 属性补充:为原始情报补充额外属性信息,例如:
- 情报评分与优先级排序:
- 可信度评分:基于情报来源的可信度(如权威机构评分高,未知来源评分低)、数据完整性、一致性等维度,对情报的可信度进行量化评分(0-10分);
- 威胁等级评分:根据情报的影响范围(如是否针对本行业)、攻击严重性(如是否为高危漏洞)、出现频率等维度,将情报分为低、中、高、紧急四个威胁等级;
- 优先级排序:结合可信度评分与威胁等级,自动对情报进行优先级排序,确保高优先级情报优先被处理与应用。
- 情报标准化:
- 遵循STIX 2.1标准:将所有情报实体(如Indicator、Threat Actor、Malware、Vulnerability)转换为STIX 2.1格式,支持TAXII 2.0协议的情报交换;
- 自定义字段扩展:允许用户根据业务需求添加自定义字段,满足特定场景下的情报标准化需求。
3. 情报存储与管理模块
该模块负责大规模威胁情报数据的存储与生命周期管理,确保情报的安全、可靠与可访问性。
- 分布式存储架构:
- 采用分布式文件系统与分布式数据库(如HBase、Elasticsearch)相结合的存储方式,支持PB级情报数据的存储;
- 数据多副本存储:默认3副本策略,确保数据的高可靠性,避免单点故障;
- 冷热数据分离:将近期活跃的情报(热数据)存储在高性能存储介质(如SSD)中,将过期或不常用的情报(冷数据)归档到低成本存储介质(如HDD),优化存储成本与访问效率。
- 元数据管理:
- 记录情报的核心元数据:包括情报ID、来源、采集时间、更新时间、类型、状态、可信度、威胁等级等;
- 元数据索引:基于元数据构建全文索引,支持快速检索与过滤,例如按威胁类型、时间范围、来源、威胁等级等条件查询情报。
- 情报生命周期管理:
- 生效期管理:设置情报的生效时间,确保只有生效期内的情报被应用到防御系统;
- 过期处理:对过期的情报自动标记为“过期”状态,并根据策略进行归档或删除;
- 归档管理:支持将过期或不常用的情报归档到离线存储,可随时恢复查询;
- 版本控制:记录情报的更新历史,支持查看情报的不同版本,追踪情报的变化过程。
- 标签与分类管理:
- 自定义标签:允许用户为情报添加自定义标签(如“勒索软件”、“APT28”、“金融行业目标”),方便情报的分类与检索;
- 自动分类:基于情报的属性(如威胁类型、攻击组织)自动为情报分配分类标签,减少人工操作。
- 权限控制:
- 基于角色的访问控制(RBAC):为不同角色的用户分配不同的情报访问权限,例如安全分析师可查看所有情报,普通员工仅能查看公开情报;
- 数据脱敏:对敏感情报数据(如暗网情报、内部漏洞信息)进行脱敏处理,确保敏感信息不被未授权用户访问;
- 操作审计:记录用户对情报的所有操作(如查看、修改、删除),生成审计日志,满足合规要求。
4. 情报分析与挖掘模块
该模块是平台的“大脑”,通过智能分析与挖掘技术,从海量情报中提取有价值的信息,帮助企业识别潜在威胁、还原攻击链、预测攻击趋势。
- MITRE ATT&CK框架支持:
- ATT&CK映射:将情报中的攻击行为(如钓鱼邮件、横向移动、数据泄露)映射到MITRE ATT&CK框架的战术(Tactics)与技术(Techniques),例如将“使用RDP进行横向移动”映射到战术“横向移动”(TA0008)与技术“远程桌面协议(RDP)”(T1021.001);
- ATT&CK可视化:通过图形化界面展示攻击战术与技术的分布情况,帮助用户快速了解当前威胁的主要攻击手段;
- ATT&CK差距分析:对比企业现有防御措施与ATT&CK框架的覆盖情况,识别防御短板,指导防御策略优化。
- 威胁画像构建:
- 攻击组织画像:基于情报数据,构建攻击组织的画像,包括组织名称、常用攻击手段、目标行业、活跃区域、关联的恶意软件、历史攻击事件等;例如针对APT28组织,画像会包含其常用的钓鱼邮件模板、使用的恶意软件(如Sofacy)、目标行业(政府、军事)等信息;
- 恶意软件画像:构建恶意软件的画像,包括名称、哈希值、文件类型、传播方式、行为特征、影响系统、关联的攻击组织等;例如针对勒索软件“WannaCry”,画像会包含其利用的漏洞(EternalBlue)、加密算法、赎金要求、传播途径(SMB协议)等信息;
- IP/域名画像:构建恶意IP/域名的画像,包括归属地、ASN、运营商、关联的恶意软件、历史攻击事件、目标行业等。
- 攻击链还原:
- 基于情报数据,还原攻击事件的完整攻击链,从初始访问(如钓鱼邮件)、执行(如恶意附件运行)、持久化(如添加注册表启动项)、权限提升(如利用漏洞获取管理员权限)、横向移动(如RDP登录)、数据收集(如文件拷贝)、数据泄露(如上传到外部服务器)到命令与控制(C2通信)的全过程;
- 攻击链可视化:通过时间线、流程图等方式展示攻击链的各个环节,帮助用户快速理解攻击过程,定位攻击关键点。
- 关联分析与挖掘:
- 实体关联:自动关联情报中的实体(IP、域名、恶意样本、攻击组织、漏洞等),例如发现某个IP同时出现在多个恶意域名的解析记录中,且该IP与某个攻击组织关联,从而推断该域名可能属于该攻击组织;
- 事件关联:关联不同的攻击事件,发现潜在的攻击趋势,例如发现近期多个金融企业遭受的钓鱼攻击使用了相同的邮件模板和恶意附件,从而推断这是一场针对金融行业的有组织攻击;
- 机器学习关联:利用机器学习算法(如聚类、分类、关联规则挖掘),从海量情报中发现隐藏的关联关系,例如通过聚类算法发现一组具有相似行为特征的恶意样本,从而识别新的恶意软件家族。
- 趋势分析与预测:
- 威胁类型趋势:分析不同威胁类型(如勒索软件、挖矿病毒、APT攻击)的发生频率变化趋势,预测未来的威胁热点;
- 攻击行业趋势:分析不同行业(如金融、医疗、制造业)遭受攻击的频率变化,帮助企业了解自身行业的威胁态势;
- 漏洞利用趋势:分析漏洞的利用频率变化,预测哪些漏洞可能成为近期的攻击热点,指导漏洞修复优先级。
- 自定义分析规则:
- 支持用户通过可视化规则编辑器或SQL语句自定义分析规则,例如设置规则“当某个IP在24小时内被多个情报源标记为恶意,且关联到勒索软件时,触发高优先级告警”;
- 规则引擎:基于规则引擎(如Drools)实现自定义规则的实时执行,确保规则的快速生效与高效运行。
5. 情报共享与协作模块
该模块支持情报的内部共享与外部协作,打破信息孤岛,提升情报的价值与利用效率。
- 内部共享与协作:
- 跨部门共享:支持企业内部不同部门(如SOC、研发、运维、法务)之间的情报共享,例如SOC团队将威胁情报共享给研发团队,帮助研发团队修复相关漏洞;
- 协作功能:提供情报评论、标注、任务分配等协作工具,例如安全分析师可在情报详情页添加评论,标注该情报的关键信息,或分配任务给其他团队成员跟进处理;
- 工作流管理:支持自定义情报处理工作流,例如情报采集→审核→发布→应用的流程,确保情报的质量与合规性。
- 外部共享与交换:
- TAXII协议支持:遵循TAXII 2.0标准,实现与其他组织的情报交换,例如与行业联盟、合作伙伴、政府机构之间的情报共享;
- 自定义API共享:提供RESTful API接口,允许用户自定义情报共享的内容与格式,满足特定场景下的共享需求;
- 共享权限控制:支持对外部共享的情报进行权限控制,例如仅共享非敏感情报,或仅允许特定组织访问共享情报;
- 匿名共享:支持匿名共享情报,保护共享方的身份信息,鼓励更多组织参与情报共享。
- 情报订阅与推送:
- 自定义订阅:用户可根据自身需求订阅特定类型的情报(如针对金融行业的勒索软件情报、针对Windows系统的漏洞情报);
- 实时推送:将订阅的情报实时推送给用户,支持邮件、短信、钉钉、企业微信等推送方式,确保用户及时获取关键情报。
6. 情报应用与联动模块
该模块是情报价值落地的关键,通过与现有安全工具的联动,将情报转化为实际的防御能力。
- 与SIEM系统联动:
- 情报导入:将平台中的威胁情报导入SIEM系统(如Splunk、ELK、IBM QRadar),增强SIEM的检测能力;
- 规则优化:基于情报数据优化SIEM的检测规则,例如添加“检测访问恶意IP的流量”的规则;
- 告警关联:将SIEM告警与平台中的情报关联,例如当SIEM检测到某个IP的访问时,自动查询平台中的情报,判断该IP是否为恶意IP,并提升告警优先级。
- 与EDR/XDR系统联动:
- 威胁狩猎:将平台中的情报(如恶意样本哈希、恶意IP)导入EDR/XDR系统,帮助威胁狩猎团队快速发现终端中的恶意活动;
- 自动响应:当EDR/XDR检测到恶意活动时,自动触发平台中的情报查询,获取该恶意活动的详细信息,并执行响应动作(如隔离终端、删除恶意文件、阻断网络连接);例如当EDR检测到某个终端运行了与WannaCry相关的恶意样本时,平台会自动查询该样本的情报,并触发终端隔离动作。
- 与网络安全设备联动:
- 防火墙联动:将平台中的恶意IP/域名列表推送到防火墙(如华为防火墙、Cisco ASA),实现自动拉黑;
- IPS/IDS联动:将平台中的威胁情报导入IPS/IDS系统,增强其检测能力,例如检测利用特定漏洞的攻击流量;
- 邮件网关联动:将平台中的恶意邮箱地址、钓鱼邮件关键词推送到邮件网关,实现钓鱼邮件的自动拦截;
- Web应用防火墙(WAF)联动:将平台中的Web攻击特征(如SQL注入、XSS)推送到WAF,增强Web应用的防御能力。
- 与漏洞管理系统联动:
- 漏洞情报导入:将平台中的漏洞情报(如CVE信息、修复建议)导入漏洞管理系统;
- 修复优先级排序:基于漏洞的威胁等级(如是否被在野利用),自动排序漏洞修复的优先级,例如优先修复被APT组织利用的高危漏洞。
- 可视化展示与报表生成:
- 威胁态势仪表盘:提供可视化的威胁态势总览,包括当前威胁等级、TOP威胁类型、攻击组织分布、目标行业分布、近期攻击事件统计等;
- 自定义报表:支持用户自定义报表模板,生成定期的威胁情报报告(如每日、每周、每月报告),报告内容包括威胁趋势分析、关键情报总结、防御建议等;
- 图表展示:支持折线图、柱状图、饼图、地图等多种图表类型,直观展示威胁情报数据。
7. 运维与管理模块
该模块负责平台的日常运维与管理,确保平台的稳定、安全、高效运行。
- 系统监控:
- 集群监控:监控平台集群的CPU、内存、磁盘、网络等资源使用情况;
- 服务监控:监控平台各服务(如采集服务、处理服务、分析服务)的运行状态、响应时间、错误率等;
- 情报处理监控:监控情报采集、处理、分析的吞吐量、成功率、延迟等指标。
- 告警管理:
- 系统告警:当平台出现异常(如服务宕机、资源不足)时,触发系统告警;
- 情报告警:当出现高优先级情报(如针对本企业的攻击情报)时,触发情报告警;
- 告警通知:支持邮件、短信、钉钉、企业微信等多种通知方式,确保运维人员及时收到告警信息;
- 告警聚合与抑制:对重复告警进行聚合,对低优先级告警进行抑制,减少告警噪音。
- 多租户管理:
- 支持多租户架构,允许多个组织或部门共享同一套平台资源;
- 租户隔离:实现租户之间的数据隔离与资源隔离,确保租户数据的安全性与隐私性;
- 租户资源分配:根据租户需求分配计算、存储资源,支持资源的动态调整。
- 日志管理:
- 系统日志:记录平台的运行日志,包括服务启动/停止、资源使用情况等;
- 操作日志:记录用户的所有操作(如登录、查看情报、修改规则),生成审计日志,满足合规要求;
- 日志检索与分析:支持日志的全文检索与分析,帮助运维人员快速定位问题。
- 配置管理:
- 系统参数配置:支持平台的各项参数配置(如采集频率、存储策略、告警规则);
- API密钥管理:管理平台的API密钥,确保API访问的安全性;
- 备份与恢复:支持平台数据的定期备份与恢复,确保数据的安全性。
三、技术特点与优势
天际友盟威胁情报管理平台凭借其先进的技术架构与丰富的功能,具备以下核心优势:
- 标准化兼容:全面支持STIX 2.1与TAXII 2.0标准,确保与国内外主流威胁情报系统的兼容性与互操作性,避免厂商锁定。
- 高扩展性:采用分布式微服务架构,支持水平扩展,可根据业务需求灵活增加节点,应对日益增长的威胁情报数据量。
- 实时性:支持实时情报采集、处理与分析,确保企业及时获取最新的威胁情报,快速响应威胁事件。
- 智能化分析:融合机器学习与关联规则挖掘技术,实现情报的自动评分、关联与挖掘,减少人工操作,提升分析效率。
- 安全可控:提供完善的权限控制、数据脱敏、操作审计功能,确保情报数据的安全性与合规性;支持国产化适配(如麒麟操作系统、飞腾芯片、达梦数据库),满足信创需求。
- 易用性:采用可视化界面设计,提供拖拽式规则编辑器、图形化分析工具,降低用户的技术门槛,使非专业人员也能快速上手。
- 全生命周期管理:覆盖情报的采集、处理、存储、分析、共享、应用与运维全生命周期,实现情报的闭环管理,最大化情报价值。
四、典型应用场景
天际友盟威胁情报管理平台适用于各类企业与组织,以下是几个典型应用场景:
- 企业SOC运营优化:
企业SOC团队面临告警数量多、误报率高、威胁响应慢等问题。通过平台整合多源威胁情报,SOC团队可:
- 增强SIEM的检测能力,减少误报率;
- 快速关联告警与威胁情报,提升告警优先级;
- 利用威胁画像与攻击链还原,快速定位攻击根源,缩短响应时间;
- 通过与EDR/XDR联动,实现自动响应,提升防御效率。
- 金融行业反欺诈:
金融行业面临钓鱼攻击、欺诈交易、数据泄露等威胁。通过平台:
- 实时获取针对金融行业的钓鱼邮件、恶意IP/域名情报,提前拦截欺诈攻击;
- 关联欺诈交易与威胁情报,识别欺诈行为(如使用恶意IP进行交易);
- 构建攻击组织画像,预测针对金融行业的攻击趋势,提前做好防御准备。
- 政府机构APT防御:
政府机构是APT攻击的主要目标,面临长期、隐蔽的攻击威胁。通过平台:
- 获取APT组织的情报(如攻击手段、恶意软件、目标行业),提前识别APT攻击;
- 利用MITRE ATT&CK框架分析APT攻击的战术与技术,还原攻击链;
- 与其他政府机构共享APT情报,提升整体防御能力。
- 电商行业防恶意行为:
电商行业面临爬虫攻击、恶意注册、虚假交易等威胁。通过平台:
- 获取恶意IP/设备情报,拦截爬虫攻击与恶意注册;
- 关联虚假交易与威胁情报,识别虚假交易行为;
- 实时监控针对电商平台的威胁趋势,提前做好防御措施。
- 制造业工业控制系统安全:
制造业面临针对工业控制系统(ICS)的攻击威胁。通过平台:
- 获取针对ICS的威胁情报(如漏洞、恶意软件、攻击手段);
- 关联ICS设备日志与威胁情报,识别针对ICS的攻击;
- 与ICS安全设备联动,实现自动防御,保护工业控制系统的安全。
总结而言,天际友盟威胁情报管理平台是一款功能全面、技术先进的企业级威胁情报解决方案。它通过整合多源威胁情报,实现情报的全生命周期管理,并与现有安全工具深度联动,帮助企业从被动防御转向主动防御,提升威胁检测的精准度、缩短响应时间、强化防御能力。平台的标准化、智能化、场景化特性,使其能够满足不同行业、不同规模企业的安全需求,是企业构建主动防御体系的核心支撑工具。
点击链接,了解更多产品详情:
登录后查看

展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
0
兼容性
0
0
稳定性
0
0
易用性
0
0
性能
0
0
市场占有率
0
0
功能
0
0
扩展性
0
0
美观度
0
0
技术服务
0
0
性价比
0
0
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论