








CrowdStrike是一家成立于2011年的美国网络安全公司,总部位于加利福尼亚州。公司的主要产品是Falcon平台,这是一个基于云计算的端点保护平台,利用人工智能和机器学习技术来检测、预防和响应网络威胁。
APT
0.00条评价570次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
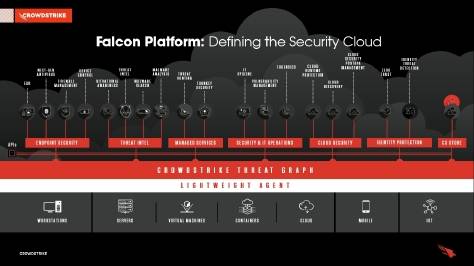
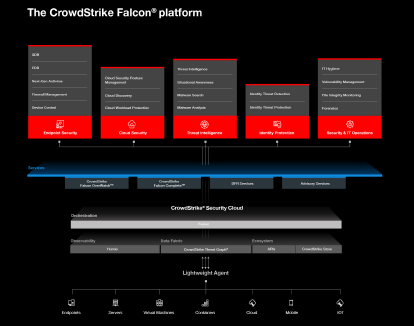
CrowdStrike Falcon平台是一个AI原生的XDR(扩展检测与响应)平台,专为现代安全需求设计。以下是其主要功能和特点:
- AI驱动的下一代防病毒(NGAV)
- 保护设备免受恶意软件、无文件攻击和零日威胁。
- 利用机器学习和人工智能技术,无需每日更新即可提供全面保护。
- 提供在线和离线保护,填补传统防病毒软件的空白。
CrowdStrike Falcon NGAV
- 智能端点检测与响应(EDR)
- 提供实时和历史可见性,覆盖端点事件和活动。
- 通过CrowdScore™事件工作台,提供丰富的上下文和威胁情报数据。
- 提供强大的响应措施,以隔离、调查和修复受感染系统。
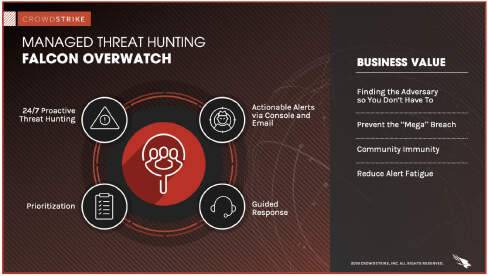
- 24/7主动威胁狩猎
- 通过OverWatch™,提供全球精英威胁狩猎专家团队的支持。
- 帮助发现并阻止最隐蔽的复杂威胁。
- 利用专有工具和最新的威胁情报,以无与伦比的速度和规模进行狩猎。
CrowdStrike Falcon OverWatch
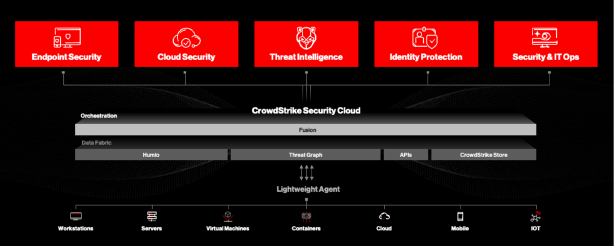
- 云原生架构
- 革命性的云原生架构,不受传统硬件定义的网络边界限制。
- 通过单个轻量级代理,统一管理安全和IT操作。
- 提供开放且可扩展的生态系统,支持低代码工具和第三方应用集成。
CrowdStrike Falcon Cloud Native
- 数据驱动的安全性
- 利用原生代理和广泛的XDR集成,将威胁情报与第一方和第三方数据统一起来。
- 提供一个装备精良的平台数据库,用于阻止数据泄露。
CrowdStrike Falcon Data-Driven Security
高级威胁防御产品
CrowdStrike Falcon平台提供多种高级威胁防御产品,包括但不限于:
- CrowdStrike Falcon Prevent™:下一代防病毒解决方案,提供全面的恶意软件保护。
- CrowdStrike Falcon Insight™:提供端点检测与响应(EDR)功能,帮助快速发现和响应威胁。
- CrowdStrike Falcon OverWatch™:24/7主动威胁狩猎服务,帮助发现隐蔽威胁。
- CrowdStrike Falcon Complete™:结合了CrowdStrike的最佳保护技术与专家团队,提供全面的端点保护和管理。
- CrowdStrike Falcon Next-Gen SIEM:提供下一代安全信息和事件管理(SIEM)功能,支持第三方数据集成
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
64
兼容性
0
70
稳定性
0
40
易用性
0
60
性能
0
70
市场占有率
0
60
功能
0
60
扩展性
0
80
美观度
0
90
技术服务
0
50
性价比
0
60
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论