








Nexpose是由Rapid 7公司开发,它是一款商业版的扫描软件,Nexpose是一款专业的漏洞扫描工具,功能包括漏洞统计、漏洞详细信息介绍等,

Nexpose
0.00条评价763次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
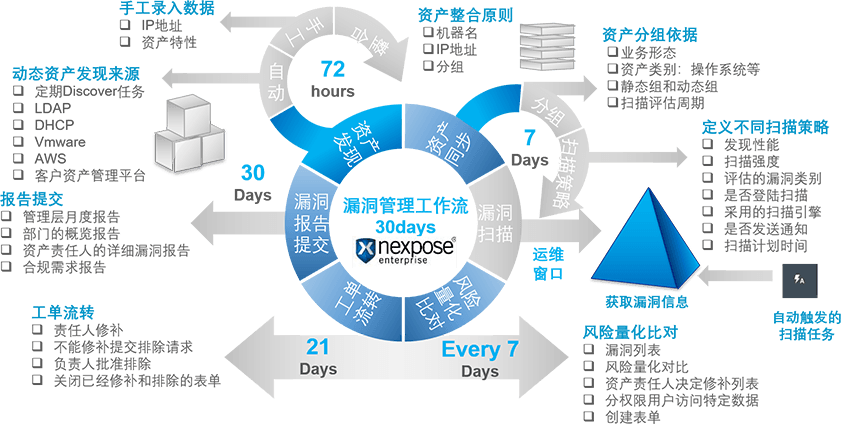
Rapid7 Nexpose是一款面向企业级用户的漏洞管理全生命周期解决方案,旨在帮助组织系统性地识别、评估、优先级排序、修复和验证IT资产中的安全漏洞与配置缺陷,从而降低网络攻击风险,满足合规要求,并保障业务系统的持续稳定运行。Nexpose并非单一的扫描工具,而是一个集成了资产发现、智能扫描、风险分析、修复工作流与跨平台集成能力的综合性平台,其核心设计围绕漏洞管理的完整闭环展开,覆盖从资产可见性到漏洞彻底修复的每一个环节。
一、核心定位与整体架构
Nexpose的核心理念是“漏洞管理闭环”与“上下文驱动的风险决策”。与传统漏洞扫描工具仅聚焦于发现漏洞不同,它强调通过整合资产上下文、业务影响与威胁情报,为组织提供可行动的漏洞修复优先级,而非仅仅列出大量无差别的漏洞清单。
- 漏洞管理闭环:覆盖资产发现→漏洞扫描→风险评估→修复分配→验证确认的全流程,确保漏洞从识别到彻底修复的完整跟踪,避免漏洞遗漏或修复不彻底。
- 上下文驱动决策:将漏洞信息与资产的业务价值、当前威胁态势、现有防护措施相结合,生成精准的风险评分,帮助团队优先处理对业务影响最大的漏洞。
平台的逻辑架构分为以下五层:
- 资产发现与管理层:负责识别和分类所有IT资产,包括传统网络设备、服务器、web应用、云资源、容器、IoT设备等,建立统一的资产 inventory。
- 漏洞扫描与数据采集层:通过多类型扫描引擎采集资产的漏洞、配置缺陷、合规问题等数据,支持主动与被动相结合的采集方式。
- 风险分析与优先级层:对采集到的数据进行清洗、关联与分析,结合威胁情报与业务上下文,生成风险优先级排序。
- 修复与验证层:提供修复建议、工作流自动化与修复验证能力,确保漏洞被有效修复。
- 集成与API层:支持与第三方工具(ITSM、SIEM、DevOps工具链)的集成,通过API对外暴露平台能力,实现与现有安全生态的无缝对接。
二、核心功能模块详解
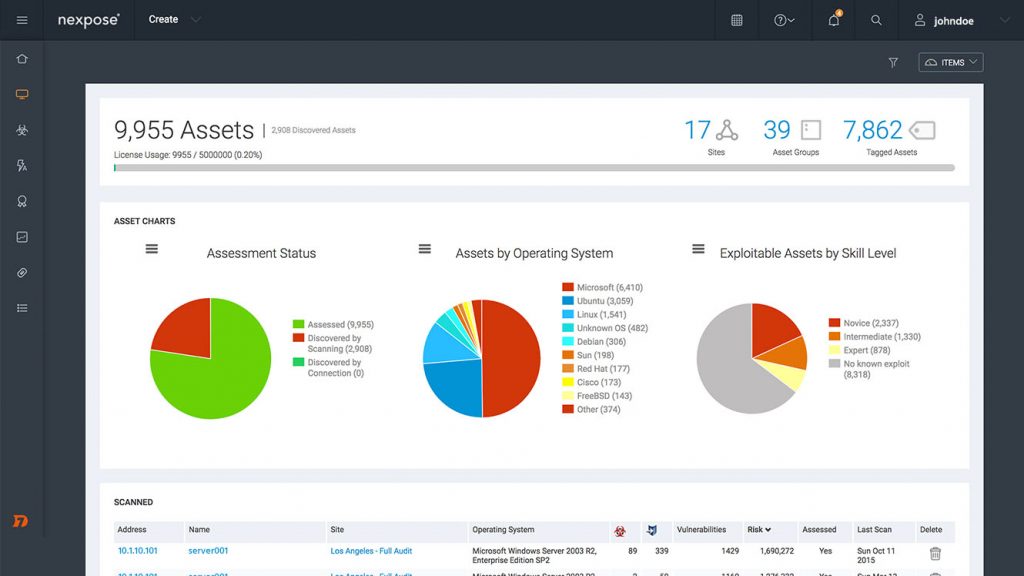
1. 智能资产发现与管理
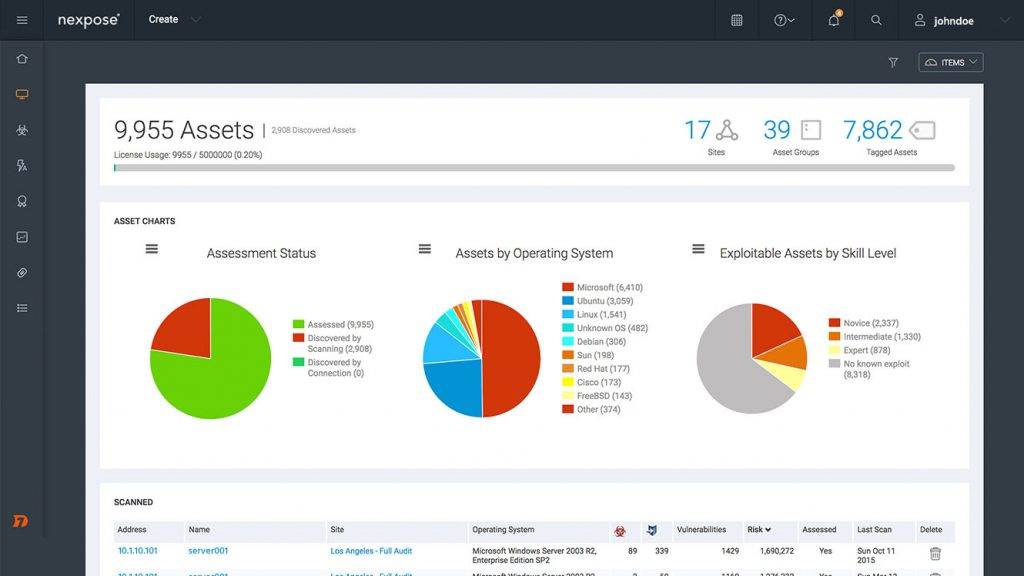
资产可见性是漏洞管理的基础,Nexpose提供多种机制确保组织掌握所有IT资产的动态,包括未知资产与影子IT。
- 多模态资产发现:
- 主动扫描发现:通过TCP/UDP端口扫描、ICMP ping、SNMP、SSH、WMI等协议,主动探测网络中的设备与服务,识别资产类型(如Windows服务器、Linux主机、网络交换机、数据库)、操作系统版本、运行的应用程序等信息。
- 被动流量分析:通过监听网络流量(如镜像端口或部署网络传感器),被动发现资产与服务,尤其适用于无法进行主动扫描的环境(如生产系统低影响要求)。
- 云资产自动发现:深度集成AWS、Azure、GCP等主流云平台,自动发现云资源(EC2实例、S3桶、RDS数据库、Azure VM、GCP Compute Engine等),并同步资产配置信息(如安全组规则、IAM权限)。
- 容器与微服务发现:扫描Kubernetes集群、Docker容器,识别容器镜像、Pods、Deployments等资产,检测容器内部的漏洞与配置问题。
- IoT设备发现:支持识别智能摄像头、路由器、工业控制系统(ICS)等IoT设备,检测其固件漏洞与弱密码配置。
- 资产分类与标签管理:
- 基于资产属性(如操作系统、应用类型、位置)、业务线(如财务、人力资源、研发)、安全级别(如绝密、机密、公开)进行自动或手动分类。
- 支持自定义标签,方便用户根据业务需求对资产进行分组管理(如“Q4上线项目”、“客户数据存储”)。
- 资产关系映射:
- 构建资产之间的依赖关系(如web服务器依赖数据库、应用服务依赖中间件),帮助用户理解漏洞的潜在扩散范围(如数据库漏洞可能影响所有依赖它的应用)。
- 可视化展示资产拓扑结构,直观呈现网络中资产的连接关系。
- 资产生命周期管理:跟踪资产从创建到退役的全生命周期,自动标记闲置资产或过时资产,减少攻击面。
2. 多维度漏洞扫描与数据采集
Nexpose拥有强大的扫描引擎,覆盖多种漏洞类型与资产场景,确保漏洞检测的全面性与准确性。
- 全面的漏洞库覆盖:
- 包含超过150,000个漏洞条目,覆盖CVE、NVD、MSFT(微软安全公告)、OWASP Top10、SANS Top25等主流漏洞标准。
- 每日更新漏洞库,快速响应新出现的漏洞(如Log4j、Spring4Shell等零日漏洞)。
- 多类型扫描能力:
- 网络漏洞扫描:检测操作系统(Windows、Linux、macOS)、网络设备(路由器、交换机、防火墙)、数据库(MySQL、Oracle、SQL Server)的漏洞,如缓冲区溢出、未授权访问、弱密码等。
- Web应用扫描:检测web应用的常见漏洞,包括SQL注入、跨站脚本(XSS)、跨站请求伪造(CSRF)、命令注入、敏感信息泄露等,符合OWASP Top10标准。
- 配置合规扫描:检查资产配置是否符合行业最佳实践或合规框架要求,如操作系统安全基线(CIS Benchmarks)、数据库配置(如MySQL的安全配置)、云平台安全组规则等。
- 容器镜像扫描:扫描Docker镜像中的漏洞,包括基础镜像漏洞、应用依赖包漏洞(如Python的pip包、Node.js的npm包),支持与CI/CD pipeline集成(如Jenkins、GitLab CI)。
- API扫描:检测REST API、GraphQL API的漏洞,如未授权访问、参数篡改、速率限制缺失、敏感数据暴露等。
- 移动应用扫描:支持Android与iOS应用的漏洞检测,如不安全的数据存储、未加密的通信、弱认证机制等。
- 灵活的扫描策略:
- 自定义扫描策略:允许用户根据需求选择扫描的漏洞类型、端口范围、扫描深度等参数,创建个性化扫描策略。
- 预设扫描模板:提供多种预设模板(如“全面扫描”、“快速扫描”、“合规扫描”、“低影响扫描”),满足不同场景需求。
- 增量扫描:仅扫描上次扫描后发生变化的资产或服务,减少扫描时间与资源消耗。
- 定时扫描:支持按计划自动执行扫描(如每日、每周、每月),确保漏洞检测的持续性。
- 分布式扫描:部署多个扫描节点,支持大规模网络环境的并行扫描,提高扫描效率。
- 低影响扫描模式:
- 提供“轻柔扫描”模式,减少对生产系统的影响(如降低扫描频率、避免高风险操作)。
- 支持断点续传功能,扫描过程中若出现中断,可从断点处继续扫描,无需重新开始。
3. 风险评估与优先级排序
Nexpose通过整合多维度数据,生成精准的风险评分,帮助团队优先处理最关键的漏洞。
- 上下文驱动的风险评分:
- 基于CVSS v3.1标准计算基础风险评分,同时结合资产的业务价值、威胁情报、现有防护措施等上下文信息,调整最终风险评分。
- 例如,一个CVSS评分8.0的漏洞,如果存在于财务系统(高业务价值)且正在被活跃利用(威胁情报),则其最终优先级会高于存在于测试系统的相同漏洞。
- 威胁情报集成:
- 集成Rapid7 Insight Threat Intelligence,获取实时威胁数据,识别哪些漏洞正在被黑客组织或恶意软件利用。
- 标记“正在被利用”的漏洞,优先处理这些高风险漏洞。
- 资产重要性关联:
- 根据资产的业务影响(如是否处理敏感数据、是否为核心业务系统)设置资产权重,影响漏洞的优先级。
- 例如,核心支付系统的漏洞优先级高于内部文档服务器的漏洞。
- 漏洞可利用性分析:
- 评估漏洞的可利用难度,如是否存在公开的Exploit、是否需要管理员权限才能利用等。
- 优先处理易于利用的漏洞。
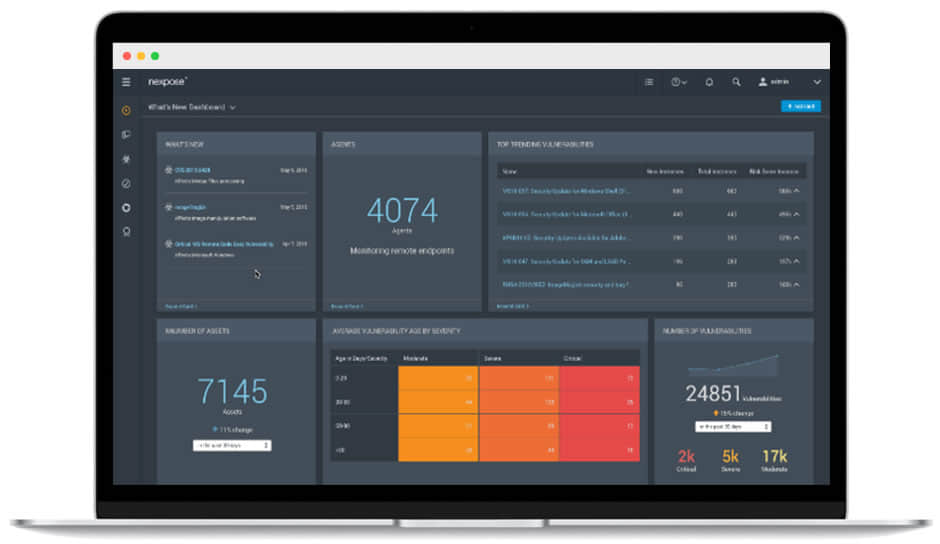
- 风险可视化仪表盘:
- 提供直观的仪表盘,展示漏洞分布(按资产类型、风险级别)、修复进度、资产风险趋势等信息。
- 支持自定义仪表盘,满足不同角色的需求(如安全经理关注整体风险,工程师关注具体漏洞)。
4. 修复管理与工作流自动化
Nexpose不仅帮助发现漏洞,还提供工具加速漏洞修复过程,确保漏洞被有效解决。
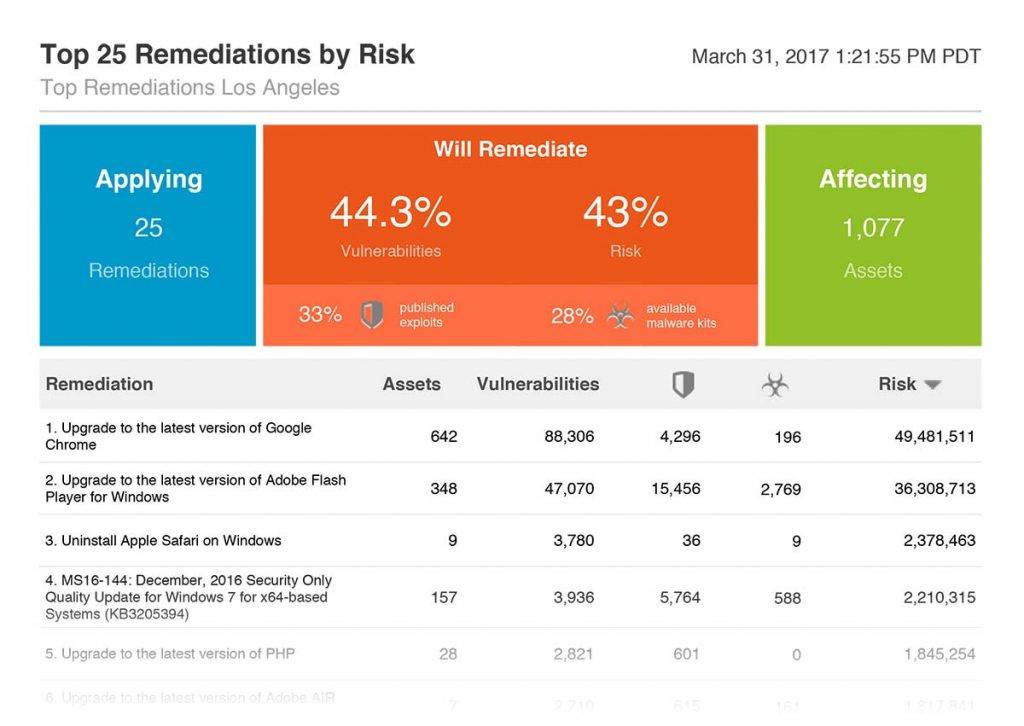
- 精准修复建议:
- 针对每个漏洞提供详细的修复建议,包括官方补丁链接、临时缓解措施、配置调整步骤等。
- 例如,对于“未授权访问”漏洞,建议设置强密码并启用多因素认证;对于“SQL注入”漏洞,建议使用参数化查询。
- 工作流自动化:
- 集成主流IT服务管理(ITSM)工具(如Jira、ServiceNow、Remedy),自动生成修复工单,分配给对应的团队(如系统管理员、开发团队)。
- 支持自定义工作流,如漏洞确认→工单创建→修复→验证→关闭的流程。
- 通过邮件、Slack等渠道发送修复提醒,确保相关人员及时处理。
- 修复验证:
- 自动触发修复后的重新扫描,验证漏洞是否被成功修复。
- 如果漏洞未被修复,会重新标记为活跃状态,并发送提醒;如果修复成功,则将漏洞标记为已解决。
- 漏洞趋势分析:
- 跟踪漏洞修复率随时间的变化趋势,帮助组织评估漏洞管理的效果。
- 生成修复进度报告,展示各团队的修复效率,便于管理层监督。
5. 合规与报告管理
Nexpose帮助组织满足多种合规框架的要求,提供自动化的合规报告生成能力。
- 合规框架覆盖:
- 支持PCI DSS、HIPAA、GDPR、NIST SP 800-53、ISO 27001、SOC 2、FISMA等主流合规框架。
- 针对每个合规框架提供预定义的扫描模板与报告模板,快速评估合规状态。
- 自定义报告生成:
- 提供多种报告格式(PDF、Excel、HTML、CSV),支持自定义报告内容(如选择特定资产、漏洞类型、时间范围)。
- 例如,生成“PCI DSS合规报告”,展示组织是否符合PCI DSS的12个要求;生成“季度漏洞管理报告”,展示漏洞发现数量、修复率、风险趋势等。
- 审计追踪:
- 记录所有平台操作(如扫描启动、资产修改、报告生成),包括操作人、时间、内容等信息,满足审计要求。
- 支持导出审计日志,用于合规检查或内部审计。
6. 集成与扩展能力
Nexpose支持与多种工具集成,无缝融入组织现有的安全与IT生态系统。
- Rapid7生态集成:
- 与InsightVM(Rapid7的漏洞管理平台)深度集成,共享资产与漏洞数据。
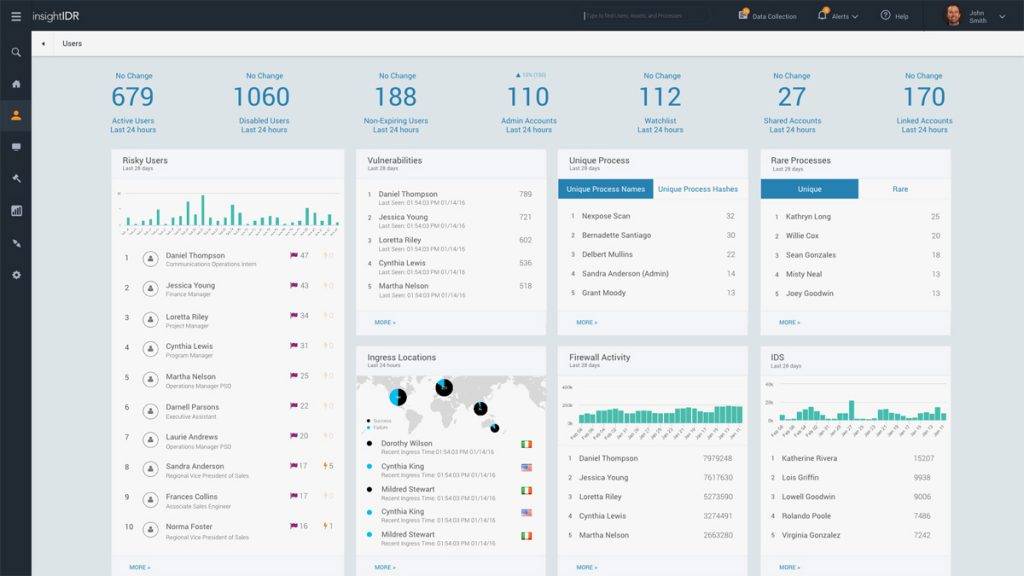
- 与InsightIDR(威胁检测与响应平台)集成,将漏洞数据与威胁事件关联,帮助识别被利用的漏洞。
- 与InsightConnect(安全自动化平台)集成,实现漏洞管理流程的自动化(如发现漏洞→触发隔离→生成工单)。
- 第三方工具集成:
- SIEM工具:集成Splunk、Elastic Stack(ELK)、IBM QRadar等,将漏洞数据导入SIEM系统,与其他安全事件关联分析。
- DevSecOps工具链:集成Jenkins、GitLab CI、GitHub Actions等,在CI/CD pipeline中嵌入漏洞扫描,实现“左移”安全(Shift Left)。
- 云安全平台:集成AWS Security Hub、Azure Security Center、GCP Security Command Center,同步云资产漏洞数据。
- 身份管理工具:集成Active Directory、Okta等,实现用户身份验证与权限管理。
- API与SDK支持:
- 提供RESTful API,支持自定义集成与自动化操作(如批量导入资产、启动扫描、获取漏洞报告)。
- 提供Python、Java等语言的SDK,方便开发人员构建自定义应用。
三、技术特点与优势
- 高准确性与低误报率:采用先进的漏洞检测算法,结合主动验证技术(如尝试利用漏洞确认存在性),降低误报率,确保漏洞数据的可靠性。
- 实时性与快速响应:每日更新漏洞库,快速支持新出现的漏洞(如零日漏洞),帮助组织及时应对威胁。
- 可扩展性与高性能:支持分布式扫描架构,可部署多个扫描节点,处理大规模网络环境(如十万级资产)的扫描需求;扫描引擎优化,提高扫描速度与效率。
- 易用性与可视化:提供直观的web界面,向导式操作,降低使用门槛;丰富的可视化仪表盘与报告,帮助用户快速理解风险状态。
- 安全性与合规性:扫描过程采用加密通信(TLS 1.3),数据存储加密(AES-256);满足GDPR、HIPAA等合规框架的安全要求。
- 云原生与容器支持:深度支持云环境与容器技术,满足现代IT架构的漏洞管理需求。
四、典型应用场景
- 企业内部网络安全治理:扫描企业内部网络中的服务器、网络设备、数据库等资产,识别漏洞与配置缺陷,优先修复高风险漏洞,降低内部攻击风险。
- 云环境安全管理:自动发现云资产,扫描云实例、存储桶、数据库等的漏洞与合规问题,确保云环境符合安全最佳实践与合规要求。
- DevSecOps集成:在CI/CD pipeline中嵌入漏洞扫描,实现代码提交、镜像构建、部署前的自动漏洞检测,确保上线应用的安全性。
- Web应用安全防护:定期扫描web应用与API,检测OWASP Top10漏洞,及时修复,防止数据泄露与攻击。
- 容器与微服务安全:扫描容器镜像与Kubernetes集群,识别镜像中的漏洞与配置问题,确保容器化应用的安全。
- 合规审计准备:生成PCI DSS、HIPAA等合规报告,帮助组织通过合规审计。
- IoT设备安全管理:扫描企业内部的IoT设备(如智能摄像头、路由器),识别固件漏洞与弱密码,防止IoT设备成为攻击入口。
五、总结
Rapid7 Nexpose作为一款成熟的漏洞管理全生命周期解决方案,通过智能资产发现、多维度漏洞扫描、上下文驱动的风险优先级、自动化修复工作流与强大的集成能力,帮助组织有效管理漏洞风险,提升安全 posture。其全面的功能覆盖了从资产可见性到漏洞修复验证的每一个环节,适用于传统网络、云环境、容器与IoT等多种场景,满足企业级用户的安全与合规需求。无论是大型企业还是中小型组织,Nexpose都能提供灵活、可扩展的漏洞管理能力,助力组织构建更安全的IT环境。
了解更多Rapid7 Nexpose产品详情,请访问:
登录后查看
https://www.baidu.com/link?url=ELhXRZB0oauIpRQ77q00kK8T5qYq2hZC3nNvA8AbJ39crOIyn6mwuR_2mH0I09ithGKjWL5RD2oXZJeIT0qyXa&wd=&eqid=bbc5098f000018eb0000000561c9a2e0" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0);">www.rapid7.com/products/nexpose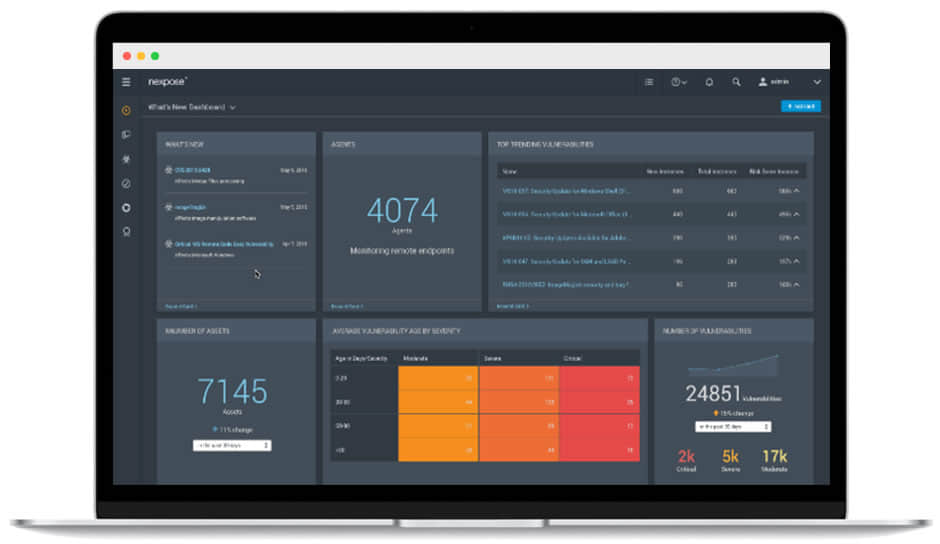


展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
74
兼容性
0
74
稳定性
0
78
易用性
0
78
性能
0
76
市场占有率
0
72
功能
0
74
扩展性
0
72
美观度
0
72
技术服务
0
76
性价比
0
70
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论