






WhiteSource

WhiteSource

0.0
0条评价
703次浏览
所属厂商:
WhiteSource
交付方式:
私有部署
定价方式:
按配置
适用客户规模(/人):
5000以上
价格区间:
10万-50万50万-100万100万以上

公司介绍:

WhiteSource 成立于 2011 年,总部位于以色列特拉维夫,在纽约、波士顿、伦敦等地设有分支机构。公司专注于“开源治理与合规”赛道,提供一套以软件成分分析(SCA)为核心的平台级产品,帮助企业对开源及第三方组件进行安全漏洞、许可证合规、生命周期及质量风险的全栈管理。

创始团队来自以色列军工与金融安全领域:CEO Rami Sass 曾任职于 NICE Systems 与 Amdocs;联合创始人 Ron Rymon 与 Azi Cohen 分别拥有安全咨询与企业级销售背景。成立之初,WhiteSource 以“实时、无源码上传”的扫描技术切入市场,随后把“开发者体验”作为核心设计原则,逐步推出 IDE 插件、GitHub 机器人 WhiteSource Bolt、Broker 本地网关等轻量接入形态。

截至 2020 年,公司已累计融资 1.21 亿美元,投资者包括 83North、M12(微软风投)、Susquehanna Growth Equity 等机构。2022 年 2 月,公司宣布品牌全面升级为 Mend.io,但“WhiteSource”作为产品线名称仍保留在 SCA 解决方案中

。目前 Mend 平台包含三大子产品:

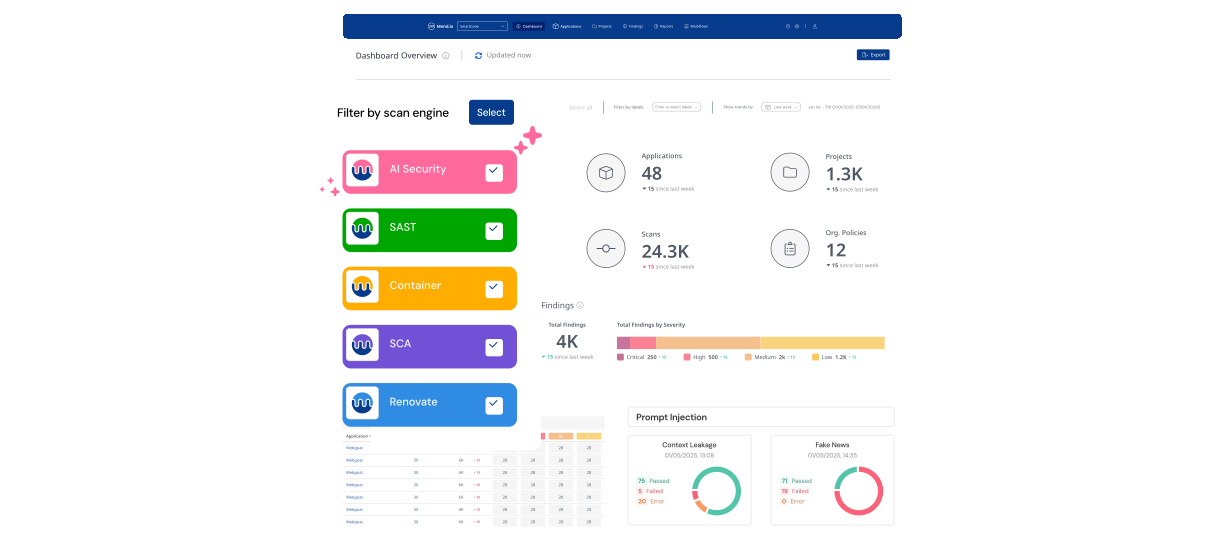
  • Mend SCA:开源组件安全与合规治理;
  • Mend SAST:静态代码安全测试;
  • Mend Renovate:依赖自动更新机器人。

Mend(原 WhiteSource)在全球拥有 800 余家付费客户,其中 25% 为《财富》100 强企业;年度经常性收入(ARR)在品牌升级当年突破 5,000 万美元,员工规模约 220 人。

展开更多

产品详情

​​一、 核心理念与产品定位​​

Mend (WhiteSource) 的核心理念是 ​​“通过自动化实现安全的可扩展性”​​。它旨在帮助大型企业应对现代软件开发中开源组件使用所带来的巨大挑战:​​速度、规模与安全​​之间的平衡。

其产品定位非常清晰:一个​​企业级、自动化、集中式的软件供应链安全平台​​。它的目标用户不仅是安全团队,更是需要管理成千上万个应用、海量开源组件的​​首席安全官、合规官和 DevOps 负责人​​。

​​二、 核心架构与扫描方式​​

Mend 提供多种灵活的集成和扫描方式,以适应不同的开发环境和企业策略。

  1. ​​Mend for Git​​:这是其主打方式。通过直接与 GitHub、GitLab、Azure Repos 等源代码仓库集成,在代码推送时自动触发扫描,无需修改构建脚本。
  2. ​​Mend CI/CD 插件​​:提供与 Jenkins、Azure DevOps、TeamCity、Bamboo 等所有主流 CI 工具的深度集成,在构建阶段进行扫描。
  3. ​​Mend CLI​​:支持在本地或任何脚本环境中通过命令行进行扫描,为开发者提供快速反馈。
  4. ​​Mend IDE 插件​​:支持 IntelliJ 和 Visual Studio,在开发者编写代码时提供早期警报。
  5. ​​Mend 统一代理​​:一个统一的命令行工具,可以替代所有语言的特定插件,简化配置。

所有扫描结果都会统一上报到 ​​Mend 统一管理平台​​(SaaS 或本地部署),进行集中策略管理、合规报告和风险监控。

​​三、 核心功能深度解析​​

​​1. 精准的开源组件与许可证识别​​

  • ​​广泛的生态支持​​:支持超过 200 种编程语言和相关的包管理器,覆盖从前端到后端的全技术栈。
  • ​​深度依赖分析​​:不仅识别直接依赖,还能精确解析复杂的传递依赖树,并绘制清晰的依赖关系图谱,准确追溯漏洞来源。
  • ​​精准的许可证识别​​:识别每个组件的开源许可证,并标记出具有高合规风险的“Copyleft”许可证(如 GPL)。

​​2. 强大的漏洞数据库与优先级排序​​

  • ​​多源漏洞数据库​​:其数据源不仅包括官方的 NVD,还聚合了多个安全社区、研究团队和供应商专属的安全公告,确保漏洞信息的全面性和及时性。
  • ​​漏洞准确性​​:通过专有技术减少误报,确保报告的漏洞确实影响当前项目。
  • ​​优先级评分​​:提供风险优先级评分,综合考虑 CVSS 分数、可利用性、受影响路径等因素,帮助团队聚焦于最关键的威胁。

​​3. 自动化修复与策略执行​​

  • ​​自动创建修复 PR​​:当发现漏洞有可用的安全版本时,Mend 可以自动在源代码仓库中创建拉取请求,直接替换为安全的依赖版本,极大提升修复效率。
  • ​​安全策略与质量门禁​​:企业可以定义统一的安全策略,例如:“禁止使用存在高危漏洞的组件”、“禁止使用 GPL 许可证”。这些策略可以在 CI/CD 流程中作为质量门禁,​​自动使不安全的构建失败​​,防止有风险的软件被发布。
  • ​​漏洞忽略与例外管理​​:对于误报或确定可接受的漏洞,允许添加忽略理由和过期时间,所有操作均被记录以供审计。

​​4. 企业级管理与运营​​

这是 Mend 区别于许多轻量级工具的核心优势。

  • ​​集中式管理控制台​​:提供单一管理界面,统一管理整个企业的所有应用和项目。
  • ​​多租户支持​​:适合大型集团企业,可以为不同业务部门或开发团队分配不同的视图和权限。
  • ​​丰富的合规报告​​:自动生成符合 SOC 2、ISO 27001、PCI-DSS 等法规要求的审计报告,并支持自定义报告。
  • ​​API 集成​​:提供完整的 RESTful API,便于与现有的 SIEM、ITSM 等系统集成。

​​

5. 软件物料清单​​

  • ​​自动生成 SBOM​​:支持自动生成并导出符合行业标准(如 SPDX、CycloneDX)的软件物料清单,这对于满足新兴的软件供应链安全法规至关重要。


​​四、 典型工作流程​​

  1. ​​集成​​:运维或安全团队将 Mend 与组织的 Git 仓库和 CI/CD 系统集成。
  2. ​​自动扫描​​:每当开发者推送代码或触发构建时,Mend 自动执行扫描。
  3. ​​警报与修复​​:
  • 安全团队在 Mend 控制台查看全局风险仪表盘。
  • 开发团队在 CI 流水线、PR 或 IDE 中直接收到漏洞警报。
  • Mend 自动创建修复 PR,开发者审查并合并。
  1. ​​策略执行​​:如果代码包含违反安全策略的组件,CI 构建失败,代码无法合并。
  2. ​​审计与合规​​:安全团队定期运行合规报告,用于内部审计或向客户、监管机构证明其软件供应链的安全性。


​​八、 总结​​

Mend 是一款强大、成熟的​​企业级SCA解决方案​​。它不仅仅是一个漏洞扫描器,更是一个全面的软件供应链风险管理平台。它最适合那些需要​​在组织层面统一管理开源风险、满足严格合规性要求、并将安全控制无缝嵌入到大规模CI/CD流水线中的大型企业​​。

如果您所在的组织面临的是管理数百个应用、需要满足SOC2审计、并需要为不同开发团队设置统一安全标准的挑战,那么 Mend 是一个极具竞争力的选择。它提供的​​集中化、自动化、策略驱动​​的方法,是实现软件供应链安全规模化管理的可靠路径。

WhiteSource1

点击链接,了解更多产品详情:

后查看

展开更多

案例介绍

暂无内容

版权/专利

暂无内容
评价
点评抽奖
"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分很糟糕
很糟糕功能/性能/服务等基本无法使用
20-40分较差
较差功能/性能/服务等存在较多问题
40-60分一般
一般行业同类平均水平,凑活够用
60-80分还不错
还不错行业上游水平,能满足大部分使用需求
80-100分优秀
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
很糟糕0.0分
很糟糕
共0人评分
项目
评分
同类平均分
综合
0
0
兼容性
0
0
稳定性
0
0
易用性
0
0
性能
0
0
市场占有率
0
0
功能
0
0
扩展性
0
0
美观度
0
0
技术服务
0
0
性价比
0
0
时间排序↓
最新
精华
0 条评论
向我咨询
发表评论


