








合众于2014年被启明星辰1.8亿并购,网闸利用了隔离交换矩阵技术,实现两个网络或应用系统之间的安全隔离。产品可以部署于网络边界,连接两个或多个安全等级相同或不同的网络,实现两个或多个网络之间的安全隔离,但不影响它们之间数据交换,从而实现网络之间的高度安全
网闸
0.00条评价765次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
启明星辰天清汉马安全隔离与信息交换系统(以下简称“天清汉马网闸”)是一款面向高安全需求场景的物理隔离下数据交换产品,核心目标是在确保网络间物理隔离的前提下,实现可信数据的可控、安全、高效交换。产品严格遵循“物理隔离”与“协议剥离重建”的核心设计原则,通过专用硬件隔离单元阻断网络层直接连接,仅允许经过安全验证的应用层数据在隔离环境中摆渡,适用于政府、金融、能源、医疗等对数据安全与合规性要求极高的行业场景。
一、核心定位与整体架构
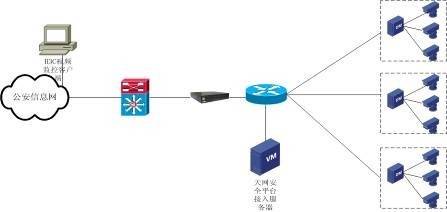
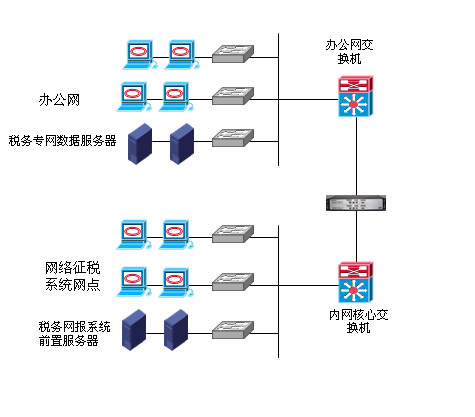
天清汉马网闸的核心定位是“安全隔离的守护者,可信数据的摆渡者”。其设计理念基于“网络隔离+数据交换”的双重需求,既满足等保2.0、分级保护等合规性要求中的物理隔离规范,又解决了隔离网络间必要的数据交互问题。产品采用“双主机+专用隔离交换单元”的硬件架构,结合分层化的逻辑设计,确保安全与效率的平衡。
- 硬件架构:由内网主机、外网主机、隔离交换单元三部分组成。内网主机与内网网络连接,外网主机与外网网络连接,隔离交换单元通过专用摆渡卡(或光闸模块)实现两主机间的物理隔离——在数据交换过程中,隔离单元会周期性断开与一侧主机的连接,将数据暂存至内部缓冲区后,再连接另一侧主机完成数据传递,全程无网络层直接通路。
- 逻辑架构:分为五层结构,从下至上依次为:
- 物理隔离层:通过硬件隔离单元实现网络层断开,是安全的基础保障;
- 协议解析层:深度解析应用层协议(如HTTP、FTP、数据库协议等),剥离无效或危险的协议字段;
- 安全控制层:执行细粒度的访问控制、内容过滤、病毒查杀等安全策略;
- 数据交换层:负责数据的摆渡、缓存、完整性校验与可靠性保障;
- 应用适配层:提供针对不同应用场景的交换模板(如文件交换、数据库同步、API接口等),降低用户配置复杂度。
二、核心功能模块详解
1. 物理隔离与协议剥离重建
这是产品安全的核心机制,通过硬件与软件的结合,彻底阻断网络层攻击路径。
- 硬件隔离机制:专用隔离交换单元采用非网络协议的专用通信方式,支持“断开-连接-断开”的摆渡模式。数据交换时,先与源网络主机建立临时连接获取数据,断开后将数据写入隔离缓冲区,再与目标网络主机建立连接完成数据传递。缓冲区采用单向写入、单向读取的设计,避免数据回流风险。
- 协议剥离与重建:对传入的数据进行应用层协议深度解析,剥离所有网络层(TCP/UDP)、传输层(IP)的头部信息,仅保留应用层有效数据。随后,在目标侧重新构建符合协议规范的数据包,确保传递的数据不携带任何潜在攻击载荷(如SQL注入、XSS脚本、恶意代码等)。支持解析的协议包括HTTP/HTTPS、FTP/SFTP、SMTP/POP3、数据库协议(MySQL/Oracle/SQL Server)、消息队列协议(Kafka/RabbitMQ)等。
2. 细粒度安全访问控制
提供多层次、多维度的访问控制策略,确保只有授权的数据才能通过网闸交换。
- 源目地址与端口控制:支持基于IP地址段、MAC地址、端口号的访问控制列表(ACL),限制允许交换的源端与目标端设备。
- 应用协议控制:仅允许指定的应用协议通过网闸,如仅开放HTTP协议用于网页内容交换,禁止FTP协议以防止文件泄露。
- 内容过滤策略:
- 关键字过滤:对文本类数据(如公文、邮件)进行关键字匹配,阻断包含敏感词汇(如“机密”“秘密”)的数据交换;
- 正则表达式过滤:支持自定义正则规则,识别并阻断符合特定模式的数据(如身份证号、银行卡号等敏感信息);
- 文件类型过滤:基于文件扩展名或MIME类型,禁止危险文件(如.exe、.bat、.js)通过网闸,仅允许文档(.doc、.pdf)、图片(.jpg、.png)等安全类型;
- 病毒查杀:集成启明星辰自主研发的病毒查杀引擎,对所有文件类数据进行实时病毒扫描,阻断携带恶意代码的文件。
- 时间策略控制:允许用户指定数据交换的时间段,如仅在工作日9:00-18:00开放交换,减少非工作时间的安全风险。
- 角色权限管理(RBAC):将用户划分为管理员、操作员、审计员等角色,不同角色拥有不同的操作权限。管理员负责系统配置,操作员负责日常数据交换任务,审计员仅能查看日志与审计报告,确保权限最小化。
3. 多类型数据交换功能
支持多种数据类型的安全交换,覆盖文件、数据库、消息、API、流媒体等常见场景,满足不同业务需求。
- 文件交换:
- 交换方式:支持FTP/SFTP客户端、共享目录(SMB/NFS)、Web上传下载等方式;
- 高级特性:断点续传(针对大文件)、完整性校验(MD5/SHA256)、文件压缩(减少传输时间)、批量文件处理(支持目录级交换);
- 策略配置:可设置文件大小限制(如最大100MB)、文件保留时间(自动删除过期文件)、交换日志记录(记录文件名称、大小、交换时间、操作人员)。
- 数据库同步:
- 支持数据库:MySQL、Oracle、SQL Server、PostgreSQL、MongoDB等主流关系型与非关系型数据库;
- 同步方式:全量同步(首次初始化)、增量同步(基于日志CDC、时间戳、触发器)、定时同步(按小时/天执行)、实时同步(近实时数据更新);
- 冲突处理:提供覆盖、忽略、合并三种冲突解决策略,如当目标库数据与源库冲突时,选择保留最新数据或触发告警;
- 数据一致性:采用事务机制确保同步过程中数据的原子性,若同步失败则自动回滚,避免数据不完整。
- 消息队列交换:
- 支持队列:Kafka、RabbitMQ、ActiveMQ等;
- 特性:消息可靠传递(确保不丢失、不重复)、消息过滤(基于主题/标签筛选)、消息积压处理(自动扩容缓冲区或触发告警);
- 场景适配:适用于实时数据上报(如物联网设备数据)、业务系统间消息通知等场景。
- API接口交换:
- 接口类型:RESTful API、SOAP API;
- 鉴权机制:支持API Key、OAuth2.0、数字证书等鉴权方式,确保接口调用的合法性;
- 数据格式:支持JSON、XML、CSV等常见数据格式,可对数据进行格式转换(如XML转JSON);
- 限流策略:设置接口调用频率限制(如每分钟100次),防止接口被滥用。
- 流媒体交换:
- 支持协议:RTSP、RTMP、HLS等;
- 特性:视频流实时摆渡、码率自适应(根据带宽调整画质)、流加密(确保传输过程中视频内容不被窃取);
- 场景适配:适用于跨隔离网络的视频监控数据传输(如园区内网与外网监控系统间的视频交换)。
4. 全链路安全审计与告警
提供完整的审计日志与实时告警机制,满足合规性要求并及时发现安全风险。
- 审计日志:
- 日志类型:系统操作日志(管理员配置变更)、数据交换日志(源目地址、数据类型、大小、结果)、安全事件日志(违规访问、内容过滤触发、病毒查杀结果);
- 日志存储:支持本地存储(硬盘)、远程存储(Syslog服务器)、加密存储(防止日志篡改);
- 日志查询:提供多条件组合查询(时间范围、源IP、事件类型),支持日志导出(Excel/PDF)与报表生成。
- 实时告警:
- 告警类型:违规访问告警(未授权IP尝试交换)、内容过滤告警(敏感数据触发)、病毒查杀告警(发现恶意文件)、系统异常告警(CPU/内存过高、硬件故障);
- 告警方式:邮件、短信、SNMP Trap、钉钉/企业微信消息推送;
- 告警级别:分为紧急、高危、中危、低危四级,用户可根据级别设置不同的通知策略。
5. 高可用性与国产化适配
确保系统在大规模场景下的稳定运行,并支持国产化软硬件环境,满足信创需求。
- 高可用性:
- 双机热备:支持主备模式部署,主设备故障时自动切换至备设备,切换时间小于1秒,确保业务不中断;
- 集群部署:支持多节点集群部署,实现负载均衡(轮询/加权算法),提升系统吞吐量;
- 硬件冗余:电源、风扇、网卡等关键硬件采用冗余设计,降低单点故障风险。
- 国产化适配:
- CPU架构:支持鲲鹏920、飞腾2000+/8100、龙芯3A5000等国产CPU;
- 操作系统:适配统信UOS、银河麒麟、深度Linux等国产操作系统;
- 数据库:支持达梦、人大金仓、神舟通用等国产数据库;
- 认证资质:通过公安部《计算机信息系统安全专用产品销售许可证》、国家保密局《涉密信息系统产品检测证书》、等保2.0三级/四级认证,符合信创产业标准。
- 可视化运维:
- Web管理界面:提供图形化配置界面,支持拖拽式策略配置、实时状态监控(CPU/内存/吞吐量);
- 远程运维:通过加密通道(SSH/HTTPS)实现远程管理,支持多管理员分权管理;
- 配置备份与恢复:自动定期备份配置文件,支持一键恢复,避免配置丢失。
三、技术特点与优势
- 合规性领先:严格遵循等保2.0、分级保护、《网络安全法》等法律法规要求,所有功能设计均围绕合规性展开,帮助用户快速通过安全审计。
- 深度安全防护:融合物理隔离、协议剥离、内容过滤、病毒查杀、DLP数据防泄漏等多层安全机制,形成全方位的防护体系,有效抵御网络攻击与数据泄露风险。
- 高性能交换:优化的数据摆渡算法与硬件加速技术,支持高并发、大文件传输,最大吞吐量可达10Gbps,满足大规模数据交换场景需求。
- 易用性强:可视化配置界面降低运维门槛,模板化的交换策略(如政府公文交换模板、金融数据同步模板)可快速部署,减少用户配置时间。
- 兼容性广:支持多种操作系统、数据库、应用协议,适配不同厂商的设备,可无缝集成到现有IT架构中,避免厂商锁定。
四、典型应用场景
- 政府政务数据交换:用于政务内网与外网、政务云与本地系统间的公文传输、信息发布、民生数据上报等场景,确保政务数据安全与合规。
- 金融核心系统隔离:隔离银行核心业务系统(内网)与互联网渠道(外网),实现网银交易数据、用户信息同步、报表下发等功能,防止核心系统被外部攻击。
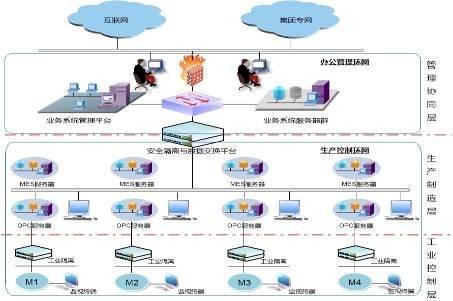
- 能源电力监控数据传输:隔离电力调度网(生产网)与管理信息网(办公网),实现设备监控数据(如变电站运行数据)的安全上报,确保生产网的绝对安全。
- 医疗数据共享:隔离医院内网(电子病历系统)与互联网(医保结算系统),实现患者信息、医保数据的安全交换,保护患者隐私。
- 企业集团跨网数据同步:隔离总部内网与分支机构外网,实现财务数据、供应链信息的同步,确保企业核心数据不泄露。
五、总结
启明星辰天清汉马安全隔离与信息交换系统是一款集物理隔离、安全控制、高效交换于一体的专业网闸产品,通过多层次的安全机制与丰富的交换功能,为用户提供“安全可靠、可控高效”的数据交换解决方案。产品不仅满足高安全场景下的合规性要求,还能适配国产化环境,支持多样化的业务需求,是企业数字化转型中数据安全交换的核心支撑工具。
点击链接,了解更多产品详情:
登录后查看
https://www.venustech.com.cn/new_type/wz/" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://www.venustech.com.cn/new_type/wz/


展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
66
兼容性
0
70
稳定性
0
56
易用性
0
56
性能
0
60
市场占有率
0
70
功能
0
76
扩展性
0
60
美观度
0
70
技术服务
0
70
性价比
0
64
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论