Linkerd是Buoyant公司推出的一款轻量级、云原生服务网格产品,专注于Kubernetes环境下微服务的可靠性、安全性与可观察性治理。其核心目标是在不侵入应用代码的前提下,为微服务架构提供无感知的流量管理、自动加密、故障韧性增强及全链路可观察性能力,帮助企业降低微服务运维复杂度,提升系统稳定性与安全合规水平。Linkerd以“轻量高效”为差异化优势,通过Rust编写的原生代理与eBPF技术优化,实现了极低的资源消耗与延迟 overhead,成为Kubernetes生态中服务网格的主流选择之一。
一、核心定位与整体架构
Linkerd的核心理念是“极简主义”与“云原生原生”。与传统复杂服务网格相比,它强调通过最小化的组件设计与Kubernetes原生集成,提供开箱即用的核心功能,避免过度设计带来的运维负担。
- 极简主义:控制平面组件数量少(仅5-6个核心组件),数据平面代理轻量(内存占用通常低于50MB,CPU使用率低于1%),安装与配置流程简洁,CLI工具友好,降低了用户的学习与运维成本。
- 云原生原生:完全基于Kubernetes API设计,支持CRD(自定义资源定义)、Helm Chart部署与Operator管理,与Kubernetes生态工具(如Prometheus、Grafana、Jaeger)无缝集成,无需额外适配层。
- 无侵入性:通过sidecar代理或eBPF模式实现服务间通信拦截,应用无需修改代码或配置,即可获得服务网格的全部能力。
Linkerd的架构分为控制平面与数据平面两层:
- 控制平面:负责全局配置、身份管理、服务发现与监控数据聚合,核心组件包括:
- linkerd-identity:基于SPIFFE标准生成服务身份(SPIFFE ID),自动管理TLS证书生命周期(颁发、轮换、吊销),为服务间通信提供身份认证基础。
- linkerd-proxy-injector:监听Kubernetes Pod创建事件,自动注入linkerd-proxy sidecar容器(或配置eBPF规则),实现流量拦截的无感知化。
- linkerd-destination:提供服务发现能力,将Kubernetes Service转换为可访问的端点列表,并根据配置的流量策略(如负载均衡、路由规则)动态调整流量走向。
- linkerd-prometheus:内置Prometheus实例,采集代理与控制平面的metrics数据,支持自定义指标扩展。
- linkerd-grafana:提供预制的可视化Dashboard,展示服务网格的黄金指标(成功率、延迟、吞吐量)与集群健康状态。
- linkerd-web:控制平面的Web UI,支持查看服务拓扑、流量统计与配置信息。
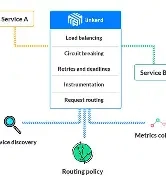
- 数据平面:由部署在每个微服务Pod中的linkerd-proxy代理(或eBPF模式下的内核级拦截器)组成,负责处理服务间的实际流量。代理基于Rust编写,支持HTTP/1.1、HTTP/2、gRPC与TCP协议,实现流量加密、负载均衡、重试熔断等功能。eBPF模式通过内核级钩子替代sidecar,进一步降低延迟与资源消耗(实验性特性,需内核版本≥5.4)。
二、核心功能模块详解
1. 流量管理
Linkerd提供精细化的流量控制能力,帮助企业实现灰度发布、故障隔离与流量优化。
- 智能负载均衡:支持多种负载均衡算法,包括轮询、最少连接、EWMA(指数加权移动平均)等。EWMA算法可根据服务端点的实际延迟动态调整流量分配,优先将请求发送到响应更快的节点,提升整体系统性能。
- 流量拆分与灰度发布:通过Kubernetes CRD(TrafficSplit)定义流量比例,实现金丝雀发布或蓝绿部署。例如,可将30%的流量导向新版本服务,70%保留旧版本,验证新版本稳定性后逐步扩大比例。支持基于服务标签、命名空间的流量拆分规则。
- 请求路由与过滤:基于HTTP header、路径或方法对流量进行路由。例如,将带有“X-Test-User: true” header的请求路由到测试版本服务,或仅允许GET请求访问特定API端点。支持正则表达式匹配与优先级规则。
- 超时与重试:允许为服务间请求设置超时时间(默认10秒),并配置智能重试策略。重试仅针对幂等请求(如GET、HEAD),且支持指数退避机制,避免重试风暴。例如,可设置最多重试3次,每次间隔2秒递增。
- 熔断与限流:实现基于服务端点的熔断机制,当某个端点的错误率超过阈值(如50%)时,自动暂停向该端点发送请求,防止级联故障。支持基于QPS的限流策略,限制单个服务或端点的请求速率,保护后端服务不被过载。
2. 安全与身份认证
Linkerd默认开启安全功能,帮助企业满足数据加密与合规要求。
- 自动mTLS加密:控制平面的identity组件为每个服务生成SPIFFE ID(格式为spiffe://cluster.local/ns/{namespace}/svc/{service}),并自动颁发与轮换TLS证书。服务间通信默认使用mTLS加密,无需手动配置证书或密钥,确保数据传输的机密性与完整性。
- 身份认证与授权:基于SPIFFE ID实现服务身份认证,仅允许合法身份的服务进行通信。支持通过Kubernetes RBAC或Linkerd自定义授权策略(AuthorizationPolicy CRD)设置访问控制规则,例如禁止非生产命名空间的服务访问生产数据库。
- 审计日志:记录所有服务间通信的详细日志,包括源服务、目标服务、请求方法、响应状态与延迟等信息。日志可导出到外部系统(如ELK Stack),用于安全审计与故障追溯。
- 安全默认配置:默认禁用不安全的协议(如HTTP/1.0),强制使用TLS 1.3加密,支持证书链验证与OCSP stapling,确保通信安全符合行业标准。
3. 全链路可观察性
Linkerd提供丰富的可观察性工具,帮助运维人员快速定位微服务架构中的问题。
- 黄金指标监控:采集服务间通信的三大黄金指标:成功率(success rate)、延迟(latency)、吞吐量(throughput)。通过linkerd CLI工具可快速查看这些指标,例如使用“linkerd viz stat deploy”命令查看所有Deployment的流量统计,或“linkerd viz stat svc”查看服务级指标。
- 分布式追踪:集成OpenTelemetry标准,自动为服务间请求添加追踪ID(trace ID)与跨度ID(span ID)。支持将追踪数据导出到Jaeger或Zipkin,实现全链路请求追踪。用户可通过“linkerd viz tap”命令实时查看服务的请求流,例如“linkerd viz tap deploy/my-service”查看该服务的所有入站请求。
- 可视化Dashboard:内置Grafana面板,提供服务拓扑图、延迟分布直方图、成功率趋势图等可视化内容。拓扑图展示服务间的依赖关系与流量走向,帮助运维人员快速识别瓶颈节点。
- 告警与通知:支持基于Prometheus Alertmanager配置告警规则,例如当服务成功率低于99%或延迟超过1秒时触发告警。告警可通过邮件、Slack、钉钉等方式通知相关人员。
4. 可靠性增强
Linkerd通过多种机制提升微服务架构的可靠性与韧性。
- 故障注入:支持模拟延迟与错误,用于测试服务的韧性。例如,可向某个服务注入500ms的延迟或10%的5xx错误率,验证系统在异常情况下的表现。故障注入规则可通过Kubernetes CRD(FaultInjection)配置,支持基于百分比或特定请求的注入策略。
- 健康检查:自动检测服务端点的健康状态,将不健康的节点从负载均衡池中移除。支持HTTP、TCP与gRPC健康检查,可自定义检查路径与间隔时间。
- 连接池管理:为每个服务端点维护连接池,减少TCP握手开销。支持配置最大连接数与空闲连接超时时间,优化资源利用率。
- 多集群支持:通过Linkerd Multi-Cluster组件实现跨集群服务通信。支持跨云、跨地域集群的服务发现与流量路由,例如将AWS集群中的服务请求转发到GCP集群中的后端服务。多集群通信默认使用mTLS加密,确保跨集群数据安全。
5. 运维与管理
Linkerd提供简洁高效的运维工具,降低服务网格的管理成本。
- 自动代理注入:通过注解(annotations)或命名空间标签(labels)控制代理注入,例如为命名空间添加“linkerd.io/inject: enabled”标签,该命名空间下的所有Pod将自动注入代理。支持排除特定Pod或容器,灵活适配不同场景。
- 配置管理:支持通过Helm Chart或Kustomize部署与配置Linkerd,所有配置均可通过Kubernetes API进行管理。控制平面组件支持滚动更新,无需停机即可升级版本。
- 资源监控:监控代理与控制平面的资源使用情况,包括CPU、内存、网络带宽等。支持通过“linkerd check”命令检查集群状态,快速识别配置错误或组件异常。
- 版本兼容性:严格遵循语义化版本控制,确保新版本与旧版本的兼容性。支持回滚机制,当升级出现问题时可快速恢复到之前的版本。
三、技术特点与优势
- 轻量高效:linkerd-proxy代理基于Rust编写,内存占用低(平均30MB/代理),CPU使用率低(平均0.5核/代理),延迟 overhead小于1ms,远低于其他服务网格(如Istio的5-10ms)。eBPF模式进一步降低资源消耗,适合资源敏感的场景。
- 易用性强:安装流程简单,仅需一条命令(“linkerd install | kubectl apply”)即可完成部署。CLI工具功能丰富,支持快速查看流量统计、实时请求流与集群状态。预制的Grafana Dashboard无需额外配置,开箱即用。
- 安全默认:默认开启mTLS加密与身份认证,无需手动配置,确保服务间通信的安全性。符合PCI DSS、HIPAA等合规要求,适合金融、医疗等行业使用。
- 云原生原生:完全基于Kubernetes API设计,与Kubernetes生态工具(如kubectl、Helm、Prometheus)无缝集成。支持Kubernetes的所有特性,如StatefulSet、DaemonSet、Job等。
- 社区活跃:Linkerd是CNCF毕业项目,拥有活跃的社区与丰富的文档资源。Buoyant公司提供商业支持服务,包括技术咨询、故障排查与定制化开发。
四、典型应用场景
- 微服务治理:在Kubernetes环境下管理微服务的流量,实现负载均衡、重试熔断与流量路由。例如,电商平台使用Linkerd管理订单、支付、库存等微服务的通信,提升系统稳定性。
- 灰度发布与金丝雀部署:通过流量拆分功能实现新版本的灰度发布,逐步验证新版本的稳定性。例如,社交平台将10%的用户流量导向新版本服务,观察其性能与错误率,确认无误后再全面上线。
- 安全合规:金融机构使用Linkerd的mTLS加密与审计日志功能,满足数据安全与合规要求。例如,银行系统通过Linkerd确保客户交易数据在微服务间传输的机密性,同时记录所有交易请求用于审计。
- 故障排查:利用Linkerd的可观察性工具快速定位微服务架构中的问题。例如,当某个API响应延迟过高时,运维人员可通过拓扑图查看请求路径,通过追踪ID定位延迟节点,通过metrics查看具体服务的延迟分布。
- 多集群管理:跨云或跨地域部署的企业使用Linkerd实现多集群服务通信。例如,跨国公司将部分服务部署在AWS,部分部署在Azure,通过Linkerd Multi-Cluster组件实现跨集群服务发现与流量路由,提升系统的可用性与灾备能力。
五、总结
Linkerd作为轻量级服务网格的代表,通过极简的设计与高效的实现,为Kubernetes环境下的微服务架构提供了可靠的流量管理、安全加密与可观察性能力。其低资源消耗、易用性与云原生原生特性,使其成为企业构建现代化微服务系统的理想选择。无论是小型创业公司还是大型企业,都可通过Linkerd降低微服务运维复杂度,提升系统稳定性与安全合规水平。
点击链接,了解更多产品详情:
登录后查看
https://buoyant.io/" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://buoyant.io/















.png)
.png)



