








溢信科技是IP-guard品牌背后的运营主体,2001年成立于中国,是一家专注于内网安全与数据防泄漏领域的国家级高新技术企业
IP-guard
77.03条评价810次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
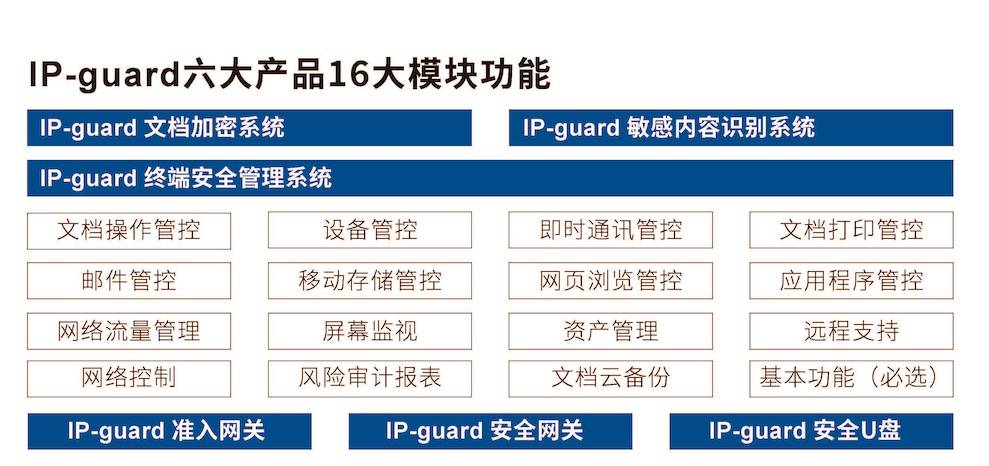
溢信科技IP-guard是一款面向企业级用户的一体化终端安全与数据防泄漏(DLP)解决方案,旨在帮助企业实现终端设备全生命周期管理、核心数据资产防护、员工行为合规审计,以及应对内外部数据安全威胁,满足等保2.0、GDPR等合规要求。IP-guard并非单一功能工具,而是融合终端管控、数据防泄漏、行为审计、移动终端管理、网络访问控制等能力的综合性平台,覆盖从终端接入到数据使用、流转的全链路安全场景。
一、核心定位与整体架构
IP-guard的核心定位是“企业级终端安全中枢”,通过一体化设计打破安全工具孤岛,为企业提供“管控+防护+审计+响应”的闭环安全能力。其逻辑架构分为五层,各层协同实现全场景安全覆盖:
- 终端接入层:覆盖Windows/macOS/Linux桌面端、笔记本、iOS/Android移动设备,通过轻量级客户端实现设备接入与策略执行,未授权设备无法接入企业网络。
- 数据防护层:核心功能层,包括文档加密、内容识别、流转管控,保护数据在产生、存储、使用、传输全生命周期的安全。
- 行为管控层:对终端用户的外设使用、应用访问、网络行为、文件操作等进行精细化管控,确保合规使用企业资源。
- 审计分析层:采集终端所有操作数据,通过实时分析与离线报表生成,支持异常行为检测与告警,为安全决策提供数据支撑。
- 管理运营层:提供统一Web管理控制台,支持策略配置、权限分配、报表查看、告警处理,以及多租户管理和系统集成能力。
二、核心功能模块详解
1. 终端基础管控模块
终端基础管控是IP-guard的底层能力,覆盖企业终端设备的全生命周期管理,确保设备合规、稳定运行。
- 硬件与软件资产管理:自动扫描终端硬件资产(CPU、内存、硬盘、MAC地址等)与软件资产(已安装软件名称、版本、 publisher),生成资产清单。支持资产分类、标签管理及变更审计(如硬件更换、软件卸载),管理员可快速查询资产分布,为IT决策提供数据支持。
- 系统安全管控:
- 补丁管理:自动检测操作系统及常用软件漏洞补丁,批量推送安装,支持非工作时间安装窗口,避免影响业务。
- 进程管控:禁止运行特定进程(如游戏、P2P软件)或仅允许白名单进程,防止恶意软件占用资源。
- 注册表管控:限制修改系统关键注册表项(如禁用USB存储),确保系统配置一致性。
- 外设与接口管控:
- USB管控:分级授权USB存储(禁止/只读/读写),基于VID/PID授权特定设备,审计拷贝行为(文件名称、大小、时间)。
- 打印机管控:禁止未授权打印机使用,审计打印行为(文件名称、页数、打印机),拦截敏感文件打印。
- 其他接口:禁用蓝牙、红外、HDMI、SD卡读卡器等非必要接口,封堵数据泄漏通道。
- 桌面标准化与软件分发:统一设置桌面背景、快捷方式、浏览器主页,批量推送安装企业应用(如OA、杀毒软件),支持静默安装,减少IT维护成本。
2. 数据防泄漏(DLP)模块
IP-guard DLP模块通过“加密+管控+审计”三重机制,保护核心数据资产在全生命周期的安全。
- 文档透明加密:对敏感文档(Office、PDF、CAD、源代码、PSD等)进行透明加密,授权终端可正常打开编辑,离开授权环境则无法访问。支持:
- 强制加密:指定类型文件创建时自动加密(如所有.docx文件)。
- 手动加密:用户手动选择文件加密(适合非默认敏感文件)。
- 解密审批:外部发送需提交申请,管理员审批后解密,确保数据可控流出。
- 加密算法采用AES-256,性能开销极小(文件操作速度与未加密一致)。
- 数据流转管控:对数据内外流转进行精细化管控:
- 邮件管控:拦截向外部邮箱发送敏感文件,审计邮件内容,基于主题、收件人、附件内容配置规则。
- IM管控:审计/拦截微信、QQ、企业微信等IM工具的文件分享,记录分享对象与内容,对敏感聊天关键词告警。
- 网络上传管控:禁止敏感文件上传到外部云存储(百度网盘、Dropbox),基于URL黑白名单管控。
- 文件拷贝管控:拦截加密/敏感文件拷贝到未授权USB设备、移动硬盘。
- 内容识别与分类:融合多种技术精准识别敏感数据:
- 关键词识别:基于自定义关键词列表(如“公司机密”“客户隐私”)识别敏感文件/内容。
- 正则表达式:识别身份证号、银行卡号、手机号等格式敏感数据。
- 文件指纹:生成已知敏感文件的唯一哈希值,识别相同/相似文件(即使文件名修改)。
- 数据模板:基于预定义模板(合同、客户信息表)识别敏感文件。
- OCR识别:提取图片、扫描件中的文字内容,识别敏感信息(如发票金额、合同公章)。
- 数据使用审计:记录敏感数据的所有操作:
- 文件操作审计:打开、编辑、保存、删除、移动等操作,含时间、用户、终端IP。
- 内容拷贝审计:记录从敏感文件拷贝到剪贴板的文字内容。
- 屏幕录制:可选功能,对敏感文件操作过程进行屏幕录制,便于事后追溯。
3. 终端行为审计模块
对终端用户的所有操作行为进行全方位审计,实现“事后可追溯、违规可举证”。
- 上网行为审计:记录访问网站URL、时间、时长、流量,支持网站分类管控(娱乐/购物网站禁止访问)、敏感网站告警(钓鱼/恶意网站)、流量统计报表(优化带宽分配)。
- 应用行为审计:记录应用使用情况(名称、版本、时长、启动/关闭时间),生成应用使用报表(分析非工作应用占比),违规应用运行时实时告警。
- 文件操作审计:记录所有文件操作(创建、删除、修改、移动、拷贝),含路径、时间、用户信息,支持按类型/操作/用户查询,快速定位文件变更记录。
- 键盘输入审计:记录键盘输入内容,对敏感关键词(如“离职”“机密”)实时告警,及时发现潜在风险。
- 审计报表与告警:提供丰富模板(资产报表、违规报表、泄漏事件报表),支持自定义报表(按时间/部门/用户筛选)。告警方式包括邮件、短信、系统通知,可设置多次违规触发告警。
4. 移动终端管理(MDM/MAM)模块
支持iOS、Android移动设备管理,实现企业移动设备的安全管控与数据防泄漏。
- 设备管控:扫码/邮件邀请注册设备,实时定位与历史轨迹查询(适合外勤人员),远程锁定/擦除丢失设备(清除企业数据),统一配置Wi-Fi/VPN/邮箱。
- 应用管理:批量推送企业应用(OA/CRM),禁止安装未授权应用,远程卸载违规应用。
- 移动数据防泄漏:禁止截屏、禁止文件导出到外部应用,加密存储企业数据,确保移动设备数据安全。
5. 网络访问控制模块
确保终端设备合规接入企业网络,防止未授权设备或违规终端带来的安全风险。
- 终端准入控制(NAC):未安装客户端的设备禁止接入内部网络;合规终端(未打补丁/未加密)被隔离到修复网络,合规后才能接入正常网络。支持802.1X、DHCP Snooping、ARP绑定技术。
- 网络流量管控:限制P2P下载、视频流媒体等带宽占用应用,基于应用/用户/IP限速。
- 端口与协议管控:禁止使用3389(远程桌面)、21(FTP)等端口,禁止Telnet协议,防止恶意攻击或数据泄漏。
6. 威胁检测与响应模块
实时检测终端异常行为与安全威胁,快速响应处置。
- 异常行为检测:基于机器学习识别异常行为:短时间大量拷贝敏感文件、非工作时间/地点登录、频繁外传敏感数据。
- 应急响应:远程锁定终端、隔离网络、销毁敏感数据,防止威胁扩散。
- 病毒防护集成:与主流杀毒软件(360/卡巴斯基)集成,统一管理病毒查杀结果,审计与告警病毒事件。
7. 管理与运营模块
提供统一管理控制台,简化操作流程,提升管理效率。
- 统一Web控制台:所有功能入口集中,支持多终端访问(管理员可远程管理),拖拽式策略配置,界面友好。
- 多租户管理:适合集团企业/MSP,不同子公司/租户独立管理,数据隔离。
- RBAC权限管理:创建超级管理员、终端管理员、DLP管理员等角色,分配最小权限,确保安全。
- 系统集成能力:支持API接口,与OA/ERP/SIEM/ITSM集成,实现数据共享与联动处置(如同步告警到SIEM系统)。
三、技术特点与优势
- 一体化架构:所有功能集成在一个平台,避免工具孤岛与集成成本,管理员无需切换系统即可完成全部管理工作。
- 高兼容性:支持Windows(XP-Win11)、macOS(10.12+)、Linux(CentOS/Ubuntu)桌面系统,iOS(10.0+)、Android(6.0+)移动设备,覆盖多种文件格式加密(Office/PDF/CAD/源代码)。
- 低性能开销:客户端轻量化(内存占用≤100MB),透明加密对文件操作速度影响极小,不影响用户效率。
- 灵活部署:支持本地部署(私有云/物理服务器)、云端部署(SaaS)、混合部署,适应不同IT环境与预算。
- 强大内容识别:融合多种技术精准识别敏感数据,满足金融(隐私数据)、制造(图纸)、政府(涉密文档)等行业需求。
- 合规性支持:全面满足等保2.0、GDPR、HIPAA、PCI-DSS合规要求,提供合规报表,帮助企业通过审计。
四、典型应用场景
- 制造业核心数据防护:加密CAD图纸、工艺文件,禁止未授权拷贝,审计文件操作。某汽车制造企业使用IP-guard后,有效防止图纸泄漏,保护知识产权。
- 金融行业客户隐私保护:识别身份证/银行卡号,禁止邮件/IM发送,加密客户数据文件。某银行使用IP-guard满足PCI-DSS合规,防止客户隐私泄漏。
- 政府机构涉密文档管理:强制加密涉密文档,多级解密审批,禁止外设使用。某政府部门使用IP-guard保障政策文件、会议纪要安全。
- 教育行业科研数据安全:加密科研论文、实验数据,禁止上传外部云存储。某高校使用IP-guard保护科研成果,防止内部人员泄漏。
- 医疗行业患者病历保护:OCR识别病历信息,禁止截屏/导出,加密存储。某医院使用IP-guard满足HIPAA合规,保护患者隐私。
五、总结
溢信科技IP-guard作为企业级终端安全与数据防泄漏解决方案,通过一体化平台设计,覆盖终端全链路安全场景,帮助企业构建全面的终端安全防线,保护核心数据资产,满足合规要求。其高兼容性、低性能开销、灵活部署模式,以及强大的内容识别能力,使其适用于制造业、金融、政府、教育、医疗等多个行业。无论是保护核心文档、防止数据泄漏,还是实现终端合规管理,IP-guard都能为企业提供高效、可靠的安全保障。

了解更多IP-guard产品详情,请访问溢信科技官方网站:
登录后查看
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
77.0分项目
评分
同类平均分
综合
77
78
兼容性
80
80
稳定性
76
82
易用性
76
76
性能
80
78
市场占有率
74
78
功能
80
80
扩展性
80
78
美观度
74
76
技术服务
74
72
性价比
76
78
时间排序↓
最新
精华
3 条评论
评 价 172
支 持 1
关 注 0
被关注 1
访 客 6


.png)
终端管控与文档加密能力强,透明加密不影响用户习惯,支持多模式加密与细粒度权限管控IP-guard
.png)
授权与维护成本较高,高级功能需额外付费,长期投入压力大

成熟的国产终端安全与数据防泄漏产品,适合制造、办公类企业内网管控与文档保护


回复
2026-05-29


向我咨询

发表评论