

成立时间:2015 年(前身为亚信科技网络安全事业部,2015 年独立运营)。
总部:中国北京,并在上海、广州、成都、武汉等地设有分支机构。
定位:中国领先的 网络安全产品与服务提供商,专注于 云安全、终端安全、威胁检测与响应(XDR) 领域。
上市情况:隶属于亚信科技控股有限公司(股票代码:01675.HK),未单独上市。
核心使命:以“安全定义边界”为理念,助力企业构建 主动防御体系,应对 APT、勒索软件、数据泄露等新型威胁。

 微信订阅号
 微信服务号
 微信客服(加群)
 H5
 小程序

怕风险?怕买贵?怕被忽悠?怕买错?
放心留言咨询:厂家高层极速回复
高层特批底价,没有中间商和基层销售赚钱
第一家买手平台:专业顾问协助/仲裁/维权
成立时间:2015 年(前身为亚信科技网络安全事业部,2015 年独立运营)。
总部:中国北京,并在上海、广州、成都、武汉等地设有分支机构。
定位:中国领先的 网络安全产品与服务提供商,专注于 云安全、终端安全、威胁检测与响应(XDR) 领域。
上市情况:隶属于亚信科技控股有限公司(股票代码:01675.HK),未单独上市。
核心使命:以“安全定义边界”为理念,助力企业构建 主动防御体系,应对 APT、勒索软件、数据泄露等新型威胁。
核心定位
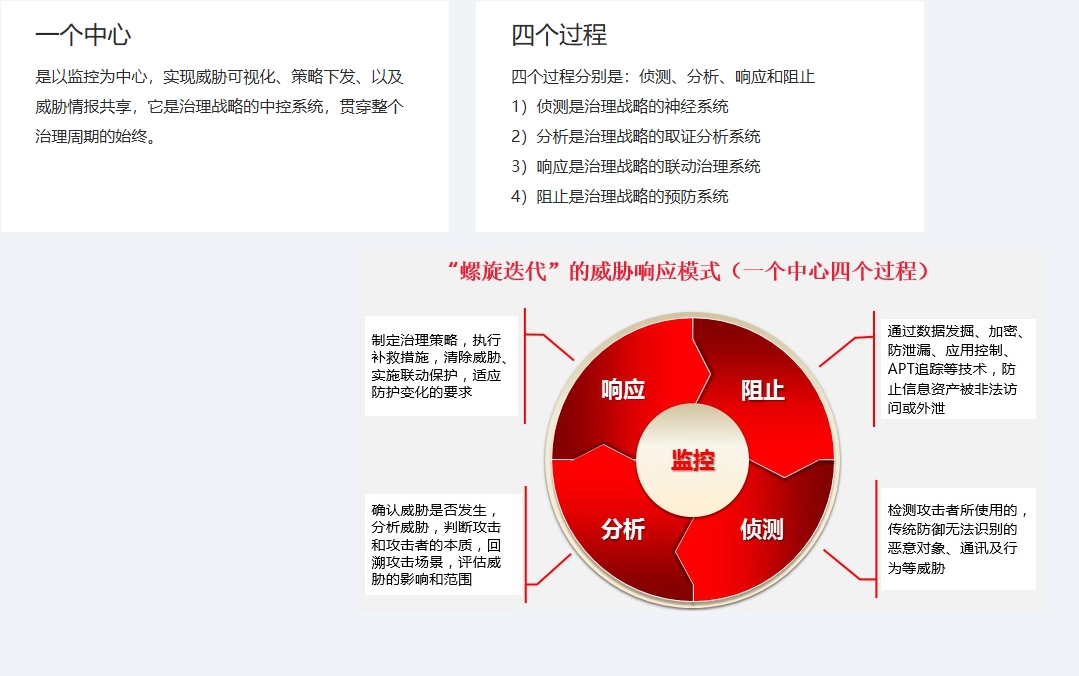
360度高级威胁检测产品,专注于发现并响应 APT攻击(高级持续性威胁) 和未知威胁。
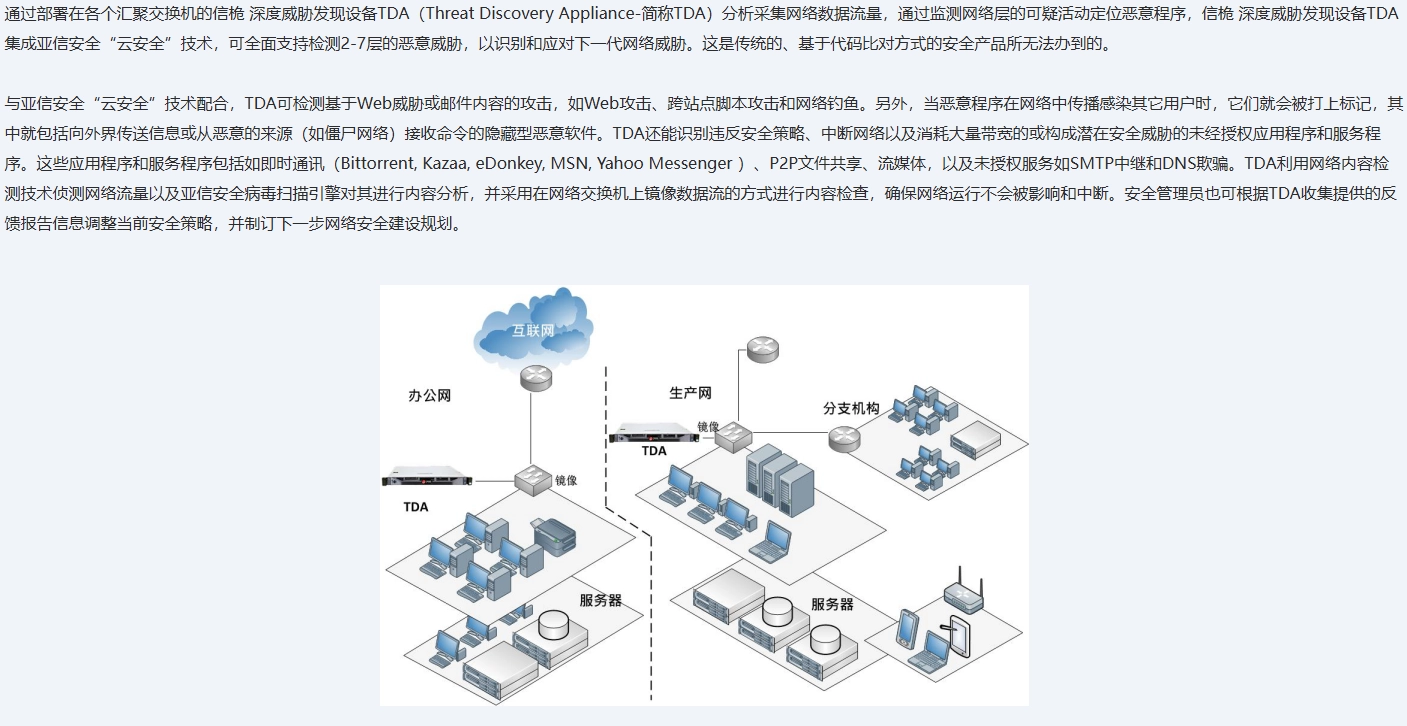
通过全网络流量分析,弥补传统IDS/IPS依赖已知特征检测的不足。
核心技术
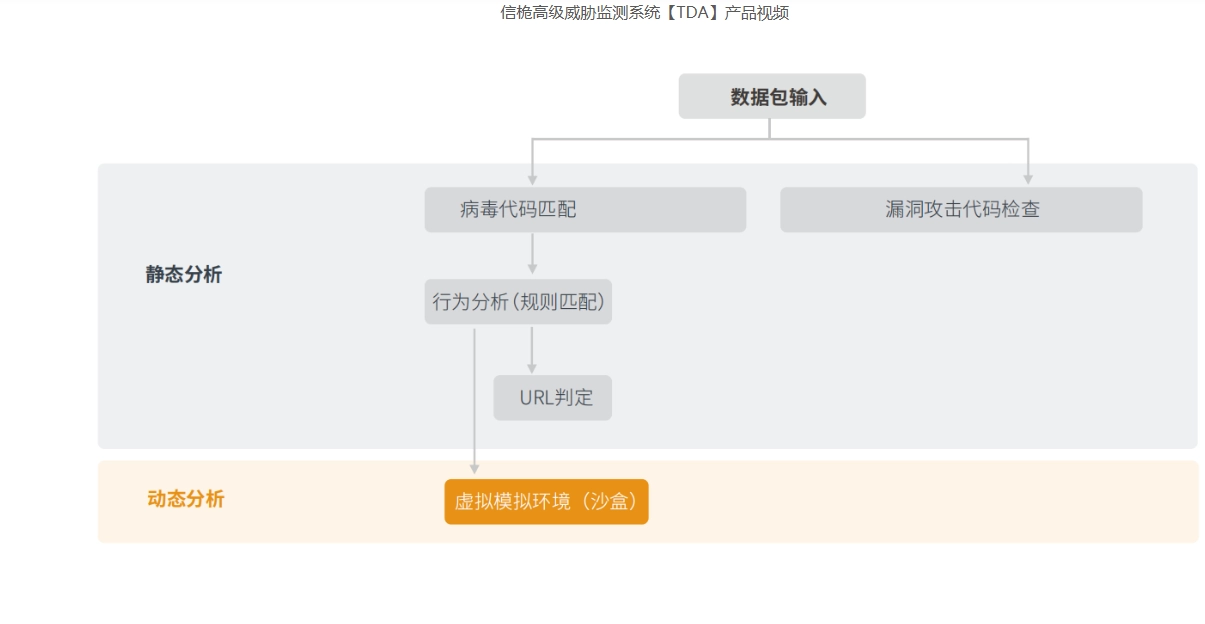
动态沙箱分析:模拟真实环境分析恶意行为(注册表、内存、文件系统等)。
多协议支持:覆盖100+通讯协议,解析漏洞攻击、勒索软件等行为。
智能关联分析:结合威胁情报与资产风险模型,精准定位被攻陷主机。
功能模块核心能力动态沙箱分析分析恶意文档、软件、网页的注册表、内存、网络活动等行为。恶意文件检测识别木马、僵尸、蠕虫等文件型病毒,支持网络层文件还原与深度检测。恶意行为检测检测零日攻击、C&C连接、数据泄密、SQL注入、钓鱼攻击等异常行为。威胁分析及联动验伤提供勒索病毒、挖矿病毒等攻击的回溯分析,支持主机风险研判与隔离处置。
全面威胁检测
覆盖所有端口及100+协议,解析勒索软件、APT攻击等复杂威胁。
勒索软件定位
检测脚本模拟、密码保护的定向勒索攻击,沙箱模拟识别文档篡改与加密行为。
多维侦测技术
结合文件/IP/Web信誉、静态/启发式分析、沙箱动态模拟等技术提升检测率。
定制化沙盒
基于用户环境(OS配置、驱动、语言)生成虚拟沙箱镜像,增强检测准确性。
内网风险智能研判
通过威胁告警与资产数据关联,快速定位高风险主机并提供攻击溯源依据。
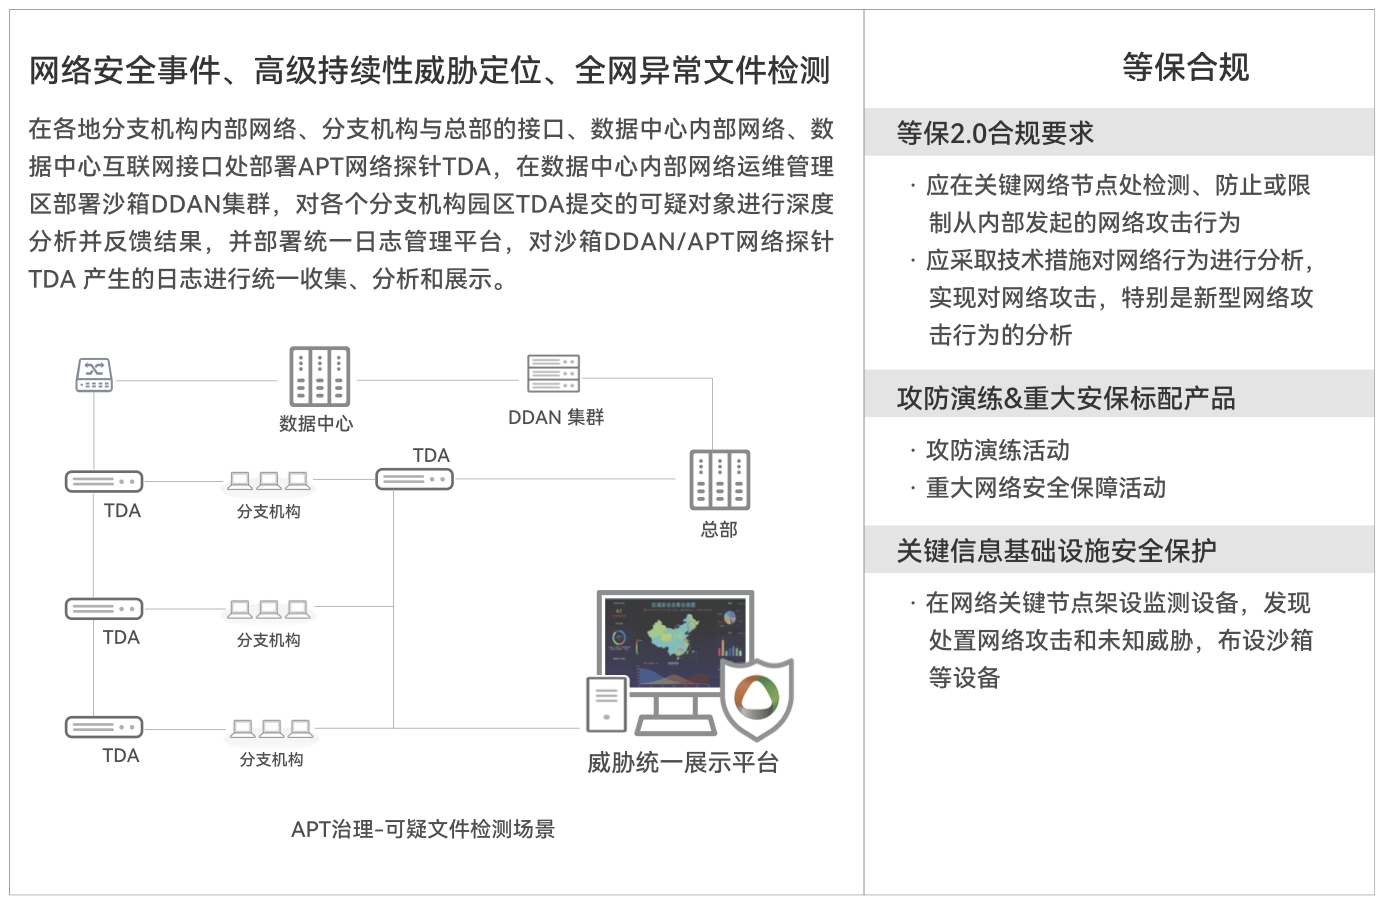
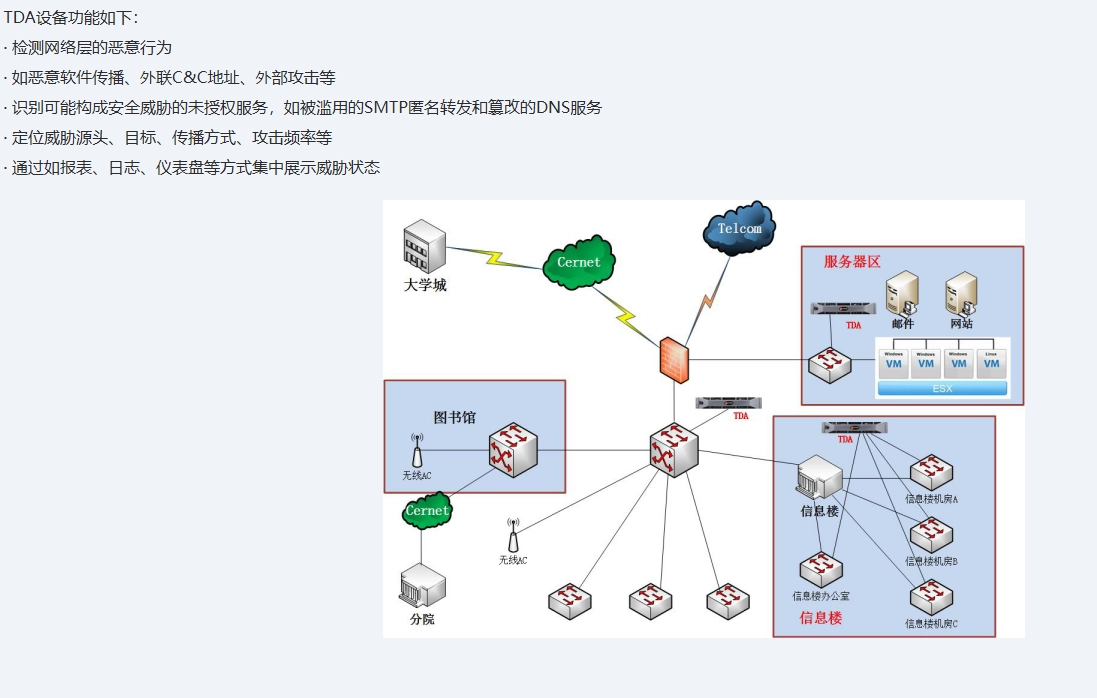
行业/场景解决方案目标金融行业构建APT发现与威胁管理系统,快速定位新生威胁源头,处理内部感染源。运营商行业符合工信部要求,自主捕获僵木蠕样本,监测网络内恶意程序传播。电力行业保护核心能源系统,防御针对工控网络的定向攻击,保障业务连续性。医疗行业集成“云安全”技术,拦截恶意威胁,提供感染终端清除与策略强制方案。教育行业通过旁路部署TDA,联动云端威胁监测中心,应对智慧校园的网络攻击。



 0.0分

