






身份管理

身份管理

0.0
0条评价
410次浏览
所属厂商:
OKTA
交付方式:
私有部署
定价方式:
按用户数
适用客户规模(/人):
不限
价格区间:
不限

公司介绍:

Okta成立于2009年,是一家总部位于美国加利福尼亚州旧金山的身份识别与访问管理(IAM)解决方案提供商。公司的创始人为Salesforce.com的两位早期高管,他们凭借对云计算市场的深刻理解和创新技术,开发了Okta的单点登录(SSO)产品,迅速获得市场认可。2017年4月,Okta在美国纳斯达克上市,股票代码为OKTA。

截至2025年3月,Okta的总市值为222.87亿美元,年营业收入为12.63亿美元。尽管公司在密码管理领域保持技术领先地位,但2025年中报显示其净利润仍处于亏损状态。Okta的业务主要通过销售多年订阅的SaaS模式产生收入,其订阅费用占总营收的95%


产品详情

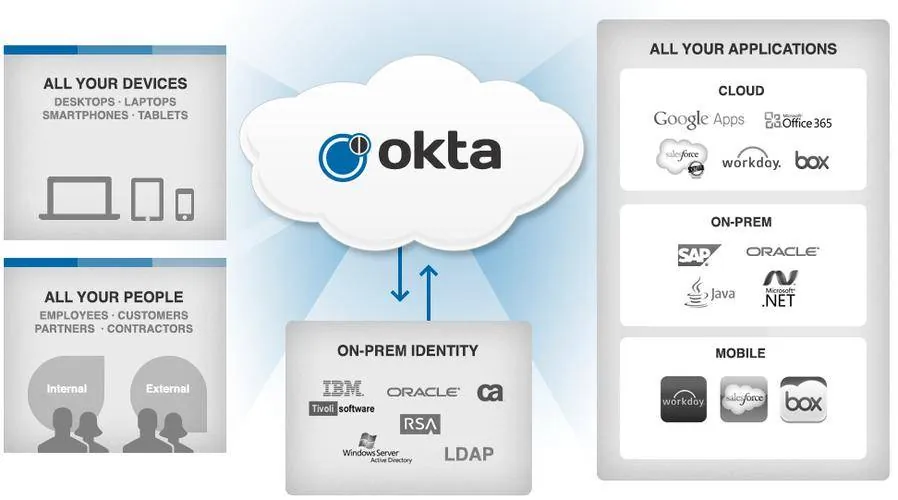
Okta的核心定位是一个独立的、云原生的​​身份云平台​​。其“独立性”至关重要——它不隶属于任何主要的云提供商(如AWS、Azure、Google Cloud)或软件巨头(如Microsoft),这使其能够以中立、开放的姿态,无缝连接企业内成千上万种不同的应用、设备和云环境。Okta的使命是让任何人在任何设备上都能安全地使用任何技术,它通过将身份管理作为一种云服务来交付,极大地简化了企业的安全架构,提升了用户体验,并降低了总拥有成本。

​​二、 核心产品理念:一体化身份云与零信任框架​​

Okta的产品体系构建于两大核心理念之上:

  1. ​​一体化身份云:​​ Okta并非一个孤立的单点产品,而是一个完整的、可扩展的云平台。它将所有与身份相关的功能——从单点登录到多因素认证,从生命周期管理到高级访问控制——整合为一个统一的、相互联动的服务体系。这意味着企业无需采购和管理多个分散的身份产品,从而避免了集成复杂性和安全漏洞。
  2. ​​零信任安全的实践者:​​ Okta是零信任安全模型最成功的商业化实践之一。零信任的核心理念是“从不信任,始终验证”。Okta在整个产品设计中贯穿了这一理念:
  • ​​强大的身份验证:​​ 在任何访问发生之前,通过多因素认证等方式强验证用户身份。
  • ​​设备信任:​​ 验证访问设备的健康状态和合规性。
  • ​​最小权限授权:​​ 基于角色和策略,动态授予恰好足够的访问权限。
  • ​​持续评估:​​ 在会话过程中持续评估风险,而非一次认证了事。

​​

三、 核心产品矩阵详解:Workforce Identity Cloud与Customer Identity Cloud​​

Okta将其产品线清晰地划分为两大板块,分别服务于企业内部员工和外部客户。

​​(一) Workforce Identity Cloud —— 为企业员工和合作伙伴赋能​​

这是Okta的传统优势领域,旨在安全、高效地连接企业内部员工、承包商和合作伙伴与他们所需的应用和资源。

  1. ​​Universal Directory:​​
  • ​​功能:​​ 作为Okta的“单一可信源”,它是一个统一的云目录,可以聚合来自多个来源的用户信息,如微软Active Directory、HR系统(Workday、SAP SuccessFactors)、云目录等。
  • ​​价值:​​ 打破了身份孤岛,为企业提供了一个全局的、权威的用户视图,是所有自动化流程的基础。
  1. ​​Single Sign-On:​​
  • ​​功能:​​ Okta的旗舰产品。用户只需一次登录,即可安全访问所有被授权的云端、本地部署和移动应用程序。它支持SAML、OIDC、OAuth 2.0等标准协议,拥有超过7000个预集成的应用模板,极大简化了集成工作。
  • ​​价值:​​ 极致简化用户体验,提升工作效率;统一了访问入口,增强了安全管控。
  1. ​​Adaptive Multi-Factor Authentication:​​
  • ​​功能:​​ 超越传统的静态MFA,提供智能的、基于上下文的风险评估引擎。它可以根据用户位置、登录设备、网络信息、行为生物特征等数十种因素,动态决定是否要求二次验证,以及使用何种强度的验证方式(如推送通知、TOTP、生物识别、安全密钥等)。
  • ​​价值:​​ 在安全与便利之间取得完美平衡。对低风险访问保持无感,对高风险操作强力拦截,有效防御钓鱼攻击和凭证泄露。
  1. ​​Lifecycle Management:​​
  • ​​功能:​​ 实现用户账号和权限的自动化全生命周期管理。通过与HR系统联动,可实现员工入职当天自动创建所有必要账号并分配权限,调岗时自动调整权限,离职时自动禁用所有账号。
  • ​​价值:​​ 大幅降低IT管理负担,彻底消除“僵尸账号”和权限蠕变问题,是内部威胁治理的关键。
  1. ​​Universal Access:​​
  • ​​功能:​​ 将SSO和MFA的强大能力扩展到传统本地应用和网络设备(如VPN、Wi-Fi、服务器)。通过Okta的轻量级代理,企业可以为这些资源实现现代化的零信任访问,无需依赖传统的VPN。
  • ​​价值:​​ 实现对企业所有资源的统一、现代化安全访问,是零信任网络替代方案的核心。

​​(二) Customer Identity Cloud —— 为最终客户打造卓越体验​​

这部分主要基于Okta收购的Auth0产品线,旨在帮助企业的开发团队为其应用程序的最终用户构建安全、可定制且可扩展的身份认证功能。

  1. ​​强大的可嵌入SDK:​​ 提供丰富的SDK和文档,让开发者可以轻松将注册、登录、密码重置、多因素认证等能力嵌入到自己的Web、移动和单页应用中。
  2. ​​无与伦比的自定义性:​​ 允许企业完全控制登录流程的用户界面、品牌和交互逻辑,以匹配自身的产品体验,这是与许多标准化IAM产品的主要区别。
  3. ​​丰富的社交身份提供商集成:​​ 轻松支持用户使用Google、Facebook、微信、支付宝等社交账号登录,降低注册门槛,提升转化率。
  4. ​​为大规模场景设计:​​ 天生具备高可用性和弹性扩展能力,可支撑数亿用户的身份管理,非常适合面向消费者的互联网应用。


​​四、 平台能力与生态系统:超越单点工具的价值​​

Okta的强大之处在于其作为一个平台的整体性。

  1. ​​Okta Integration Network:​​ 这是Okta最核心的竞争壁垒之一。一个拥有上万种预集成的应用和服务的庞大网络。企业可以像在应用商店里一样,轻松地将新应用连接到Okta平台,实现“即插即用”式的SSO和配置管理。
  2. ​​Okta Workflows:​​ 一个无代码/低代码的自动化引擎。允许管理员通过拖放式界面,构建复杂的身份自动化流程,而无需编写代码。例如,可以创建一个流程:当销售部的员工入职时,自动在CRM中创建账号,并将其添加到指定的Slack频道和Google Drive文件夹。
  3. ​​高级服务器访问:​​ 专门用于保护对Linux和Windows服务器的访问。它提供基于证书的临时权限访问,替代静态的SSH密钥,极大提升了服务器访问的安全性。
  4. ​​设备信任集成:​​ 与主流移动设备管理和端点安全平台深度集成,可以获取设备合规状态,并将其作为访问决策的重要依据。

​​

五、 技术优势与核心竞争力​​

  1. ​​纯粹的云原生架构:​​ 天生高可用、弹性伸缩、无需硬件投入和维护升级,由Okta负责平台的安全和运维,企业可以专注于业务。
  2. ​​中立性与开放性:​​ 作为独立平台,Okta能够以最佳方式连接异构IT环境,避免了厂商锁定风险,赋予了企业最大的选择自由。
  3. ​​部署的简易性与速度:​​ 相较于传统的本地部署IAM系统动辄数月的实施周期,Okta的云服务可以在几天或几周内上线并产生价值。
  4. ​​持续创新与进化:​​ 云服务模式意味着Okta平台会持续不断地获得新功能和安全增强,客户无需支付额外升级成本即可享受最新技术。

​​

六、 典型应用场景​​

  • ​​场景一:企业数字化转型与上云。​​ 帮助正在将应用迁移到云端的企业,快速建立一个现代化、集中式的身份管理平台,无缝连接新旧系统。
  • ​​场景二:零信任战略落地。​​ 作为零信任架构的身份支柱,Okta提供了强大的身份验证、设备信任和基于策略的访问控制,是实现“从不信任,始终验证”的理想选择。
  • ​​场景三:并购整合。​​ 当企业进行并购时,Okta可以快速整合新公司的身份体系,实现应用的单点登录接入,大大加速IT整合进程。
  • ​​场景四:开发客户-facing应用。​​ 借助Customer Identity Cloud,企业可以为自己的用户提供既安全又流畅的登录体验,专注于核心业务逻辑而非重复造身份认证的轮子。
  • ​​场景五:合规性与审计。​​ Okta提供详尽的访问日志和预制报告,帮助企业轻松满足SOX、GDPR、HIPAA以及国内网络安全等级保护等合规要求。


身份管理1

​​七、 总结​​

Okta不仅仅是一个单点登录工具或一个多因素认证产品,它是一个全面的、战略性的​​身份基础设施​​。它通过将分散、复杂且高风险的身份管理工作,转化为一项集中、自动化、智能化的云服务,从根本上重塑了企业的安全运营模式。选择Okta,意味着企业选择了一个经过全球数万家企业验证的、能够伴随其业务共同成长的身份伙伴。在身份即新边界的时代,Okta凭借其领先的平台战略、庞大的生态系统和对零信任的深刻理解,持续引领着IAM行业的发展方向,帮助企业在享受数字化便利的同时,构建起一道坚固而智能的身份安全防线。

展开更多

案例介绍

暂无内容

版权/专利

暂无内容
评价
点评抽奖红包
点评抽奖
"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分很糟糕
很糟糕功能/性能/服务等基本无法使用
20-40分较差
较差功能/性能/服务等存在较多问题
40-60分一般
一般行业同类平均水平,凑活够用
60-80分还不错
还不错行业上游水平,能满足大部分使用需求
80-100分优秀
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
很糟糕0.0分
很糟糕
共0人评分
项目
评分
同类平均分
综合
0
70
兼容性
0
76
稳定性
0
80
易用性
0
58
性能
0
72
市场占有率
0
68
功能
0
70
扩展性
0
78
美观度
0
70
技术服务
0
66
性价比
0
58
时间排序↓
最新
精华
0 条评论
btn-contact
向我咨询
btn-comment
发表评论

