








- 2004 年 2 月 18 日,Ashar Aziz 在美国特拉华州创立 NetForts,2005 年 9 月更名为 FireEye, Inc.
- 2013 年 9 月 20 日,纳斯达克上市,代码 FEYE,首发价 20 美元/股
- 2013 年 12 月 30 日,收购事件响应与取证公司 Mandiant
- 2021 年 10 月 8 日,完成 12 亿美元交易,将“FireEye”产品业务出售给私募财团 STG,上市公司主体更名为 Mandiant, Inc.(NASDAQ: MNDT),专注威胁情报、事件响应与托管检测响应(MDR)服务
APT
0.00条评价350次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
在高级持续性威胁(APT)成为全球企业首要安全挑战的时代,传统安全解决方案因其依赖已知特征库(如病毒签名、攻击特征)而显得力不从心。FireEye公司(其核心产品线现已整合至Trellix)开创了一种全新的防御范式。它并非专注于预防已知威胁,而是以其革命性的虚拟执行环境(沙箱)技术和全球威胁情报网络为核心,专门设计用于检测、分析和响应那些能够绕过传统防御措施的、高度定向的未知威胁。其产品体系的核心理念是:承认漏洞不可避免,防御终将被绕过,因此必须拥有在攻击发生后的第一时间发现并遏制它的能力。
一、 产品核心理念:从“预防为主”到“检测与响应为王”的范式转移
FireEye的成功源于其对现代网络攻击本质的深刻洞察,其产品设计基于几个关键原则:
- 假设被入侵: 产品设计的出发点不是幻想能够阻止所有攻击,而是基于一个清醒的认识:精密的攻击者终将找到方法突破外围防御。因此,核心能力必须建立在快速检测已渗透到内部的威胁之上。
- 专注于未知威胁: FireEye的产品不与其他防病毒产品在已知恶意软件的检测率上竞争。它的目标是发现“零日”攻击、高度定制的恶意软件、以及无文件攻击等传统解决方案无法识别的威胁。
- 情报驱动防御: FireEye的威力不仅在于其技术,更在于其背后强大的威胁情报。每个部署的FireEye设备都是其全球传感器网络的一部分,将发现的攻击指标和战术、技术与程序实时回传至云端情报中心(Mandiant Advantage等),经过分析后,再将最新的防护措施下发到全球所有客户节点,形成一种“集体免疫”效应。
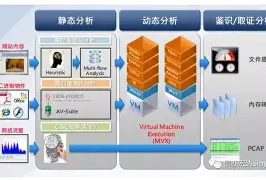
- 虚拟执行环境的核心作用: FireEye的核心技术是利用一个高度逼真的虚拟执行环境(沙箱)来“引爆”可疑对象。通过观察其在沙箱中的行为,而非依赖静态特征,来判定其恶意性。这使其能够发现从未见过的恶意软件。
二、 核心产品线架构与协同运作
FireEye的APT防护体系是一个多层次的解决方案,覆盖了网络、邮件、终端和移动平台。
(一) 网络威胁防护平台
这是FireEYE的旗舰产品,也是其技术的集中体现。
- 核心检测引擎 - 虚拟执行环境: 该设备以旁路模式部署在网络关键节点,对经过的流量进行深度检测。当发现可疑文件(如可执行文件、Office文档、PDF、Flash文件等)时,不会立即放行,而是将其重定向到内置的虚拟执行环境中执行。
- 多虚拟机环境模拟: 该沙箱并非单一系统,它可以模拟多种操作系统(如Windows XP/7/10、各种Server系统)和应用程序(如不同版本的Office、Adobe Reader、浏览器),并带有相应的漏洞环境,以诱使攻击代码暴露其真实意图。
- 行为分析判定恶意: 在沙箱中,系统会监控文件的所有行为:进程创建、文件操作、注册表修改、网络连接尝试、DNS查询、内存操作等。基于这些行为特征,而非文件本身的哈希值或代码片段,来判定其是否为恶意软件。例如,一个文档如果尝试下载可执行文件并运行,几乎可以断定是恶意的。
- 绕过检测技术: FireEye的沙箱持续进化以对抗恶意软件的“反沙箱”技术,这些技术会检测自身是否运行在虚拟环境中从而保持静默。
(二) 邮件威胁防护平台
专门针对APT攻击最常用的初始入侵向量——鱼叉式网络钓鱼邮件。
- 邮件链接重写与扫描: 对所有入站邮件中的URL进行重写,当用户点击链接时,流量会先经过FireEye的云分析引擎或本地设备进行检查,判断目标网站是否为钓鱼或恶意网站。
- 附件沙箱分析: 与网络设备类似,对邮件附件进行沙箱分析,在确定安全后才投递给最终用户。
- 内部邮件监控: 也能监控内部邮件,以检测已经入侵的机器在内部进行的横向网络钓鱼。
(三) 终端威胁防护平台
用于检测和调查已经突破网络防线并在终端上运行的恶意活动。
- 行为监控与恶意指标扫描: 在终端上监控进程、内存、注册表等关键位置的活动,寻找已知的恶意软件行为和指标。它更侧重于检测在主机上发生的恶意行为,而非简单的文件扫描。
- 事件调查与取证: 提供强大的调查工具,帮助安全分析师追溯攻击时间线,确定攻击范围和数据泄露程度。
(四) 威胁情报与服务平台
这是FireEye体系的“大脑”和增值服务。
- Mandiant威胁情报: 提供关于APT组织、其使用的工具、基础设施和攻击手法的详细情报报告。这些情报会直接转化为检测规则,更新到所有产品中。
- Mandiant事件响应服务: 当FireEye设备检测到严重威胁时,客户可以直接启用Mandiant专业的事件响应团队进行现场或远程支持,这是FireEYE提供的一站式“检测+响应”解决方案的关键部分。
三、 核心技术优势与差异化价值
- 无与伦比的未知威胁检测能力: 凭借其先进的沙箱技术,FireEye在检测零日漏洞利用和定向恶意软件方面曾长期处于行业领先地位,这是其最核心的差异化优势。
- 全球威胁情报网络: 通过全球数万个部署节点收集到的攻击数据,使其威胁情报极具时效性和针对性,能够为客户提供近乎实时的防护更新。
- 专注于攻击链的初始阶段: 传统安全产品往往在攻击后期(如数据外传)才能发现,而FireEye专注于检测攻击的投递、利用和植入阶段,能够在攻击造成实质性破坏前进行拦截,实现“早期预警”。
- “产品+服务”的整合模式: 将顶尖的技术产品与世界顶级的事件响应服务(Mandiant)相结合,为客户提供了从技术到人才的全方位保障。
四、 典型应用场景
- 高价值目标保护: 政府机构、国防承包商、金融机构、高科技企业等极易成为APT攻击目标的组织,是FireEye产品的典型用户。
- 事件响应与威胁狩猎: 安全团队利用FireEye提供的详细攻击指标和调查工具,在环境中主动寻找潜伏的威胁。
- 安全成熟度较高的组织: 那些已经部署了基础安全设施,但仍需提升对高级威胁检测和响应能力的组织。
总结
FireEye的APT防护体系代表了一场安全思想的革命。它通过将基于行为的沙箱分析与全球化的威胁情报相结合,成功地构建了一套专门用于对抗高级网络威胁的“免疫系统”。这套系统承认完美防御的不可能性,转而追求极致的检测与响应能力,从而在攻击者突破第一道防线后,仍能有效地发现、分析和遏制他们。尽管目前其核心产品已整合至Trellix平台,并面临来自CrowdStrike、Microsoft等厂商的激烈竞争,但FireEYE所开创的“情报驱动防御”和“假设被入侵”的理念,至今仍是现代安全运营中心构建其高级威胁对抗能力的核心指导思想。选择FireEye的解决方案,意味着企业选择了一种面向现实、承认攻防不对称性,并致力于在动态对抗中赢得优势的主动防御战略。
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
64
兼容性
0
70
稳定性
0
40
易用性
0
60
性能
0
70
市场占有率
0
60
功能
0
60
扩展性
0
80
美观度
0
90
技术服务
0
50
性价比
0
60
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论