








北京华顺信安科技有限公司是一家以网络空间测绘技术为基础,聚焦于安全大数据和网络空间资产安全的高科技企业。华顺信安从网络空间资产维度出发,洞察网络空间安全本质,在为国家网络空间防线提供基础安全能力支撑,同时以优质的产品和服务帮助政府和企事业单位增强实战能力,优化网络安全防护体系。华顺信安公司总部位于北京,在上海、深圳、长沙、成都、武汉等多地设有分支机构。目前,华顺信安已经完成C轮融资,融资规模达数亿元。
FOEYE
87.02条评价374次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
在数字化浪潮中,企业的网络边界日益模糊,资产形态复杂多变。云主机、物联网设备、第三方组件、临时测试系统等“影子资产”层出不穷,使得传统的资产台账(如CMDB)严重滞后于现实。未知的资产即未知的风险,更是攻击者最青睐的突破口。北京华顺信安科技有限公司的网络空间资产安全管理平台,正是为解决这一根本性痛点而设计。它并非一个简单的资产清单工具,而是一个基于网络空间测绘技术,以“攻击者视角”持续发现、识别、评估和监控企业互联网暴露面资产的全生命周期管理系统。其核心目标是帮助企业回答一个关键问题:“在攻击者眼中,我的企业网络边界究竟有多大?哪些是我未知的、易受攻击的资产?”
一、 产品核心理念:从“内部盘点”到“外部视角”的范式革命
华顺信安资产安全管理平台的设计哲学,建立在对现代攻防态势的深刻洞察之上,实现了从被动管理到主动防御的根本性转变:
- 攻击者视角优先: 传统资产管理依赖于内部网络扫描和人工录入,是一种“由内而外”的视角。该平台则采用“由外而内”的视角,模拟攻击者对企业进行外部侦察。它从互联网侧持续扫描和探测,旨在发现所有可从公网访问的IP、域名、端口、服务及关联资产,包括那些被遗忘的、未纳入管理的“影子资产”。
- 网络空间测绘技术驱动: 产品的核心技术引擎是网络空间测绘技术。它通过主动发送特定的探测包,对全网的IP地址和域名进行高强度、高并发的扫描,并对返回的应答信息进行深度解析和指纹识别,从而精准绘制出企业的数字资产地图。
- 资产、漏洞与风险的实时关联: 平台的核心价值远超一份资产清单。它将发现的资产信息与漏洞库、威胁情报进行自动化关联。不仅能回答“我有什么”,更能实时回答“我的哪些资产存在可被利用的安全漏洞?这些漏洞的严重程度如何?是否已有公开的EXP?” 从而实现从资产管理到风险管理的无缝衔接。
- 持续监控与动态更新: 承认网络环境是高度动态的。云资源的弹性伸缩、新业务的快速上线、旧系统的悄然下线,都要求资产库必须是“活”的。平台提供7x24小时不间断的周期性扫描和监控,一旦发现资产的新增、变更或消失,便立即更新库存并评估风险变化。
二、 产品核心架构与功能模块
该平台通过一个协同工作的多层架构,实现从数据采集到风险洞察的完整闭环。
(一) 资产发现与识别引擎
这是平台的数据根基,其广度和精度直接决定了上层建筑的质量。
- 全方位资产发现:
- 主动探测扫描: 对指定的IP段、域名进行全端口扫描,发现存活主机及其开放端口。
- 全球DNS记录追溯: 通过分析企业的域名及其子域名、DNS解析记录(A记录、CNAME、MX记录等),发现与企业关联的各类网络资产,包括可能托管在第三方云服务商或CDN上的资产。
- 数字证书关联分析: 利用证书透明度日志等公开信息,发现使用同一证书或由同一组织签发证书的关联资产。
- API集成与导入: 支持与企业现有的CMDB、漏洞扫描器、云管理平台等进行API集成,实现内外视角数据的互补与校验。
- 高精度资产指纹识别:
- 服务与应用识别: 不仅识别开放的端口号,更能通过深度报文解析和指纹库匹配,精准识别运行在端口上的服务类型(如HTTP/HTTPS, SSH, RDP)、Web容器、中间件、数据库、操作系统等,并精确到版本号。
- Web应用框架与组件识别: 对于Web应用,能够识别其使用的前端框架、后端技术、以及第三方组件(如JavaScript库)。
(二) 资产清点与关系画像层
此层对发现的原始数据进行清洗、归并、打标,形成有价值的资产画像。
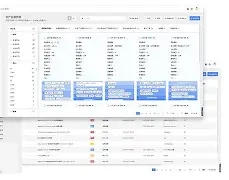
- 统一资产库存: 自动生成清晰、统一的资产清单,包含IP地址、域名、所属业务系统、负责人、地理位置、开放端口、服务指纹等详细信息。
- 资产分组与标签化管理: 支持根据业务属性(如“官网业务”、“财务系统”)、组织结构、地理位置等对资产进行灵活分组和打标,便于分类管理和策略下发。
- 资产关系图谱构建: 可视化展示资产之间的逻辑关系,如域名与IP的解析关系、Web应用与后端API的调用关系等,帮助理解复杂的资产依赖。
(三) 安全风险分析与评估层
这是平台的“大脑”,将资产数据转化为可直接行动的安全洞察。
- 漏洞关联与影响面分析: 平台自动将识别到的资产指纹(如操作系统版本、Web框架版本)与海量的漏洞库(如CNVD/CNNVD、CVE)进行匹配。一旦发现某资产存在漏洞,不仅能给出漏洞详情,更能快速定位所有受此漏洞影响的关联资产,即“攻击影响面分析”。
- 风险优先级评估: 采用风险量化模型,综合考虑漏洞的CVSS评分、可利用性、资产重要性(如是否面向互联网、是否承载核心业务)、威胁情报(如有无活跃攻击)等因素,为每个资产风险点计算动态风险分数并进行排序。这帮助安全团队集中精力修复最关键的风险。
- 暴露面评估与收敛: 自动分析并标识出所有暴露在互联网上的资产,特别是那些存在高危漏洞的资产。平台可生成暴露面报告,直观展示风险分布,指导企业收敛不必要的互联网暴露面。
(四) 运营可视化与响应联动层
此为产品的输出界面,为安全运营提供决策支持和行动接口。
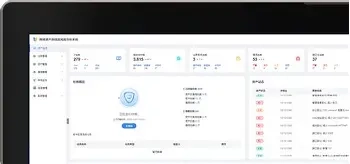
- 全局资产安全态势大屏: 通过可视化仪表盘,全局展示资产总量、风险分布、TOP风险资产、最新暴露资产等信息,一目了然。
- 详尽的资产档案与风险报告: 为每个资产生成详细的“体检报告”,包含其所有属性、关联漏洞、开放端口及完整的安全事件时间线。提供丰富的合规报表,满足等保、关基条例等法规要求。
- API驱动的工作流集成: 提供丰富的API,可与漏洞管理、工单系统、SOAR平台等下游系统联动。例如,发现高危漏洞后,可自动在工单系统中创建维修单并指派给相应责任人。
三、 核心技术优势与差异化价值
- 无与伦比的互联网暴露面发现能力: 凭借其核心的网络空间测绘技术,在发现“影子IT”和未知互联网资产方面具有显著优势,这是构建有效防御的第一步。
- 攻击者视角的独特价值: 始终关注“攻击者能看到什么”,使得风险管理更具实战性,能够发现内部视角无法察觉的盲点。
- 资产、漏洞、风险的一体化关联: 将孤立的资产信息转化为可操作的风险优先级清单,极大提升了安全运营的效率,实现了从“资产管理”到“风险治理”的升华。
- 轻量级与非侵入式部署: 主要通过网络空间扫描技术实现,无需在企业内部网络大量部署代理,对现有业务系统“零干扰”,部署快捷。
四、 典型应用场景
- 攻击面收敛专项治理: 帮助企业全面梳理互联网暴露面,发现并关闭非必要开放的端口和服务,大幅缩小攻击面。
- 漏洞应急响应: 当爆发类似Log4j2、Spring4Shell之类的核弹级漏洞时,可快速定位全网受影响资产,为应急响应争取宝贵时间。
- 并购整合中的IT资产梳理: 在企业并购后,快速摸清新并入公司的网络资产和潜在风险。
- 安全运营中心能力增强: 作为SOC的“前置雷达”,提供持续、准确的资产清单和风险视图,为监控、检测和响应提供坚实基础。
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
87.0分项目
评分
同类平均分
综合
87
88
兼容性
90
90
稳定性
84
84
易用性
80
80
性能
84
84
市场占有率
90
90
功能
80
80
扩展性
90
90
美观度
90
90
技术服务
84
84
性价比
90
90
时间排序↓
最新
精华
2 条评论

向我咨询

发表评论