








未岚科技是国内率先提出自适应攻击面管理理念的创新型企业,参考 Gartner提出的CAASM和VPT理念,结合人工智能知识图谱技术,打造了一套智能的攻击面管理技术平台,为政企客户提供全面立体的攻击面管理整体解决方案。
安全资产
0.00条评价404次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
在数字化业务高速发展的今天,企业网络环境日趋复杂,云、移动端、物联网设备等泛化资产急剧增加,使得传统的、静态的资产清单管理方式彻底失效。安全团队面临的核心困境是:“保护什么?”——如果连自己拥有哪些资产、这些资产存在何种风险都模糊不清,那么一切安全投入都如同在黑暗中射击。未岚科技的网络安全资产管理平台(通常被市场称为 “网络资产攻击面管理” 平台)正是为解决这一根本性挑战而设计。它不是一个简单的资产清单工具,而是一个持续发现、智能识别、风险量化、并驱动响应的主动式安全运营中枢。
一、 核心定位与设计理念:从“静态清单”到“动态风险视图”的演进
未岚科技产品的核心理念是 “风险始于资产,安全始于可见” 。其设计实现了三大根本性转变:
- 从“被动登记”到“主动发现”:摒弃依赖人工上报和静态扫描的落后模式,通过多引擎、轻量级的技术手段,持续、自动地发现全网资产,包括那些未知的、“影子IT”资产。
- 从“技术属性”到“业务上下文”:不仅识别资产的IP、端口、服务等基础信息,更关键的是为资产打上丰富的业务标签(如所属部门、责任人、业务系统、地理位置),并将其与漏洞数据、威胁情报关联,赋予资产“业务风险”含义。
- 从“孤立数据”到“驱动行动”:平台的价值不在于罗列数据,而在于将资产数据转化为可操作的安全洞察。它直接与漏洞管理、安全运维、威胁检测等系统联动,形成“发现-评估-修复-验证”的闭环管理。
二、 平台核心架构与工作原理
平台采用“云地协同”的架构,确保既能满足内网深度探测需求,又能具备外部视角的威胁感知能力。
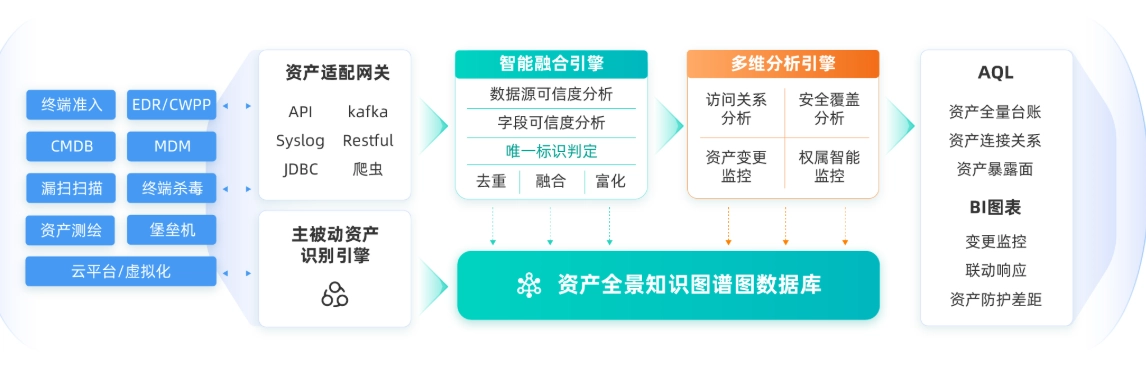
- 数据采集层(多源探测引擎):这是平台的“眼睛”和“耳朵”。
- 无源发现:通过监听网络流量、解析日志(如DNS日志、代理日志、防火墙日志)、对接云平台API等方式,以近乎零干扰的方式发现活跃资产。
- 有源扫描:采用轻量级、可配置的扫描引擎,对指定IP段进行周期性的端口和服务发现。支持多种扫描策略,平衡扫描深度与对业务的影响。
- 外部视角监控:从互联网攻击者的视角,持续监控企业暴露在公网的域名、IP、服务,发现未知的、不应公开的资产。
- Agent集成:对于已部署终端安全Agent或EDR的资产,可通过Agent获取更精细的软件、进程、补丁等信息。
- 资产智能分析层(核心大脑):
- 资产指纹识别:通过深度报文解析和机器学习技术,精确识别资产类型(是Web服务器、数据库、摄像头还是工控设备)、操作系统、中间件、应用程序及其版本信息。
- 资产关联与分组:基于IP、域名、证书信息、网络关系等,自动将分散的资产条目聚合成逻辑上的“业务系统”或“服务集群”。
- 资产画像构建:自动为资产打上标签,如“对外Web服务”、“核心数据库”、“含敏感数据”、“已弃用系统”等,形成完整的资产画像。
- 风险量化与攻击面分析层:
- 漏洞关联:自动将资产信息与漏洞库(如NVD、CNVD)及平台的漏洞扫描结果关联,精准定位存在已知漏洞的资产。
- 暴露面评估:评估资产的可访问性(从内网、外网还是互联网均可访问),并结合资产重要性,计算其风险等级。
- 安全配置核查:检查资产的弱口令、不必要的开放端口、过时的协议等不安全配置。
- 运营与响应联动层:
- 统一资产看板:提供全局的、可视化的资产地图和风险热力图,一目了然地掌握整体安全状况。
- 工单与流程驱动:当发现高风险资产或违规资产时,可自动生成工单并推送给相关责任人(如系统管理员、网络管理员),跟踪处理进度。
- API集成:提供开放的API,与SOC平台、SIEM、SOAR、漏洞管理平台、CMDB等系统深度集成,将资产风险数据赋能给下游安全系统。
三、 核心功能模块详解
1. 全视角资产发现与清点
- 自动化发现:设定扫描策略后,平台可7x24小时自动发现新上线、变更或下线的资产,确保资产库的实时性。
- 多云与混合云资产支持:无缝对接AWS、Azure、阿里云、腾讯云等主流云平台,自动发现并同步云上资产(ECS、RDS、负载均衡等)。
- 移动端与物联网设备识别:能够识别智能手机、平板、打印机、摄像头、IoT传感器等非传统IT资产,极大扩展了管理范围。
2. 资产画像与业务上下文
- 智能标签体系:支持自定义标签和自动标签,如“业务系统:核心ERP”、“责任人:张三”、“数据分类:Level 3”。
- 生命周期管理:标识资产的“存活”、“停用”、“测试中”等状态,重点管理“已弃用但未下线的僵尸资产”,这类资产往往是攻击者的首要目标。
3. 攻击面分析与风险量化
- 内部攻击面管理:从内部视角分析资产间的横向移动风险,如哪些开发测试环境可以访问生产网络。
- 外部攻击面管理:持续监控企业所有面向互联网的资产,发现未知的、被遗忘的资产(如某个临时搭建的测试网站),并评估其风险。
- 风险评分:为每个资产、每个业务系统计算动态的风险分数,帮助安全团队优先处理最紧要的问题。
4. 合规性与风险管理
- 等保合规支持:自动生成资产清单,并检查资产是否符合等级保护的相关要求(如安全配置基线),为合规测评提供数据支撑。
- 资产变更审计:记录所有资产的变更历史,便于追踪非法接入或违规变更行为。
四、 技术特点与核心优势
- 持续性而非一次性:资产库是动态更新的,而非静态的快照,能真实反映网络环境的实时状态。
- 业务视角的风险优先级:平台能回答“哪个业务系统的风险最高?”,而不仅仅是“哪个IP的漏洞最多?”,使安全投入与业务影响直接挂钩。
- 轻量级与非侵入式:主要探测方式对业务影响极小,易于在企业内网大规模部署。
- 高精度指纹识别:通过深度流量分析和机器学习,资产识别准确率远高于传统扫描器。
五、 典型应用场景
- 安全团队:快速定位存在高危漏洞的资产,并立即推动修复;在发生安全事件时,快速定位受影响资产范围。
- 合规与审计团队:自动化生成准确的资产清单和安全状态报告,满足等保、关保等合规要求。
- IT运维团队:发现非法接入设备,理清资产归属,优化网络架构。
- 红蓝对抗:攻击队(红队)用于快速梳理攻击路径;防御队(蓝队)用于收敛攻击面,检验防御措施的有效性。
总结
- 未岚科技的网络安全资产管理平台,通过其持续发现、智能分析、风险驱动的核心能力,将企业从“资产不可知”的被动困境中解放出来,为构建有效的主动防御体系奠定了至关重要的数据基石。它标志着资产管理从传统的、被动的IT运维职能,升级为主动的、战略性的网络安全核心能力。在攻击面日益泛化的今天,部署这样一款现代化的资产管理平台,已不再是“锦上添花”,而是构建数字化业务韧性安全防线的“必备基础”。
点击链接,了解更多产品详情:
登录后查看
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
88
兼容性
0
90
稳定性
0
84
易用性
0
80
性能
0
84
市场占有率
0
90
功能
0
80
扩展性
0
90
美观度
0
90
技术服务
0
84
性价比
0
90
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论