攻击管理

攻击管理

0.0
0条评价
415次浏览
所属厂商:
螣龙安科
交付方式:
私有部署
定价方式:
按配置
适用客户规模(/人):
不限
价格区间:
50万-100万100万以上

公司介绍:

一、公司概况

• 全称:上海螣龙科技有限公司

• 成立时间:2020 年 5 月

• 总部:上海市浦东新区张江高科技园区

• 定位:面向政府与大型企业的主动安全与攻击面管理服务提供商

• 员工规模:研发人员占比超过 70%,核心团队来自上海交通大学网络空间安全学院

二、股权与融资

• 2023 年 6 月:完成 Pre-A 轮融资,顺为资本领投

• 2024 年 6 月:完成数千万元 A 轮融资,靖亚资本领投,顺为资本跟投

产品详情

在数字化协同日益深入的今天,企业的安全边界早已超越了自身的防火墙。合作伙伴、软件供应商、云服务商、开源组件等第三方构成了企业庞大的数字供应链。然而,任何一个第三方的安全漏洞或管理疏忽,都可能成为攻击者入侵企业的跳板,引发连锁性的数据泄露与业务中断。企业面临的核心挑战是:​​“我对成千上万的第三方伙伴的安全状况一无所知,如何防范他们给我带来的风险?”​

​

上海螣龙科技的数字供应链风险感知平台,正是为解决这一“盲区”挑战而设计。它是一款基于外部攻击面管理技术和威胁情报的SaaS产品,旨在帮助企业持续监控、量化并管理其数字供应链所带来的网络安全风险,实现从“被动响应”到“主动预警”的根本性转变。

​​一、 核心定位与设计理念:由外而内的风险洞察​​

该平台的设计理念基于一个简单而强大的逻辑:​​要评估一个实体的安全状况,最客观的方式是站在攻击者的视角,从互联网上对其进行持续侦查。​​ 它摒弃了传统依赖问卷调查、自证声明的低效且不可靠的方式,转而采用“以数据驱动,以事实说话”的客观评估模式。

  1. ​​外部视角,客观评估​​:平台模拟真实攻击者的侦察手段,无需被评估方(供应商)的配合,即可主动发现其暴露在互联网上的资产、服务、端口以及存在的安全漏洞。这种评估结果不受对方主观隐瞒或美化影响,更加真实可靠。
  2. ​​持续监控,动态感知​​:数字供应链的风险是动态变化的。今天安全的供应商,明天可能因其某个系统未打补丁而变得高危。平台提供7x24小时的持续监控,一旦发现新的风险点(如新暴露的服务、新曝光的漏洞),立即告警。
  3. ​​风险量化,优先排序​​:平台不仅发现问题,更重要的是对风险进行量化评分。它通过算法综合评估漏洞的严重程度、受影响资产的价值、攻击利用的难易度等因素,为每个供应商、每个风险点赋予可量化的风险值,帮助企业将有限的资源优先用于处理最紧迫的威胁。

​​

二、 平台核心架构与工作原理​​

平台通常采用云原生架构,其工作流程如下:

  • ​​数据采集层(全球探测引擎)​​:
  • ​​资产发现​​:针对企业录入的供应商域名、IP范围,平台动用分布全球的扫描节点,进行大规模的端口扫描和服务探测,绘制出每个供应商的完整互联网攻击面图谱。
  • ​​指纹识别​​:通过深度流量分析和技术指纹比对,精准识别出供应商使用的操作系统、Web服务器、中间件、开源框架、API接口等及其具体版本信息。
  • ​​数据关联​​:整合全球主流的漏洞库(如NVD、CNVD)、威胁情报源(如恶意IP、域名库)、SSL证书库、Whois信息等,为发现的资产赋予丰富的上下文。
  • ​​智能分析层(风险计算引擎)​​:
  • ​​漏洞匹配​​:将识别出的资产信息与海量漏洞库进行自动匹配,精准定位供应商资产存在的已知安全漏洞。
  • ​​风险建模​​:建立风险量化模型。例如,一个面向公网的核心业务系统存在一个可远程利用的严重漏洞,其风险值远高于一个内部测试服务器存在的同等级漏洞。
  • ​​关联分析​​:识别风险之间的关联性。例如,发现多个供应商使用了同一款存在漏洞的组件,可能预示着一场大规模的供应链攻击即将发生。
  • ​​运营呈现层(可视化与管理端)​​:
  • ​​供应商风险全景图​​:以仪表盘形式直观展示所有供应商的整体风险排名、分布情况和高风险供应商列表。
  • ​​风险详情钻取​​:可下钻到任一供应商,查看其暴露的所有资产、每个资产上存在的漏洞详情(包括漏洞描述、CVSS评分、修复建议)、以及历史风险趋势变化。
  • ​​自动化告警与报告​​:支持通过邮件、钉钉、微信等渠道推送风险告警。并可定期自动生成供应商风险评估报告,用于内部审计或向供应商发起整改要求。

​​

三、 核心功能详解​​

​​1. 供应链攻击面精准测绘​​

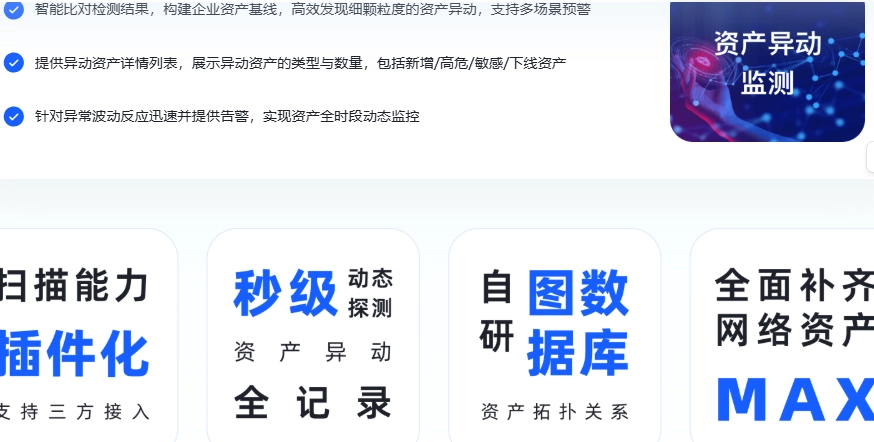
  • ​​自动化资产清点​​:自动发现供应商掌控的域名、子域名、IP地址、云服务器、以及其上开放的所有端口和服务,避免因供应商自身资产不清而导致的“盲点”。
  • ​​影子IT发现​​:经常能发现供应商未经报备或已遗忘的测试服务器、临时系统等“影子IT”资产,这些往往是安全最薄弱的环节。

​​2. 深度漏洞与暴露面评估​​

  • ​​已知漏洞扫描​​:基于权威漏洞库,检测供应商资产存在的安全漏洞,并提供专业的修复方案。
  • ​​不安全配置识别​​:检测如目录遍历、默认口令、未授权访问、过时的SSL协议等常见的安全配置错误。
  • ​​敏感信息泄露检测​​:监控代码仓库、日志服务器等是否意外泄露了API密钥、数据库密码、客户信息等敏感数据。

​​3. 风险量化与智能排序​​

  • ​​供应商风险评分​​:为每个供应商计算一个综合风险分数,便于企业进行供应商安全等级的划分和重点管理。
  • ​​影响业务关键性评估​​:平台允许企业标注哪些供应商是“核心供应商”(如提供支付、客户数据管理服务),其对核心业务的影响权重将直接体现在总风险评分中。

​​4. 协同治理与流程闭环​​

  • ​​一键风险通报​​:企业可通过平台直接向高风险供应商发送安全风险通知,附上详细的证据和修复建议,实现高效协同。
  • ​​整改过程跟踪​​:跟踪供应商的整改进度,形成“发现-通知-整改-验证”的闭环管理。


​​四、 技术特点与核心优势​​

  • ​​无需供应商配合​​:最大的优势在于其评估的独立性和客观性,摆脱了对问卷调查的依赖。
  • ​​部署简单,见效快​​:SaaS模式,企业仅需提供供应商列表即可快速获得风险评估结果,无需复杂部署。
  • ​​规模化能力​​:凭借云端强大的扫描和数据分析能力,可同时对数以万计的供应商进行监控,成本可控。
  • ​​聚焦外部可验证风险​​:专注于那些真正能被攻击者利用的外部风险点,评估结果直接关联到被攻击的可能性。

​​

五、 典型应用场景​​

  • ​​供应商准入安全评估​​:在新供应商引入阶段,对其进行全面的网络安全“体检”,作为准入的重要依据。
  • ​​现有供应商持续监控​​:对已合作的供应商进行周期性或实时监控,确保其安全状况不恶化。
  • ​​重大漏洞应急响应​​:当出现类似Log4j2的通用型高危漏洞时,快速筛查所有供应商中受影响的范围,精准定位风险点。
  • ​​合规与审计需求​​:满足等保2.0、关基条例、GDPR等法规中对供应链安全的风险管控要求。

攻击管理1

​​总结​​

上海螣龙科技的数字供应链风险感知平台,代表了一种现代化的网络安全供应链风险管理范式。它利用​​外部攻击面管理技术​​,将主观、滞后的问卷评估转变为​​客观、实时、数据驱动的风险洞察​​。这款产品的核心价值在于,它为企业提供了一幅清晰的“数字供应链风险地图”,使得原本模糊不清的第三方风险变得可见、可衡量、可管理。对于严重依赖数字生态协同的金融、电商、云服务、大型集团企业而言,部署此类平台已从“可选”变为“刚需”,是构建弹性、可信的数字业务生态的基石性工具。

点击链接,了解更多产品详情:

后查看

展开更多

案例介绍

暂无内容

版权/专利

暂无内容
评价
点评抽奖红包
点评抽奖
"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分很糟糕
很糟糕功能/性能/服务等基本无法使用
20-40分较差
较差功能/性能/服务等存在较多问题
40-60分一般
一般行业同类平均水平,凑活够用
60-80分还不错
还不错行业上游水平,能满足大部分使用需求
80-100分优秀
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
很糟糕0.0分
很糟糕
共0人评分
项目
评分
同类平均分
综合
0
74
兼容性
0
80
稳定性
0
80
易用性
0
70
性能
0
80
市场占有率
0
80
功能
0
80
扩展性
0
70
美观度
0
60
技术服务
0
70
性价比
0
60
时间排序↓
最新
精华
0 条评论
btn-contact
向我咨询
btn-comment
发表评论