








Tenale(纳斯达克代码:TENB)成立于2002年,总部位于美国马里兰州哥伦比亚市,是专注网络安全风险评估的全球领先企业。公司以漏洞扫描工具Nessus起家,现核心产品为Tenable One风险暴露管理平台,提供跨IT资产、云环境、工业控制系统(OT/IoT)及身份系统的统一安全监控与漏洞闭环管理。截至2025年,服务全球超44,000家客户,覆盖60%《财富》500强企业(如亚马逊、PayPal)及政府机构。2025年宣布收购Apex Security,强化AI攻击面风险管理能力
攻击面管理
0.00条评价418次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
在云计算、移动办公、物联网和数字化转型的浪潮下,企业的数字足迹以前所未有的速度膨胀并复杂化。传统的网络安全边界已然消失,取而代之的是一个由内部数据中心、多云实例、SaaS应用、远程员工设备、物联网传感器和第三方连接构成的庞大而动态的攻击面。企业安全团队面临的核心挑战不再是简单的“修补漏洞”,而是首先要回答:“我们的攻击面究竟有多大?哪些暴露点最可能被攻击者利用?”
Tenable公司,作为漏洞管理领域的全球领导者,其攻击面管理解决方案正是为应对这一根本性挑战而设计。它并非一个单一产品,而是一个将传统漏洞扫描的深度与现代外部攻击面发现的广度相结合的平台化战略,旨在为企业提供持续、统一且可操作的数字攻击面视图。
一、 核心定位与设计理念:统一风险可视化的演进
Tenable方案的核心定位是成为企业 “攻击面管理与漏洞管理的统一控制平台” 。其设计理念实现了从点到面的三大演进:
- 从“内部网络”到“无处不在”:传统漏洞扫描器主要聚焦于企业防火墙内部的IT资产。Tenable的方案则将视野扩展到整个数字生态系统,包括:
- 外部攻击面:企业暴露在互联网上的所有资产,如网站、API、云服务、域名等。
- 云端攻击面:在AWS、Azure、GCP等云平台上的工作负载、存储桶、容器和服务器less功能。
- 身份攻击面:与用户身份、权限和访问凭证相关的风险。
- 主动攻击面:在攻击者利用漏洞之前,识别其用于侦察、武器化和横向移动的技术、战术和程序。
- 从“周期性快照”到“持续监控”:摒弃了传统的按月或按季度扫描模式,通过云平台、API集成和常驻代理,实现对资产和漏洞状态的近乎实时的持续发现和评估,确保安全视图始终反映当前的最新风险状况。
- 从“技术严重性”到“业务风险”:不再孤立地看待漏洞的CVSS评分,而是通过Tenable One平台的风险评分算法,将漏洞的严重性、受影响资产的关键性(如是否为面向公众的服务器、是否存有敏感数据)、漏洞的可利用性以及威胁情报(如是否有在野利用)等多维度信息融合,计算出更具业务意义的风险评分,直接指导修复优先级。
二、 产品体系架构与核心组件
Tenable的攻击面管理能力由其核心产品组合协同实现,形成一个层次化的防御体系:
- 核心平台:Tenable One
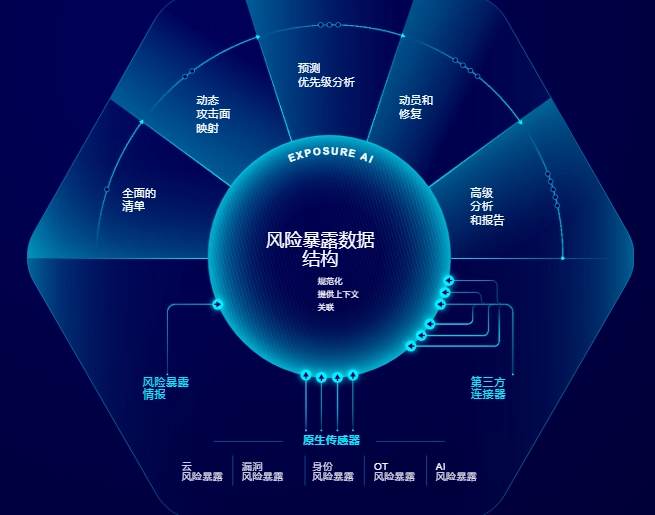
- 定位:这是Tenable战略的核心,是一个统一的曝光管理平台。它充当中央指挥中心,整合来自旗下各个产品的数据。
- 功能:提供统一的仪表盘,展示整个企业攻击面的统一视图,包括外部暴露面、云端资产、漏洞分布、主动攻击面分析等。其核心价值在于跨域风险关联和分析,帮助安全团队回答诸如“哪个云区域的外部暴露资产风险最高?”或“哪个漏洞最可能被勒索软件利用?”等关键问题。
- 外部攻击面管理:Tenable External Attack Surface Management (EASM)
- 定位:以攻击者视角,从外向内持续发现和清点企业暴露在互联网上的资产。
- 工作原理:无需内部凭证或代理,通过主动扫描、域名关联分析、SSL证书查询、数据聚合等方式,发现包括未知的(“影子IT”)、被遗忘的或误配置的资产(如开放的数据库、测试环境)。
- 关键能力:不仅发现资产,还评估其风险,如暴露的敏感服务、过时的软件版本、被盗凭证在暗网出售的关联等。
- 云端安全态势管理:Tenable Cloud Security (TCS)
- 定位:专为云原生环境设计,持续评估云基础设施的安全态势。
- 核心组件:
- Tenable CSPM:检查云资源配置错误,如公开的S3存储桶、过宽的安全组策略、不合规的合规性设置。
- Tenable CWPP:保护云工作负载(虚拟机、容器、服务器less),识别其内部的漏洞、恶意软件和不当配置。
- 价值:确保云环境本身不成为攻击面的薄弱环节。
- 漏洞管理基石:Tenable Vulnerability Management (TVM) & Tenable Security Center
- 定位:这是Tenable的传统优势领域,提供对企业内部网络资产的深度漏洞扫描。
- 技术手段:通过无凭证扫描、有凭证扫描(获取更详细信息)和轻量级代理,对网络设备、服务器、台式机等进行全面的漏洞评估。
- 与现代攻击面结合:在Tenable One平台上,内部漏洞数据可与EASM发现的外部暴露资产相关联,精准定位哪些内部漏洞可能通过外部入口点被利用。
- 主动攻击面分析:Tenable Exposure Analysis & Tenable Identity Exposure
- 定位:超越漏洞,分析攻击者可能用于初始访问和权限提升的技战术。
- 功能:分析网络配置、用户行为、身份权限等,识别可能被利用的暴露面,如松散的Active Directory配置、过度的用户权限等。
三、 核心功能与工作流程详解
1. 攻击面发现与资产清点
- 流程:Tenable EASM持续扫描互联网,发现与企业相关的域名和IP。Tenable VM/Agent和Tenable Cloud Security则从内部和云端发现资产。所有发现结果在Tenable One平台上进行聚合、去重和关联,形成唯一的资产清单。
- 价值:解决资产“未知”问题,特别是那些被遗忘的、未授权的“影子IT”资产。
2. 漏洞与错误配置评估
- 流程:对已发现的资产,利用TVM进行漏洞扫描,利用TCS进行云配置检查,利用EASM进行外部服务暴露评估。所有发现的安全问题(漏洞、错误配置、暴露服务)被统一收录。
- 价值:解决资产“不安全性”问题。
3. 风险量化与优先级排序
- 流程:Tenable One平台的核心算法(如Tenable Risk Score)为每个发现的安全问题计算风险值。该算法综合考虑技术严重性、资产关键性、威胁情报和业务上下文。
- 价值:将数以万计的安全发现转化为清晰的修复优先级列表,帮助团队优先处理最关键的风险,最大化安全投入的回报。
4. 修复与验证
- 流程:平台提供详细的修复指南,并可集成到工单系统(如ServiceNow、Jira)或SOAR平台,自动化派发修复任务。修复后,可自动或手动触发重新扫描,验证修复效果,形成闭环管理。
- 价值:推动风险治理流程的闭环。
四、 技术特点与核心优势
- 统一的平台化方法:通过Tenable One平台整合所有数据,避免了传统方案中多个工具数据割裂、分析困难的问题。
- 强大的风险评估引擎:其风险评分模型更贴近业务实际,远超单纯依赖CVSS评分的方法。
- 广泛的覆盖能力:从外部互联网到内部网络,从传统IT到云原生和物联网,提供全面的覆盖。
- 深厚的漏洞研究底蕴:Tenable拥有强大的研究团队,能够快速响应Oday漏洞,提供精准的检测插件。
五、 典型应用场景
- 攻击面收敛:企业可定期通过EASM评估其外部攻击面,发现并下线不必要的暴露资产,收紧网络入口。
- 漏洞应急响应:当出现类似Log4j的严重漏洞时,可利用Tenable方案快速定位全网受影响资产,并根据其暴露情况确定修复顺序。
- 云安全合规:通过Tenable Cloud Security确保云环境符合CIS基准等安全标准,并通过持续监控维持合规状态。
- 并购安全评估:在并购前,使用EASM快速评估目标公司的外部安全状况。
总结
Tenable的攻击面管理方案代表了一种现代化的风险管理范式。它通过将外部攻击面管理、云端安全、漏洞管理和身份安全等多种能力整合到一个统一的平台,为企业提供了前所未有的攻击面可视化和风险量化能力。其核心价值在于,它将安全团队从海量、无序的安全警报中解放出来,使其能够聚焦于对业务构成最大威胁的关键少数风险,从而实现高效、精准的风险收敛。对于任何致力于在复杂数字时代构建主动、高效网络安全防御体系的企业而言,Tenable的方案提供了一个成熟、可扩展且极具实践价值的路径。
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
74
兼容性
0
80
稳定性
0
80
易用性
0
70
性能
0
80
市场占有率
0
80
功能
0
80
扩展性
0
70
美观度
0
60
技术服务
0
70
性价比
0
60
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论