








杭州安恒信息技术股份有限公司(股票代码:688023)成立于2007年,2019年登陆科创板,是国家级高新技术企业。公司聚焦网络信息安全领域,核心业务涵盖云安全、数据安全、物联网安全、智慧城市安全及工业互联网安全五大方向,提供全生命周期安全产品(如明鉴扫描器、明御防火墙)及服务。
工控安全
64.01条评价361次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
安恒信息工控安全产品体系深度解析:构建“知、监、管、控”一体化的主动防御体系
随着工业互联网的迅猛发展和智能制造战略的深入推进,工业控制系统(ICS)作为关键信息基础设施的核心,其网络安全已上升到国家安全战略高度。然而,工控系统固有的脆弱性(如协议开放、系统老旧、补丁更新难)与IT技术的深度融合,使其面临前所未有的网络攻击威胁。杭州安恒信息作为国内网络安全领域的领军企业,其工控安全产品体系并非简单的安全工具堆砌,而是一个深度融合了工控特性、大数据分析、威胁情报和自动化响应能力的“主动免疫”系统。它旨在为电力、能源、交通、制造等关键行业构建一个 “可知、可监、可管、可控” 的纵深安全防护体系。
一、 核心定位与设计理念:业务驱动、数据智能、平战结合
安恒工控安全产品的设计理念基于对工控场景的深刻理解和实战化安全需求,突出三大核心:
- 业务连续性优先:所有安全措施的设计首要原则是绝不能影响工业生产过程的实时性、连续性和可靠性。产品采用旁路检测、硬件Bypass(旁路)、软硬件高可靠设计等技术,确保在极端情况下不影响生产。
- 数据驱动与智能分析:安恒将其在云计算、大数据安全领域的领先技术能力赋能工控安全。其产品核心是基于工业安全大数据平台,通过采集全网的流量、日志、资产和行为数据,利用机器学习、威胁情报和关联分析技术,实现从“被动响应”到“主动预警、智能处置”的跨越。
- “平战结合”的体系化防御:“平”时侧重于常态化的资产清点、风险监测、漏洞管理和安全运维;“战”时(即发生安全事件时)则强调快速的威胁检测、精准的溯源分析和自动化的应急响应,实现常态化安全运营与应急响应的无缝衔接。
二、 核心产品架构与组件
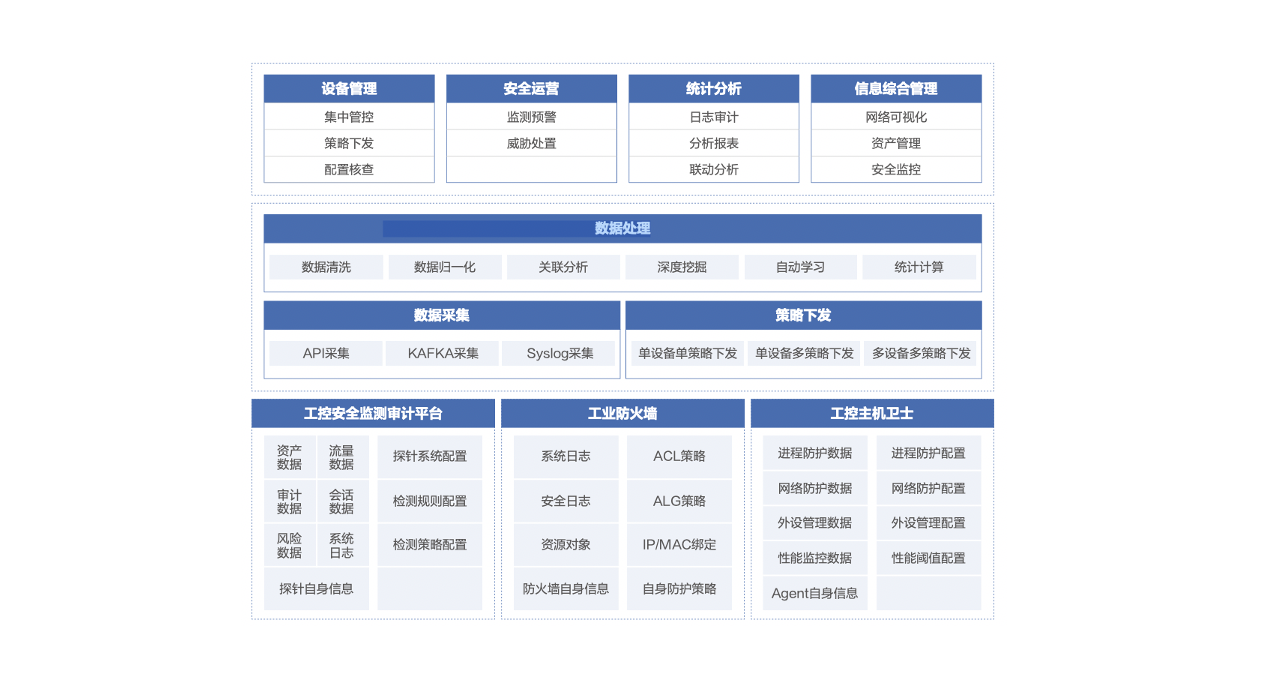
安恒信息的工控安全体系通常以 “一个中心,多重防护” 的架构呈现,其核心组件包括:
- 中枢大脑:工业安全态势感知与管控平台
- 定位:这是整个工控安全体系的指挥中心。它并非一个简单的展示界面,而是一个集成了安全数据中台、分析引擎和决策调度能力的核心平台。
- 功能:
- 统一监测:汇聚来自各类工控安全探针、设备的数据,形成统一的资产、漏洞、威胁、事件视图。
- 态势感知:基于大数据建模和可视化技术,动态呈现全网安全态势,包括资产风险、攻击威胁、异常行为等。
- 协同调度:下发策略到各防护节点,实现跨产品的联动防护(如监测到攻击后,自动通知防火墙阻断)。
- 安全运维:提供工单、流程、知识库等运维管理功能。
- 前沿哨兵:工业监测审计与入侵检测系统
- 定位:部署在工控网络的关键节点(如控制层、监控层之间),是网络的“眼睛”,负责深度检测流量和发现威胁。
- 核心技术:
- 深度工控协议解析:内置对OPC Classic/UA、S7comm、Modbus TCP、IEC 104、CIP等数十种主流工控协议的深度解析能力,能理解指令级操作。
- 白名单+异常行为检测:基于学习或预定义的工控通信模型(白名单),检测违反策略的异常通信和行为。同时结合威胁情报,检测已知攻击。
- 无损检测:采用旁路监听技术,对生产网络零干扰。
- 区域守卫:工业防火墙/工业网闸
- 定位:部署在不同安全区域边界,是网络的“闸门”,实现访问控制和逻辑隔离。
- 核心特性:
- 工控协议过滤:具备工控协议指令级的细粒度访问控制能力,可控制到“哪个HMI可以读写哪个PLC的特定寄存器”。
- 工业环境适应性:宽温、无风扇、高EMC防护等级,满足严苛工业现场要求。
- 硬件Bypass:确保断电或故障时网络依然通畅,保障生产。
- 工业网闸:用于实现最高级别的生产网与管理信息网之间的物理隔离和数据安全交换。
- 终端卫士:工业主机安全防护系统
- 定位:安装在工程师站、操作员站、HMI等Windows/Linux工控主机上,保护最易受攻击的终端。
- 核心能力:
- 白名单机制:禁止任何非授权程序运行,有效抵御未知木马、勒索软件。
- 外设管控:严格管理U盘、光驱等移动存储设备的使用,防止病毒通过摆渡攻击传入。
- 漏洞虚拟补丁:在不安装系统补丁(可能影响稳定性)的情况下,通过规则库拦截针对漏洞的攻击行为。
- 运维审计:工控运维安全审计系统(堡垒机)
- 定位:统一管理运维人员的操作访问,实现身份认证、权限控制和行为审计。
- 价值:解决“人”的安全问题,确保运维操作可追溯、可审计,满足等保2.0和行业合规要求。
三、 核心功能与解决方案详解
1. 资产清点与风险管理
- 场景:工控网络中存在大量“未知”的PLC、RTU、CNC等设备,资产不清是最大风险。
- 方案:通过部署监测审计系统,被动识别网络中的活跃设备,自动识别设备类型、厂商、型号、固件版本,形成动态的资产清单。并结合漏洞库,评估资产风险,绘制“资产-风险”地图。
2. 网络攻击与异常行为检测
- 场景:攻击者利用工控协议漏洞或弱口令,试图控制PLC或篡改工艺参数。
- 方案:监测审计系统实时分析网络流量。例如,检测到来自非授权IP地址对PLC的写指令、异常的STOP命令、或频繁的密码爆破尝试,会立即产生高危告警并上报至态势感知平台。
3. 区域边界安全隔离
- 场景:防止从办公网发起的攻击渗透到生产控制网。
- 方案:在管理层与控制层之间部署工业防火墙,严格限定只有特定的监控系统(如SCADA服务器)可以通过特定的协议(如OPC)访问控制层的设备,阻断任何其他非法访问。
4. 勒索软件与恶意代码防护
- 场景:工控主机因使用旧版Windows、无法打补丁,极易感染勒索软件导致生产中断。
- 方案:在所有工控主机上部署“工业主机安全防护系统”,启用应用程序白名单,只允许运行与生产相关的软件,彻底杜绝勒索软件等恶意程序的执行。
5. 安全运维与合规审计
- 场景:内部运维人员或第三方工程师的误操作或恶意操作可能引发安全事故。
- 方案:通过堡垒机,强制所有运维人员通过唯一入口访问设备,对其所有操作(如SSH、RDP、VNC)进行全程录像和指令记录,满足安全审计和“三人原则”等合规要求。
四、 技术特点与核心优势
- 平台化能力:以态势感知平台为核心,实现产品间数据互通和策略联动,打破安全孤岛。
- 强大的数据分析与AI赋能:依托安恒在云端安全和大数据领域的积累,具备更强的威胁发现和预测能力。
- 完整的解决方案:提供从边界、网络、主机到运维的端到端解决方案,覆盖工控安全生命周期的各个环节。
- 实战化验证:产品能力经过多次国家级实战攻防演练的检验,能够有效应对高级持续性威胁。
五、 典型应用场景
- 智能电网:保障发电、输电、变电、配电、调度等各个环节的控制系统安全。
- 石油化工:保护炼化、管道运输等SCADA系统和SIS系统安全,防止重大安全事故。
- 智能制造/工业互联网:为数字化车间、智能工厂提供一体化的安全防护。
- 轨道交通:保障信号系统、综合监控系统等安全运行。

总结
安恒信息的工控安全产品体系,凭借其 “平台化、智能化、实战化” 的核心理念,成功地将IT安全领域先进的技术与工控业务的特殊需求相结合。它不再是简单的单点防护,而是一个有机的、协同的、能够自我学习和进化的主动防御生态系统。对于致力于提升工业互联网安全水平、保障关键基础设施稳定运行的企业和机构而言,安恒信息提供的不仅是一套产品,更是一套融合了技术、管理和服务的综合安全能力,是其在数字化、智能化转型过程中不可或缺的安全基石。
点击链接,了解更多产品详情:
登录后查看
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
64.0分项目
评分
同类平均分
综合
64
76
兼容性
50
78
稳定性
70
72
易用性
70
80
性能
80
80
市场占有率
60
70
功能
70
78
扩展性
50
70
美观度
50
72
技术服务
60
72
性价比
70
84
时间排序↓
最新
精华
1 条评论

向我咨询

发表评论