








中电安科成立于2016年9月,总部位于浙江杭州萧山区,是国家高新技术企业、国家专精特新“小巨人”企业及国家重点小巨人企业。公司聚焦工控网络安全领域,提供覆盖安全审计、边界防护、安全管理、终端防护、云安全等全域工业网络安全产品体系,致力于为关键信息基础设施行业提供安全解决方案
中电工控
0.00条评价416次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
在工业互联网和智能制造浪潮的推动下,工业控制系统(ICS)的数字化、网络化程度日益加深,其面临的网络攻击风险也呈现出靶向化、组织化的特征。传统以边界隔离为主的防护思路已难以应对来自内部、供应链及高级持续性威胁(APT)的挑战。中电安科作为源自中国电子科技集团(CETC)的工控安全国家队,其产品演进路径深刻体现了从 “合规驱动”到“能力驱动” 的转变。其最新一代工控安全产品体系的核心,是构建一套深度融合业务、具备 “智能预测、主动防御、精准响应” 能力的实战化内生安全防护体系。
一、 核心定位与设计理念:从“边界卫士”到“体系化作战”
中电安科工控安全产品的设计理念基于其对关基行业需求的深度理解和长期技术积累,聚焦于三大核心定位:
- 业务安全一体化:产品设计始终坚持 “安全源于业务,服务于业务” 的原则。所有安全策略的制定、安全措施的部署,都以保障生产业务的连续性、稳定性和可靠性为最高准则,确保安全防护不会引入新的风险或影响工业过程的实时性。
- 数据驱动与智能分析:充分利用中国电科在信号处理、数据分析和人工智能领域的技术优势,将大数据分析、机器学习模型深度应用于工控网络安全。通过对全流量、全日志的持续监测和分析,实现从基于规则的传统检测到基于行为和异常模型的智能预测的跨越。
- 平战结合的实战化能力:产品体系不仅满足等保2.0、关保条例等合规性要求,更强调在真实攻击场景下的防护效能。通过构建 “常态化的安全运行” 与 “应急时的协同响应” 相结合的模式,确保在遭受攻击时能快速发现、精准定位、有效处置,将损失降至最低。
二、 最新产品体系架构与核心组件
中电安科的工控安全产品体系通常采用 “中心管控、区域防护、节点加固、协同联动” 的架构,其核心组件在持续迭代中不断增强智能与协同能力。
- 智慧大脑:工控安全态势感知与管控平台(最新迭代)
- 定位:这是整个体系的指挥控制中心,已从传统的“监控大屏”演进为“决策支持与自动化响应大脑”。
- 新特性:
- AI驱动的威胁预测:内置机器学习算法,不仅能对已知威胁进行报警,更能通过对历史数据和实时流量的学习,建立动态基线,对偏离基线的微弱异常行为进行预警,实现攻击的早期发现。
- 攻击链可视化与溯源分析:能够将离散的安全事件按攻击链模型(如Kill Chain)进行关联重组,直观展示攻击者的完整路径、所用技战术(TTPs),并支持双向溯源,极大提升分析效率。
- 自动化响应剧本(Playbook):预设针对不同攻击场景(如勒索软件、非法外联、PLC操控)的自动化处置流程,实现从“监测到响应”的秒级闭环。
- 神经末梢:智能工控监测审计系统(最新迭代)
- 定位:部署在控制网各关键节点的“高级传感器”,负责采集最原始的网络数据并进行初步智能分析。
- 新特性:
- 工控协议深度行为分析(DPI):在深度解析OPC UA、S7comm-plus、Profinet等新一代工控协议的基础上,不仅能进行语法合规性检查,更能理解通信的“行为语义”,识别如“非授权时段进行工艺参数修改”等高级威胁。
- 加密流量分析:针对工控网络中日益增多的加密通信(如OPC UA over TLS),能够在不解密的情况下,通过流量元数据分析、机器学习等手段,判断其中是否存在异常或恶意行为。
- 轻量级边缘计算能力:具备一定的本地计算和决策能力,可在断网情况下独立执行基础的白名单策略和异常阻断,提升系统韧性。
- 区域防线:下一代工控防火墙(最新迭代)
- 定位:在安全区域边界执行访问控制策略的“智能门卫”。
- 新特性:
- 动态自适应白名单:白名单策略可基于学习模式或平台下发的指令进行动态调整,适应生产网络因技改、运维带来的合法变更,减少误报和运维压力。
- 工业协议指令级过滤:访问控制粒度可精确到单个功能码、寄存器地址、操作数值,实现对恶意操控指令的精准拦截。
- 与监测系统联动:可接收来自监测审计系统或态势感知平台的高置信度告警,实时动态调整防火墙策略,实现协同防御。
- 终端铠甲:工控主机免疫系统(最新迭代)
- 定位:保护工程师站、操作员站、服务器等工控核心终端。
- 新特性:
- 智能白名单+微隔离:不仅控制应用程序的执行,还能对进程间的网络访问进行微隔离控制,防止病毒在内部扩散。
- 内存保护与漏洞利用防御:采用运行时应用自我保护(RASP)技术,即使存在未打补丁的漏洞,也能有效防御基于该漏洞的利用攻击。
- 无损加固:采用无需安装驱动、无需重启系统的轻量级Agent,对老旧、稳定性要求极高的工控主机兼容性更好。
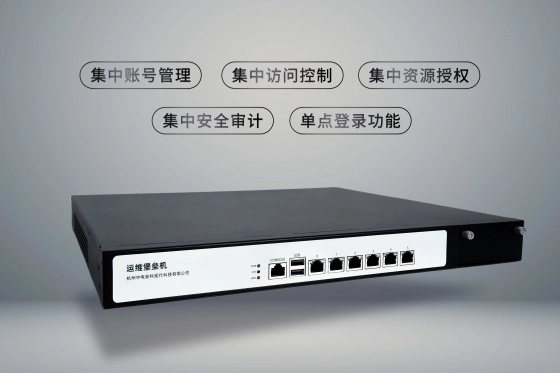
- 统一入口:工控运维安全网关(堡垒机)
- 定位:统一管理所有运维操作,实现身份、权限、行为和数据的全面管控。
- 价值:解决“人”带来的安全风险,满足等保和关保对运维审计的强制要求,并提供操作录像、指令记录、会话审计等能力。
三、 核心功能与实战化场景详解
1. 针对勒索软件的纵深防御
- 场景:勒索软件通过钓鱼邮件或漏洞利用侵入办公网,进而横向渗透至生产网。
- 方案:
- 终端防护:工控主机免疫系统阻止勒索软件执行。
- 网络监测:监测审计系统发现异常的SMB/RDP爆破行为并告警。
- 协同响应:态势感知平台触发自动化剧本,通知防火墙隔离感染主机IP,并告警运维人员。
- 价值:形成从终端到网络的联动防护,将损失控制在最小范围。
2. 防止内部人员或供应链的恶意操作
- 场景:内部人员或第三方维护人员对PLC进行非法配置修改,导致生产事故。
- 方案:
- 运维审计:所有运维操作必须通过堡垒机,并被全程记录。
- 指令级监控:监测审计系统实时分析网络流量,一旦检测到非法的“STOP”命令或关键参数篡改,立即告警并可通过平台联动防火墙阻断该次操作。
- 价值:实现操作可追溯、违规操作可阻断,有效防范内部威胁。
3. 应对高级持续性威胁(APT)的缓慢渗透
- 场景:攻击者进行长期、低强度的侦察和渗透活动,传统检测手段难以发现。
- 方案:态势感知平台利用AI模型,对长时间跨度的网络流量、登录行为、资产访问模式进行分析,发现偏离正常基线的“低频”、“缓慢”异常,从而在攻击初期发出预警。
- 价值:提升对隐蔽性强、持续时间长的APT攻击的发现能力。
四、 技术特点与核心优势
- 国家队的技术底蕴:依托中国电科的科研实力,在信号分析、加密解密、人工智能等方面拥有独特优势。
- 深厚的行业知识:长期服务于电力、轨道交通、石油石化等重点行业,对业务场景的理解极为深刻。
- 体系化解决方案:提供从边界到内部、从网络到主机、从监测到响应的全栈产品线,便于构建纵深防御体系。
- 实战化验证:产品经过多次国家级重保活动和实战攻防演练的检验,防护能力得到认可。
五、 典型应用场景
- 电力监控系统安全防护:发电厂、电网公司的生产控制大区安全建设。
- 轨道交通信号系统安全:保障列车运行控制系统的网络安全。
- 石油化工行业工控安全:保护炼化生产装置、长输管道的SCADA和SIS系统。
- 智能制造安全:为数字化车间、工业互联网平台提供安全底座。
总结
中电安科的最新工控安全产品体系,代表了国内工控安全领域向 “智能化、体系化、实战化” 发展的前沿方向。它通过将人工智能、大数据分析等先进技术与工控业务场景深度耦合,构建了一个不再是静态和被动的防御体系,而是一个能够 “主动感知、智能分析、精准预测、协同响应” 的有机生命体。对于面临严峻国家级网络攻击威胁的关键信息基础设施运营单位而言,中电安科提供的不仅是一套产品,更是一种可依赖的、具备持续进化能力的网络安全核心能力,是保障其业务永续和国家安全的重要基石。
点击链接.了解更多产品详情:
登录后查看
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
76
兼容性
0
78
稳定性
0
72
易用性
0
80
性能
0
80
市场占有率
0
70
功能
0
78
扩展性
0
70
美观度
0
72
技术服务
0
72
性价比
0
84
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论