








微软公司(Microsoft Corporation)由比尔·盖茨与保罗·艾伦创立于1975年4月4日,总部位于美国华盛顿州雷德蒙德市。作为全球最大的软件公司,核心产品包括Windows操作系统、Microsoft Office套件及Azure云服务。2025年市值超2.8万亿美元,员工约22.8万人,现任CEO为萨提亚·纳德拉。业务覆盖操作系统、企业解决方案、人工智能及硬件设备等领域
微软EDR
0.01条评价426次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
在当今复杂的网络威胁 landscape 中,孤立的终端防护已无法应对跨端点、身份、邮件、应用程序的协同攻击。微软的EDR解决方案,作为其Microsoft Defender XDR平台的关键组成部分,代表了一种全新的安全范式。它超越了传统的“终端检测与响应”范畴,通过将终端与身份、邮件、云工作负载、数据等信号深度关联,提供了一个统一、智能、且自动化的安全运营体验。其核心价值不在于一个独立的EDR工具,而在于其作为 “XDR大脑”的神经末梢和执行力端,为整个数字资产提供无与伦比的可见性、保护和自动化响应能力。
一、 核心定位与设计理念:从“孤立终端”到“统一生态”
微软EDR的设计理念建立在三大核心支柱之上,这使其与市场上其他独立EDR产品形成显著差异:
- 原生集成与平台化优势:这是微软最核心的竞争力。微软EDR(作为Defender for Endpoint的一部分)与Windows操作系统内核、Microsoft 365应用生态(如Office、Outlook)、Azure云平台以及Entra ID(Azure AD)身份服务是原生集成的。这种深度集成带来了:
- 无与伦比的可见性:能够访问操作系统最底层的遥测数据(如内核级事件、进程内存操作),提供比其他第三方代理更丰富、更精准的行为数据。
- 极低的性能影响:由于集成在系统底层,其资源占用远低于需要额外安装的独立代理。
- 简化的管理与许可:作为Microsoft 365 E5或Defender XDR套件的一部分,无需部署和管理额外的安全产品栈。
- 人工智能驱动的大规模分析:微软每天在全球范围内处理超过65万亿个信号。利用这些海量数据,微软的AI模型能够检测到极其隐蔽和复杂的攻击行为,包括从未见过的0day攻击和恶意软件变种。这种规模效应是任何独立安全厂商难以企及的。
- XDR驱动的交叉关联分析:单一终端的警报可能是噪音,但当终端警报与来自Defender for Identity(身份)、Defender for Office 365(邮件)、Defender for Cloud(云)的警报相互关联时,就能揭示出完整的攻击故事链。例如,一次终端的PowerShell可疑执行,如果与一次成功的密码喷射攻击和来自钓鱼邮件的恶意附件相关联,其风险等级和可信度将急剧升高。
二、 核心架构与组件
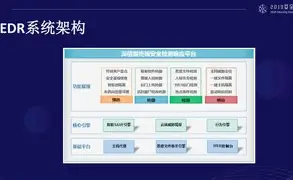
微软的EDR能力主要由Microsoft Defender for Endpoint 承载,并作为信号输入和响应执行端,与Microsoft Defender XDR平台的其他部分无缝协作。
- 数据采集层(Defender for Endpoint 代理):
- 部署在Windows、macOS、Linux、iOS、Android等终端上,收集包括进程创建、网络连接、文件操作、注册表修改、登录事件等在内的数百种高级遥测数据。
- 其核心是端点检测响应 (EDR) 传感器,专门用于提供深入的 EDR 数据。
- 分析与关联引擎(Defender XDR 平台):
- 安全分析引擎:在云端对来自所有终端、身份、邮件、应用的数据进行关联分析。这是平台的“大脑”。
- 事件队列:自动将相关的警报聚合为 “事件” ,每个事件代表一次完整的攻击活动,包含跨不同资产和攻击链阶段的所有相关证据。
- 自动化调查与响应 (AIR):利用AI驱动的Playbook,自动对警报进行调查并采取修复行动。
- 体验与操作层:
- Microsoft Defender 门户:统一的Web控制台,安全分析师在此进行监控、调查、狩猎和响应操作。
- 高级搜寻:基于强大的Kusto查询语言 (KQL),允许安全专家主动、自由地搜索长达30天的原始遥测数据,以寻找威胁指标和恶意活动。
三、 核心功能详解
1. 新一代防病毒与下一代保护
这是终端防护的基础,但微软已将其提升到新的高度。
- 云驱动的保护:将大多数文件分析和判断工作放在云端,极大减少终端负载,并利用云端最新的威胁情报进行实时判断。
- 篡改防护:防止攻击者或恶意软件禁用Defender的安全功能。
2. 攻击面减少
通过配置策略,主动关闭常见的攻击向量,防患于未然。
- 受控文件夹访问:有效防御勒索软件,只允许受信任的应用访问特定文件夹(如“我的文档”)。
- 网络保护:阻止应用程序访问危险的域名和IP地址。
- 攻击面减少规则:针对Office、脚本、电子邮件客户端等设置规则,阻止恶意行为(如宏、子进程创建等)。
3. 端点检测与响应
这是EDR的核心能力。
- 行为阻止和遏制:当检测到恶意行为时,不仅终止进程,还能自动隔离设备,防止攻击扩散。
- 自动化调查和修复:当发现威胁时,AIR功能可以自动分析攻击范围,并在其他可能受影响的设备上自动采取相同补救措施。
- 威胁分析器:提供详细的攻击时间线,清晰展示从初始入侵到横向移动的完整攻击链。
4. 与XDR平台的无缝集成
- 跨域关联:自动将终端上的恶意活动与异常的身份登录、恶意的电子邮件、云资源配置错误关联起来,形成统一的“安全事件”视图。
- 模拟攻击:通过Defender XDR中的“攻击模拟”功能,可以测试终端的检测和响应能力。
四、 技术特点与核心优势
- 无与伦比的信号广度与深度:得益于微软生态,其数据源覆盖终端、身份、邮件、云、应用,提供了最全面的安全视图。
- AI与规模效应:全球最大的威胁情报网络之一,能够快速识别和响应新兴威胁。
- 自动化程度高:内置的AI驱动的自动化调查与响应能力,能极大减轻安全团队负担,缩短响应时间。
- 易用性与总拥有成本:对于已经使用Microsoft 365 E3/E5的企业,升级到包含EDR的许可成本效益高,且管理界面统一,学习曲线平滑。
五、 典型应用场景
- 勒索软件防御:从阻止钓鱼邮件附件,到检测加密行为,再到自动隔离感染设备,提供端到端的防护。
- 商业电子邮件泄露调查:将异常的邮箱登录行为(来自陌生IP)与终端上的PowerShell执行关联,快速发现入侵。
- 零日漏洞应急响应:当出现新的漏洞,微软可以快速更新云端AI模型,在全球网络内检测利用该漏洞的攻击模式,即使没有特征码也能防护。
总结
微软的EDR解决方案,通过其原生集成、AI驱动和XDR平台化的独特优势,重新定义了终端安全的边界。它不再是一个孤立的点状防御工具,而是一个智能、互联、且高度自动化的安全生态系统的核心组成部分。对于深度嵌入微软技术栈的企业而言,选择微软的EDR不仅是选择一个技术产品,更是选择一种高效、协同、面向未来的安全运营模式。它能够将安全团队从海量的孤立警报中解放出来,专注于由AI聚合的、具有高业务影响的安全事件,从而实现真正意义上的主动防御和智能化安全运营。
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
64.0分项目
评分
同类平均分
综合
64
78
兼容性
80
86
稳定性
60
70
易用性
60
76
性能
60
74
市场占有率
70
74
功能
60
80
扩展性
70
84
美观度
60
84
技术服务
60
76
性价比
60
80
时间排序↓
最新
精华
1 条评论
评 价 172
支 持 1
关 注 0
被关注 1
访 客 6


.png)
如果公司已经采购了 Microsoft 365 E5,不用额外装客户端、单独采购授权,原生和 Office、Azure、域控打通,整套微软生态运维起来少很多对接麻烦,Windows 终端部署几乎零成本。
.png)
管理后台功能堆砌太杂,中小团队没有专职安全人员很难吃透配置,而且服务器、Linux 设备的高级 EDR 能力还要额外加购许可,整体隐性成本容易被前期低价掩盖。

适合全线微软产品、有专职安全运维的企业,靠现有 365 授权能省下终端软件采购钱;但混合多系统、预算有限且只有兼职 IT 维护的公司,上手和长期使用都会很折腾。


回复
2026-06-10

向我咨询

发表评论