








Qualys 1999 年成立于美国加州,纳斯达克上市(QLYS),专注云安全与合规。其 **QualysGuard® 统一 SaaS 平台** 提供漏洞管理、Web/API 扫描、EDR、CNAPP 等全栈服务,零部署、全球 10,000+ 客户,覆盖 130 国,财富 100 强半数以上选用 。
VMDR
90.01条评价369次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
SAAS付费周期:
公司介绍:
产品详情
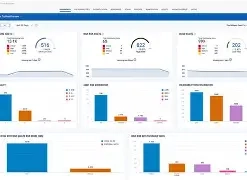
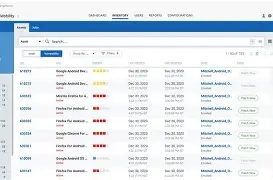
Qualys VMDR(漏洞管理、检测与响应平台)
注:Qualys 的“自动化渗透测试”能力并非独立产品,而是深度集成在其 VMDR 平台中,通过 自动化漏洞验证与利用模拟 实现。
核心功能
- 自动化资产发现:
- 持续扫描 IT 资产(云/本地/容器/边缘设备),构建实时资产清单。
- 漏洞扫描与优先级:
- 基于 AI 驱动的风险评分(TRIAGE)自动识别漏洞,关联威胁情报(如 Exploit DB)标记可被利用的漏洞。
- 自动化渗透测试(关键能力):
- 无凭证漏洞验证:模拟攻击者利用漏洞(如 RCE、SQLi),生成漏洞利用证据(截图/日志),大幅降低误报。
- 安全控制有效性测试:验证防火墙、WAF 等防护措施是否有效拦截攻击。
- 闭环修复:
- 自动推送修复工单至 IT 服务管理工具(如 ServiceNow),跟踪补丁进度。
- 威胁响应:
- 检测到漏洞利用时自动隔离受影响主机,联动 EDR/XDR 阻断攻击链。
技术优势
- 云原生 SaaS 架构:分钟级部署,无需本地硬件。
- 统一平台:整合漏洞扫描、渗透测试、合规性检查(PCI DSS等)。
- 被动扫描:通过云代理(Cloud Agent)持续监控,减少扫描流量冲击。
适用场景
- 企业定期漏洞评估
- 满足合规审计要求(如渗透测试强制项)
- 云迁移安全验证
与纯渗透测试工具的区别
Qualys VMDR 以 漏洞管理为核心,自动化渗透是其验证手段,而非独立渗透工具(如 Metasploit)。它适合规模化漏洞修复,但对复杂逻辑漏洞的深度挖掘需配合人工渗透测试。
总结:Qualys 通过 VMDR 平台将自动化渗透测试能力(漏洞验证/利用模拟)融入漏洞管理全生命周期,实现“扫描→验证→修复→响应”的闭环,核心价值是 提升漏洞修复效率与精准度。
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
90.0分项目
评分
同类平均分
综合
90
82
兼容性
80
74
稳定性
90
84
易用性
90
88
性能
90
84
市场占有率
90
84
功能
90
80
扩展性
90
76
美观度
90
82
技术服务
90
80
性价比
90
84
时间排序↓
最新
精华
1 条评论

向我咨询

发表评论