








开源网安技术有限公司成立于2013年,是国内领先的软件安全开发解决方案提供商。公司核心团队深耕应用安全领域,致力于将安全能力无缝集成至软件开发全生命周期(SDLC),助力企业构建安全、可靠的软件产品。
VulHunter
0.00条评价423次浏览
所属厂商:
交付方式:
定价方式:
适用客户规模(/人):
价格区间:
公司介绍:
产品详情
开源网安的IAST(Interactive Application Security Testing)产品是其软件安全开发全生命周期(SDLC)解决方案中的核心组件之一。它并非一个简单的扫描工具,而是一个深度融合于应用运行时的实时漏洞检测与分析平台。其核心价值在于通过“运行时检测”这一独特视角,以极高的准确率发现应用的真实安全漏洞。
一、核心设计理念与技术原理
- 插桩(Instrumentation)即感知:
- IAST的核心原理是在应用程序的运行过程中,通过插桩技术(Agent)实时监控应用程序的行为。它不像SAST那样分析源代码,也不像DAST那样从外部盲打盲测,而是从应用内部观察数据流、控制流和函数调用,从而精准地定位漏洞。
- 动态污点跟踪(Dynamic Taint Tracking):
- 这是IAST最核心的技术。其工作流程可抽象为:
- 污点源(Source)识别:将所有来自外部的、不可信的输入数据(如HTTP请求参数、Header、Cookie、RequestBody等)标记为“污点”。
- 污点传播(Taint Propagation):实时跟踪被标记的“污点”数据在应用程序内部的整个传播路径。无论数据是被赋值、计算、拼接还是传入函数,IAST Agent都会持续跟踪其流向。
- 污点汇聚点(Sink)检测:当被跟踪的“污点”数据流入到敏感的危险函数(Sink)时,立即触发检测。
- SQL注入Sink:如
executeQuery(),createStatement()等数据库操作函数。 - 命令注入Sink:如
Runtime.exec(),ProcessBuilder.start()。 - 路径遍历Sink:如
new File(),FileInputStream()。 - XSS Sink:如
response.getWriter().write()。 - 漏洞判定:根据“污点”数据是否未经无害化处理就流入“Sink”,并结合上下文环境,实时判定漏洞是否存在。
- 请求/响应重放与语义分析:
- 除了污点跟踪,IAST Agent还会采集HTTP请求和响应的完整信息。当发现潜在漏洞时,可以结合请求数据进行重放和深度语义分析,进一步验证漏洞的可利用性,从而极大幅度地降低误报率。
二、系统架构与组件
开源网安IAST通常采用经典的“Agent + Coordinator”分布式架构,以实现对大规模、分布式应用的支持。
- IAST Agent(插桩探针):
- 部署形式:以轻量级JAR包(Java)、DLL(.NET)、PHP扩展等形式,嵌入到待测应用的运行环境(如Tomcat、WebLogic、IIS、PHP-FPM)中。
- 核心职责:
- 字节码插桩:在应用运行时,通过Java Agent或类似技术动态修改应用程序的字节码,在关键函数和方法中植入监控代码。此过程对应用透明,无需修改源码。
- 数据采集:实时采集函数调用栈、参数传递、数据流、HTTP请求/响应等运行时信息。
- 本地检测:在本地执行基础的污点跟踪和漏洞检测逻辑。
- 数据上报:将采集到的安全数据轻量化后,通过加密通道上报给IAST协调器(Coordinator)。
- IAST Coordinator(协调器):
- 部署形式:一个独立的中控服务,通常部署在企业的内网环境中。
- 核心职责:
- Agent管理:管理所有IAST Agent的注册、状态监控、策略下发和版本升级。
- 数据聚合与分析:接收来自多个Agent的安全数据,进行集中存储、关联分析和深度挖掘。
- 漏洞关联与验证:执行更复杂的漏洞验证逻辑,如跨多个请求的漏洞链分析。
- 策略引擎:管理漏洞检测规则、审计策略和黑白名单。
- 管理控制台(Web Console):
- 功能:为用户提供可视化的操作界面。
- 核心模块:
- 漏洞管理:展示所有被发现的漏洞,提供详情(如漏洞代码位置、数据流路径、HTTP请求样本)、风险等级、修复建议。
- 应用资产管理:展示被插桩应用的列表及其健康状态。
- 安全仪表盘:全局展示安全态势,如漏洞分布、趋势图等。
- 系统配置:用户管理、审计日志、检测规则配置等。
三、部署模式与工作流程
- 典型部署模式:
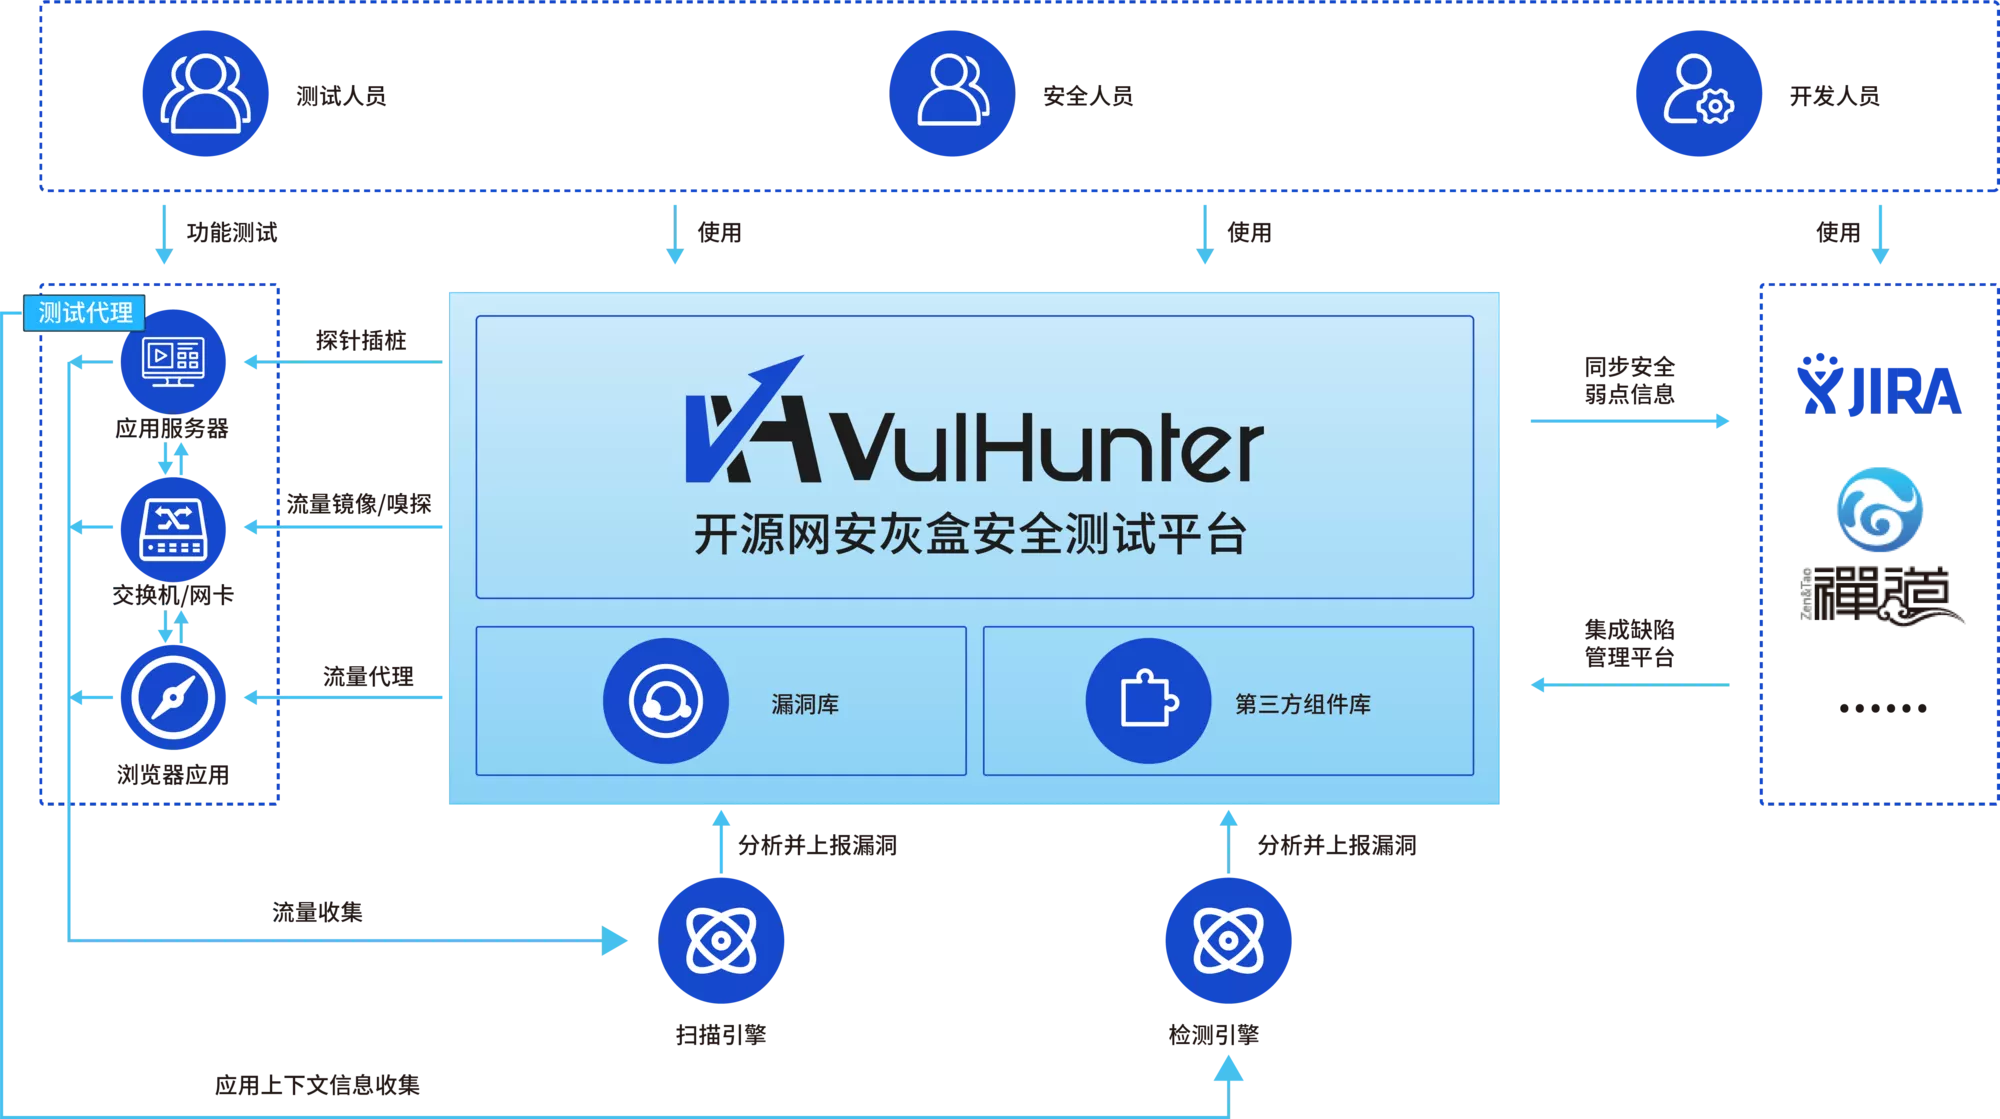
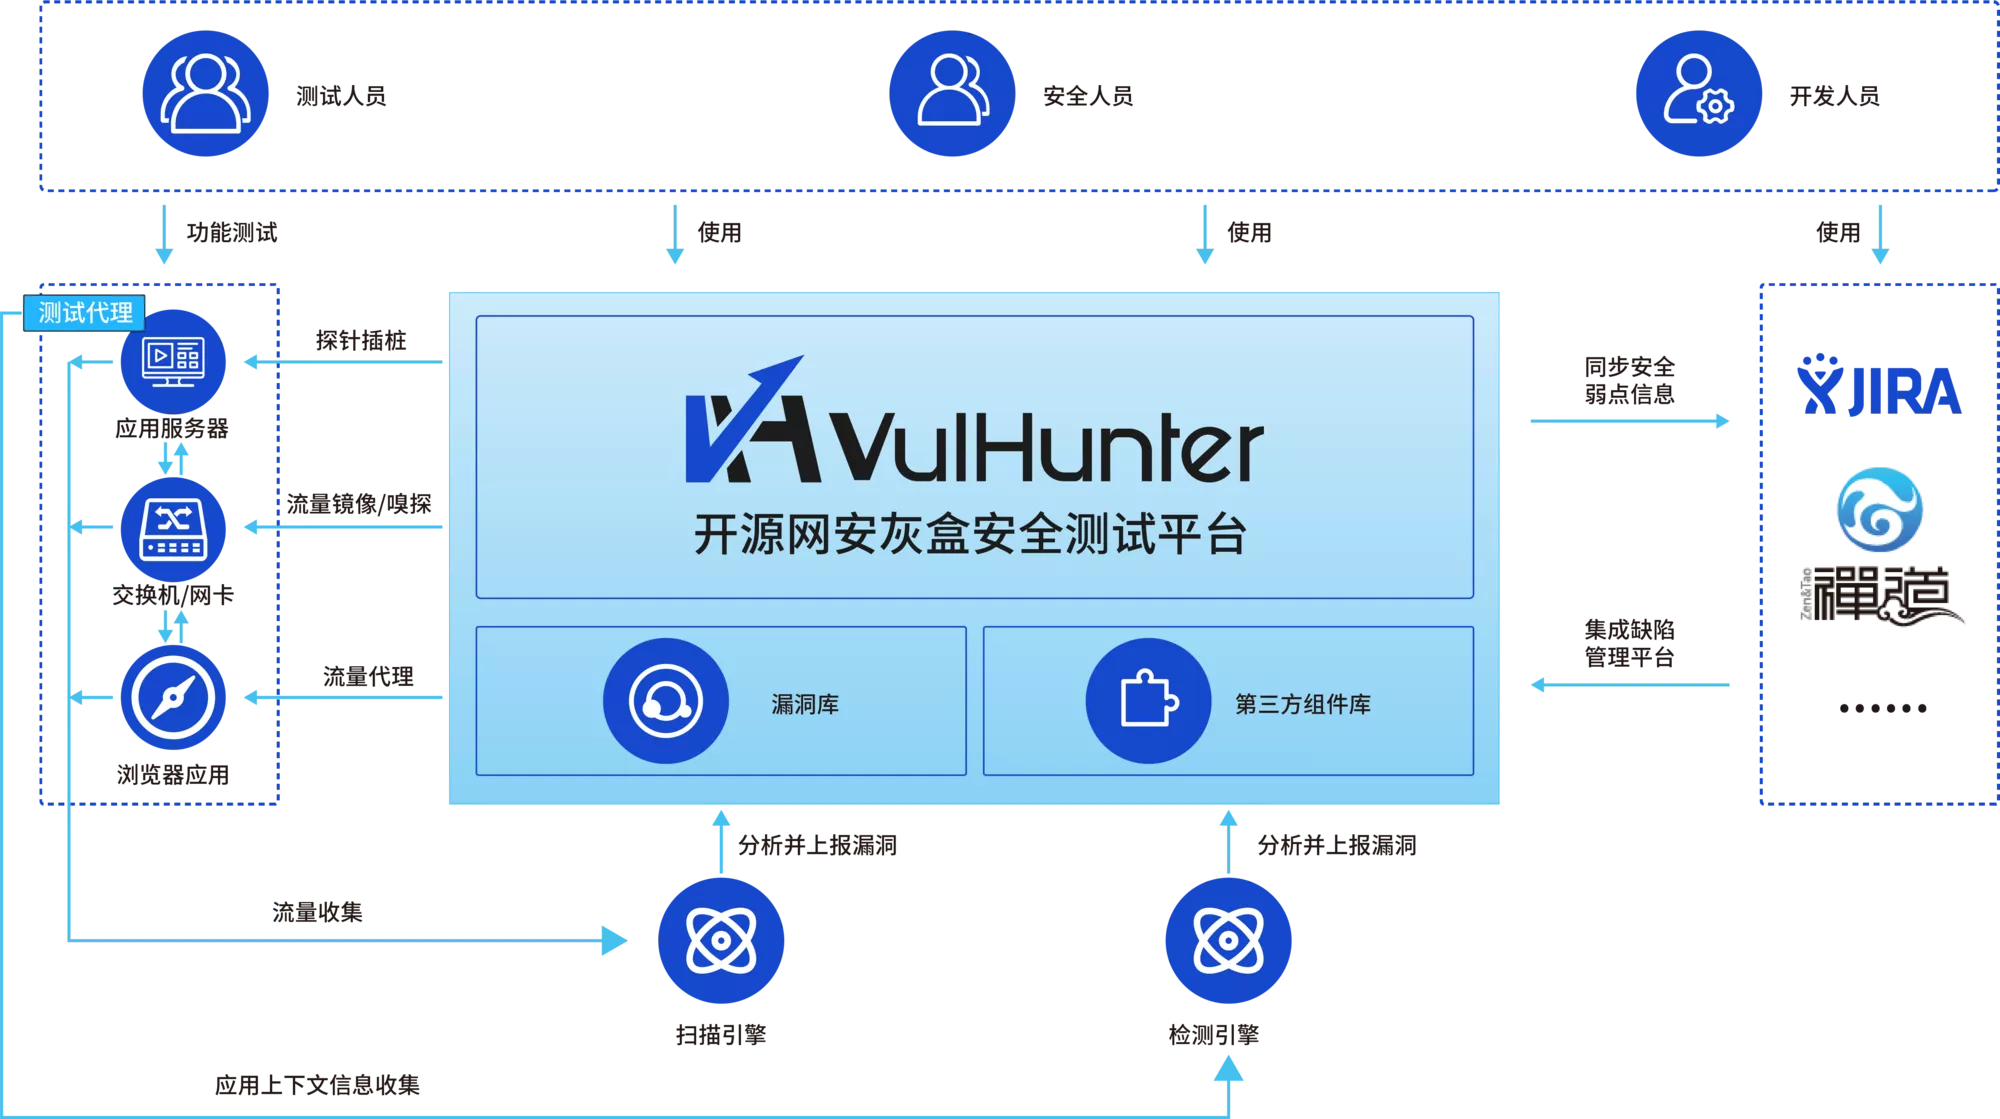
- 测试环境部署:这是最主要的应用场景。将IAST Agent部署到测试环境的应用服务器上,利用功能测试、集成测试、回归测试的流量来触发漏洞检测。实现“在测试过程中,无感地完成安全测试”。
- 核心工作流程:
- 一次完整的IAST检测流程如下:
- 步骤一:Agent植入 - 运维或开发人员将IAST Agent与测试环境的应用服务器(如Tomcat)集成并启动。
- 步骤二:流量触发 - 测试人员、自动化测试脚本或爬虫工具像往常一样对应用进行功能测试,产生大量的测试流量和代码覆盖。
- 步骤三:实时插桩监控 - IAST Agent在后台静默地监控所有应用行为,执行污点跟踪。
- 步骤四:漏洞发现与上报 - 一旦发现漏洞,Agent立即将漏洞信息(包括完整的数据流、调用栈、请求详情)上报给Coordinator。
- 步骤五:聚合分析与展示 - Coordinator对漏洞信息进行加工后,在Web控制台上实时展示给安全人员或开发者。
- 步骤六:漏洞修复与验证 - 开发者根据IAST提供的精准定位信息(文件、行号、代码片段)快速修复漏洞。修复后,再次运行测试用例,IAST可自动验证漏洞是否已被真正修复。
四、核心功能特性
- 高精度漏洞检测:
- 误报率极低(通常<5%),因为它是在真实运行时环境中证实了漏洞的可利用性。
- 支持覆盖OWASP Top 10中的绝大多数漏洞,如SQL注入、命令注入、路径遍历、XSS、SSRF、XXE、不安全的反序列化等。
- 精准定位与溯源:
- 不仅报告存在漏洞,更能提供完整的“漏洞链条”:
- Source点:漏洞输入从哪里开始(如
request.getParameter("id"))。 - 传播路径:数据在代码中经过了哪些处理和传递。
- Sink点:最终在哪里触发了漏洞(如
executeQuery(sql))。 - 直接定位到漏洞所在的源代码文件、行号、函数名,极大提升修复效率。
- 多种检测模式:
- 被动检测(Passive Mode):默认模式。利用正常功能测试流量进行检测,对测试完全透明,无任何侵入性。
- 主动验证(Active Mode):在某些场景下,IAST可以主动发送特定的Payload来验证某些潜在漏洞,作为被动模式的补充,以降低漏报率。
- DevSecOps集成:
- CI/CD流水线集成:提供API,可与Jenkins、GitLab CI等工具集成。在自动化测试阶段启动IAST检测,并可根据安全阈值(如发现高危漏洞)自动中断构建流程,实现安全卡点。
- 漏洞管理联动:支持将漏洞数据推送至第三方漏洞管理平台或工单系统(如Jira),实现漏洞跟踪的闭环管理。
- 性能与稳定性:
- 经过优化的插桩算法,通常对应用性能的影响控制在3%-5% 以内,在测试环境可完全接受。
- 提供安全熔断机制,在负载过高时自动降级,保证应用本身的稳定性。
开源网安的IAST产品是一个强大的、以运行时插桩和动态污点跟踪技术为根基的应用程序安全检测平台。它成功地将安全测试无缝地“左移”并融入到开发和测试阶段,通过利用现有的测试流量,在真实运行环境中以极高的准确性发现并定位安全漏洞。它不仅是一个扫描工具,更是一个为开发者和安全工程师提供深度可操作见解的漏洞诊断系统,是构建现代DevSecOps体系不可或缺的关键组件。
展开更多
案例介绍
暂无内容
版权/专利
暂无内容
评价

"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分
很糟糕功能/性能/服务等基本无法使用
20-40分
较差功能/性能/服务等存在较多问题
40-60分
一般行业同类平均水平,凑活够用
60-80分
还不错行业上游水平,能满足大部分使用需求
80-100分
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
0.0分项目
评分
同类平均分
综合
0
0
兼容性
0
0
稳定性
0
0
易用性
0
0
性能
0
0
市场占有率
0
0
功能
0
0
扩展性
0
0
美观度
0
0
技术服务
0
0
性价比
0
0
时间排序↓
最新
精华
0 条评论

向我咨询

发表评论