IAST

IAST

0.0
0条评价
406次浏览
所属厂商:
Synopsys
交付方式:
私有部署
定价方式:
按配置
适用客户规模(/人):
不限
价格区间:
不限

公司介绍:

​​Synopsys(新思科技)​​ 成立于1986年,是全球领先的​​电子设计自动化(EDA)​​ 和​​半导体IP核​​供应商,纳斯达克上市(代码:SNPS)。公司核心业务覆盖芯片设计全流程,为半导体行业提供关键工具链与技术解决方案。

.​​软件安全与质量​​:通过收购Coverity、Black Duck等,提供静态代码分析、开源成分管理(SCA)等DevSecOps解决方案。

产品详情

以下是关于​​Synopsys交互式应用安全测试(IAST)产品​​的深度技术解析,聚焦其核心架构、工作原理与技术实现,不包含市场宣传内容:

​​Synopsys IAST产品技术架构​​

Synopsys的IAST解决方案(原​​Seeker IAST​​)采用 ​​“动态污点分析+运行时插桩”​​ 双引擎架构,核心组件包括:

​​1. 智能探针(Instrumentation Agent)​​

  • ​​多语言支持​​:
  • Java:基于Java Agent字节码增强
  • .NET:CLR Profiling API注入
  • Node.js:V8引擎Hook
  • Python:sys.settrace动态跟踪
  • ​​轻量化设计​​:
  • ​​选择性插桩​​:仅监控敏感数据流路径(Source→Sink),CPU开销<5%
  • ​​自适应采样​​:高频调用函数启用概率采样(如每10次调用采集1次)

​​2. 分布式污点跟踪引擎​​

  • ​​污点传播模型​​:

class TaintTracker:
    def propagate(self, source, operation):
        if operation in ['assign', 'concat']:  
            return source.taint  # 污点传递
        elif operation == 'sanitize':
            return TaintStatus.CLEAN  # 净化清除
  • ​​跨进程/服务追踪​​:
  • 支持微服务场景:通过HTTP Header注入​​污点标记(Taint Tag)​​,实现跨服务链路追踪
  • 示例:UserService → OrderService → PaymentService 的XSS攻击链还原

​​3. 漏洞验证引擎​​

  • ​​被动检测(Passive)​​:
  • 监控真实流量,验证漏洞触发(如SQL查询结构被篡改)
  • ​​主动验证(Active)​​:
  • 自动生成无害PoC:

SELECT 'test' /* SAFE_PAYLOAD */ FROM dual
  • 通过响应差异确认漏洞可利用性

​​4. 中央分析平台(Seeker Server)​​

  • ​​数据流图谱存储​​:
  • 使用图数据库(Neo4j)存储代码执行路径,支持多步骤漏洞链查询
  • ​​AI误报过滤​​:
  • 基于历史数据训练分类模型,自动过滤环境误报(如测试数据干扰)

​​核心技术实现细节​​

​​1. 上下文感知的污点分析​​

  • ​​敏感源(Source)识别​​:
  • HTTP参数、Headers、Cookie、反序列化对象
  • 数据库查询结果(当启用数据库监控时)
  • ​​危险汇聚点(Sink)检测​​:
  • ​​漏洞类型​​
  • ​​关键Sink函数​​
  • SQL注入
  • PreparedStatement.execute()
  • 命令注入
  • Runtime.exec()
  • XSS
  • Response.write()
  • 反序列化
  • ObjectInputStream.readObject()
  • ​​传播规则库​​:
  • 内置3000+条语言特定传播规则(如Java String.concat保留污点)

​​2. 分布式追踪实现​​

  • ​​HTTP头注入标记​​:

X-Taint-Trace: 80f3e-2a1b9  # 唯一链路ID
  • ​​跨线程上下文传递​​:
  • Java:通过ThreadLocal + InheritableThreadLocal实现
  • .NET:AsyncLocal<T> 上下文流动

​​3. 性能优化技术​​

  • ​​污点标记压缩​​:
  • 使用位图编码存储污点状态(1 bit = 1污点标记)
  • ​​JIT热路径优化​​:
  • 对高频调用函数生成优化后的插桩代码
  • ​​数据采样策略​​:
  • 流量峰值期启动降级模式:仅监控高危Sink点

​​高级安全能力​​

​​1. 漏洞链分析​​

  • ​​多步骤攻击检测​​:

graph LR
  A[用户输入] --> B[存储至数据库]
  B --> C[从DB读取至日志]
  C --> D[日志解析执行]
  • 识别存储型XSS→日志注入→命令注入复合漏洞

​​2. 第三方组件漏洞检测​​

  • ​​被动指纹识别​​:
  • 通过运行时调用栈识别组件版本(如log4j 2.14.1)
  • ​​CVE关联​​:
  • 当检测到JndiLookup.lookup()调用时,触发Log4Shell漏洞告警

​​3. 安全基准测试​​

  • ​​自动化安全用例生成​​:
  • 基于API文档生成边界值测试Payload(如超长字符串、特殊字符)

​​DevOps集成能力​​

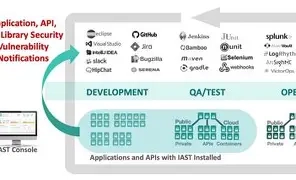
​​1. 持续测试流水线​​

# Jenkins Pipeline示例
stage('Security Test') {
  steps {
    sh 'java -javaagent:seeker-agent.jar -jar app.jar'
    post { always { seekerReport 'seeker-results.xml' } } 
  }
}
  • ​​质量门禁​​:CVSS≥7.0漏洞自动阻断发布

​​2. 结果同步​​

  • ​​漏洞数据格式​​:SARIF、JUnit XML
  • ​​集成支持​​:
  • Jira:自动创建漏洞工单
  • Splunk:安全事件关联分析
  • Coverity:SAST结果与IAST路径合并

​​技术边界​​

  • ​​语言限制​​:对编译型语言(Go/Rust)支持有限
  • ​​框架适配​​:深度支持Spring/.NET Core,定制框架需手动扩展规则
  • ​​异步漏洞​​:非请求线程触发的漏洞(如定时任务)需结合日志分析

IAST1

​​总结​​

Synopsys IAST通过​​运行时数据流追踪​​与​​智能漏洞验证​​,在真实应用环境中实现高精度漏洞检测。其核心价值在于:

  1. ​​精准定位​​:污点路径精确至代码行级,误报率<5%
  2. ​​复杂漏洞发现​​:支持跨服务/多步骤攻击链分析
  3. ​​DevSecOps就绪​​:无缝集成CI/CD,实现安全左移

该方案适用于对漏洞准确性要求严苛的金融、医疗等高合规行业,是Synopsys应用安全解决方案的关键组件。

展开更多

案例介绍

暂无内容

版权/专利

暂无内容
评价
点评抽奖红包
点评抽奖
"客观"-"真实"-"中立"-"专业"点评,每项不少于20字,总字数不少于90字,帮助更多迷茫的IT人。点评完即可现金抽奖,满5个送笔记本/平板活动支架;10个送扫地机器人;20个送VIP视频会员。
评分标准及明细
0-20分很糟糕
很糟糕功能/性能/服务等基本无法使用
20-40分较差
较差功能/性能/服务等存在较多问题
40-60分一般
一般行业同类平均水平,凑活够用
60-80分还不错
还不错行业上游水平,能满足大部分使用需求
80-100分优秀
优秀行业领先水平,只有20%左右评比对象满足这个标准
总评分
很糟糕0.0分
很糟糕
共0人评分
项目
评分
同类平均分
综合
0
0
兼容性
0
0
稳定性
0
0
易用性
0
0
性能
0
0
市场占有率
0
0
功能
0
0
扩展性
0
0
美观度
0
0
技术服务
0
0
性价比
0
0
时间排序↓
最新
精华
0 条评论
btn-contact
向我咨询
btn-comment
发表评论