一、产品定位与核心架构
Azure SAST解决方案以 Microsoft Security Code Analysis (MSCA) 为核心,整合多引擎扫描与DevOps原生集成能力,形成分层架构:
graph TB
  A[代码获取层] --> B[多引擎扫描层]
  B --> C[结果聚合层]
  C --> D[安全治理层]
1. 多引擎扫描层
- 核心引擎构成:
- 引擎类型
- 技术来源
- 能力范围
- 基础SAST
- SonarQube + Custom Rules
- 代码质量+基础安全漏洞(SQLi/XSS)
- 深度语义分析
- CodeQL
- 路径敏感分析、数据流追踪
- 开源成分分析
- OSS Gadget
- SCA漏洞检测(CVE关联)
- 密钥检测
- CredScan
- 硬编码凭证/密钥扫描
- 工作流程:
sequenceDiagram
  Azure Pipelines->>SAST引擎: 触发扫描任务
  SAST引擎->>代码仓库: 拉取最新提交
  SAST引擎->>引擎集群: 分发扫描任务
  引擎集群-->>SAST引擎: 返回原始结果
  SAST引擎->>结果聚合器: 归一化处理
2. 结果聚合层
{
  "id": "CVE-2023-1234",
  "type": "SAST",
  "severity": "High",
  "location": "src/api/user.js:line 42",
  "data_flow": ["Source: req.query.id", "Sink: db.query()"]
}
- AI降噪引擎:
- 基于历史数据训练分类模型,过滤误报(如测试代码中的模拟密钥)
- 关键特征:
if (vuln.location in test_files) and (vuln.pattern == "test_password"):
    mark_as_false_positive()
3. 安全治理层
- 安全门(Security Gates):
- CI/CD流水线硬阻断策略(YAML示例):
- task: SecurePipelineTask@1
  inputs:
    severityGate: high_vulns <= 0  # 存在高危漏洞则阻断
- 合规映射:
- 自动关联漏洞至OWASP Top 10/PCI DSS要求项
二、核心技术实现
1. CodeQL深度集成
- 数据库构建:
codeql database create --language=javascript db_folder
- 查询执行:
codeql database analyze --query=security/SQLi.ql db_folder
- 高级能力:
- 跨过程数据流:追踪用户输入从Controller→Service→DAO层
- 污点传播:
class SQLInjection extends TaintTracking::Configuration {
  override predicate isSource(DataFlow::Node source) {
    source.asExpr() instanceof HttpRequestGetParameter
  }
  override predicate isSink(DataFlow::Node sink) {
    sink.asExpr() instanceof SQLQueryExecution
  }
}
2. 增量扫描优化
- 变更感知扫描:
- 基于Git Diff识别修改文件
- 依赖影响分析算法:
def get_impacted_files(modified_files):
  for file in modified_files:
    if file in dependency_graph:
      return dependency_graph[file]  # 返回依赖此文件的所有文件
- AST缓存:
- 未修改文件直接复用历史AST,解析时间↓70%
3. 密钥扫描(CredScan)
(aws_access_key_id|api_key|password)=['"]?([A-Za-z0-9+/]{40})['"]?
- 机器学习辅助:
- 识别非结构化文本中的密钥(如注释中的测试凭证)
三、DevOps集成方案
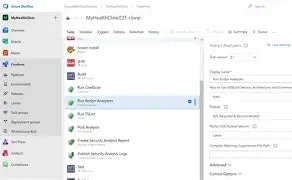
1. Azure Pipelines原生集成
steps:
- task: MicrosoftSecurityCodeAnalysis@1
  inputs:
    enableSAST: true
    enableSCA: true
    credScan: true
    # 自定义质量门禁
    failOnHighSeverity: true
2. GitHub Actions支持
jobs:
  security-scan:
    runs-on: ubuntu-latest
    steps:
      - uses: azure/security-code-scan@v1
        with:
          languages: 'java, javascript'
          severity_threshold: 'high'
3. 结果反馈机制
- 开发者看板:
- https://example.com/azure-sast-dashboard.png
- (代码行级漏洞定位 + 修复优先级排序)
- 自动工单创建:
- 高危漏洞自动推送至Azure Boards/Jira
四、企业级特性
1. 混合云支持
- 私有构建代理:
- 在本地数据中心部署扫描引擎,满足合规要求
- 加密传输:
- 扫描结果通过HTTPS+MACsec加密回传
3. 合规性支持
- 标准覆盖:
- 框架
- 自动映射项
- NIST SP 800-53
- SI-7(软件完整性)
- ISO 27001
- A.14.2.4(安全开发实践)
- GDPR
- 数据泄露风险检测
五、技术边界
1. 优势场景
- 云原生应用:
- 深度支持AKS/Kubernetes部署的微服务
- Azure生态集成:
- 无缝对接Azure Repos/Boards/Pipelines
- 多语言混合项目:
- Java+Python+Node.js统一扫描
2. 技术局限
- 二进制分析:
- 不支持闭源库漏洞检测(需Synopsys Coverity补充)
- 移动应用:
- Android/iOS原生代码支持有限
- 定制规则扩展:
- 需通过CodeQL编写高级规则(学习曲线陡峭)
六、技术演进方向
- AI修复建议:
- 基于LLM生成漏洞修复代码(GitHub Copilot集成)
- 实时防护:
- 与Defender for Cloud联动,SAST结果自动生成WAF规则
- SBOM治理:
总结
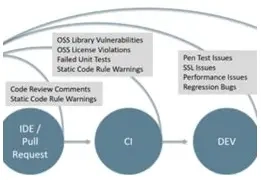
Azure SAST通过 “多引擎协同+DevOps原生” 架构实现:
- 深度分析:
- CodeQL路径敏感分析 + 跨服务数据流追踪
- 高效治理:
- 安全门硬阻断 + 修复优先级智能排序
- 企业就绪:
- 混合云部署 + 合规自动化
其技术本质是将安全能力转化为DevOps流水线原子任务,通过标准化集成降低落地门槛,为Azure生态用户提供开箱即用的应用安全左移方案。